

업계는 언제 양자컴퓨터가 비트코인을 해킹할 만큼 강력해질지를 계속 묻고 있습니다. 타원곡선 암호화는 30년 넘게 양자 취약성이 알려져 있습니다. 그러나 암호화폐 업계에서는 모두가 이를 벗어나게 할 장치가 아직 없습니다.
Fortune은 보도에서 타원곡선 암호화로 보호되는 디지털 자산이 2조 달러에 달한다고 했습니다. 총 암호화폐 시장 규모는 2조 8천억 달러입니다. 거의 모든 자산군이 이미 업계가 취약하다고 동의한 암호화 기술에 의존하고 있습니다.
개발자들은 새로운 서명 방식을 도입할 수 있습니다. 그러나 자산을 옮기려면 수탁 업체가 고객을 대신해 행동해야 하며, 직접 보관하는 이용자는 스스로 변화에 나서야 합니다.
참여는 여전히 선택 사항입니다. 위험성이 급격히 변화하기 전까지 미루는 것은 합리적인 판단입니다.
So there was a big drop in the hardware requirements for the memory efficient version of Shor’s algorithm, and it’s not the number you think.
— Yuvi Lightman | Quantus (@YuviLightman) October 23, 2026
Three days ago it was 672 qubits and 823m T gates. Now it is 660 qubits and 490m T gates. The memory requirements dropped by about 2% but… pic.twitter.com/RlAbzDgS9X
먼저 움직였을 때의 비용
NIST는 이미 대체 서명 방식에 대한 표준화를 완료했습니다. 따라서 포스트-양자 대응책은 현재도 이용할 수 있습니다. ECDSA를 ML-DSA로 대체하면, 새 서명과 공개키가 훨씬 커지므로 재설계가 필요합니다.
수탁자 역시 자신들이 통제하지 못하는 점에 의존합니다. 지갑만으로는 포스트-양자 방식으로 전환할 수 없습니다. 새로운 서명 방식을 네트워크가 지원해야 수탁자가 자산을 옮길 수 있습니다.
서명은 이런 시스템에서 암호화가 적용되는 한 부분에 불과합니다. P2P 통신, 합의 알고리즘, 제로지식증명 시스템, 브릿지, 수탁 인프라도 모두 각각의 전제 조건에 기반합니다. 거래 서명만 강화해도 다른 영역은 그대로 취약할 수 있습니다.
기다리는 유인이 더 큰 장애물입니다. 먼저 움직이는 이들은 지금 설계 변경, 수탁 시스템 수정, 하드웨어 지원, 절차 변경 등에 비용을 치뤄야 합니다. 아직 위협이 멀어 보이는 상황임에도 그렇습니다.
늦게 움직이는 이들은 다른 이들이 먼저 비용을 감수한 뒤, 더 완성도 높은 도구를 골라 쓸 수 있습니다. 이런 이유로 미루는 것이 각 참여자에겐 합리적으로 보입니다. 다만, 업계 전체 노출 위험이 커집니다.
일부 자산은 끝내 이전되지 않을 수도 있습니다. 코인베이스는 이전되지 않은 코인이나 방치된 코인 문제가 남아있음을 지적합니다. 비활성 보유자는 자발적 업그레이드에 느리게 반응하고, 버려지거나 분실된 계정은 결코 움직이지 않습니다.
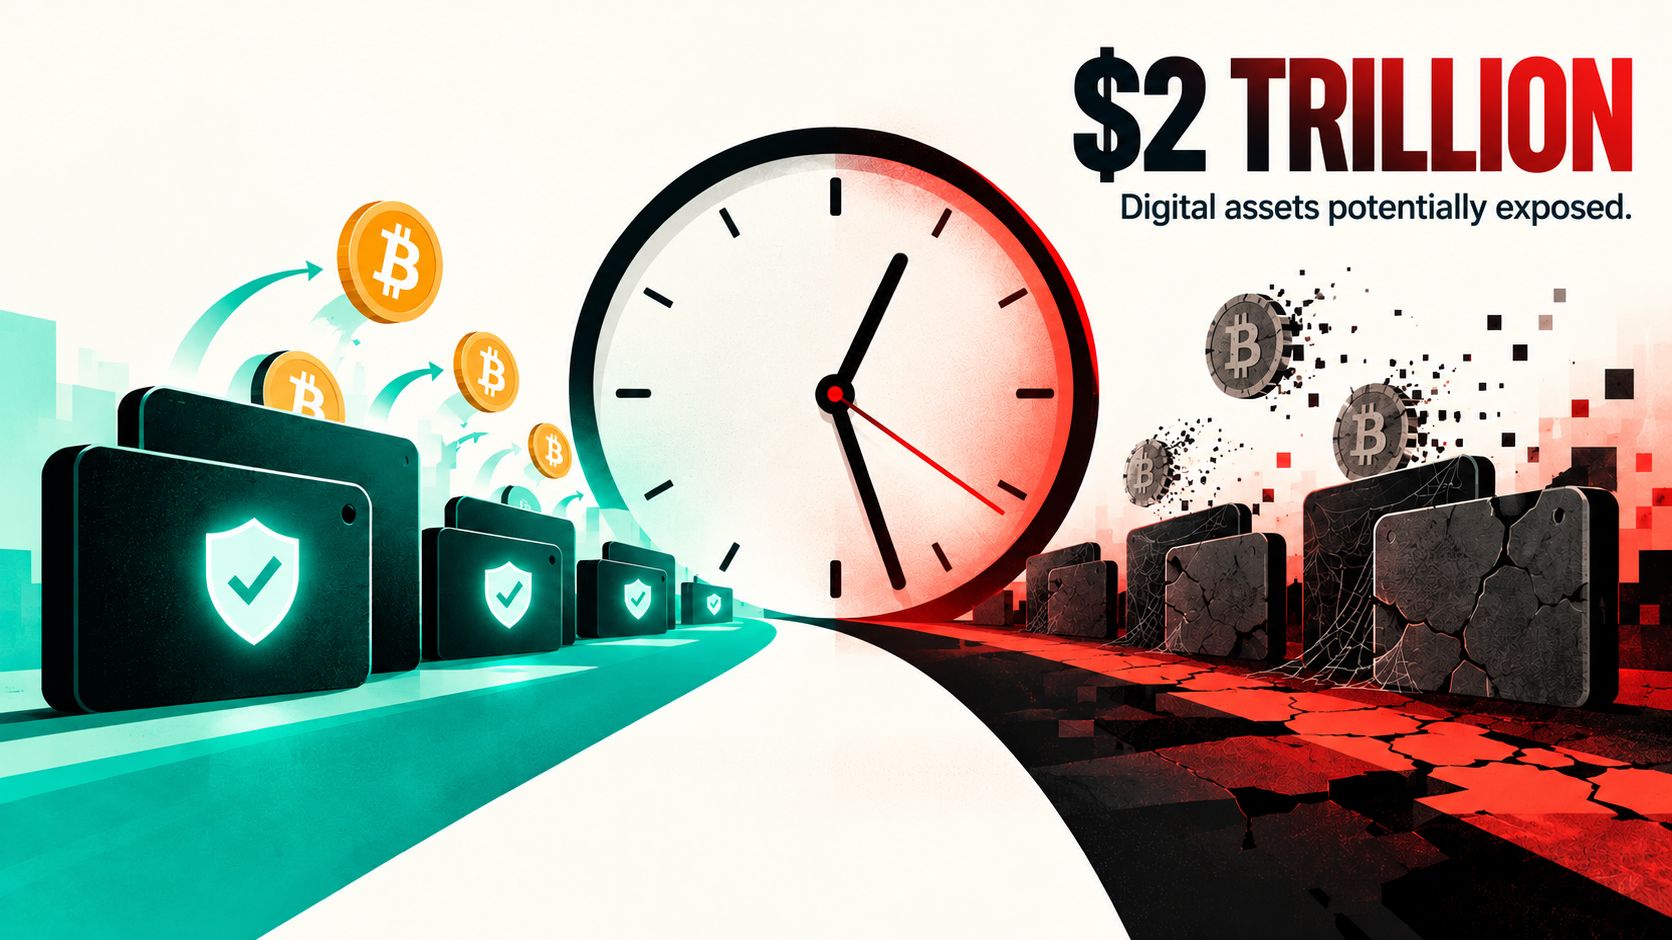 약 2조 달러의 디지털 자산이 미래 양자 공격에 노출될 수 있어, 포스트-양자 보안 이전의 긴급성이 커집니다.
자발적 조정에 실질광이 필요합니다
코인베이스는 비트코인 자체 인프라와 지갑 수준 노출을 구분하여 논의합니다. 기술적으로 정확합니다. 비트코인의 해싱, 채굴, 과거 원장은 양자컴퓨터가 공격하는 서명 계층과 다릅니다.
즉각적인 취약점을 “지갑 수준”이라고 부르는 것은 비트코인 전체가 동시에 무너질 것처럼 보이는 오해를 막습니다.
“지갑 수준”이란 암호화가 깨지는 위치를 명확히 합니다. 경제적 피해는 그 경계를 훨씬 넘어서 퍼질 수 있습니다.
하나의 지갑에 수십억 달러가 저장될 수 있습니다. 관리 키 하나로 대형 스테이블코인을 제어할 수도 있습니다. 한 개의 취약한 서명 뒤에 가치나 권한이 집중되면 비공격 시장, 상대방, 프로토콜에도 치명적 실패를 전염시킬 수 있습니다.
수탁 서비스는 국지적 기술적 실패와 전체 금융 시스템 위험의 경계를 무너뜨립니다. 콜드월렛은 프라이빗키를 도난이나 기기 훼손에서 방어할 수 있습니다. 하지만 공격자가 공개키에서 프라이빗키를 추정할 수 있다면 무용지물입니다.
멀티시그는 운영상 위험에는 대응합니다. 하지만 다섯 개 자물쇠가 같은 취약한 방식에 기반하면 의미가 없습니다.
COULD QUANTUM COMPUTING DRAIN SATOSHI’S BITCOIN FORTUNE?
— BeInCrypto (@beincrypto) October 20, 2026
An AI just cracked an unsolved 1941 Enigma cipher in 10 hours, reigniting fears around Bitcoin’s private keys.
Standard AI can't brute-force a 256-bit key, but future quantum attacks could target exposed Satoshi-era… pic.twitter.com/WNjjFELA2I
암호 방식 자체를 바꾸는 데는 실질적인 비용이 발생합니다. 기본 ECDSA 서명은 64바이트입니다. ML-DSA-65 서명은 3,309바이트로, 52배 커집니다. ML-DSA-87은 4,627바이트입니다. 공개키 역시 더 커집니다.
이 추가 크기는 대역폭과 저장공간, 수수료, 서명이 작았을 때의 처리량 가정, 그리고 기존 하드웨어 월렛·수탁 인프라에 부담을 줍니다.
이처럼 미루는 유인이 커져 자발적 이전만으로는 충분하지 않습니다. 프로토콜에서 기존 서명 방식 지원을 중단할 수 있습니다. 거래소와 수탁자는 취약한 주소와 키 지원을 중지할 수 있습니다.
보험사는 클래식 방식 암호 노출에 가격을 다르게 책정할 수 있습니다. 기관 상대방이나 규제 기관도 각자 요구 조건을 추가할 수 있습니다. 어느 시점에는, 구 방식 암호화를 고집하는 비용이 전환 비용을 넘어야 합니다.
최초의 위기가 시계를 돌릴 것입니다
디지털 자산 업계 전반에 압박은 고르게 오지 않습니다. 대형 수탁자와 거래소는 가치가 크고 눈에 띄는 목표이기 때문에 먼저 움직입니다. 일부 수탁 인프라는 이미 변화에 대응하고 있습니다.
최소 한 종류의 하드웨어 월렛에는 이미 포스트-양자 서명 지원이 통합됐습니다. 하지만 네트워크 지원 여부가 실제 보호 범위를 결정합니다. 소규모 서비스 제공자나 개인은 더디게 전환할 것입니다.
오픈 엔드 방식 이전 기간이 남아있다면, 취약한 지갑은 양자 능력이 도달할 때까지 대기하는 영구 유산 풀로 남게 됩니다. 컷오프를 적용하면, 업그레이드하지 못하거나 하지 않은 자산을 동결·태우거나 제한할지에 대한 정치적 결정을 요구합니다. 각 방법마다 거버넌스 비용이 발생합니다.
구글의 2029년 마이그레이션 목표는 구글 자체 시스템을 위한 계획입니다. 이 목표가 Q-데이의 도래 시점을 결정하지는 않습니다.
암호화폐 업계는 2029년을 기다릴 수 있는 허가로 간주해서는 안 됩니다. 프로토콜, 월렛, 커스터디안, 거래소, 보유자 전반의 마이그레이션에는 수년이 걸립니다.
처음으로 신뢰할 만한 불안이 발생하면 이러한 마이그레이션이 강제됩니다. 지금 날짜를 정하는 것만이 업계가 조건을 선택할 수 있는 유일한 방법입니다.
이러한 순간 이전에 프로토콜 규정, 규제 커스터디 기준, 시장 접근 요건 등 날짜가 명시된 요구 사항을 마련해야 합니다. 그렇지 않으면, 규제 기관이나 최초로 성공한 공격을 시도한 주체에 의해 날짜가 정해지게 됩니다.
kr.beincrypto.com 에서 Christopher Smith의 원본 기사 비트코인, 양자 위협 현실…이전 시간 촉박 읽기