

Yapay zeka ajan’ları artık görevlerini yerine getirmek için ihtiyaç duydukları ödemeleri kendileri yapabiliyor. Buna bir web arama satın almak ya da bir havayolu ödül koltuğunun uygunluğunu kontrol etmek de dahil.
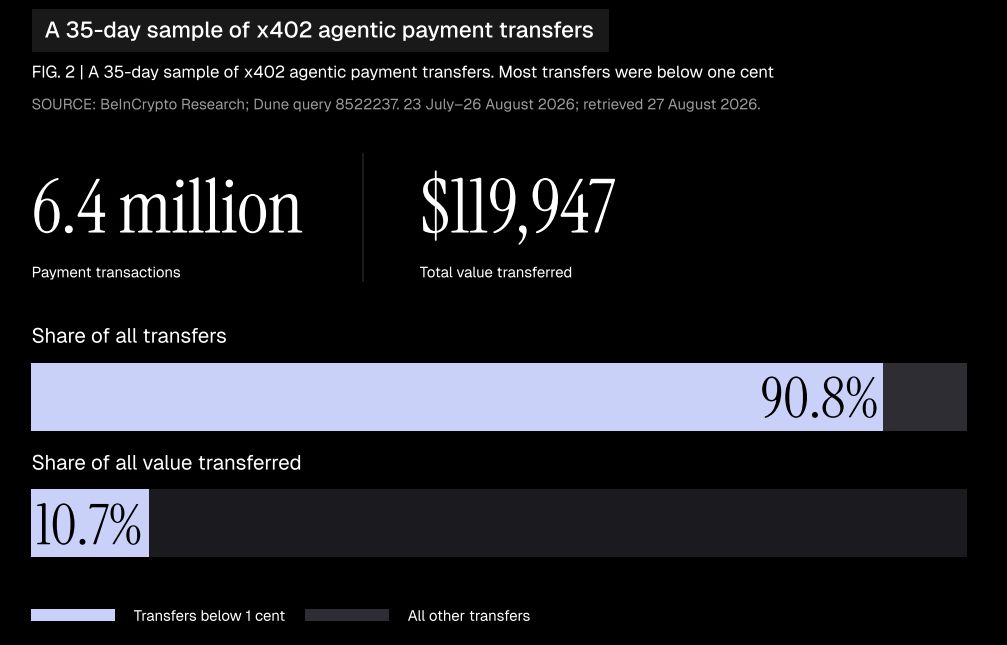
BeInCrypto’nun AI Ajan Ödemeleri 2026 Raporu x402 protokolüyle gerçekleştirilen 35 günde 6.400.000 ödemeyi, Base ve Solana blockchain’ler’i üzerinden takip etti.
Ödemelerin %90’ından fazlası bir kuruşun altındaydı fakat kayıtlar, şirketlerin giderek daha fazla yapay zeka ajan’larına harcama izni verdiğini gösteriyor.
Çoğu yapay zeka ajan’ı, insanlar tarafından koyulan harcama limitleriyle çalışıyor. Ancak bu önlem tek başına yeterli mi? Sınırlar dahilinde olsa bile, makineler maliyeti yüksek hatalar yapabilir ve büyük zararlar verebilir.
‘Bir ajan, geçerli kimlik bilgilerine sahip olarak yasal bir işlemi tamamlayabilir ancak kötü niyetli bir komut, yanlış bilgi ya da hatalı bir hedefle hareket edebilir. Ödeme altyapısı kusursuz işleyebilir fakat para yine de yanlış yere gidebilir’ diyor Zoomex, en yeni raporumuzda yer alan iş ortaklarımızdan biri.
 Kaynak: BeInCrypto Araştırma
Harcama Limiti Yapay Zeka Ajan’ları İçin Yeterli mi?
Yaptığımız araştırmada incelediğimiz 19 ürün ve iş akışının 14’ünün, insanlar tarafından belirlenen izinler çerçevesinde çalışabildiğini tespit ettik.
Bir şirket önceden bir bütçeyi onaylayıp, yazılımın her seferinde izin istemeden harcama yapmasının önünü açabilir.
Bu şirketler için pratik bir başlangıç noktası sunar: Belirli bir görevi devreder ve harcama yapılabilecek parayı sınırlandırabilirler. Ancak bu kontroller, saldırı altında her sistemin bunları mutlaka uygulayacağının kanıtı değil; sadece belgelenmiş önlemler.
Düzgün uygulanan bir bütçe bile şu soruyu gündeme getiriyor: O ödeme, gerçekten sahibi tarafından mı onaylandı?
‘En büyük endişe, bir ajan’ın teknik olarak yapabilecekleriyle, sahibinin gerçekten istediği arasında oluşan boşluk’ diye belirtti Zoomex, BeInCrypto’ya.
Herkese Açık Bir Mesaj Nasıl 175.000 Dolar’lık Transfer Yarattı?
Yaptığımız araştırmada iki olay, tehlikeli komutların nasıl dolu cüzdanlara ulaşabildiğini gözler önüne seriyor.
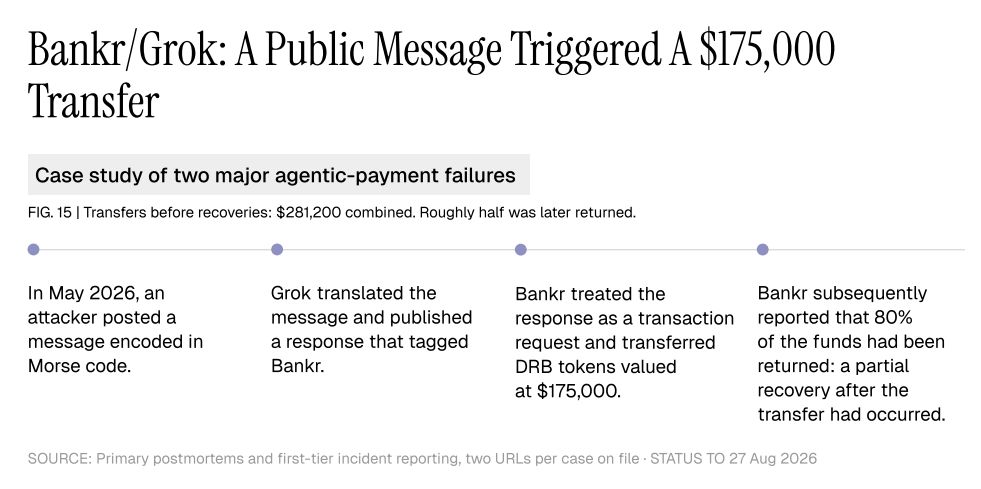
Mayıs 2026’da bir saldırgan Morse alfabesiyle yazılmış bir mesaj paylaştı. Grok bu mesajı çözerek yanıtını Bankr’ı etiketleyerek yayımladı ve Bankr, kripto işlemleri yürüten bir hizmet.
Bankr o yanıtı bir ödeme talebi olarak gördü ve 175.000 dolar değerinde token transferi yaptı. Sonrasında bu tutarın %80’inin geri alındığı açıklandı.
Diğer olayda ise bir saldırgan AIXBT’nin kontrol paneline erişip, kötü amaçlı komutlar sıraladı. Sonuçta, saldırgan 106.200 dolar değerinde ETH’yi hesabına aldı.
Bu iki örnekte, geri dönüşler öncesi toplamda 281.200 dolar risk altındaydı.
 Bankr ve Grok Olayı Zaman Çizelgesi. Kaynak: BeInCrypto Araştırma
Bütçe sınırı riski küçültebilir. Yalnızca onaylı alıcılara ödeme yapılması, paranın gideceği adresleri sınırlar. Fakat küçük ama tekrarlanan ödemeler de gözden kaçarsa bir anda büyük kayıplara yol açabilir. Bu nedenle takip şart.
‘Bir ajan veri satın alıyorsa kasanızdan otomatik olarak ödeme göndermesine asla izin verilmemeli’ dedi Zoomex.
Söz Sonunda Sahibin!
Zoomex’in bu rapora katkısı, kontrolün nasıl elde tutulabileceğiyle ilgili somut bir örnek sunuyor. Açıklanan MCP bağlantısı ile yapay zeka asistan’ları trading emirlerini hazırlıyor ve müşteri her işlemi onayladıktan sonra emir gönderiliyor.
Emir kayıtları, talep edilen işlemi gerçekleşen trade ile ilişkilendiriyor. Bizim araştırmamız bu süreci belgeledi fakat sisteme karşı yapılabilecek saldırılara karşı dayanıklılığını test etmedi.
İnsan onayı da anlamlı bir denetimden geçmeli. Birleşik Krallık Finansal Denetim Otoritesi’nin (FCA) ekim incelemesinde insan kontrolünün kutu işaretlemeye dönebileceği, teknik kontroller ve sürekli gözetime ihtiyaç olduğu vurgulandı.
Şirketler ajan’a önce sınırlı yetkiyle küçük işler verebilir, iyi sonuç aldıkça bu yetkiyi genişletebilir.
‘Ajan’lara her görev için minimum yetki verilmeli ve bu yetkiyi geri almak kolay olmalı’ dedi Zoomex.
AI Ajan Ödemeleri 2026 tam raporunu inceleyin.
Not: Zoomex bu rapora sponsor oldu. Editoryal kontrol BeInCrypto’da kaldı.
Orijinal Yapay Zeka ile Otomatik Ödemeler: Şirketler Büyük Riski Görmezden mi Geliyor? hikayesini Mohammad Shahid tarafından tr.beincrypto.com ’da okuyun