

Em 29 de outubro, em cerca de vinte minutos, US$ 6,3 bilhões saíram das carteiras da Binance. O maior roubo de cripto da história, mais de quatro vezes o hack da Bybit em fevereiro de 2025.
O ponto de entrada, segundo a própria exchange, foi o computador de um engenheiro, infectado após uma falsa entrevista de emprego.
Dois dias depois, a Binance anunciou que havia restaurado 98% dos ativos com recursos próprios; no dia seguinte, retomou os saques.
Preste atenção a esse último fato. Ele é o mais relevante, e o menos discutido.
Para quem só tem um martelo, todo problema parece um prego
Mt. Gox, 2014. QuadrigaCX, 2019. FTX, 2022. Bybit, 2025. Binance, 2026, para citar apenas os mais expressivos. Problemas diferentes, sempre a mesma resposta: autocustódia, pois, no fim, não são suas chaves, não são suas moedas .
A premissa é tecnicamente correta. Se você não detém a chave privada, não controla o ativo: tem um direito contra quem a possui.
Daí não se conclui, necessariamente, que a autocustódia seja mais segura.
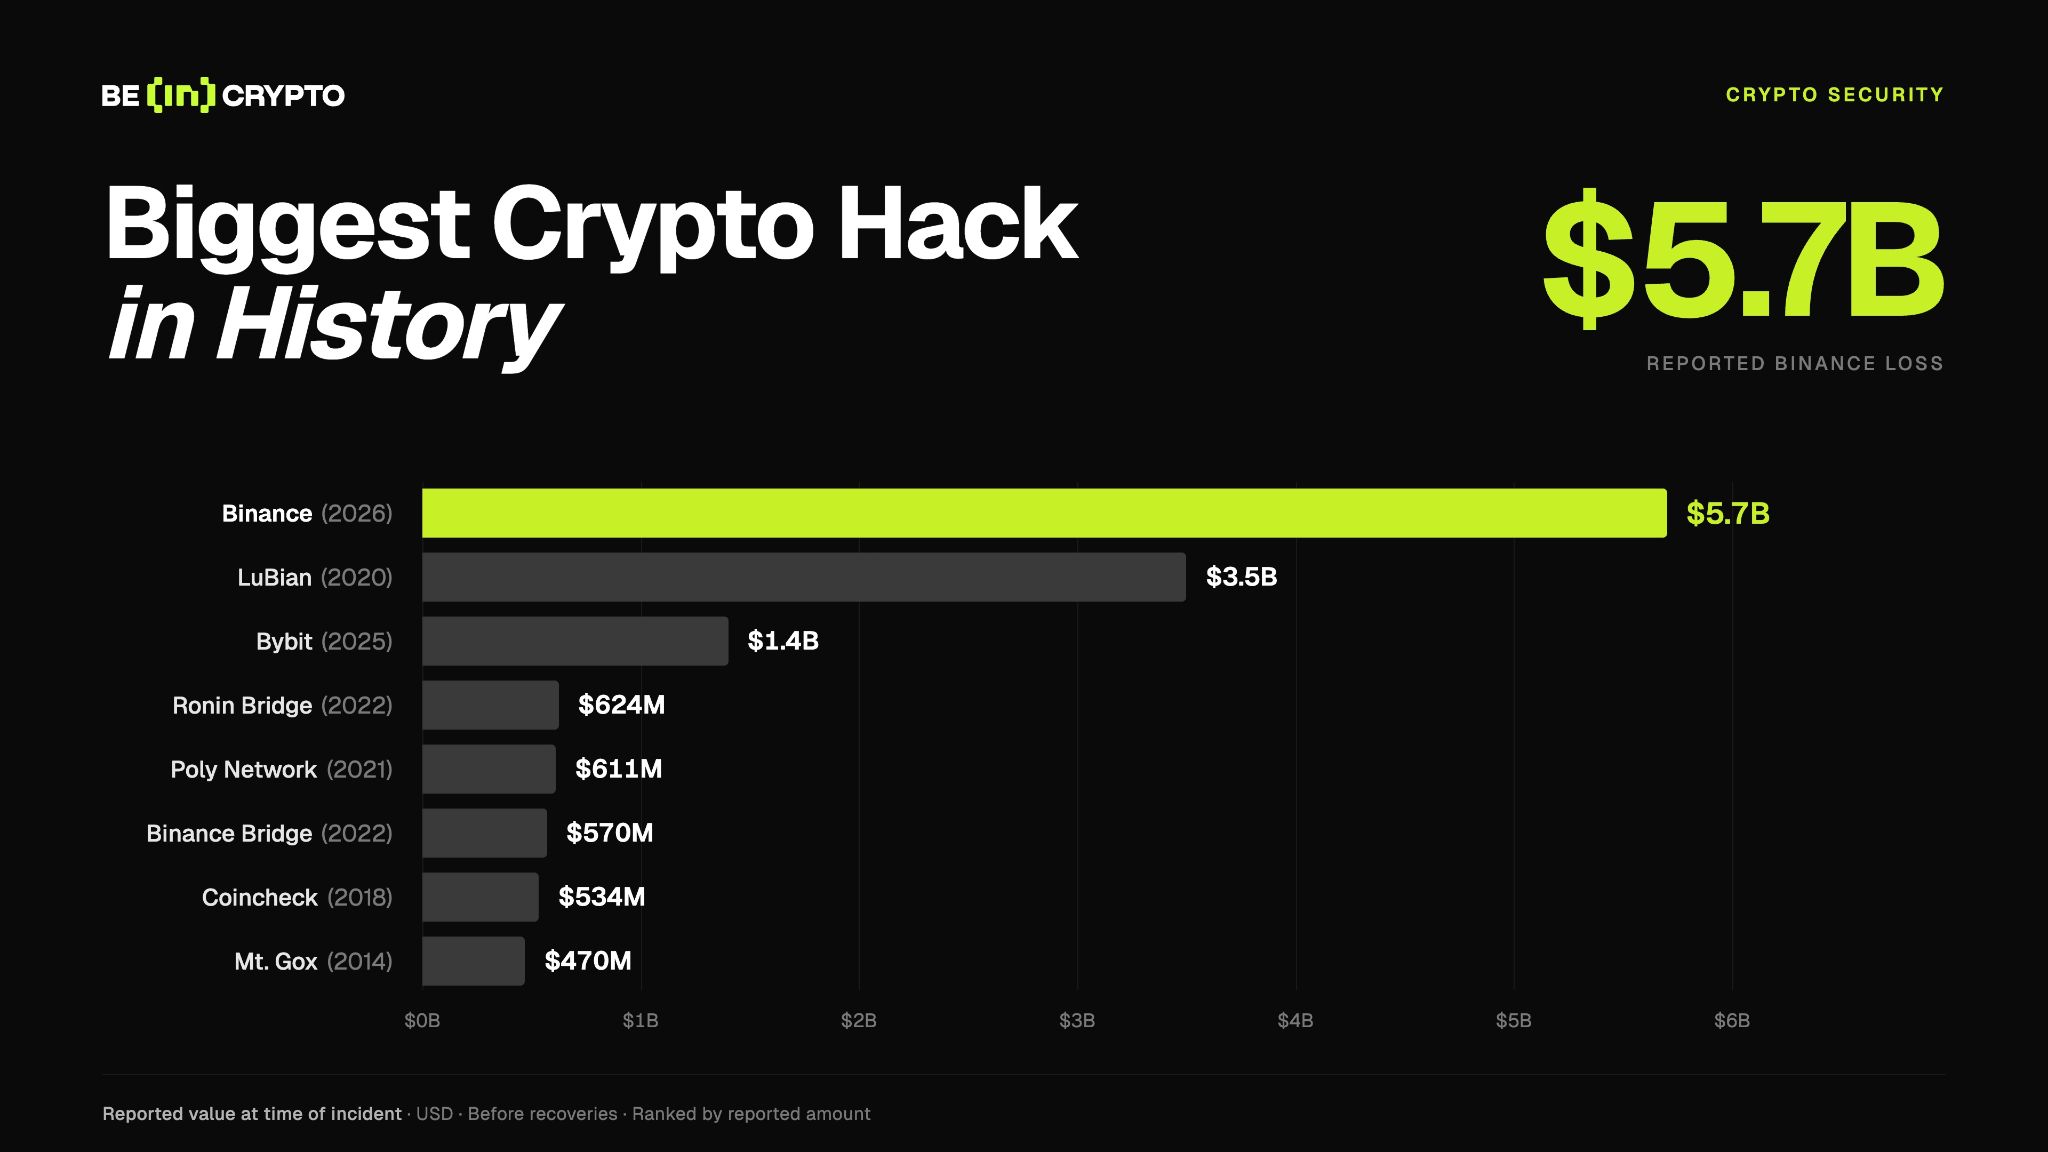 Maiores hacks de cripto classificados pelo valor roubado
O cemitério dos derrotados é silencioso, a não ser que a queda seja enorme
Quando uma exchange é atacada, o mundo todo acompanha. Há bilhões em jogo, comunicado oficial e cobertura internacional.
Já quando um investidor perde tudo, quase ninguém fica sabendo. Mesmo que a perda esteja no blockchain, pública, quem fora alguns especialistas acompanha investigações on-chain? O grande público acompanha a imprensa.
Muitos desses atingidos nem sequer registram boletim de ocorrência, por vergonha ou descrença.
Aqui, do lado dos investigadores, a cena se repete: a vítima aparece com hashes de transações, e a esperança de que alguém consiga “congelar os bitcoins”.
E, salvo rara coincidência (vítima que denuncia rapidamente e com detalhes, autoridade qualificada, fundos que param em uma exchange ou em tokens congeláveis), o desfecho é péssimo.
Ataques a grandes exchanges não são os mais frequentes. São apenas os que todos enxergam.
Uma seleção especial do cardápio de riscos na autocustódia
Entregando a seed. Em 10 de janeiro de 2026, um investidor leu em voz alta sua seed de carteira física para um golpista que se passou por suporte da Trezor. Perdeu 1.459 BTC e 2,05 milhões de LTC, mais de US$ 282 milhões. O dispositivo funcionou perfeitamente. O dono, não.
Seed exposta. Uma foto no celular, um arquivo na nuvem, um e-mail para si mesmo. Ninguém pediu as palavras: simplesmente vazaram.
Phishing de assinatura. Você assina uma mensagem off-chain que autoriza terceiros a mover seus tokens, e eles levam quando quiserem. Pense em um cheque assinado em branco, esquecido na gaveta de um estranho. Só em janeiro de 2026, foram US$ 6,3 milhões.
A ironia: o ataque à Binance também envolveu assinaturas. O sistema da exchange foi enganado para assinar 50 autorizações de uma vez, e uma bastou para entregar ao invasor uma carteira que perdeu US$ 2,2 bilhões em uma única transação.
Ataque com violência física. O nome vem da ferramenta usada. Nenhuma criptografia resiste a uma ameaça à integridade física de você ou de sua família. No primeiro semestre de 2026, a CertiK contabilizou 52 registros desse tipo, somando US$ 124 milhões; 33 apenas na França.
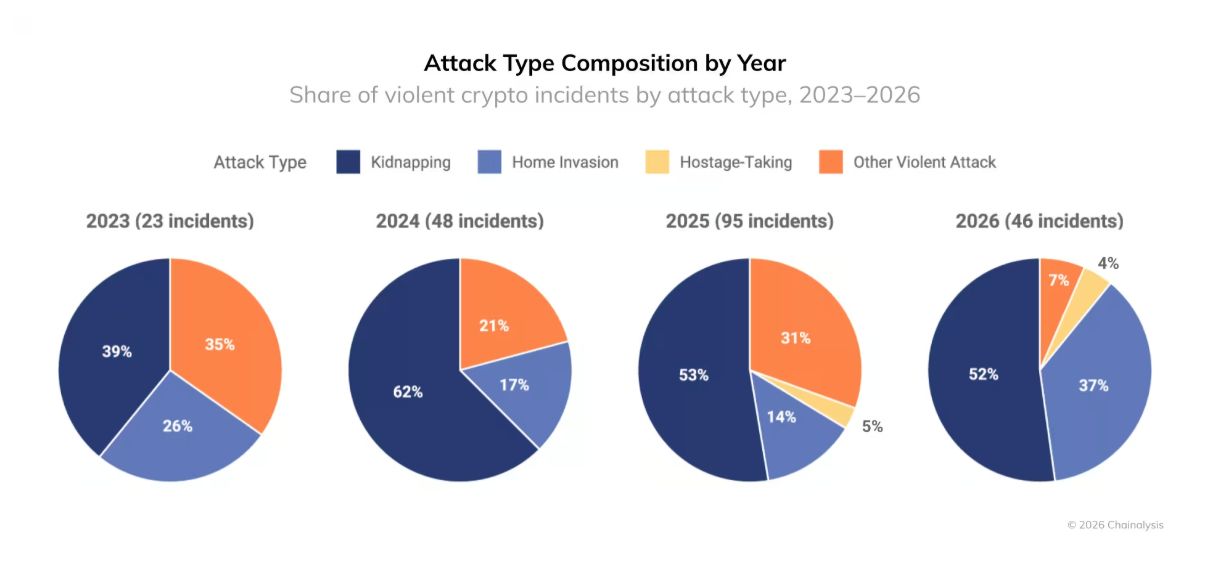 Tentativas de sequestro ligadas a cripto ao longo dos anos. Fonte: Chainalysis
Address poisoning. O golpista insere em seu histórico um endereço quase igual ao verdadeiro. Na próxima transferência, você copia o errado. Um caso isolado, em janeiro, gerou prejuízo de US$ 12,25 milhões.
Falha no dispositivo. Em 29 de julho, investidores da ColdCard que nunca haviam conectado o aparelho à internet foram vítimas de drenagem por falha no aleatorismo da geração de chaves. Mais de mil bitcoins. Analisei o caso em "Não são suas chaves, não são suas moedas — mas você sabe como suas chaves são geradas?".
Atenção: em todo caso, a vítima depositou confiança em algo. Na central de suporte, na nuvem, no site, na própria prudência, no histórico de transações, no firmware. E, em qualquer situação, confiou na própria capacidade.
Autocustódia ou exchange? O falso dilema
Todo tipo de custódia envolve riscos. Quem deixa ativos em uma exchange confia na governança e solvência da empresa. Quem opta pela autocustódia confia em si mesmo, no dispositivo, no software e em quem sabe que possui Bitcoin. O problema está em reconhecer o primeiro risco e ignorar o segundo.
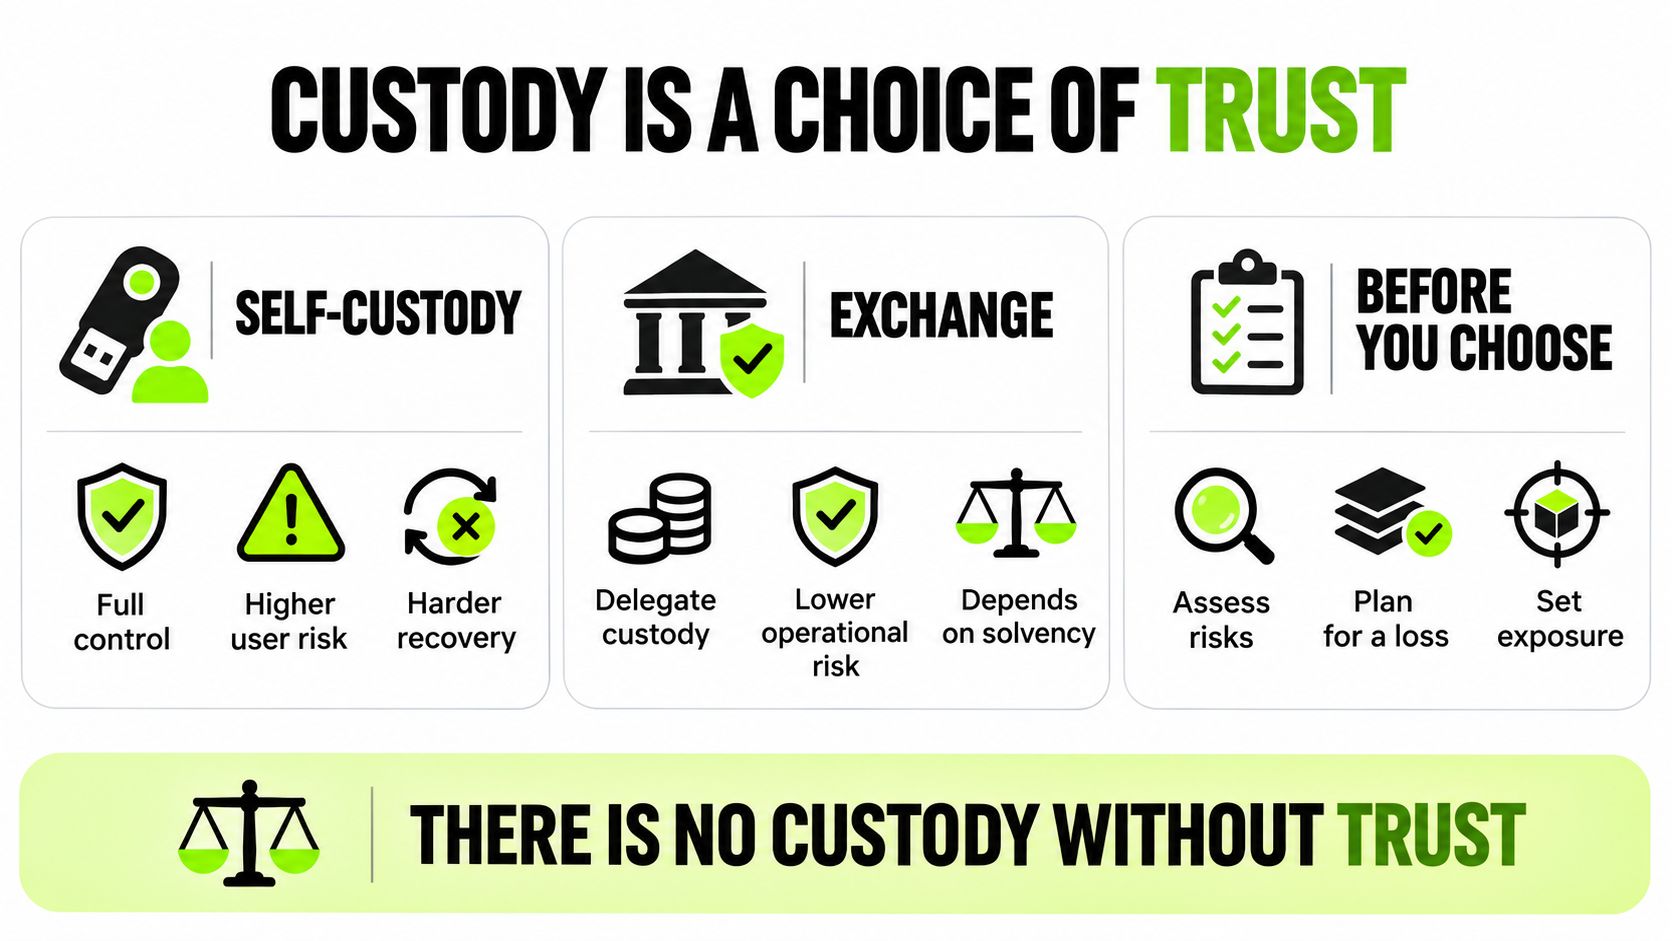 Autocustódia vs Exchange
Não existe opção sem confiança. Há confiança consciente e confiança ignorada. E o risco mais caro é aquele que você não enxerga.
Ninguém deve manter todo o seu patrimônio debaixo do colchão, nem integralmente em um único banco.
Com criptoativos, a lógica deve ser parecida: uma parte em uma exchange sólida (ou três delas), outra em autocustódia bem realizada, outra em ETFs — 30%, 40% e 30%, por exemplo.
A divisão depende do seu conhecimento, do seu perfil e dos seus objetivos. Essa responsabilidade é individual e não pode ser delegada. Desculpe por informar, mas é melhor saber agora do que mais tarde.
O dia depois de amanhã
A responsabilidade reduz riscos, mas não elimina. Portanto, não basta perguntar “qual opção é mais segura para mim?”, mas também “o que aconteceria comigo após um ataque?”
Na autocustódia, não há para quem recorrer. Os US$ 282 milhões em janeiro começaram a ser convertidos em Monero imediatamente (BTC, BTC, LTC). Congelamentos ocorrem quando o dinheiro passa por uma emissora de stablecoin ou uma exchange. A recuperação total é exceção.
Em uma exchange, existe uma contraparte. A Bybit recompôs o saldo dos clientes em três dias. A Bitget cobriu os US$ 388 milhões subtraídos em setembro com seu fundo de proteção.
A Binance absorveu 100% do prejuízo e já restabeleceu 98%, o que pode ser verificado em sua prova de reservas.
Uma contraparte, naturalmente, só tem valor se for solvente. E nem sempre devolve exatamente o que se tinha.
Os credores da Mt. Gox aguardaram uma década e receberam cerca de 15% dos bitcoins que “possuíam”. Com a valorização no período, porém, essa fração passou a valer muitas vezes o saldo total de 2014.
Os credores da FTX receberam dinheiro, não os criptoativos em suas contas: cerca de 120% do valor no colapso, em novembro de 2022, com o Bitcoin a quase US$ 16 mil. Mais do que valiam então; muito menos do que representariam hoje.
 Como escolher a exchange de cripto mais segura
Por isso é importante, no Brasil, as Resoluções 519, 520 e 521 do Banco Central (BCB), de 2025.
Para os investidores, o principal não é que a exchange reporte ao Banco Central, mas sim as exigências a que está sujeita: ativos de clientes segregados dos da empresa, em carteiras separadas, com prova de reservas, auditorias independentes, além de proibição de utilização em operações próprias da empresa.
Resumo
Not your keys, not your coins é um lema sobre controle, não sobre segurança.
Quem retira todo o patrimônio das exchanges não deixa de confiar. Apenas desloca essa confiança, na maioria das vezes para si mesmo, sem perguntar se realmente a merece.
Custódia não é escolher em quem não confiar. É definir, de forma consciente, em quem confiar, o que
Leia a história original Hackeamentos em exchanges de cripto e o que você não deve concluir deles por Alexandre Senra em br.beincrypto.com