

Una familia francesa fue atada durante horas por atacantes que buscaban su cripto. La policía no ha dicho cómo los atacantes eligieron la casa, y esa falta de información muestra el problema de datos en la industria.
Alrededor de las 4 a.m. del 20 de septiembre, cuatro hombres encapuchados entraron a la fuerza en la casa de una familia en el norte de Francia. Ataron a los padres y a dos niños con cinta negra y obligaron al padre a entregar sus códigos de acceso y transferir 40.000 euros.
El padre es un trabajador asalariado de IT en la industria cripto. Los fiscales no han dicho aún cómo los atacantes lo identificaron.
Has France become the crypto crime capital of the world?
— BeInCrypto (@beincrypto) September 21, 2026
Four masked men broke into a family home in France, tied up the parents and their two children, and forced the father to transfer €40,000 in crypto.
The numbers are alarming:
• 77 crypto-related crimes and attempts in… pic.twitter.com/MnHBJ47QWA
Un incidente separado en el mismo mes mostró lo fácil que sale esa información a la luz. El 13 de agosto , el fabricante de hardware wallet Trezor avisó a 13,689 clientes que una brecha en uno de sus proveedores de envío había expuesto datos sensibles de pedidos. El número creció a más de 80,000.
No hay nada que relacione los dos casos, y no es necesario que lo haya. Juntos, describen la misma exposición desde los dos extremos: una base de datos que une una dirección física con la prueba de propiedad de criptomonedas, y lo que pasa cuando alguien actúa con esa información.
BeInCrypto habló con expertos de Hacken y Zama para entender qué debe hacer un proveedor si un tercero filtra la identidad de un cliente, qué datos debería dejar de guardar la industria y cómo podría un cliente notar si su custodio lo dejará desprotegido ante una amenaza.
Lo que "sin claves comprometidas" no menciona
Cuando Trezor anunció la brecha en agosto, recalcó lo que no había pasado. Dijo que sus propios sistemas no fueron comprometidos y que sus dispositivos estaban seguros.
Esas garantías respondían al riesgo contra el que existen las hardware wallets: el robo de fondos.
Sin embargo, Dmytro Yasmanovych, Jefe de GRC y Operaciones de Seguridad de Hacken, explicó que no basta con que no se robe una clave privada para que los clientes estén fuera de peligro.
“Alguien que sabe tu nombre, tu dirección y que tienes una hardware wallet tiene información que puede usar para atacarte. Puedes cambiar una clave comprometida en minutos. No puedes hacer lo mismo con tu dirección de casa.”
Argumenta que por eso la información que guardan las empresas de envíos y otros proveedores merece tanta atención como la wallet misma. Si una base de datos relaciona a un holder de cripto con su casa, las consecuencias pueden también afectar a su familia, añadió Yasmanovych.
“Así que un proveedor puede impedir que accedan a tus fondos y aun así dejarte expuesto de una forma mucho más personal. La pregunta es si sus medidas de seguridad protegen al cliente, y no solo a la wallet.”
Las cifras francesas detrás de la advertencia
Francia muestra cómo funciona esto. El ministro del Interior, Laurent Nuñez, dijo a finales de junio que las autoridades habían registrado más de 70 incidentes violentos relacionados con criptomonedas desde enero.
Chainalysis, que contó los casos informados públicamente, registró 30 en Francia hasta mediados de 2026, frente a 19 en todo 2025.
La empresa considera que una filtración de datos es la causa más probable. Señala un caso en 2024 en el que, supuestamente, un funcionario fiscal francés robó expedientes sobre holders de cripto con alto patrimonio, incluyendo direcciones y números de teléfono, y los vendió a intermediarios criminales.
La exposición familiar que describe Yasmanovych se ve reflejada en esos datos. En Francia, más del 40% de los incidentes tuvo como objetivo a un familiar en vez del propio holder . En general, las invasiones a domicilios representaron el 37% de los ataques documentados hasta mediados de 2026, frente al 26% en 2023.
Chainalysis estimó que los ataques violentos a holders en todo el mundo lograron más de 30 millones de dólares en la primera mitad del año. Esto solo cuenta los ataques en los que el holder entregó fondos.
El informe calcula la exposición total en 107 millones de dólares, incluyendo demandas de rescate, transferencias bloqueadas y fondos recuperados, aunque aclara que esa cifra solo cubre los casos reportados.
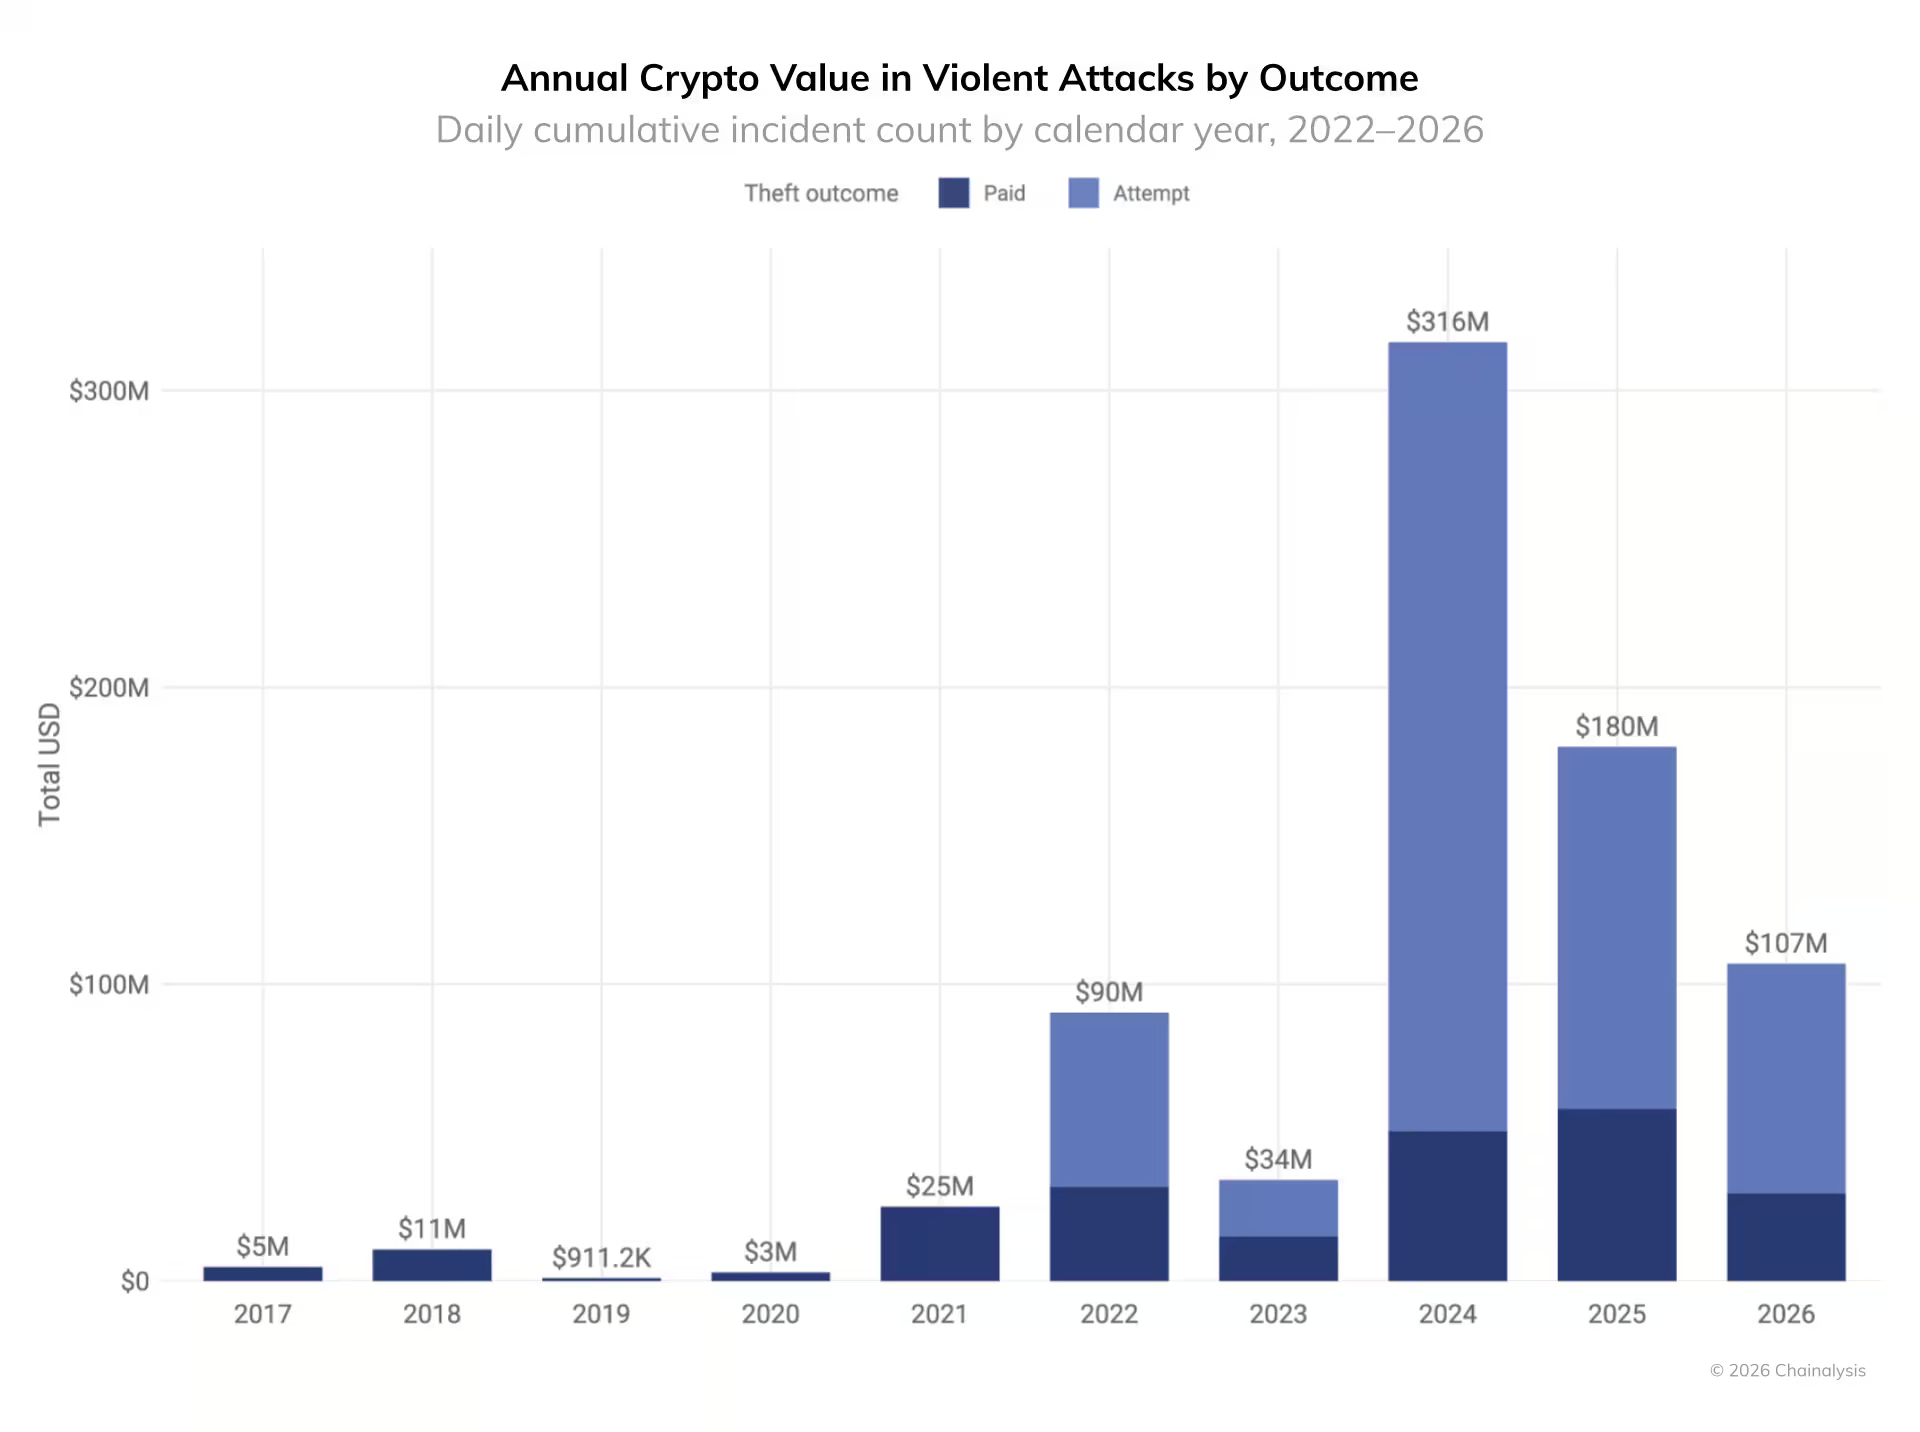 Cripto robada o buscada en ataques violentos, 2017–2026. Fuente: Chainalysis
Los datos detrás del objetivo
Estos ataques necesitan un objetivo, y ese objetivo puede salir de un registro que alguien guardó. Por eso, la retención de datos es otro asunto de seguridad para la industria cripto.
Las empresas pueden necesitar información del cliente para una transacción o servicio concreto. Pero guardarla indefinidamente puede crear un riesgo si esa información se expone más tarde. Entonces, ¿Qué dato de los clientes debería la industria dejar de recolectar o eliminar antes de lo que hace ahora?
Yasmanovych señala el número de teléfono. Explica que una empresa puede necesitarlo para coordinar una entrega, pero eso no justifica conservarlo en la base de datos durante años.
Así, si la base de datos se filtra, el número puede usarse para phishing, estafas telefónicas o intentos de SIM-swap.
“Yo eliminaría el enlace entre un pedido y una dirección física de entrega una vez que la entrega se haya completado y ya no exista una razón comercial para conservarlo. La empresa puede guardar lo que necesite para impuestos y garantías sin conservar el registro completo de todas las direcciones de entrega.”
También señala otro problema: borrar datos muchas veces depende solo de que alguien diga que ya lo hizo.
“En un caso, una empresa tenía una regla de retención de noventa días y confirmación por escrito de su socio de cumplimiento de que los registros más antiguos habían sido eliminados. Sin embargo, años de datos seguían en sus sistemas. Por eso, yo pediría evidencia de eliminación, no solo una política de retención. Si nadie verifica que se haya cumplido la regla, la regla ofrece poca protección.”
La misma responsabilidad aplica a lo que sucede después de que la información del cliente es expuesta. Según Yasmanovych, además de un correo de advertencia, el proveedor debe explicar exactamente qué información fue expuesta.
“Que se filtre una ciudad es una cosa. Que se filtren el nombre, la dirección de casa y la prueba de propiedad de criptomonedas es un nivel de riesgo diferente... Alguien cuya dirección fue filtrada puede necesitar ayuda para organizar futuras entregas sin volver a compartirla... Debe haber una persona o equipo de contacto directo cuando la situación requiere más que una respuesta estándar de preguntas frecuentes.”
Mencionó que el proveedor también debe abordar por qué ocurrió la exposición. Si el proveedor guarda datos más allá del periodo de retención acordado, se debe informar a los clientes cómo se evitará eso y cómo se verificará la eliminación en el futuro.
“Un correo de advertencia es el punto de partida. Las personas necesitan saber qué pasó, qué pueden hacer ahora y si la empresa realmente ha solucionado el proceso que falló.”
La respuesta de Trezor a su propia violación se puede medir con esa lista. Envió correos individuales a los clientes afectados, especificando si su exposición fue total o parcial, y advirtió sobre riesgos de phishing y, en septiembre, sobre riesgos físicos de seguridad.
También prometió una opción de entrega anónima usando recogida en taquilla, embalaje sin marca y eliminación automática de los datos de envío.
We are currently working on an Anonymous Delivery option, which we aim to have ready by September for the EU and by the end of the year for the US.
— Trezor (@Trezor) August 13, 2026
This gives you a safer way to order hardware wallets without linking the purchase to your home address or real-world identity.
-…
¿La tecnología de privacidad puede cerrar la brecha?
El problema no se limita a los datos que las empresas almacenan fuera del blockchain. A medida que más actividades financieras se trasladan a blockchains públicas, las propias transacciones pueden crear otra capa de exposición.
El CEO y cofundador de Zama, el Dr. Rand Hindi, dijo que el incidente de Trezor resalta un problema de retención de datos fuera del blockchain.
Dijo que, a medida que el capital institucional se traslada on-chain a gran escala, la confidencialidad on-chain deja de ser una característica para convertirse en una condición para participar. Hindi citó una estimación de BCG que dice que los activos digitales del mundo real podrían alcanzar cerca del 16% de los activos globales invertibles para 2035.
Boston Consulting Group's latest Digital Asset Market report puts tokenised assets at 16% of global investible assets by 2035. The three sub-categories sit at very different stages:
— Sygnum Bank (@sygnumofficial) May 19, 2026
— Crypto: ~T market, current revenue pool
— Stablecoins: ~0B, fastest-growing monetary layer… pic.twitter.com/tDfNzm7G6C
Dijo que las instituciones reguladas no pueden operar en un ledger público donde cada posición y relación con contrapartes es visible. El ejecutivo señaló la encriptación homomórfica total (FHE) como una forma de abordar esto sin sacrificar el cumplimiento.
“FHE permite calcular directamente sobre datos encriptados: una transferencia se ejecuta, se verifica el umbral AML, se comprueba la elegibilidad, todo sobre el texto cifrado, sin que ningún validador o explorador de bloques vea un saldo u otros datos sensibles. Cuando un regulador requiere acceso, un umbral permitido de holders de claves (equipo de cumplimiento) autoriza la desencriptación, que se ejecuta en la capa del protocolo y no solo con una política.”
La tecnología de privacidad también puede limitar cuánta información deben revelar las empresas sin hacer imposible la verificación.
Yasmanovych dijo que las pruebas de conocimiento cero permiten a un exchange demostrar que tiene suficientes activos para cubrir los saldos de los clientes sin publicar el saldo de cada uno.
Por lo tanto, el exchange puede compartir evidencia de su posición general sin mostrar información individual de cuentas. El experto añadió que esto no significa que la información no estará disponible.
Dependiendo de cómo se diseñe el sistema, un investigador autorizado aún podría examinar la evidencia y los registros subyacentes a través de una auditoría adecuada o por mandato legal.
Agregó que la divulgación selectiva funciona de manera similar cuando se comparte información de identidad. Un servicio podría necesitar confirmar que alguien cumple un requisito específico sin recibir su documento de identidad completo ni todo el perfil de cliente.
“Ningún enfoque resuelve el problema de los datos personales que se conservan fuera del blockchain. Los montos de las transacciones, los momentos y las conexiones entre wallets pueden seguir siendo visibles, mientras que los documentos de identidad y las direcciones de casa continúan almacenados en bases de datos de exchanges, envíos y pagos.”
Yasmanovych mencionó que la brecha es bastante clara. Una empresa puede mejorar la privacidad en la transacción misma, pero dejar expuesta la información necesaria para entregar y apoyar esa transacción en otros lugares.
Cuando las credenciales son reales y el cliente no es libre
La diferencia entre la privacidad de transacciones y la seguridad personal es aún más importante cuando alguien se ve obligado a autorizar una transferencia. Un proveedor de custodia puede tener infraestructura segura y controles de acceso estrictos.
Pero estas medidas se enfrentan a una prueba distinta cuando un cliente es forzado a entregar sus activos.
Yasmanovych dijo que una auditoría técnica puede mostrar que el sistema funciona como fue diseñado. Es menos útil para comprender qué ocurre cuando alguien es obligado a entregar sus activos.
“Probaría el proceso de retiro bajo ese tipo de presión. Por ejemplo, un cliente con credenciales válidas solicita una gran transferencia mientras alguien lo obliga. ¿Puede el proveedor reconocer la situación, pausar el retiro o involucrar a otra persona antes de que el dinero salga?”
También exige como controles que haya una segunda persona autorizada y una demora obligatoria en los retiros grandes, y que el cliente no pueda eliminar estos controles en la misma sesión. Yasmanovych remarcó que el objetivo es darle al proveedor la oportunidad de intervenir cuando un inicio de sesión válido no significa necesariamente que el cliente esté actuando libremente.
“También pediría ver el proceso en acción. Una política puede requerir una segunda aprobación, pero eso no asegura que la aprobación sea realmente independiente o que el personal no la pueda saltar. Una prueba en vivo detectaría esas debilidades mucho más rápido que otra auditoría técnica sin fallas.”
Un sistema de custodia puede funcionar exactamente como está diseñado y aun así fallarle a la persona que lo usa. El último paso siempre depende de un ser humano, y un ser humano puede ser amenazado.
¿Dónde recae ahora la responsabilidad?
Los ataques en Francia muestran que los riesgos en torno a las criptomonedas van más allá de un wallet comprometido o una clave privada robada. El nombre, dirección, número de teléfono y comprobante de propiedad de un cliente se vuelven valiosos cuando están en la misma base de datos.
La tecnología de privacidad puede limitar lo que se expone en la blockchain, pero no resuelve el problema de la información que las empresas y sus proveedores almacenan en otros lugares.
Esto aumenta la responsabilidad de un proveedor. Incluye la forma en que se almacenan y mueven los activos, qué datos de los clientes se recopilan, cuánto tiempo permanecen accesibles, y qué pasa cuando alguien se ve obligado a usar sus propias credenciales. Las claves son parte de esa cadena que la industria ya sabe cómo proteger.
Lee la historia original La seguridad cripto ahora se extiende más allá de las wallets hasta la dirección del cliente por Kamina Bashir en es.beincrypto.com