

Un utente di HyperSwap ha perso circa 12.300 dollari dopo aver cliccato su un link di un falso airdrop su X, approvato una richiesta dal wallet e aver inconsapevolmente dato a uno scammer il controllo sui propri fondi.
BeInCrypto ha ricostruito l’attacco insieme alla vittima utilizzando i dati pubblici sulla blockchain. Questi dati mostrano una rapida operazione di phishing all’interno dell’ecosistema Hyperliquid.
Lo scammer ha preso la posizione della vittima su HyperSwap, ha prelevato i fondi relativi, li ha convertiti in HYPE e ha trasferito il denaro su Ethereum in meno di due minuti.
Nota: HyperSwap è un exchange che opera sulla blockchain Hyperliquid. HyperSwap ha un proprio team, e Hyperliquid non lo gestisce, proprio come i creatori di Ethereum non gestiscono applicazioni come Uniswap che funzionano su di essa.
La trappola è iniziata con un falso account X
La vittima utilizzava HyperSwap. Come altri exchange decentralizzati, HyperSwap permette agli utenti di scambiare direttamente dai propri wallet, senza che una società detenga i fondi.
La vittima aveva fornito liquidità a un pool di HyperSwap. In parole semplici, aveva depositato crypto, così che altri utenti potessero effettuare scambi contro questa liquidità. In cambio, poteva guadagnare delle commissioni.
Su HyperSwap V3, quella posizione era rappresentata dall’NFT #178549. Non era un’immagine o un oggetto da collezione, ma più simile a una ricevuta digitale. Chiunque controllasse quell’NFT controllava i fondi legati a quella posizione.
La vittima ha raccontato a BeInCrypto di aver visto un post su X che promuoveva un airdrop. Un airdrop è una distribuzione gratuita di token, spesso utilizzata dai progetti crypto per premiare gli utenti.
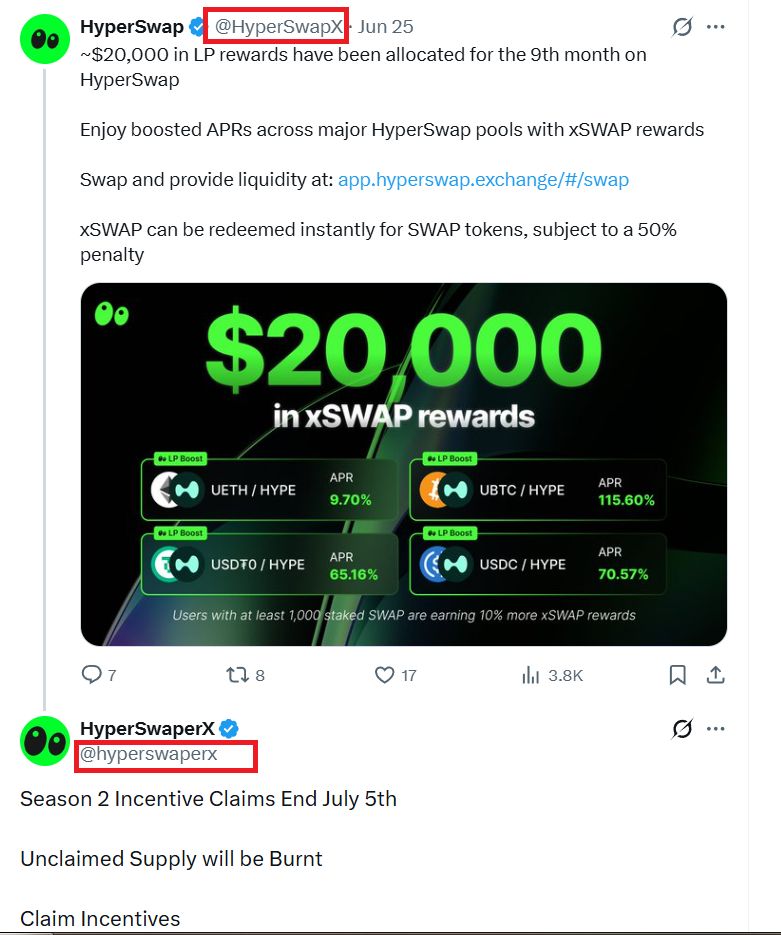 Post dello scammer che utilizza un falso account X con un username molto simile all’account ufficiale di HyperSwap
Il post sembrava provenire da HyperSwap. In realtà arrivava da un account falso con un nickname molto simile all’account originale HyperSwap, ovvero HyperSwapX, quello collegato dal sito ufficiale del progetto.
La vittima ha seguito il link e connesso il suo wallet. Pensava di verificare se aveva diritto all’airdrop. Invece, ha approvato una transazione che ha dato allo scammer il permesso di muovere la sua posizione su HyperSwap.
Quell’approvazione è stata il momento decisivo.
Un’approvazione ha dato il controllo allo scammer
Spesso i wallet crypto chiedono agli utenti di approvare delle transazioni. Alcune approvazioni sono innocue. Altre danno a un altro indirizzo il permesso di muovere asset di valore.
Per molti utenti, l’avviso può sembrare normale. Un sito falso può far sembrare una approvazione pericolosa come un normale passaggio per ricevere dei token.
Sembra che sia successo proprio questo.
Alle 20:21:51 UTC del 29 giugno, lo scammer ha utilizzato l’approvazione ricevuta poco prima per trasferire l’NFT #178549 dal wallet della vittima. In quel momento la vittima non ha firmato nulla: lo scammer aveva già ottenuto il permesso.
L’indirizzo dello scammer era 0x880C95246D7525b84902E6c040818a7C72d3Aa77. I registri dell’explorer HyperEVM l’hanno segnalato come Fake_Phishing3746335, con il tag “Phish / Hack” riportato da HashDit.
L’NFT è stato poi spostato su un altro wallet controllato dallo scammer. Una volta fatto ciò, l’attaccante controllava la posizione di liquidità.
Venticinque secondi dopo, lo scammer ha prelevato i fondi corrispondenti all’NFT. La posizione conteneva circa 3.935 USDC e 116,6 WHYPE. Insieme, al momento valevano circa 12.300 dollari.
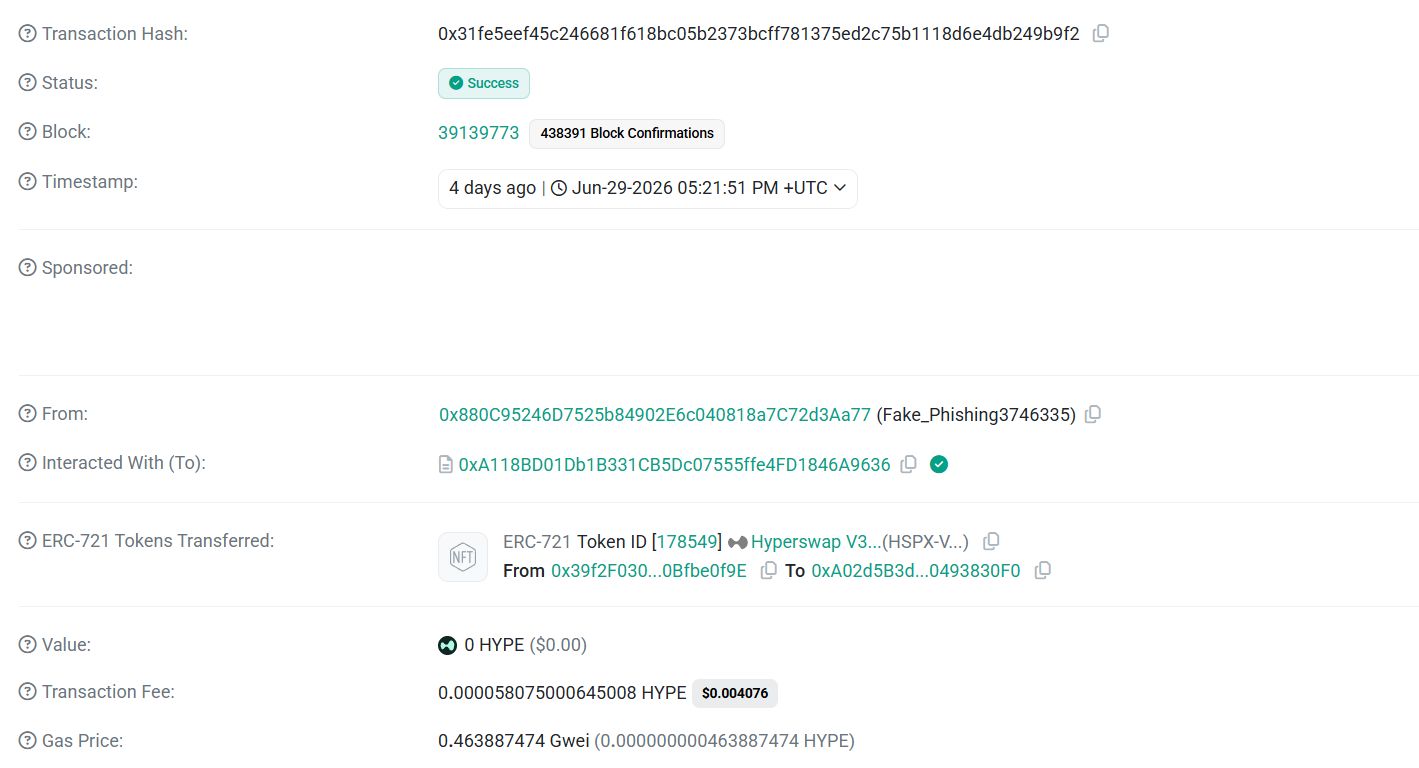 Transazione di furto su hyperevmscan: il 29 giugno 2026 l’indirizzo contrassegnato come Fake_Phishing3746335 ha trasferito l’NFT della vittima (0x39f2...0f9E) sul suo wallet
Il denaro è stato trasferito rapidamente
Dopo il prelievo, lo scammer si è preparato a spostare i fondi da HyperEVM.
Prima di tutto, il wallet ha dato il permesso a LI.FI, un bridge cross-chain e servizio di swap legittimo. Un bridge consente di trasferire crypto da una blockchain all’altra.
Non c’è alcuna prova che LI.FI abbia partecipato al furto. Lo scammer lo ha utilizzato solo dopo aver già sottratto i fondi.
Poi lo scammer ha convertito gli USDC e i WHYPE rubati in circa 175,9 HYPE. Pochi secondi dopo, gli HYPE sono stati trasferiti tramite bridge da HyperEVM a Ethereum.
La destinazione era 0xFa47eef42fB2C63DCEA0cAC2295a58036052932D. Su Ethereum, quel wallet ha ricevuto i fondi e quasi subito ha trasferito 7,035 ETH con un’unica transazione.
Il wallet era stato creato poco prima. È stato usato una sola volta ed è rimasto praticamente vuoto. Questo schema è comune nel riciclaggio, dove i fondi passano attraverso wallet temporanei per rendere più difficile il tracciamento.
Dal trasferimento dell’NFT alla transazione sul bridge, il furto attivo è durato circa 84 secondi.
Uno schema più ampio di phishing
Il wallet dello scammer sembrava far parte di una operazione più estesa.
Le analisi degli explorer esaminate da BeInCrypto mostrano che quell’indirizzo era attivo da circa 33 giorni. Era anche collegato a circa 25 altri indirizzi. Questo suggerisce che l’attacco possa aver preso di mira più di un utente.
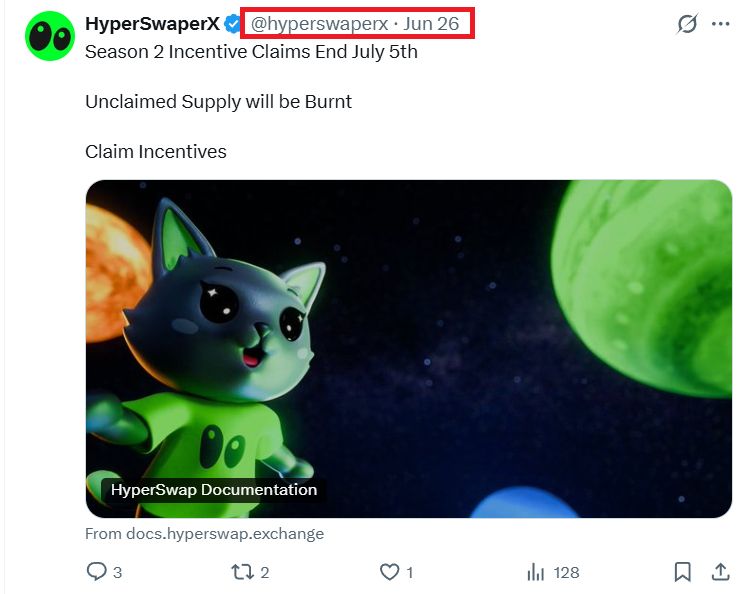 Il link alla risorsa fraudolenta è rimasto nei messaggi dal 26 giugno
Per le vittime, il problema è concreto. I registri blockchain possono mostrare cosa è successo, ma raramente impediscono che ciò avvenga in tempo reale.
Quando un utente firma un’autorizzazione malevola, lo scammer può agire rapidamente. Una volta che i fondi vengono trasferiti tra diverse chain, il recupero diventa ancora più difficile.
Successivamente, la vittima ha cercato di segnalare il link sospetto e chiederne la rimozione. Ha affermato di essersi sentito ignorato e ha iniziato a sospettare che il team di HyperSwap non fosse intervenuto.
Le prove on-chain esaminate da BeInCrypto indicano un attacco di phishing da parte di un account impostore. Il falso account su X era separato dall’account ufficiale di HyperSwap. L’account ufficiale di HyperSwap e il contratto ufficiale non risulterebbero coinvolti nel furto.
Tuttavia, l’esperienza della vittima mette in luce una seria debolezza dell’ecosistema: gli utenti possono essere attaccati tramite falsi account social, svuotati attraverso autorizzazioni del wallet poco chiare e avere pochissime opzioni chiare dopo che il denaro è sparito.
Durante una conversazione con i giornalisti di BeInCrypto, la vittima ha dichiarato di aver provato in vari modi ad avvisare il team di Hyperliquid riguardo alla truffa, ma di non aver ricevuto alcuna risposta.
Secondo la vittima, l’unico canale di comunicazione attivo con HyperSwap era Discord. Al momento della pubblicazione, il link è risultato non valido. Così ha tentato di segnalare il problema al team dell’ecosistema in cui il progetto opera, ma anche tale tentativo non è andato a buon fine.
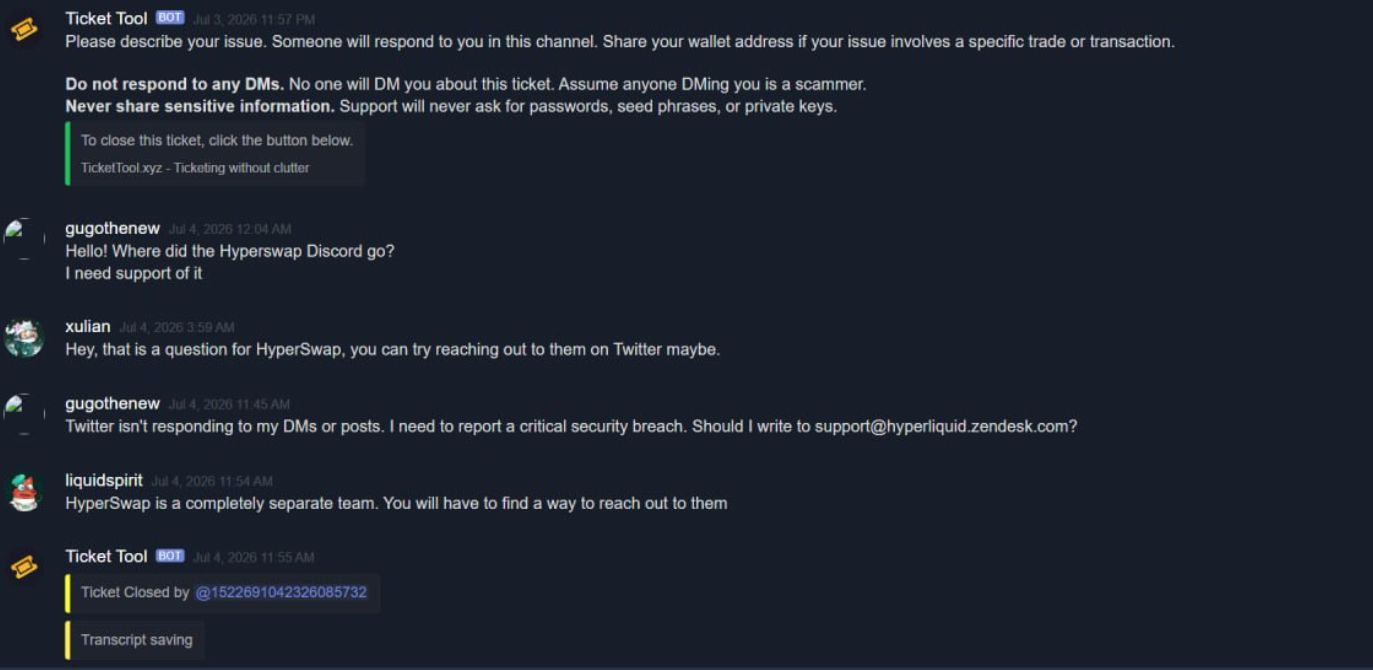 Lo screenshot mostra il nostro interlocutore che cerca di contattare l’assistenza di Hyperliquid tramite Discord. In questo caso, il comando di Hyperliquid ignora la richiesta dell’utente di segnalare la vulnerabilità riscontrata e lo invita a contattare direttamente HyperSwap.
In generale, il metodo dello scammer era semplice: un account falso promuoveva un falso airdrop, un sito fake richiedeva l’autorizzazione al wallet. Un wallet segnalato come phishing ha prelevato la posizione su HyperSwap della vittima, l’ha svuotata e ha trasferito i fondi su Ethereum.
La perdita è stata di circa 12.300 dollari. Il furto è avvenuto in meno di due minuti.
La vittima ha suggerito che i dipendenti di HyperSwap potrebbero essere coinvolti nel furto o nasconderlo deliberatamente. Tuttavia, BeInCrypto non ha potuto trovare informazioni precise a sostegno di tali affermazioni.
Leggi la storia originale Come un falso airdrop di HyperSwap ha sottratto $12.300 in 84 secondi di Evgeniya Likhodey su it.beincrypto.com