

Sektör uzun zamandır quantum bilgisayarların Bitcoin’i ne zaman kıracak kadar güçlü olacağını sorguluyor. Eliptik eğri kriptografisinin otuz yıldan fazladır quantum saldırılarına açık olduğu biliniyor, üstelik kripto hala buradan tüm kullanıcıların vazgeçmesini sağlayacak net bir mekanizmaya sahip değil.
Fortune’un aktardığına göre eliptik eğri kriptografisiyle güvence altına alınan dijital varlıkların piyasa büyüklüğü 2 trilyon dolar seviyesinde; toplam kripto para piyasasının değeri ise 2,8 trilyon dolar. Yani neredeyse tüm varlık sınıfı, zaten kırılması kaçınılmaz olduğu tüm sektör tarafından kabul edilen bir kriptografiyle korunuyor.
Geliştiriciler yeni imza türleri getirebilir; fakat varlıkların taşınması, kripto para saklama hizmeti sağlayıcılarının kendi adına hareket etmesine ve kendi cüzdanını tutanların da kendileri için hamle yapmasına bağlı.
Katılım hala isteğe bağlı ve risk aniden değişene kadar beklemek çoğu yatırımcı için mantıklı görünüyor. Risk bir anda gündeme oturmadıkça değişim gecikiyor.
So there was a big drop in the hardware requirements for the memory efficient version of Shor’s algorithm, and it’s not the number you think.
— Yuvi Lightman | Quantus (@YuviLightman) October 23, 2026
Three days ago it was 672 qubits and 823m T gates. Now it is 660 qubits and 490m T gates. The memory requirements dropped by about 2% but… pic.twitter.com/RlAbzDgS9X
İlk Hamleyi Yapanın Bedeli Ağır Olabilir
ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) şimdiden yeni imza şemalarını standartlaştırdı ve post-quantum çözümleri halihazırda mevcut. ECDSA’yı ML-DSA ile değiştirmek büyük bir revizyon gerektiriyor: Çünkü yeni imzalar ve açık anahtarlar çok daha büyük boyutta.
Varlık saklama hizmeti sağlayıcıları da kendi kontrol edemediği bir şeye bağımlı: Bir cüzdan kendi başına post-quantum uyumlu olamaz. Saklayıcıların fonları taşıyabilmesi için ağın önce yeni imza türünü desteklemesi gerekiyor.
İmzalar bu sistemlerde kriptografinin yer aldığı tek alan değil. Eşler arası iletişimden konsensüse, sıfır bilgi ispatı sistemlerinden köprülere ve saklama altyapısına kadar her katmanın kendi dinamiği var; üstelik işlem imzalarını güçlendirmek diğer alanların zaaflarını ortadan kaldırmıyor.
Beklemek için teşvik daha büyük bir engel olarak öne çıkıyor. İlk adımı atanlar, tehdit henüz uzak görünürken yeniden tasarım, saklama prosedürü, donanım desteği ve yeni operasyonel süreçler için şimdiden ödeme yapmak zorunda kalacak.
Daha sonra geçenler ise bu maliyetleri başkalarının üstlenmesini bekleyip, daha olgunlaşmış araçlarla yoluna devam edebilir. Yani gecikmek her katılımcı için bireysel olarak mantıklı görünse de, sektör genelinde risk artmaya devam ediyor.
Bazı varlıklar ise hiç taşınamayabilir. Coinbase bu noktada, taşınamayan ya da terk edilmiş coin’lerin çözülmemiş bir problem olarak ortada durduğuna dikkat çekiyor. Pasif yatırımcılar isteğe bağlı yükseltmelerde çok yavaş hareket ediyor, terk edilmiş veya kayıp hesaplar ise asla aksiyon almıyor.
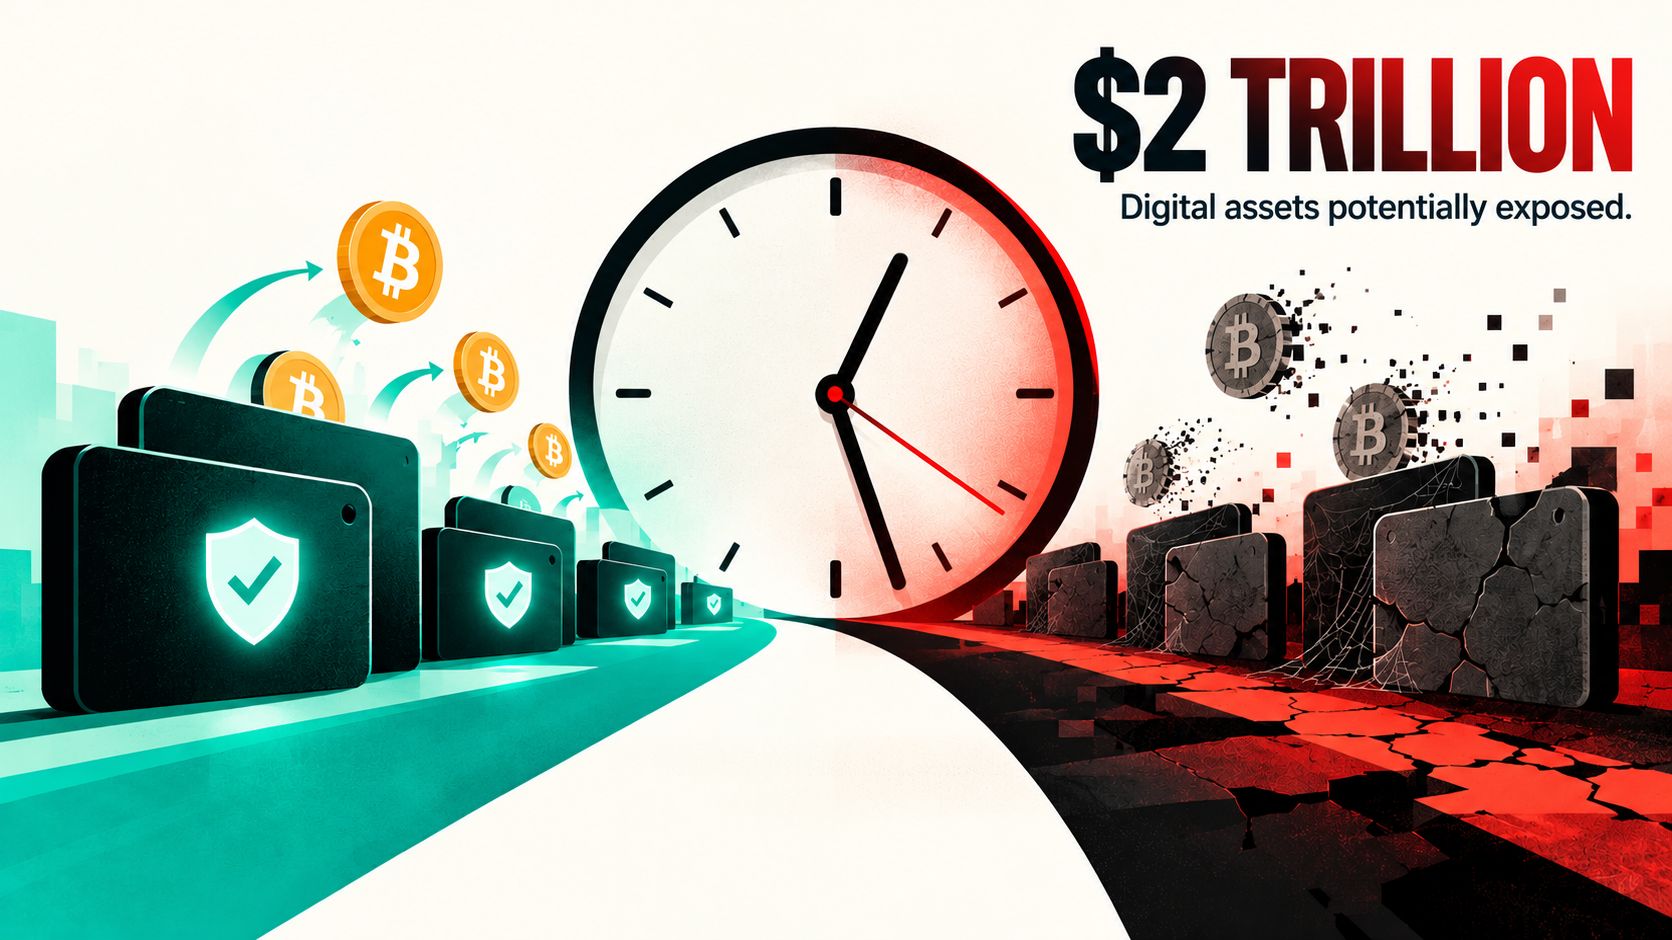 Gelecekte quantum saldırılarına maruz kalabilecek dijital varlıkların toplam büyüklüğünün 2 trilyon dolar civarında olduğu tahmin ediliyor. Bu da post-quantum güvenlik göçüne yönelik baskıyı artırıyor
Gönüllü Koordinasyon Yeterli Olmayabilir: Zorunluluk Gerekir mi?
Coinbase’in yaklaşımı, Bitcoin’in temel altyapısıyla cüzdan düzeyindeki riskleri ayırması açısından başlangıç için önemli bir nokta sunuyor. Bitcoin’in hash’leme, madencilik ve geçmiş defteri, quantum bilgisayarların saldıracağı imza katmanından farklı.
Coinbase’in doğrudan cüzdan düzeyi riskten bahsetmesi, tüm Bitcoin ağının aynı anda çökeceği gibi yanlış bir algının önüne geçiyor.
‘Cüzdan düzeyi’ ifadesi, kriptografinin tam olarak hangi noktada kırıldığını gösteriyor; ancak ekonomik zarar bunun çok daha ötesine taşınabilir.
Tek bir cüzdanda milyarlarca dolar tutulabilir; bir yönetici anahtar ise büyük bir stablecoin’i kontrol edebilir. Tek bir zayıf imzanın arkasındaki değer ya da kontrol, doğrudan saldırıya uğramayan piyasalara, karşı taraflara veya protokollere de etkisini bulaştırabilir.
Varlık saklama işlemi, yerel bir teknik arıza ile sistemsel bir finansal olayı birbirine yakınlaştırıyor. Soğuk depolama bir özel anahtarı hırsızlıktan ya da cihaz açığından koruyabilir; fakat saldırgan, açık anahtardan o özel anahtarı türetebiliyorsa soğuk depolamanın da koruyucu gücü kalmaz.
Çoklu imza yapılandırmaları (multisig), operasyonel hatalara karşı hala koruma sağlasa da, eğer tüm kilitler aynı zayıf mekaniği paylaşıyorsa, beş anahtarın da bir faydası olmuyor.
COULD QUANTUM COMPUTING DRAIN SATOSHI’S BITCOIN FORTUNE?
— BeInCrypto (@beincrypto) October 20, 2026
An AI just cracked an unsolved 1941 Enigma cipher in 10 hours, reigniting fears around Bitcoin’s private keys.
Standard AI can't brute-force a 256-bit key, but future quantum attacks could target exposed Satoshi-era… pic.twitter.com/WNjjFELA2I
Altındaki matematiği değiştirmek ciddi maliyet getiriyor. Ham bir ECDSA imzası 64 byte, ML-DSA-65 imzası ise 3.309 byte: Yani tam 52 katı. ML-DSA-87 ise 4.627 byte’a kadar çıkıyor. Üstelik açık anahtarların boyu da büyüyor.
Bu yük, bant genişliğinden depolamaya, işlem ücretlerinden küçük imzaya göre tasarlanmış donanım cüzdanları ve saklama sistemlerine kadar her alana yansıyor.
İşte beklemek için teşvik burada devreye giriyor ve gönüllü bir göçün sonunda cezasız kalmaması gerektiği ortaya çıkıyor. Protokoller eski imza türlerini kademeli olarak kaldırabilir, kripto para borsası’lar ve saklama hizmeti sağlayıcıları, zayıf adres türlerini ve anahtarlarını desteklemeyi bırakabilir.
Sigorta şirketleri klasik riskleri ayrı fiyatlandırabilir; kurumsal karşı taraflar ya da düzenleyici kurumlar ise kendilerine has gereksinimler dayatabilir. Bir noktada, eski kriptografide kalmak, yeniye geçişten daha pahalıya mal olmalı.
İlk Şok Dalga Saati Başlatacak!
Kripto para sektöründe baskı eşit dağılmayacak. Büyük saklama şirketleri ve kripto para borsası’lar ilk hamleyi yapacak; çünkü onlar açık, yüksek değerde hedefler sunuyor. Bazı saklama altyapıları şimdiden uyum sağlamaya başladı bile.
En az bir donanım cüzdanında post-quantum imza desteği doğrudan entegre edilmiş durumda ama hala ağın bu korumayı nerede kullanılabileceğini belirlemesi gerekiyor. Daha küçük sağlayıcılar ve bireysel kullanıcılar ise daha ağırdan hareket edecektir.
Süresiz bir göç penceresi, savunmasız cüzdanları quantum yetkinliğine dek bekleyen kalıcı ‘sahipsiz dijital mülk’ havuzu olarak bırakır. Eğer bir son tarih konulursa, sahipleri göç edemeyen veya etmeyen varlıkları dondurmak, yakmak ya da kısıtlamak gibi siyasi kararlar alınması gerekecek. Her senaryonun ise yönetişim açısından bir maliyeti olacak.
Google’ın 2029 göç hedefi yalnızca Google’ın kendi sistemlerine yönelik bir plan olarak karşımıza çıkıyor. Q-Day’in ne zaman gerçekleşeceğini ise bu hedef belirlemiyor.
Kripto para sektörü 2029 yılını beklemek için bir gerekçe olarak göremez çünkü protokoller, cüzdan’lar, saklama şirketleri, kripto para borsası’lar ve yatırımcılar arasında göç süreci yıllarca sürebiliyor.
İlk ciddi panik dalgası bu göçü zorunlu kılacak. Şimdiden net bir tarih belirlemek, sektörün kendi şartlarında harekete geçebileceği tek senaryo.
O kritik an gelmeden önce; ister protokol kuralları ister regüle saklama standartları veya piyasa erişim şartları yoluyla olsun, tarihli bir gereksinim belirlemek gerekiyor. Yoksa takvimi ya bir regülatör belirler ya da ilk başarılı saldırının sahibi.
Orijinal Bitcoin’da Kuantum Tehlikesi: Geçiş İçin Zaman Daralıyor hikayesini Christopher Smith tarafından tr.beincrypto.com ’da okuyun