

Um investidor da HyperSwap perdeu cerca de US$ 12.300 após clicar em um link falso de airdrop no X, aprovar uma solicitação de carteira e, sem perceber, dar controle de seus recursos a um golpista.
A equipe do BeInCrypto reconstruiu o ataque juntamente com a vítima, utilizando registros públicos da blockchain. Os dados revelam uma operação de phishing rápida dentro do ecossistema da Hyperliquid.
O golpista assumiu a posição da vítima na HyperSwap, retirou os fundos relacionados, converteu em HYPE e enviou o dinheiro para o Ethereum em menos de dois minutos.
Nota: a HyperSwap é uma exchange que opera na blockchain Hyperliquid. A HyperSwap possui sua própria equipe, e a Hyperliquid não administra a plataforma — assim como os criadores do Ethereum não gerenciam aplicativos, como a Uniswap, que funcionam sobre sua estrutura.
A armadilha começou com uma conta falsa no X
A vítima utilizava a HyperSwap. Como outras exchanges descentralizadas, a plataforma permite que investidores negociem seus ativos diretamente a partir de suas carteiras, sem que uma empresa detenha os recursos.
Esse investidor havia aportado recursos em um pool de liquidez da HyperSwap. Ou seja, ele depositou criptoativos para que outras pessoas pudessem realizar negociações. Em contrapartida, recebia taxas de operação.
Na HyperSwap V3, tal aporte era representado pelo NFT #178549. Diferente de uma imagem ou item colecionável, funcionava como um recibo digital. Quem detinha aquele NFT controlava os fundos atrelados à posição.
A vítima relatou ao BeInCrypto que visualizou uma publicação no X promovendo um airdrop, que corresponde à distribuição de tokens utilizada por projetos de cripto para recompensar participantes.
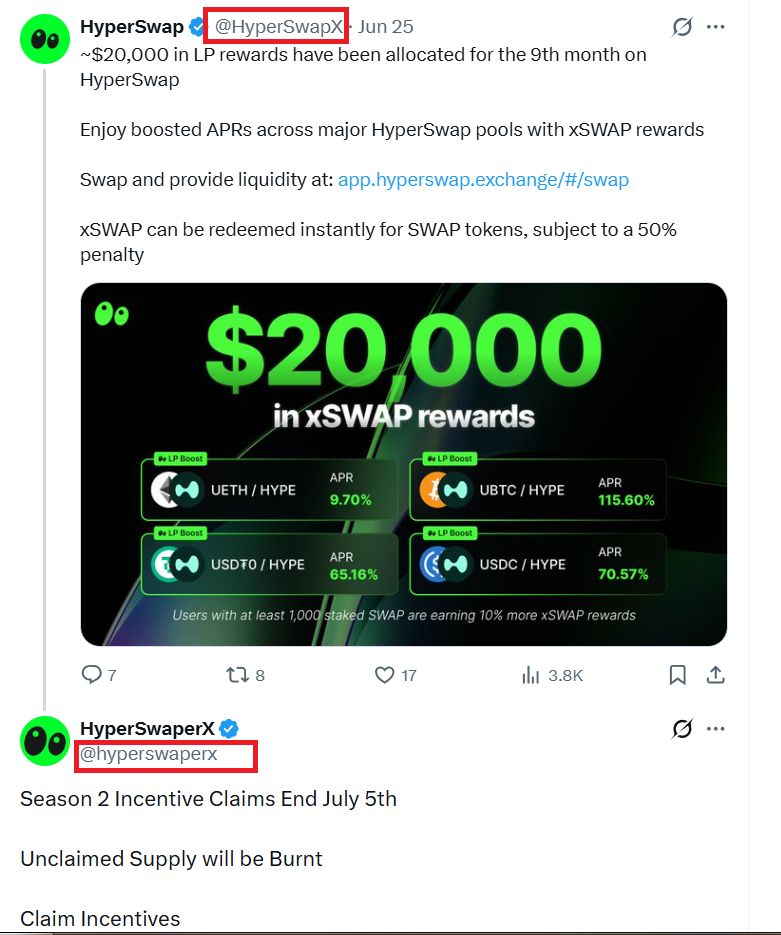 Publicação do golpista usando conta falsa no X com nome muito semelhante ao oficial da HyperSwap
A postagem parecia partir da HyperSwap, mas era de uma conta fraudulenta, cujo identificador se assemelhava ao da conta real da HyperSwap, a HyperSwapX, destacada pelo site oficial do projeto.
O investidor clicou no link e conectou sua carteira, acreditando que verificaria sua elegibilidade para o airdrop. No entanto, ele aprovou uma transação, concedendo ao golpista permissão para movimentar sua posição na HyperSwap.
Essa aprovação foi o ponto decisivo.
A aprovação única deu o controle ao golpista
Carteiras de cripto frequentemente solicitam aprovações para transações. Algumas são inofensivas, enquanto outras dão permissão a endereços externos para movimentar ativos valiosos.
Para muitos usuários, o alerta parece rotineiro. Um site fraudulento pode mascarar aprovações arriscadas como um simples passo para resgatar tokens.
Esse parece ter sido o caso.
Às 17:21:51 de 29 de junho (horário de Brasília), o golpista utilizou a autorização anterior para transferir o NFT #178549 da carteira da vítima. Nada foi assinado naquele instante; a permissão já havia sido concedida.
O endereço do golpista era 0x880C95246D7525b84902E6c040818a7C72d3Aa77. De acordo com registros do HyperEVM explorer, ele foi sinalizado como Fake_Phishing3746335, levando o selo "Phish / Hack" por alerta da HashDit.
O NFT foi transferido para outra carteira controlada pelo golpista. A partir desse momento, o invasor dominava a posição de liquidez.
Vinte e cinco segundos depois, o golpista resgatou os fundos relacionados ao NFT. A posição continha cerca de 3.935 USDC e 116,6 WHYPE, totalizando aproximadamente US$ 12.300 naquele momento.
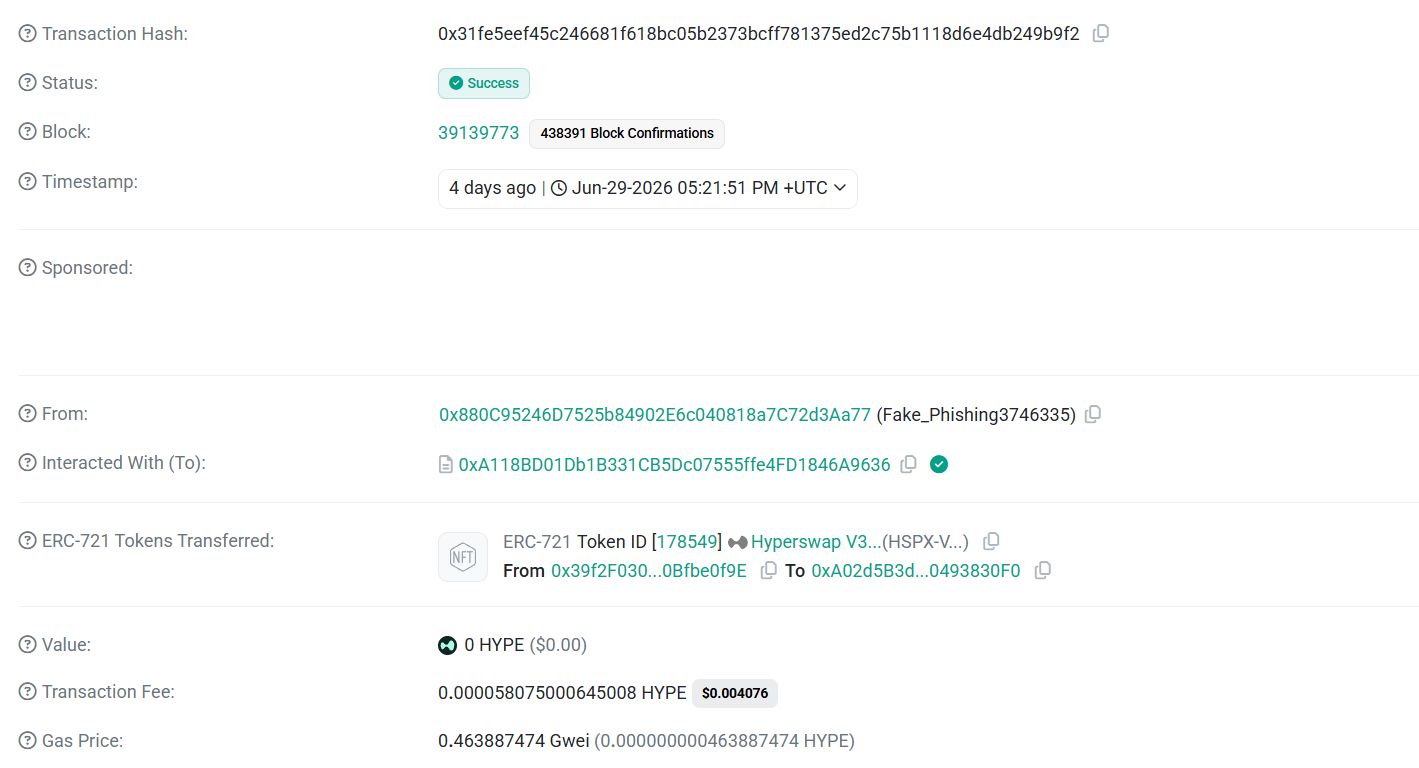 Transação do roubo em hyperevmscan: em 29 de junho de 2026, o endereço identificado como Fake_Phishing3746335 transferiu o NFT da vítima (0x39f2...0f9E) para sua carteira
O dinheiro foi transferido rapidamente
Depois de sacar os fundos, o golpista se preparou para retirar valores da HyperEVM.
Primeiro, a carteira concedeu permissão ao LI.FI, serviço legítimo de bridge e swap entre diferentes blockchains. Um bridge permite a transferência de criptoativos entre redes.
Não há indícios de envolvimento do LI.FI no roubo. O serviço foi utilizado apenas após a obtenção dos valores.
O criminoso então converteu os USDC e WHYPE desviados em aproximadamente 175,9 HYPE. Segundos depois, os tokens HYPE foram movidos da HyperEVM para o Ethereum via bridge.
O destino foi o endereço 0xFa47eef42fB2C63DCEA0cAC2295a58036052932D. No Ethereum, essa carteira recebeu o montante e, quase imediatamente, enviou 7,035 ETH em uma única transação.
A carteira tinha sido criada pouco antes e foi utilizada uma vez, restando praticamente vazia. Esse padrão é recorrente em esquemas de lavagem, nos quais ativos roubados passam por carteiras temporárias para dificultar o rastreamento.
Do início da movimentação do NFT até a finalização da operação pelo bridge, o tempo total de atuação foi de cerca de 84 segundos.
Padrão mais amplo de phishing
A carteira do golpista parecia integrar uma operação de maior amplitude.
De acordo com registros analisados pelo BeInCrypto, o endereço estava ativo havia cerca de 33 dias e apresentava ligação com outros 25 endereços. Isso sugere que mais de uma pessoa pode ter sido alvo do atacante.
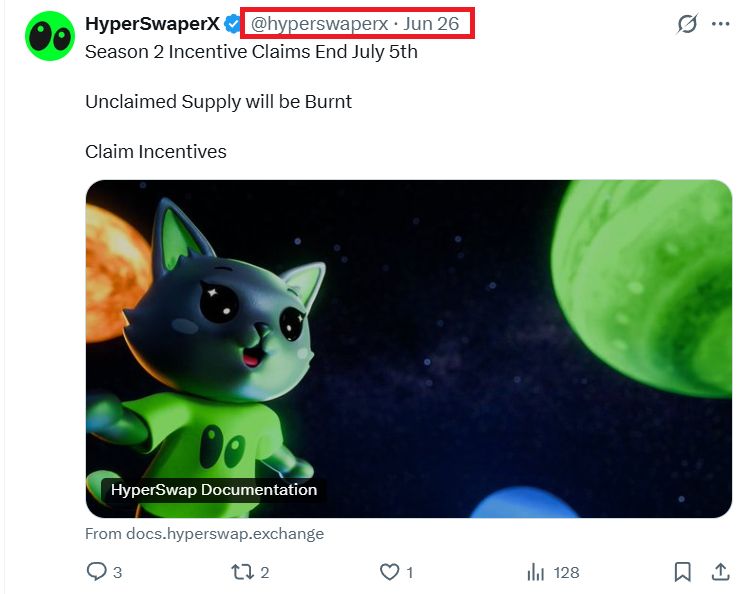 O link para o recurso fraudulento está presente nas mensagens desde 26 de junho
Para as vítimas, a questão é prática. Os registros em blockchain podem comprovar o que ocorreu, mas raramente impedem que o ataque aconteça em tempo real.
Após o usuário conceder uma autorização maliciosa, o golpista pode agir rapidamente. Quando os fundos são transferidos entre diferentes blockchains, a recuperação se torna ainda mais difícil.
A vítima tentou posteriormente reportar o link suspeito e solicitar a remoção. De acordo com seu relato, sentiu-se ignorada e começou a suspeitar que a equipe da HyperSwap não atuou no caso.
As informações encontradas na blockchain revisadas pela equipe do BeInCrypto indicam um ataque de phishing realizado por uma conta falsa. O perfil falso na X era distinto do oficial da HyperSwap. Tanto a conta oficial do projeto quanto o contrato oficial não foram associados ao roubo.
No entanto, a experiência do investidor expõe uma fragilidade relevante no ecossistema. Pessoas podem ser vítimas por contas falsas em redes sociais, perder fundos devido a permissões confusas em carteiras e, após o prejuízo, encontrar poucas alternativas para buscar soluções.
Durante conversa com jornalistas do BeInCrypto, a vítima relatou que tentou diversas formas de alertar a equipe da Hyperliquid sobre o golpe, mas não obteve retorno.
Segundo a vítima, o único canal ativo de comunicação com a HyperSwap era o Discord. No momento desta reportagem, o link para o Discord estava inválido. Por isso, ele tentou acionar a equipe do ecossistema onde o projeto atua, mas essa tentativa também não teve sucesso.
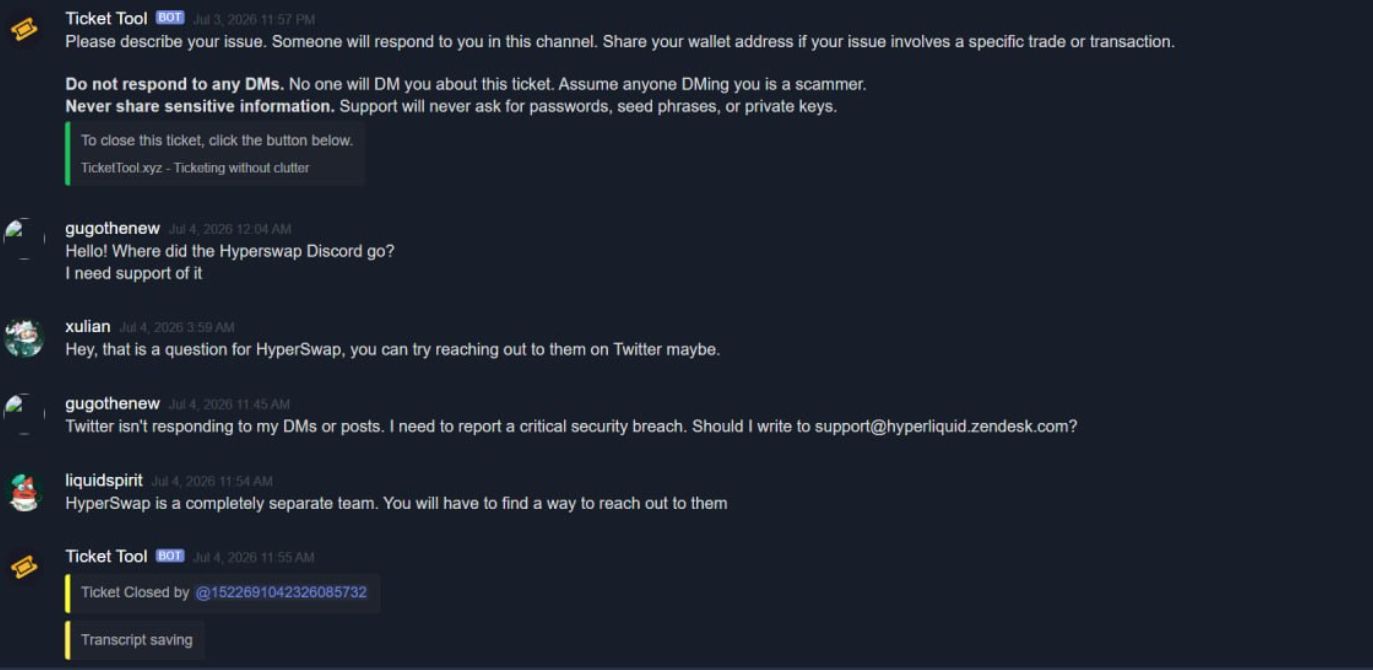 A captura de tela mostra nosso interlocutor tentando entrar em contato com o suporte da Hyperliquid pelo Discord. Neste caso, o comando da Hyperliquid ignora a solicitação do usuário de avisar sobre a vulnerabilidade encontrada e pede para contatar a própria HyperSwap.
No geral, o método empregado pelo golpista foi direto. Uma conta falsa divulgou um falso airdrop. Um site fraudulento obteve autorização da carteira. Uma carteira já sinalizada por phishing acessou a posição da vítima na HyperSwap, esvaziou-a e enviou os fundos para o Ethereum.
O prejuízo foi de cerca de US$ 12.300. O roubo ocorreu em menos de dois minutos.
A vítima sugeriu que funcionários da HyperSwap poderiam estar envolvidos no roubo ou ocultando informações deliberadamente. No entanto, a equipe do BeInCrypto não encontrou evidências que confirmem essas alegações.
Leia a história original Como um falso airdrop da HyperSwap drenou US$ 12.300 em 84 segundos? por Evgeniya Likhodey em br.beincrypto.com