

Gönüllü geliştiriciler, yaklaşık 30 saat içinde 390 Bitcoin projesinde toplam 4.962 güvenlik bulgusu tespit ediyor. İncelenen 391 kod tabanında ise yalnızca bir tanesinde hiçbir sorun bulunmuyor.
Kendilerine Bitcoin Red Team adını veren bu ekip, bulguların 720’sini yüksek veya kritik olarak derecelendiriyor. Ancak bunlardan sadece 147’si, düzeltmesi gereken proje yöneticilerine ulaşıyor.
Her Yedi Bulgudan Biri Ciddi Seviyede Çıkıyor!
Bulguların ciddiyet dağılımı, toplam sayıdan daha dengeli görünüyor. İnceleme ekibi, 85 kritik ve 635 yüksek seviye sorun tespit ediyor.
Bu da toplam bulguların %14,5’inin yüksek riskli olduğunu gösteriyor. Geri kalanlar ise orta, düşük ya da sadece bilgilendirme seviyesinde sınıflandırılmış. Ayrıca 246 bulguya herhangi bir derecelendirme etiketi dahi eklenmemiş durumda.
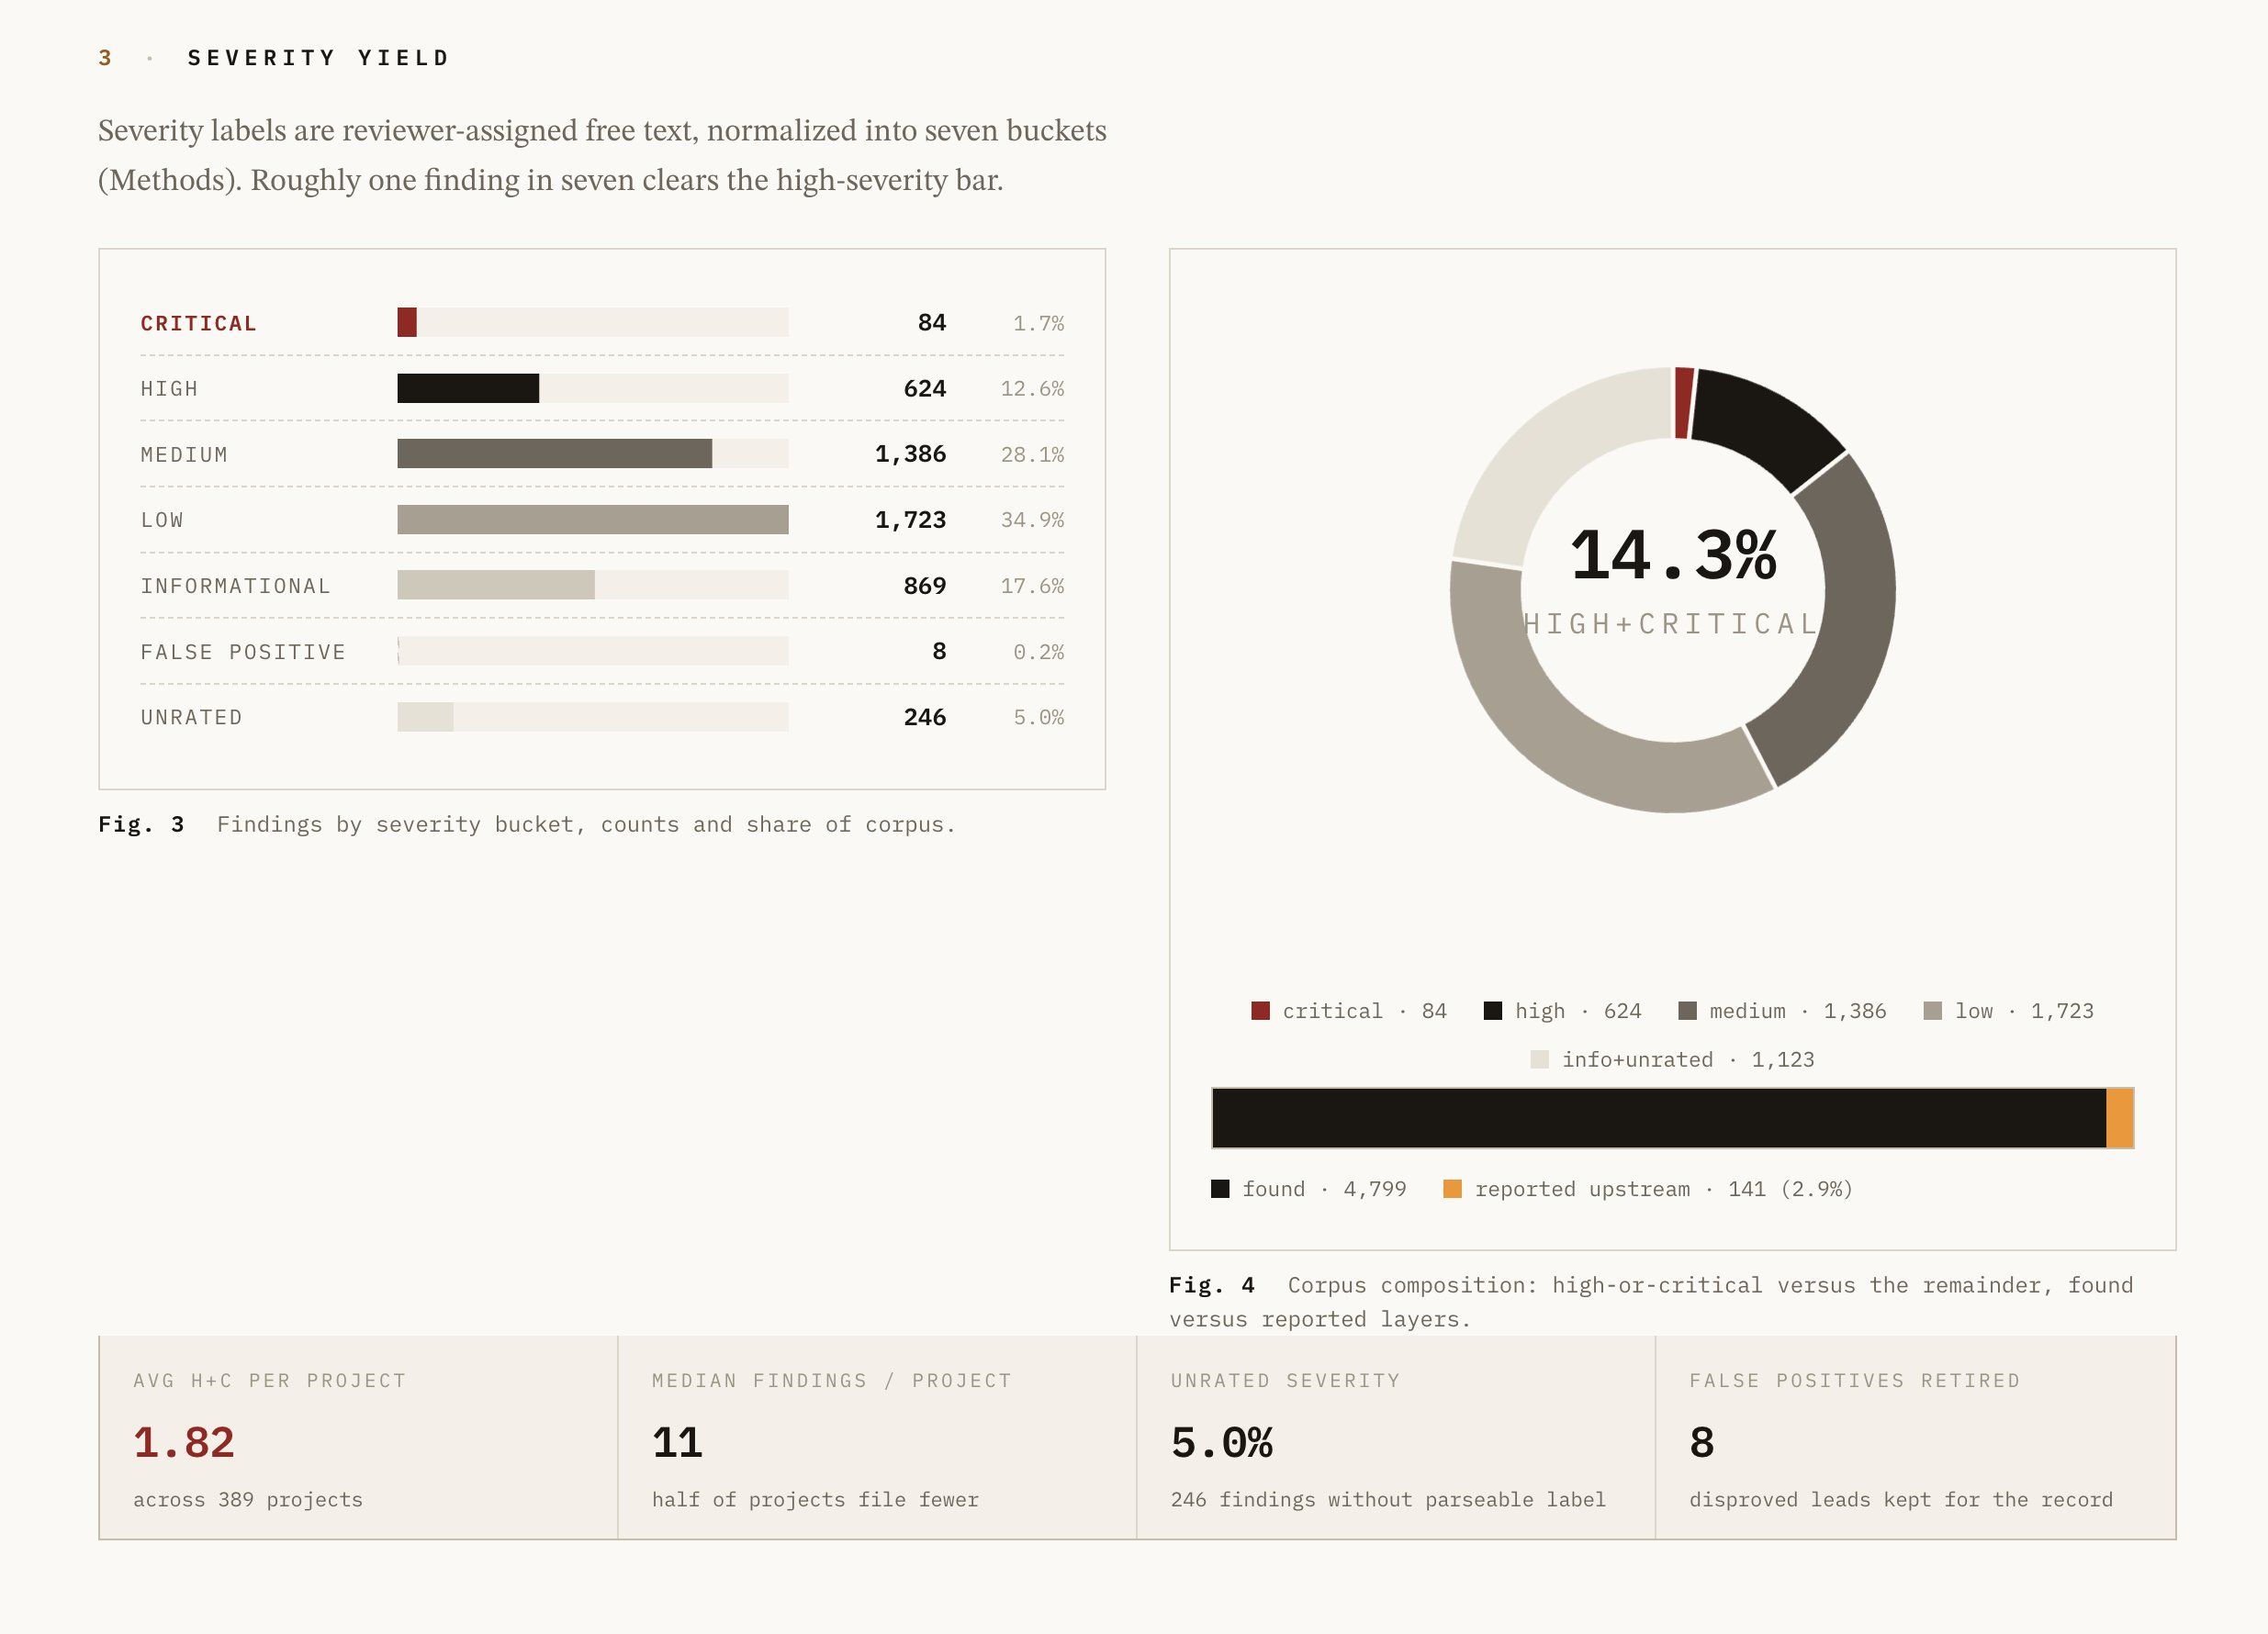 Bitcoin Red Team Araştırmasında Kritik ve Yüksek Düzey Bulgular. Kaynak: Açık Kaynak Geliştirici Calle X’te
Delil niteliği de farklılık gösteriyor. Bulguların yaklaşık %21,4’ü, çalışır durumda ispat koduyla sunuluyor. Yaklaşık %91’i ise otomatik tarama araçlarıyla geliyor. İnceleme ekibi, sadece sekiz bulguyu yanlış pozitif olarak eliyor.
Bitcoin Red Team update: we've grown to 16 globally distributed people working 24/7
— calle (@callebtc) August 5, 2026
We're running a large-scale ecosystem security audit across bitcoin code bases.
27.5 hours in, we've filed 4,962 findings across 390 projects. 85 critical and 635 high severity issues.
We're at… pic.twitter.com/iRCylprbY1
Bizi X’te takip edin gelişmeleri anında öğrenin!
Tespitlerin %83’ü Sadece Bir Saatte Ortaya Çıktı!
Burada 30 saatlik süreye ufak bir not eklemek gerekiyor: Sadece bir saatte tam 4.101 bulgu kayıtlara geçiyor. Bu ani sıçrama, gerçek zamanlı taramadan değil; bir nevi sistem güncellemesi nedeniyle gerçekleşiyor. Bitcoin sigortacısı AnchorWatch’un CEO’su Rob Hamilton, kampanya başlamadan önce kendi incelemesini yapıyor.
Hamilton, 100’den fazla kütüphaneyi taramak için 10.000 doların üzerinde harcama yaptığını belirtiyor.
I have spent over ,000 scanning 100+ bitcoin ecosystem related libraries looking for vulnerabilities with Kimi K3 running as quarterback.
— Rob Hamilton (@Rob1Ham) August 3, 2026
Myself and a small "Red Team" have found multiple serious vulnerabilities impacting the ecosystem. They vary in scope severity, but this…
Eğer bu ani veri yüklemesi çıkarılırsa, analiz hızı önemli ölçüde değişiyor. Kalan 29 saatlik sürede yaklaşık 840 bulgu tespit ediliyor. Bu da saatte 29 civarında bir hıza işaret ediyor; raporda sözü edilen 166,3’lük ortalamaya göre çok daha düşük.
Veriler Donanım Cüzdanlarından Ziyade Başka Alanlara İşaret Ediyor
Kategorilerin dağılımı da önemli bir sürpriz taşıyor. Donanım cüzdan’lar ve aygıt yazılımları, Coldcard’ın da dahil olduğu grup, yüksek ve kritik açık oranında yalnızca %9,6 ile listenin ikinci en iyi çıkan alanı oluyor.
Bazı diğer kategoriler ise daha kötü durumda. Madencilik havuzlarında bu oran %21,7; altyapı ve araçlarda %21,5; swap’lar ve kripto para borsası’larında ise %20,9. En üstte ise mahremiyet araçları yer alıyor: Yalnızca üç proje incelense de kritik açık oranı %24.
Buna karşılık asıl yüksek sayı, kripto kütüphane’lerden geliyor. 128 projede toplam 1.385 bulgu tespit edilerek tüm bulguların dörtte birinden fazlası bu alanda toplanıyor.
Cashu ecash protokolünün yaratıcısı takma adlı fizikçi Calle, proje sahiplerinin en ciddi bulguları doğruladığını belirtiyor.
Calle şöyle diyerek belirtti:
Şu ana kadar yaptığımız kritik bildirimlerin çoğu, proje sahipleri tarafından hızla doğrulandı. Gerçek hedefleri tespit ettiğimizi biliyoruz
Red Team Neden Coldcard Sonrası Kuruldu?
Tüm bu incelemelerin fitilini ateşleyen şey, aslında arızalı bir çipten ibaretti. Coinkite, etkilenen Coldcard cihazlarında tohum üretiminin tahmin edilebilir bir yazılım rutinine dayandığını 30 Temmuz’da açıkladı.
Güvenlik zafiyeti oldukça ciddi. Sadece 32 bitlik veri güvenli çipten geliyor ve bu da bir saldırganın yaklaşık 4,3 milyar denemeye kadar anahtarı bulabilmesini sağlıyor.
Galaxy Research, 4 ağustos’ta onaylanmış soygunun toplam 1.596 Bitcoin (BTC) ve 7.300 adet adresle bağlantılı olduğunu duyuruyor. Şüpheli bir dördüncü saldırı dalgası ile toplam kaybın neredeyse 130 milyon dolar’a ulaştığı tahmin ediliyor. Yine de Galaxy, bu adres listesinin kesin olmadığının altını çiziyor.
🚨LOSSES FROM COLDCARD HACK EXCEED 0M
— Galaxy Research (@glxyresearch) August 3, 2026
High confidence 1,596 BTC has been stolen from ~7300 addresses across 3 confirmed waves + more 14 smaller incidents.
If we add suspected (but unconfirmed), the total balloons to 0m (2k BTC).
More in the thread below 👇 pic.twitter.com/RAl3ib67qa
Paniğin yansıması zincir üstü verilerde de net şekilde görülüyor: Aktif adreslerde 20 ayın zirvesi kaydedildiyor. Koreli yatırımcılar ise zarardan büyük oranda kurtuluyor çünkü orada zar tabanlı tohumlar tercih ediliyor.
Ancak Bitcoin’de zayıf rastgelelik problemi tekrar tekrar karşımıza çıkıyor. 2023’teki Milk Sad hatası da Libbitcoin Explorer anahtarlarını yine 32 bitlik saat bilgisinden üretiyordu. Mayıs ayında ise Ill Bloom açığı, zayıf bir JavaScript üreticisiyle tasarlanmış cüzdan’lardaki 5,7 milyon dolar’ı süpürdü.
Bulgulara Destek Geldi: Fonlamalar Başladı
Bitcoin geliştirmelerine fon sağlayan kar amacı gütmeyen OpenSats, Perşembe günü Code RED hibe programını başlattı. Güvenlik açığını bildiren araştırmacılara ödeme yapılıyor. Ayrıca araştırmalar sırasında ortaya çıkan yapay zeka (AI) masrafları da karşılanıyor.
Bu sırada Bitcoin, Perşembe günü 64.396 dolar seviyelerinde işlem görüyor ve son 24 saatte %0,5 yükseldi. Yapılan denetim piyasalarda bir hareketlilik yaratmadı.
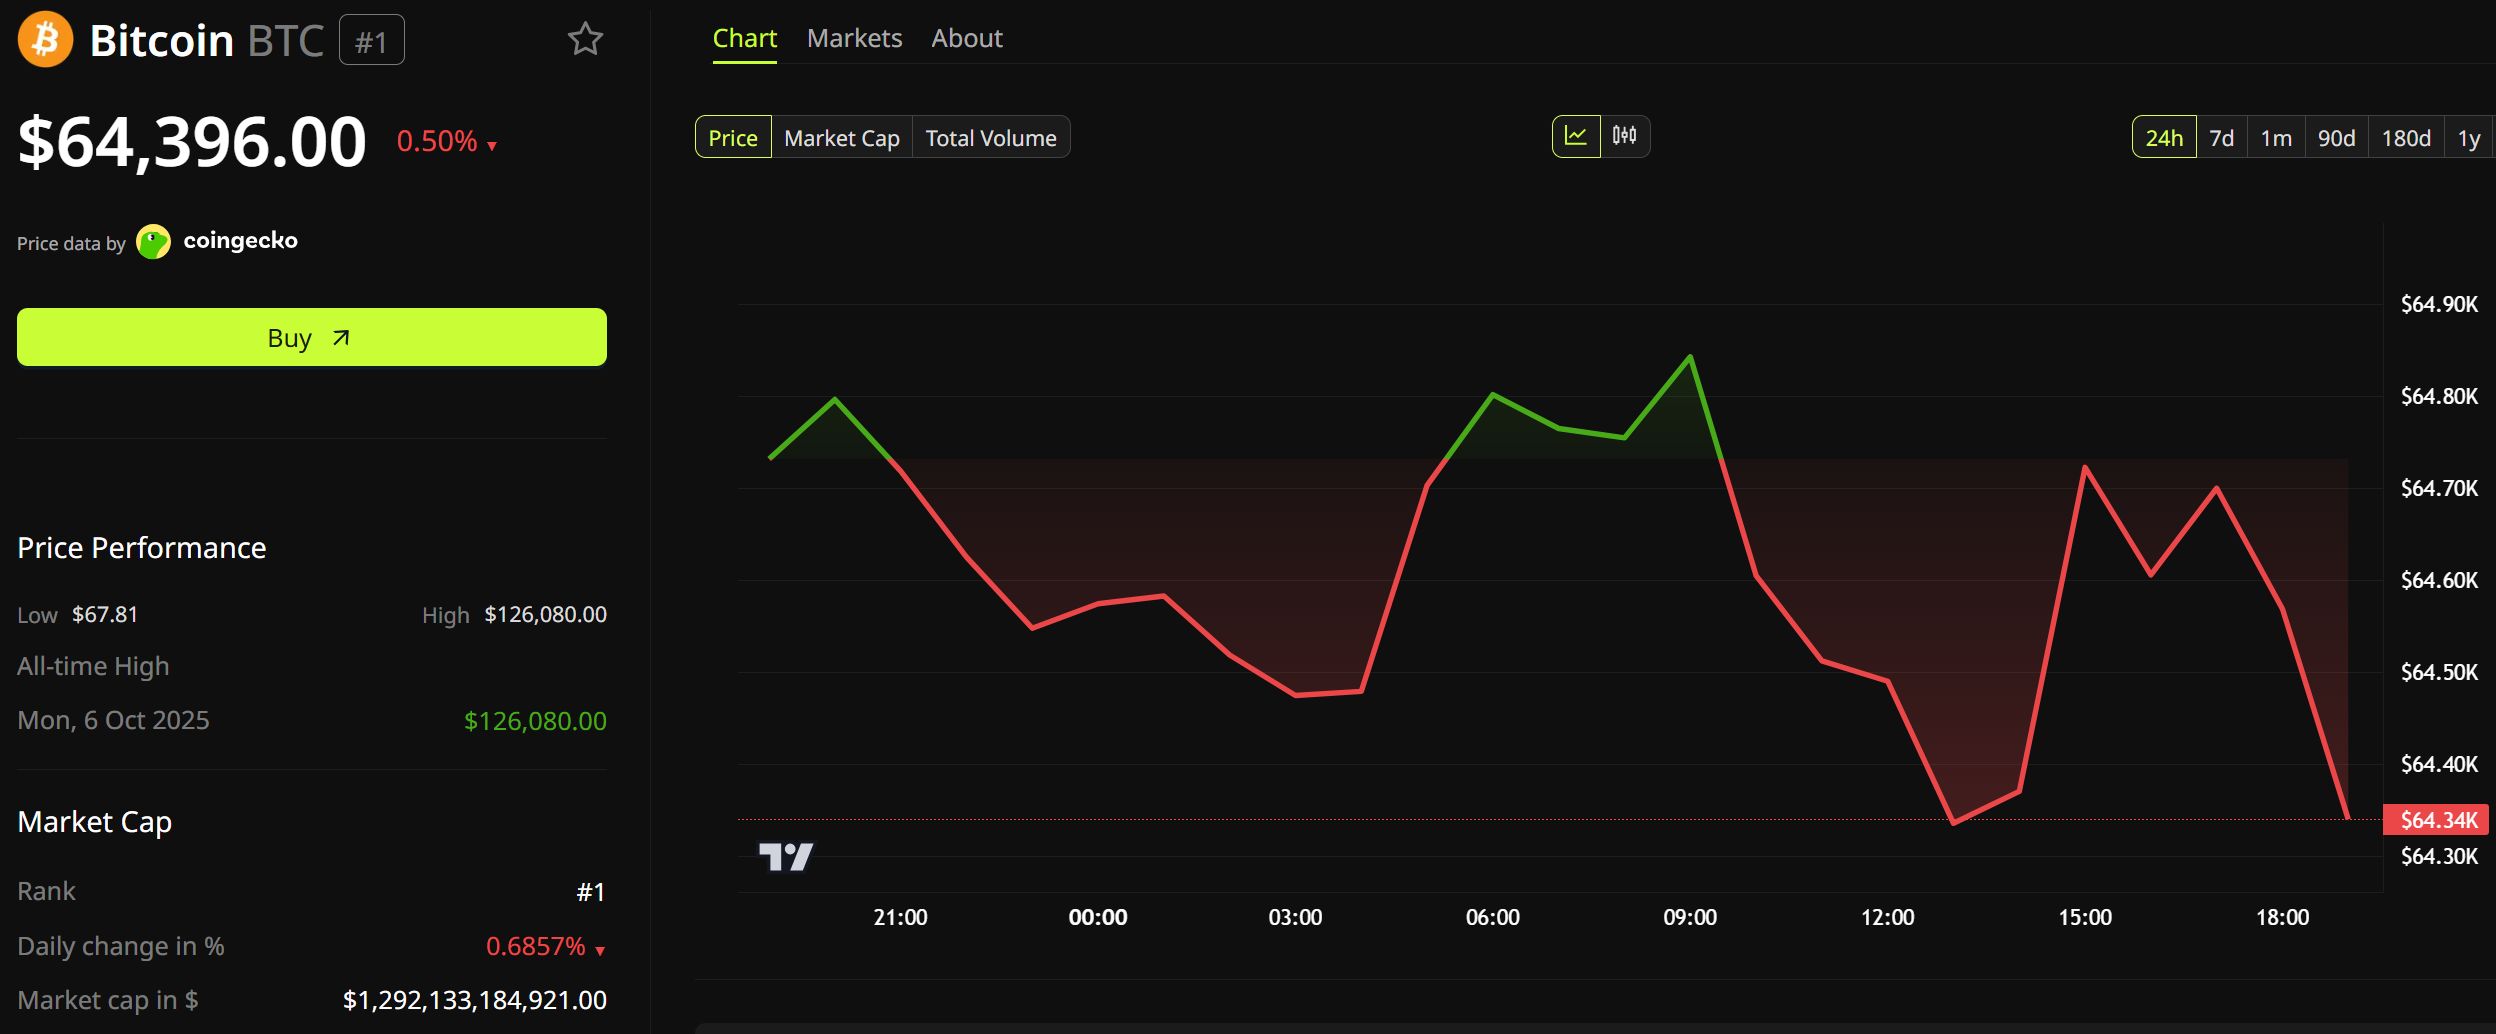 Bitcoin Fiyat Performansı. Kaynak: BeInCrypto
Ham rakamlar kadar, bu sayıların arka planı da önemli. Açıklananlar, kesinleşmiş açıklar değil; çoğu asla kötüye kullanılmayacak bulgular.
Ancak şimdiye dek elde edilen verilere bakıldığında Coldcard’ın tek başına bir hata olmadığını görmek mümkün. Sonuçlar, sıradaki risklerin donanım cüzdanlarından gelmeyeceğine de işaret ediyor.
Orijinal Bitcoin ağında alarm: Geliştiriciler 5.000’e yakın açık tespit etti hikayesini Lockridge Okoth tarafından tr.beincrypto.com ’da okuyun