

2026年10月29日,一名攻擊者在31分鐘內從幣安(Binance)盜取了約61.5億美元,這是加密史上,或者說網路史上最大規模的竊盜事件之一。
幣安最初估計虧損為63億美元;區塊鏈分析公司BitOK的逐筆交易追蹤顯示,虧損在九條區塊鏈上達到61.5億美元。
攻擊者從未竊取幣安的私鑰。相反地,他們讓幣安自己的系統批准了竊取行動。本指南依序追蹤竊取過程,並解釋每個專業術語。所有時間均為UTC。
基礎知識:交易所如何轉移資金
熱錢包 是交易所的線上錢包,保持連結,提款速度很快。
簽署。 每次轉帳都必須用錢包的私鑰(一個秘密號碼)批准。交易所使用自動化系統,每天簽署數千筆支付。
Nonce 是以太坊錢包的交易計數器。忙碌錢包的 nonce 會不斷上升。
可凍結的幣。 像 Tether(USDT)和 Circle(USDC)這類穩定幣發行商可以凍結地址。沒有人能凍結像 BTC、ETH 或 TRX 這類原生幣。
10月28日:駭客前的準備
每筆區塊鏈交易都會收取少量費用。為了不留下痕跡地為錢包充值,攻擊者使用 Tornado Cash,一種「混合器」,能將多用戶的幣池化,避免提款與存款連結。
六筆 Tornado Cash 提款資金用於營運商的錢包和兩名助手。
10月29日 02:28–16:47 UTC:兩次彩排
在觸碰 幣安之前,攻擊者先在自己的錢包上練習,就像竊賊可能先試開自己家門的開鎖器一樣。
這個工具是一個智能合約:一個位於以太坊上,完全照程式碼執行的程式。這個工具是為了清空任何授權它代表錢包行動的錢包。(以太坊的 EIP-7702 功能允許這種權限;後面會詳細說明。)
02:28 — 攻擊者發布了耗盡程式的測試版本。 13:51–14:24 — 第一次彩排。他們將少量USDT和USDC放入兩個自己的錢包,授權測試程式控制,並啟動。兩個錢包都被清空。工具運作正常。 15:59 — 他們發布了最終版本,後來也被用於幣安。 16:20–16:47 — 第二次排練,最終版本重複測試。最終版本還有一項額外功能:它能讓錢包做任何事,而不只是發送代幣。當晚,它讓它能訂購幣安錢包釋放 8.23 億美元。這種量身打造的工具顯示攻擊者早已知道幣安錢包的設置方式。
BitOK 解釋:「這兩個版本的差異至關重要。主合約包含一個功能,可以代表已授權控制權的錢包執行任意呼叫。攻擊者後來利用該功能從幣安智慧錢包中抽取了 8.23 億美元,」BitOK 解釋。
10月29日 20:04 UTC:31分鐘消耗
從 20:04:52 到 20:35:53,攻擊者清空了 XRP Ledger、Solana、比特幣、以太坊、Tron、Base、Optimism、Arbitrum 和 Avalanche 的幣安熱錢包。這次繳獲包括:
18,270.2 BTC, 197,540 ETH, 24.9億USDT, 8.23億美國加幣, 2.3346 億 XRP, 970,522 SOL,還有數十種其他代幣。每一筆轉帳都是由幣安自己的錢包簽署的。BitOK 從他們的習慣中發現了他們:手續費是平常的 2 到 2.7 倍,交易格式是幣安支付軟體不採用的,還有在以太坊上,假轉帳夾在真實客戶付款之間。
攻擊者 入侵 了一名 DevOps 工程師的筆電,然後利用一個服務容器(一個運行在幣安系統內的封裝程式)提交了假提款指令。
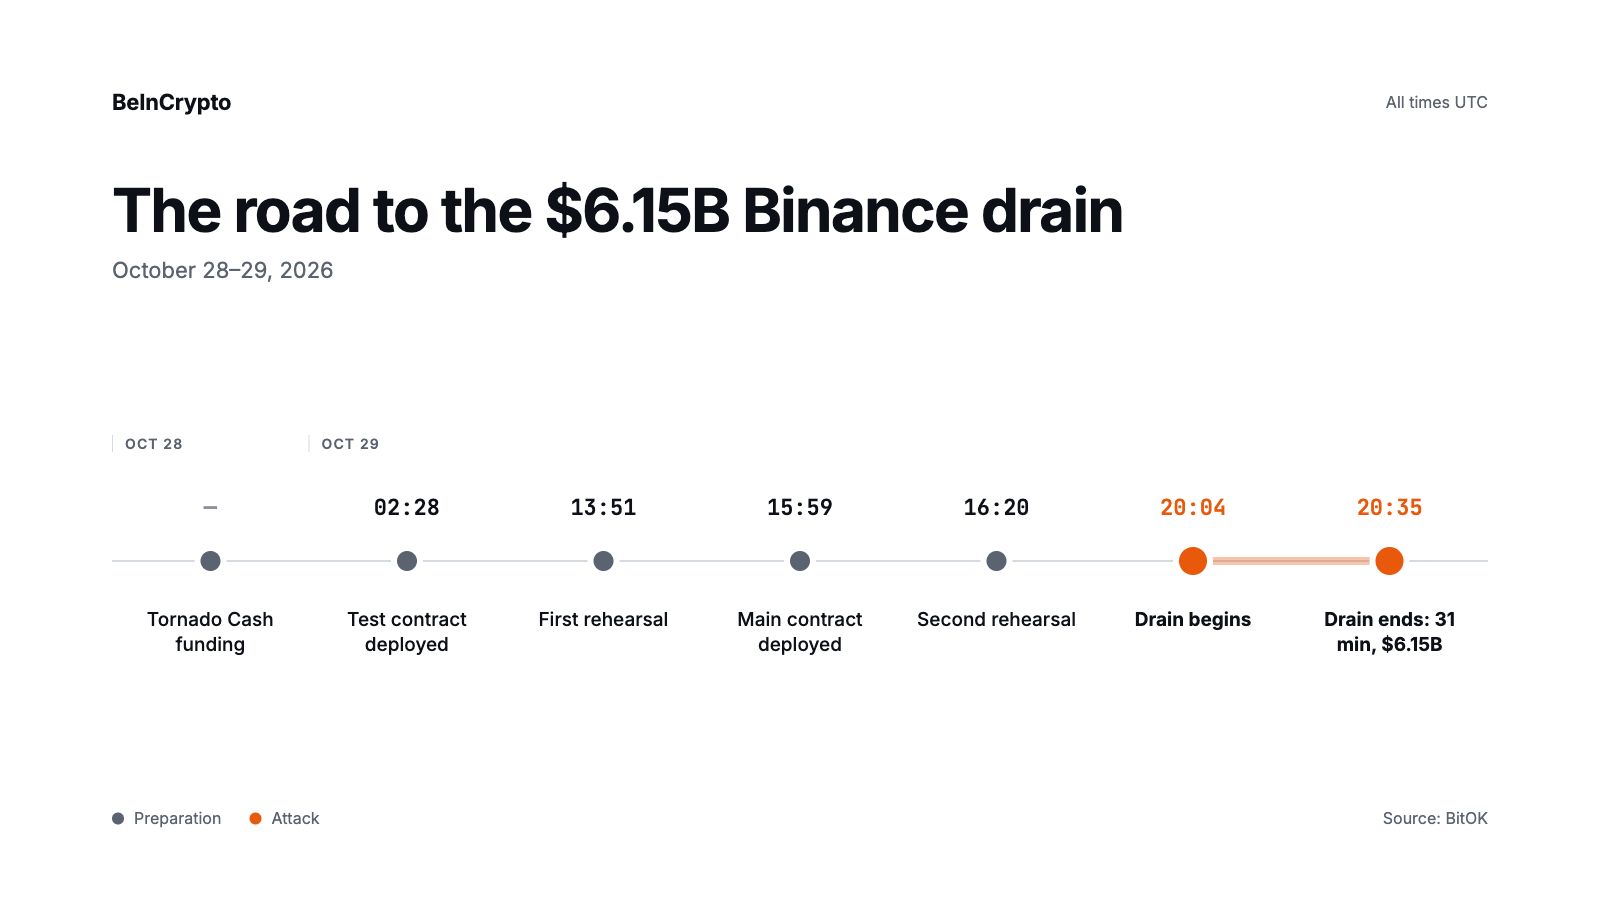 幣安抽水時間軸。資料來源:BeInCrypto
20:20 UTC:50 把鑰匙的技巧
這是當晚最聰明的舉動。目標是一個忙碌的以太坊熱錢包,名為 Binance 14。
計畫。 透過 EIP-7702,錢包可以簽署一份稱為授權的授權單,讓智能合約代表它行動。如果幣安 14 簽署了標明攻擊者合約的授權單,攻擊者就能控制錢包。
問題出在。 一張單只有在錢包目前的交易號碼(nonce)時才有效。Binance 14 一直不停地付錢給客戶,所以那個號碼一直在變。如果單上號碼錯了,就會直接忽略。
關鍵。 在20:20:59,攻擊者讓幣安的簽署系統同時簽下50張不同號碼的單據。可以把它想像成同時嘗試50把鑰匙在鎖上:只要有一把鑰匙能裝上。其中一把就合得去。Binance 14現在會接受攻擊者的合約指令,但仍然正常運作,資金持續流入。
回報。 幾分鐘後,一筆交易清空了65個不同代幣,價值超過22億美元,其中包括16.15億USDT和167,464 ETH。在20:41和20:59,該合約還讓另一個幣安錢包發送了8.23億美元。
幣安 16。 第二個熱錢包被搶得更簡單。幣安系統收到九筆假轉帳,並簽署後與真實客戶付款一同發送。這些轉帳共 28,005.6 ETH 和 5,570 萬 USDT。
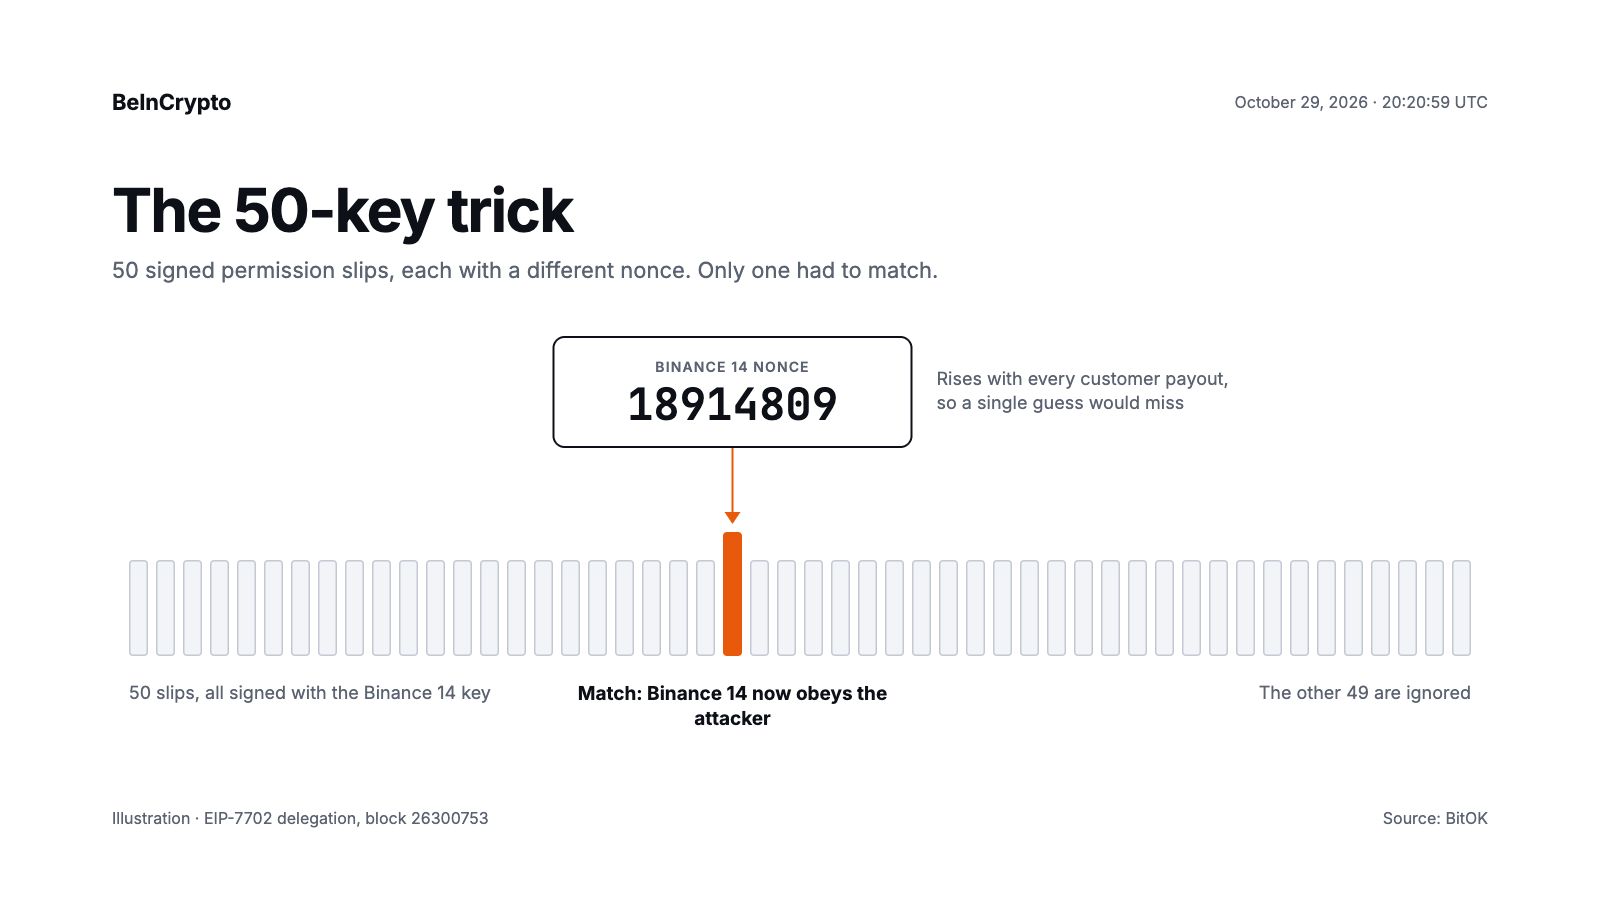 幣安14 Drain。資料來源:BeInCrypto
20:30–21:14 UTC:爭奪不可凍結硬幣
在以太坊上,5億USDT在六分鐘內離開了主要接收地址。在20:34至21:09之間,攻擊者將4.35億USDT兌換成Uniswap的ETH,Uniswap是一個以代碼運作的去中心化交易所。他們還將6,000萬USDT存入借貸協議Aave,並以此為抵押借入19,762 ETH,留下可凍結的抵押品。
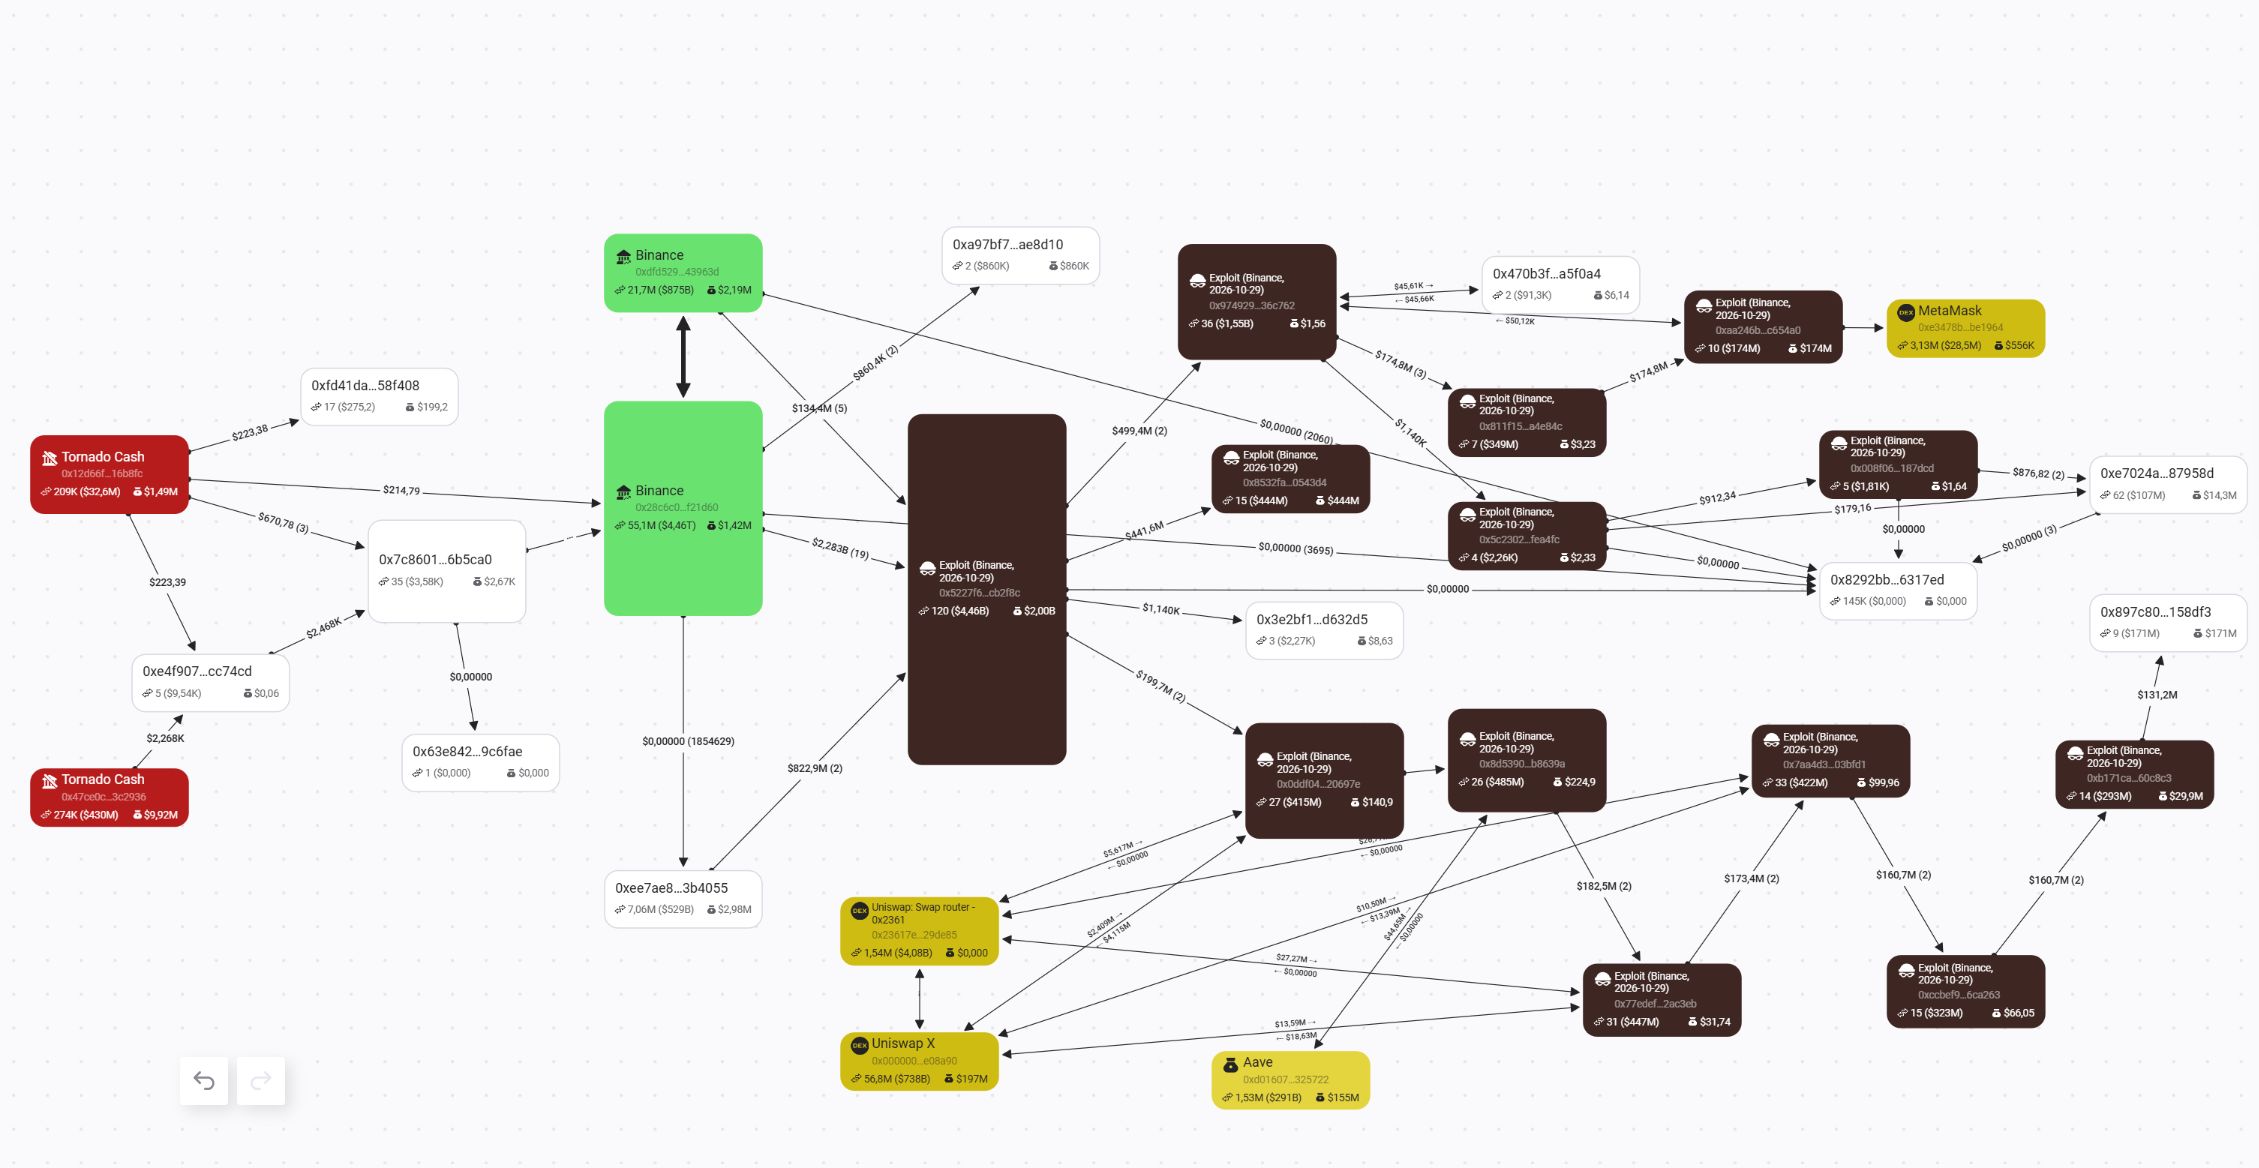 以太坊上被盜資金的流動。資料來源:BitOK Graph
在 Tron 上,Binance-Hot 7 錢包有 6.127 億 USDT 離開。在 Tron 主要去中心化交易所 SunSwap 進行 16 次交換,攻擊者將 2.34 億 USDT 轉換成 6.382 億 TRX。
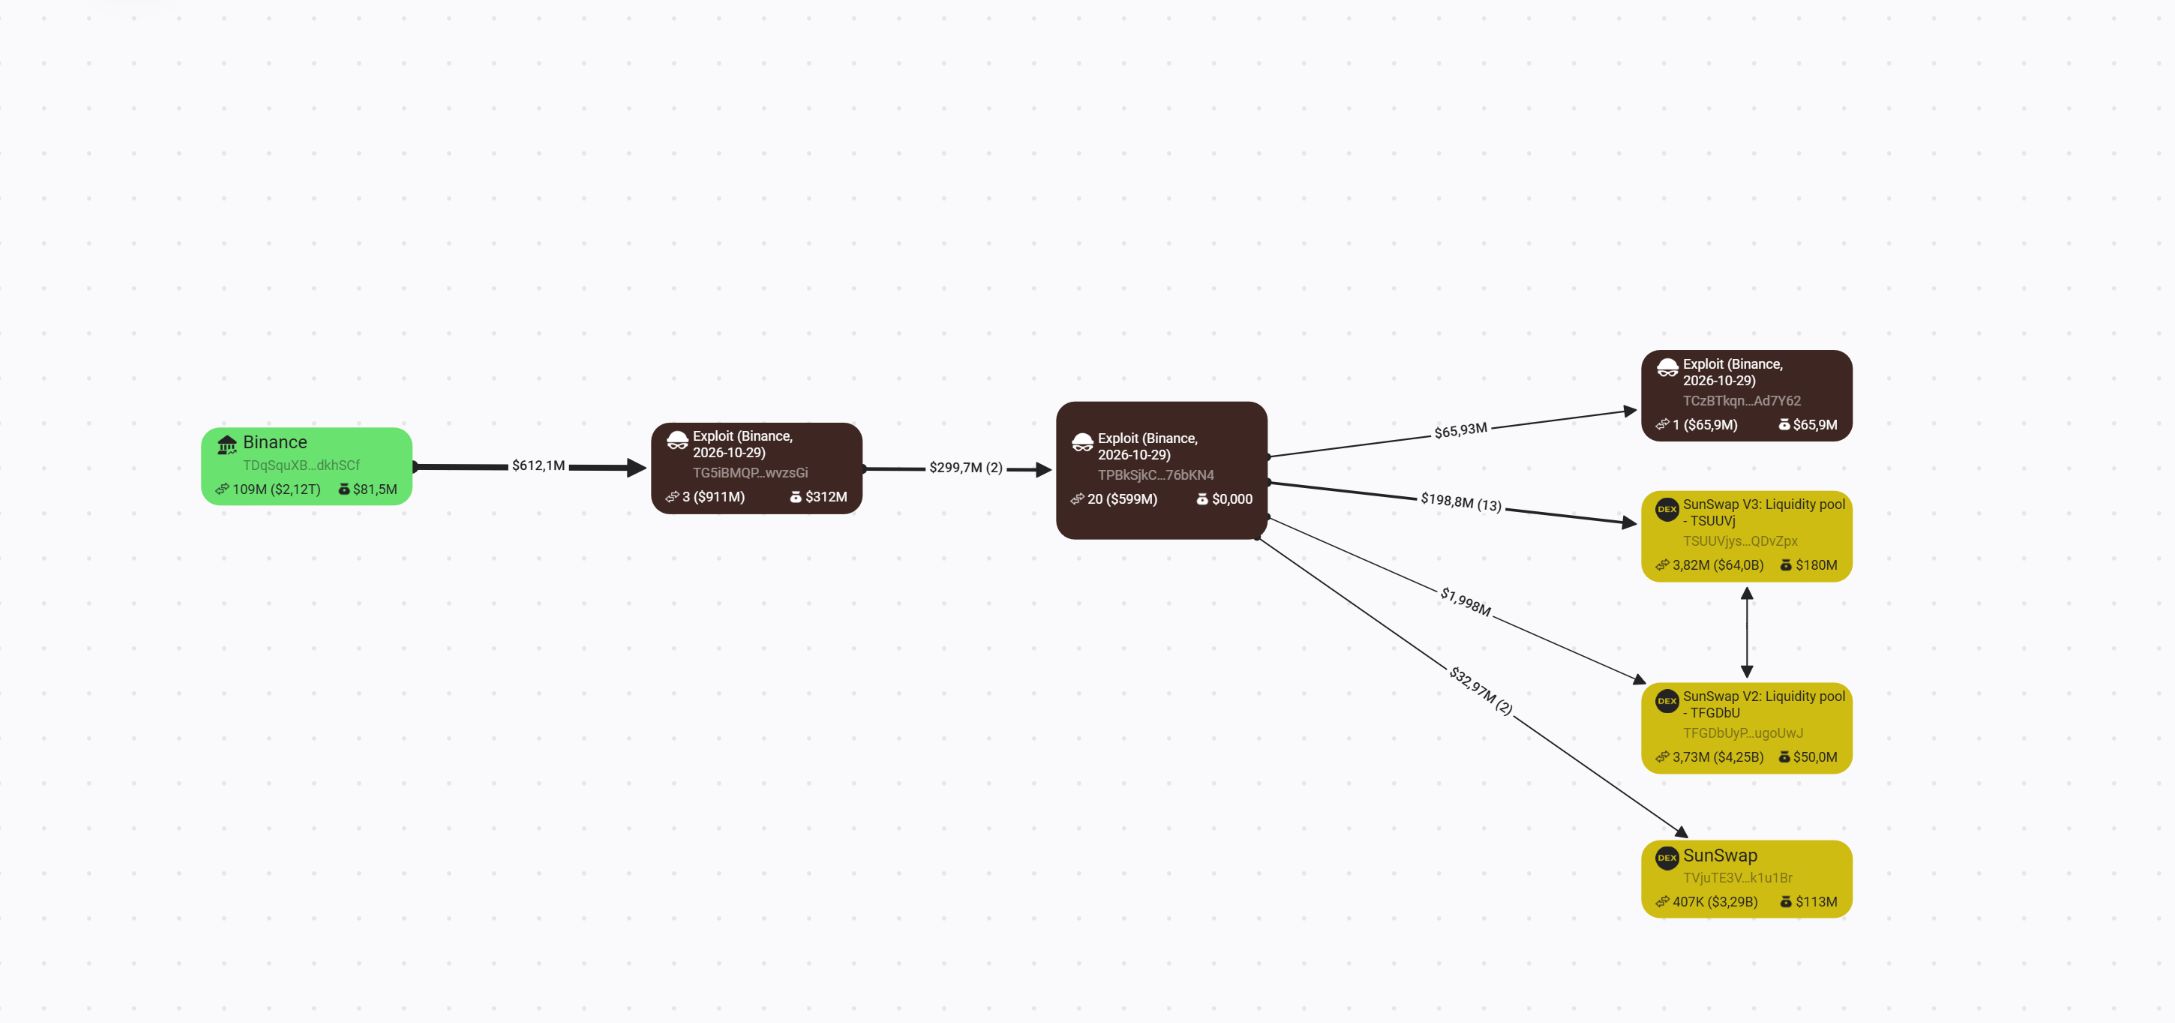 在 Tron 上被盜 USDT。來源:BitOK Graph。
冰雪競賽
要凍結USDT,Tether需要其多重簽名錢包三次核准,這種設定需要多次簽核。每次凍結最多需2分36秒,且鏈上顯示待處理請求。攻擊者能預見凍結即將來臨,先行動:一個錢包在凍結前48秒轉移了1.3億USDT。但在某個地址,攻擊者猶豫不決,損失了近1.75億USDT。
所有 8.23 億 USDC 仍停留在同一個地址,且凍結在單一交易中。
| 被繩索與圓圈凍結 | 金額 |
|---|---|
| 以太坊 USDT | 13.8億美元 |
| 以太坊 USDC | 8億2300萬美元 |
| 波 USDT | 3億7,870萬美元 |
| 雪崩 USDt | 840萬美元 |
| 總計 | 25.9億美元 |
其他發行人凍結了USD1、XAUt、PAXG、wBETH及FDUSD,BEAM的發行人燒毀了9.84億枚被盜代幣。Arbitrum的安全理事會作為一個由12人組成的緊急機構,查封了8,426個ETH和7,456萬個ARB。
總計約有 27.9 億美元被凍結、燒毀或查封。然而,已有 6.69 億 USDT 成為 ETH 和 TRX。
21:43–00:10 UTC:那個一直被搶的錢包
幣安14仍受攻擊者控制。
21:43:59 — 例行的幣安充值將 2 億 USDT 送入幣安 14。十二秒後,合約掃出。USDT 落在已凍結的地址,但近 370 ETH 逃脫。 22:39 — 再次掃蕩,價格為 128.49 ETH。 23:56 — 2,961.91 ETH 在抵達一分鐘後被清空。 00:10:35, 10 月 30 日 — 幣安終於取消了交接。攻擊者持有錢包將近四個小時。
18,270 BTC 的去向
在 20:20:06,有 11 筆交易從幣安熱錢包轉移了 18,270.2 BTC,費用是平常的兩倍。這些幣被分散在 19 個地址,其中 17 個每個地址各有 1,000 BTC。截至 10 月 30 日,沒有一筆交易移動。比特幣的公開帳本讓這些幣保持可追蹤,但沒有人能凍結它們。
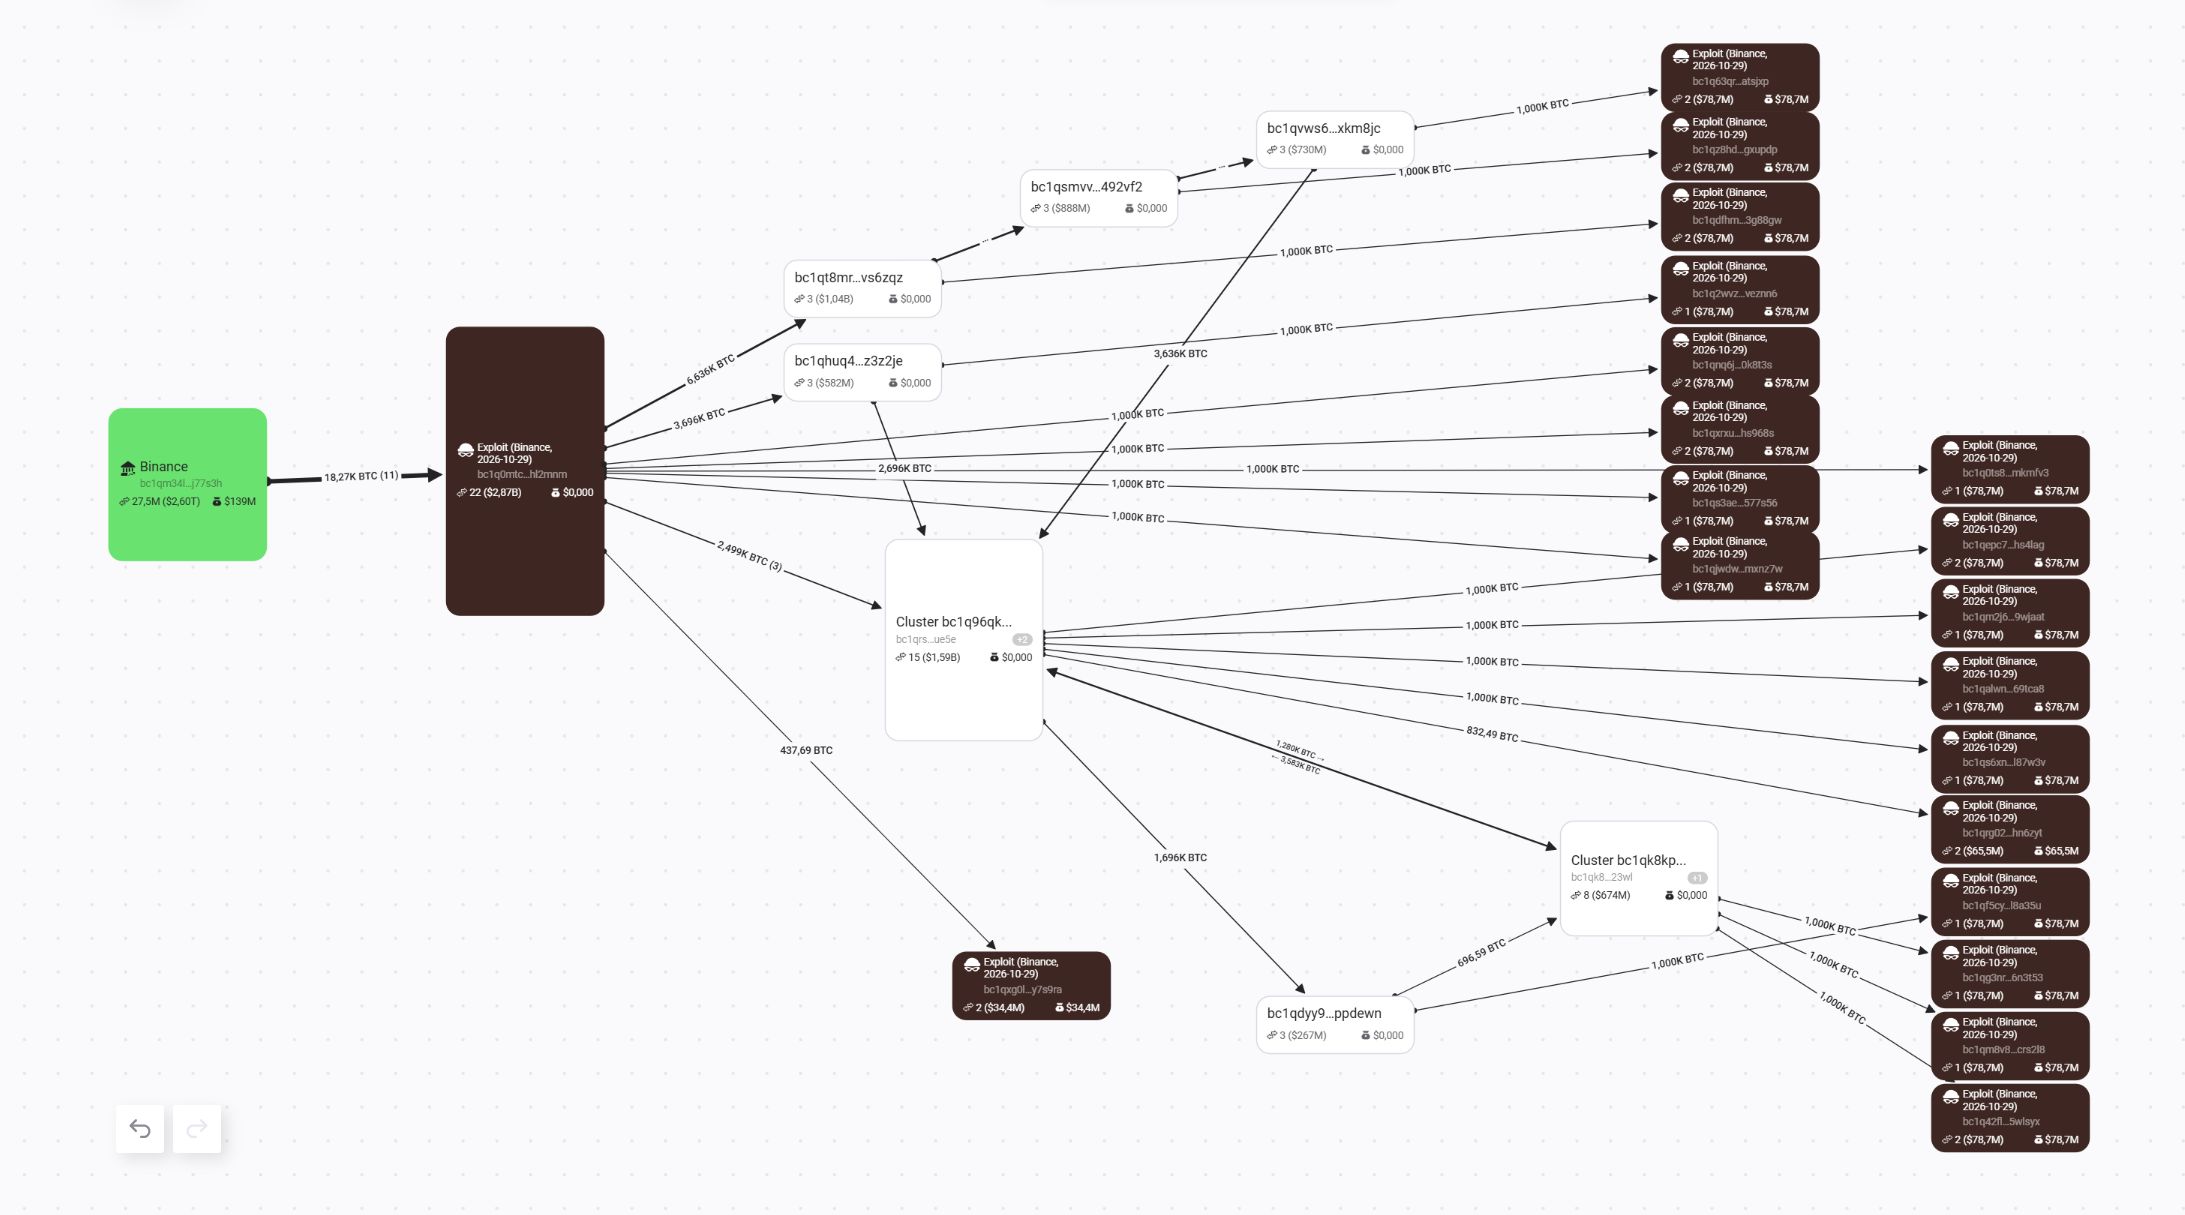 流量 為18,270 BTC 。資料來源:BitOK Graph
10 月 30 日,04:02:Bitget 連結
BitOK 最大的發現是:被盜的幣安資金流向了同一個以太坊地址,該地址已經在 2026 年 9 月 Bitget 駭客事件中收取收益。
攻擊者透過 THORChain 協議將 TRX 和 USDT 轉移,該協議能在區塊鏈間交換幣,並於 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7 時獲得了 ETH。
該地址已收到與 Bitget 駭客事件追蹤的 ETH。該位址來自 Bitget 公開的攻擊錢包名單上的比特幣地址,該名單自 10 月 23 日起活躍,最初名為 ZEC,一枚從未被 Binance 盜取的幣。
到06:20時,它已接收了八筆與Bitget連結的支付(349.46 ETH)和五筆與幣安連結的支付(13.63 ETH),然後將混合資金轉入新錢包。僅有共享地址無法識別幕後黑手。
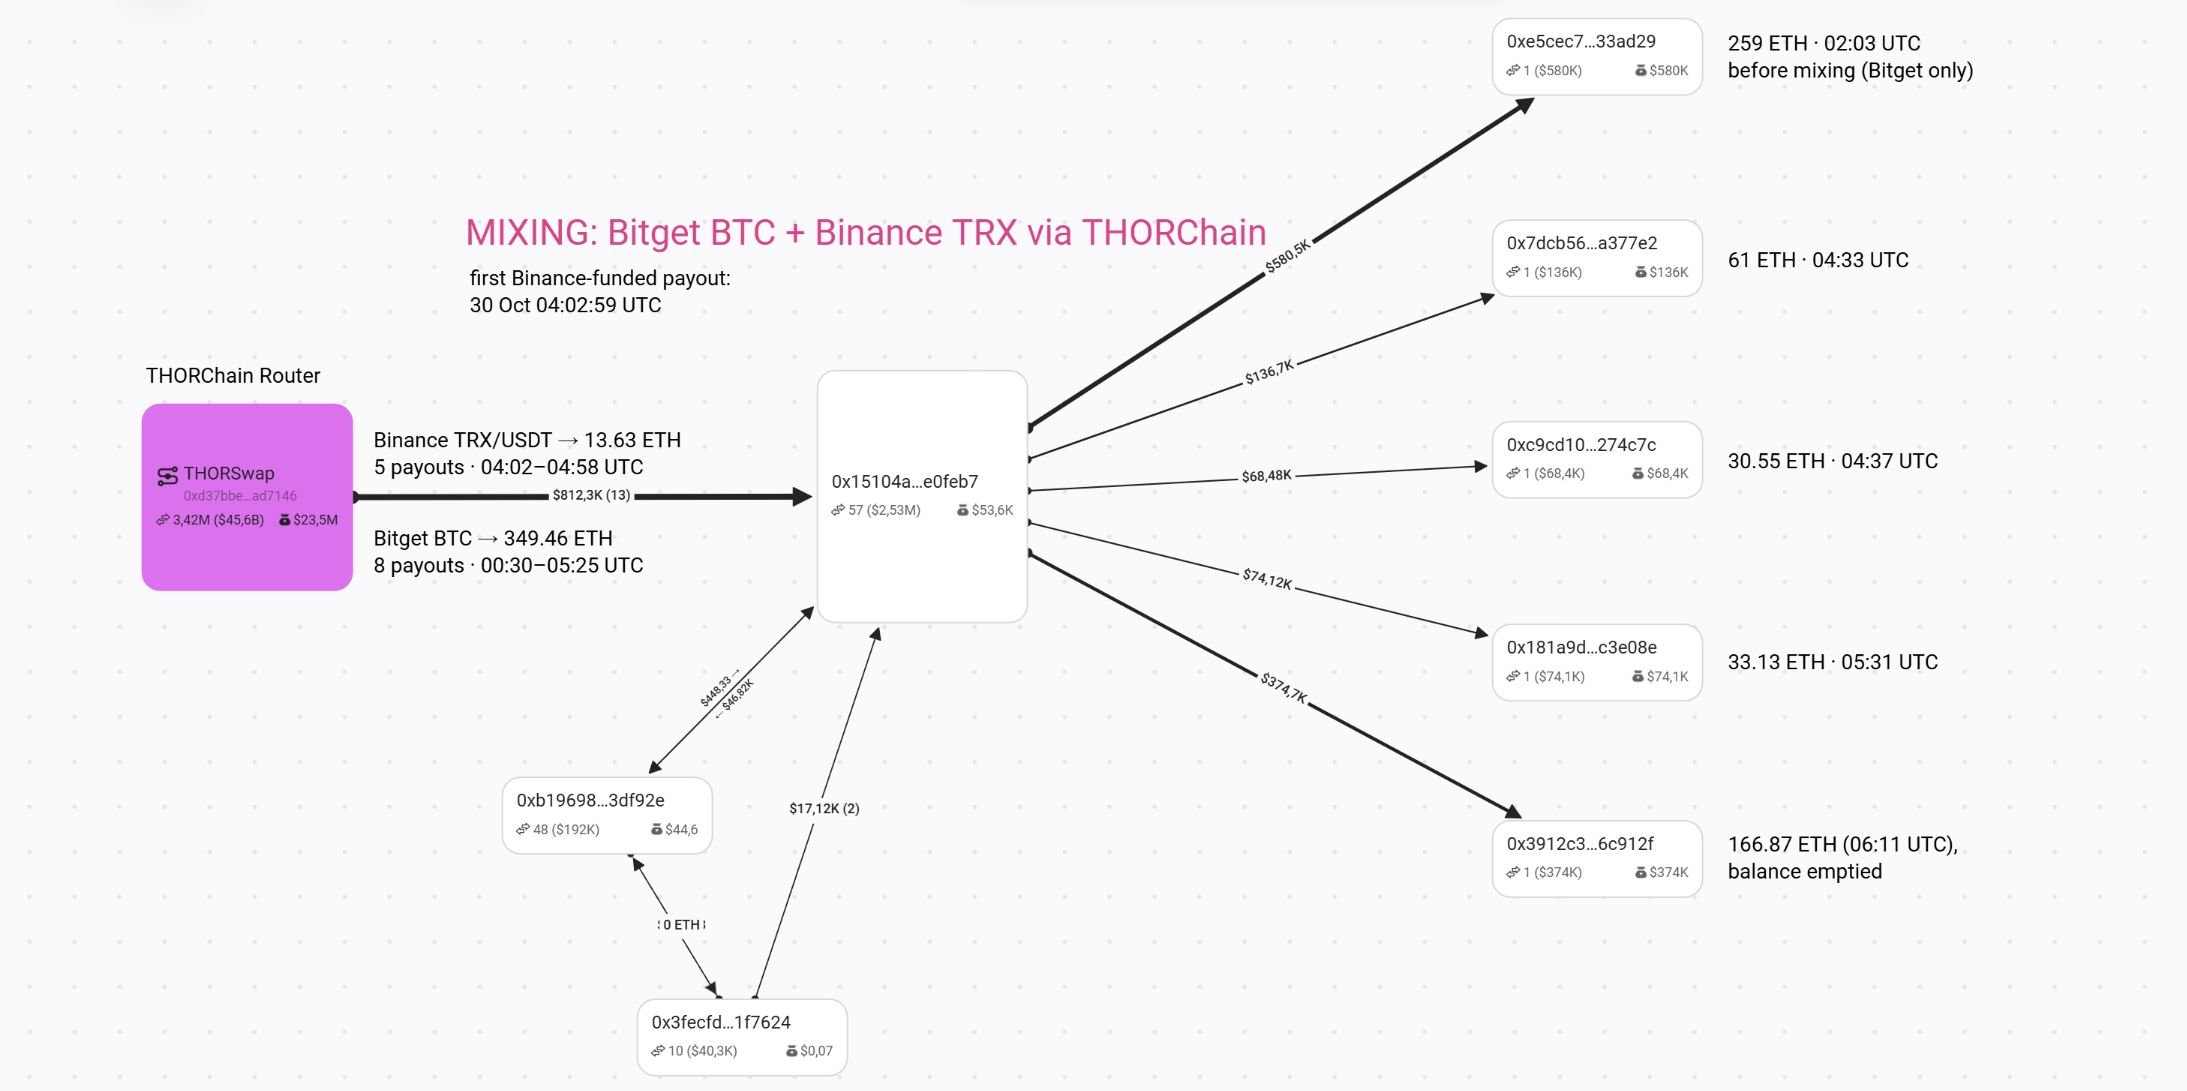 幣安與Bitget資金匯聚。資料來源:BitOK Graph。
是北韓嗎?
這兩項攻擊都涉及入侵內部系統且未竊取私鑰,Bitget 將駭客行為歸咎於北韓。BitOK 也指出與北韓團體相關的特徵:彩排、Tornado Cash 資金、可凍結代幣的即時交換,以及在 UTC+9 工作時間內的準備。
「新確認的共用洗錢地址比僅僅策略上的相似性更能證明行動上的重疊。BitOK評估這兩起竊盜案可能與同一個北韓集團有關,且其中一名操作員控制了觀察到的洗錢流。這仍屬分析性歸因,並非每個參與者真實身份的證明,」BitOK說。
幣安的回應
幣安於 20:36 左右暫停比特幣與 Tron 熱錢包的提領,但存款仍持續進行。幣安承諾將從其 SAFU 緊急基金及自身資源中承擔所有客戶損失。
I want to speak to you directly about what happened.
— Richard Teng (@_RichardTeng) October 30, 2026
Bottom line - your money is safe, and we're covering every loss.
Our initial investigation suggests this security incident may have started with a compromised DevOps engineer's laptop. That gave an attacker access to a…
根據Coinglass的資料,整個市場在24小時內清算了15.8億美元的槓桿部位。
攻擊者現在持有什麼?
截至 10 月 30 日 06:20,BitOK 將攻擊者連結至:
197,460 ETH, 18,270.2 BTC, 2.3346 億 XRP, 約970,500索爾, 6.759億TRX, 以及161萬AVAX。僅以太坊、BTC、XRP和SOL就價值約29.5億美元。
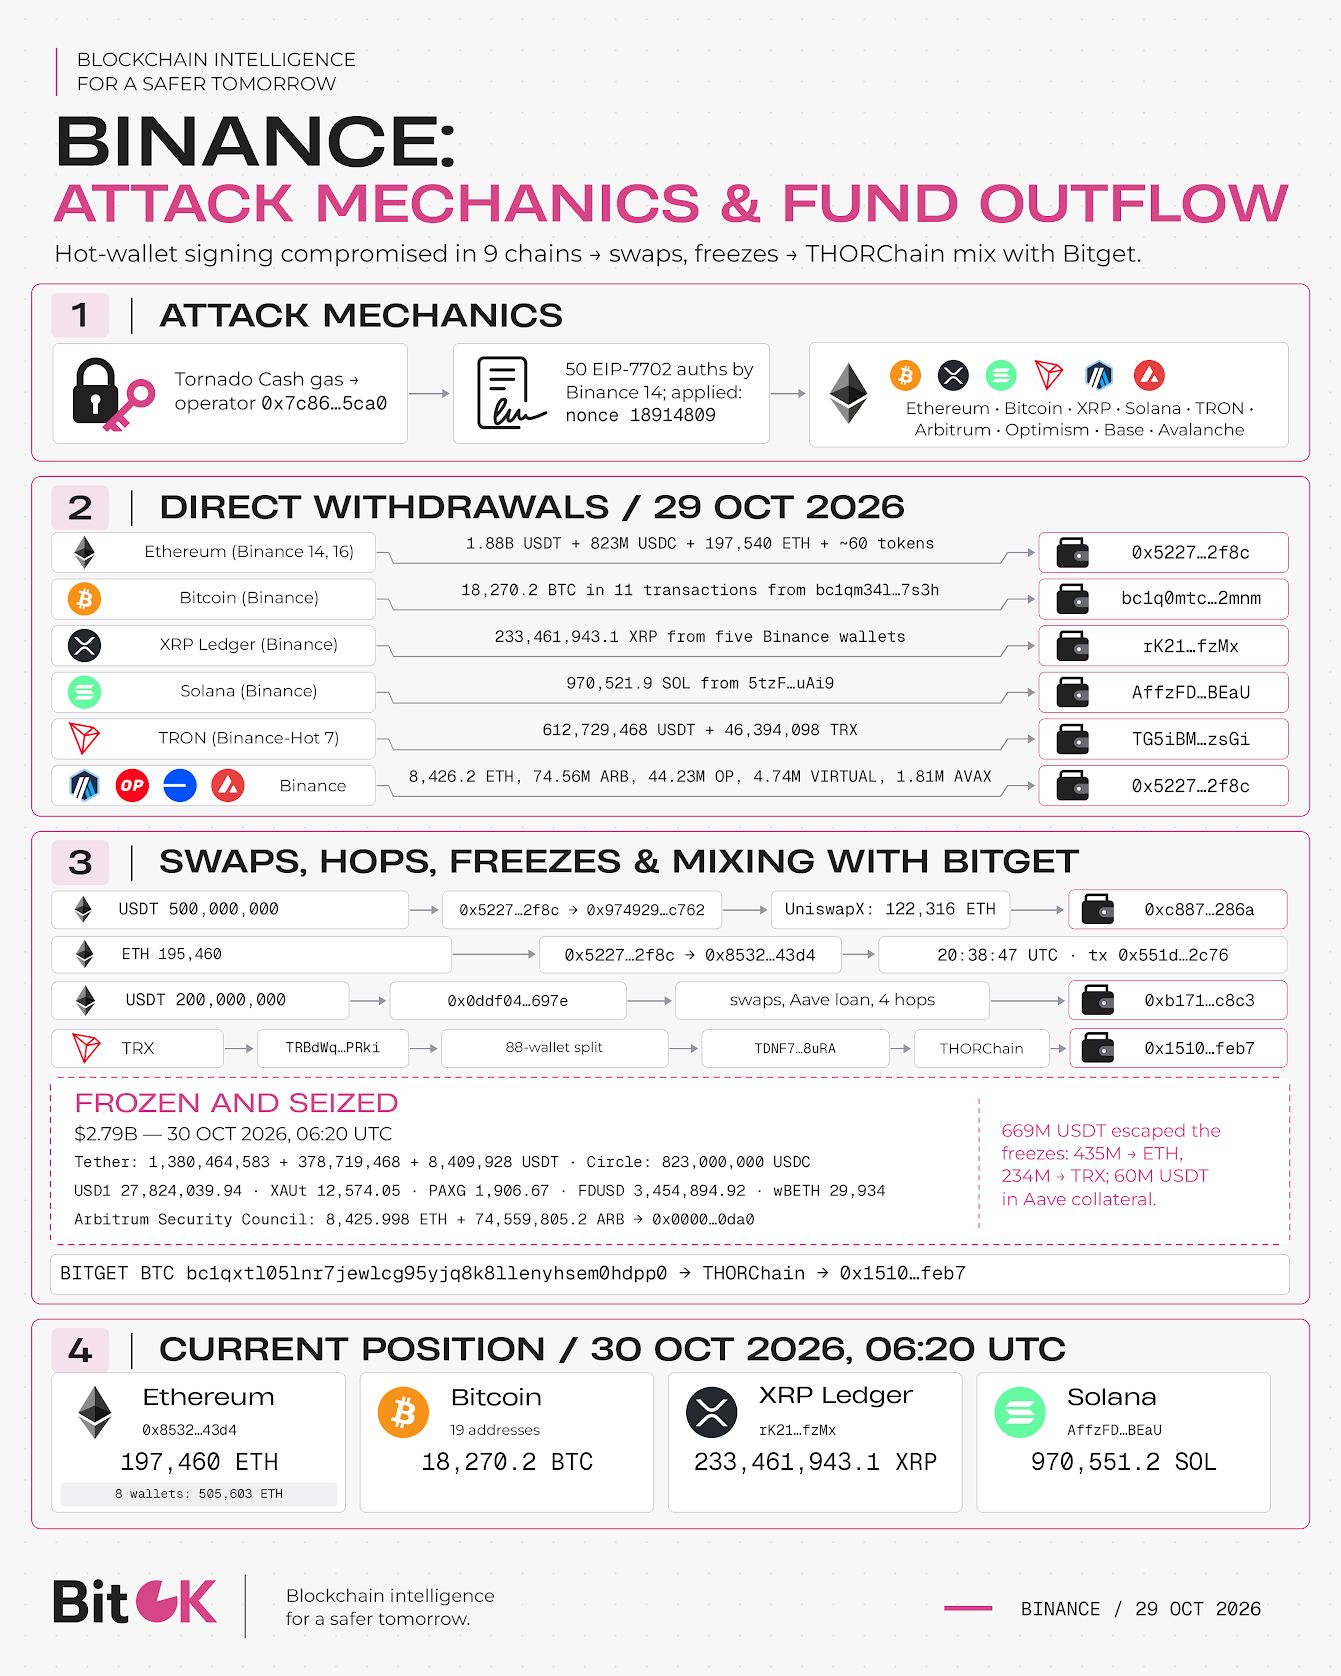 攻擊概述。資料來源:BitOK
攻擊者劫持了簽署幣安提款的系統。BitOK 分享了幣安駭客事件中對加密產業的經驗教訓。
「幣安事件顯示,單靠私鑰的安全性是不夠的。交易所還需要控制簽署權限、防範可疑提款指令、迅速撤銷被盜權限,以及持續監控網路間資產流動。」
在 cn.beincrypto.com 阅读由 Harsh Notariya 撰写的原始文章 币安黑客事件调查:60 亿美元被盗原因