

バイナンス創業者のチャンポン・ジャオ(CZ)氏は、2大暗号資産取引所と韓国の金融2社に同日に発生した4件のデータ流出を受け、セキュリティ対応策を共有した。それぞれの暗号資産データ流出は、フィッシング、SIMスワップ、ソーシャルエンジニアリングなどの攻撃に利用されると同氏は警告した。
これまで報告されたすべてのケースで、資金は安全に保たれている。しかし、流出した名前、メールアドレス、電話番号は、詐欺師にとって狙うべき取引所利用者のリストとなる。
CZ氏がデータ流出後にSAFUを保つために推奨する方法
4 data leaks reported today:
— CZ 🔶 BNB (@cz_binance) October 28, 2026
1. Coinbase's vendor Amplitude exposed some users’ contact data (funds unaffected).
2. Bithumb (Korea) had user data leaks.
In TradFi, two securities firms in Korea leaked data:
3. Mirae Asset
4. Daishin Securities
You can't prevent a leak, but…
SAFUは、2018年の「safe」を綴り間違えた暗号資産ミームに由来する。後にバイナンスがユーザー資産緊急保護基金「Secure Asset Fund for Users」として名称に採用した。
まず、ジャオ氏は各取引所ごとに固有のメールエイリアスを設定するよう呼びかけた。流出が発生しても被害の範囲を限定でき、どのサービスから流出したかを特定できる。
バイナンス創業者のジャオ氏はまた、SMSベースの2要素認証(2FA)の利用を控えるよう勧める。漏えいした電話番号がSIMスワップの主な経路であるため、ハードウェアキーやパスキー、認証アプリの利用を推奨した。
さらに、セキュリティ問題や返金を持ちかけて連絡してくる相手は、口座情報を知っていたとしても詐欺師とみなすべきだとジャオ氏は指摘した。例えば、最近のパスポートウォレットに関連するフィッシングメールには、受信者の自宅住所が記載されていた。
ある利用者が、フィッシングメールが届き続けると返信したところ、ジャオ氏は速やかにアドレスを変更するよう助言した。
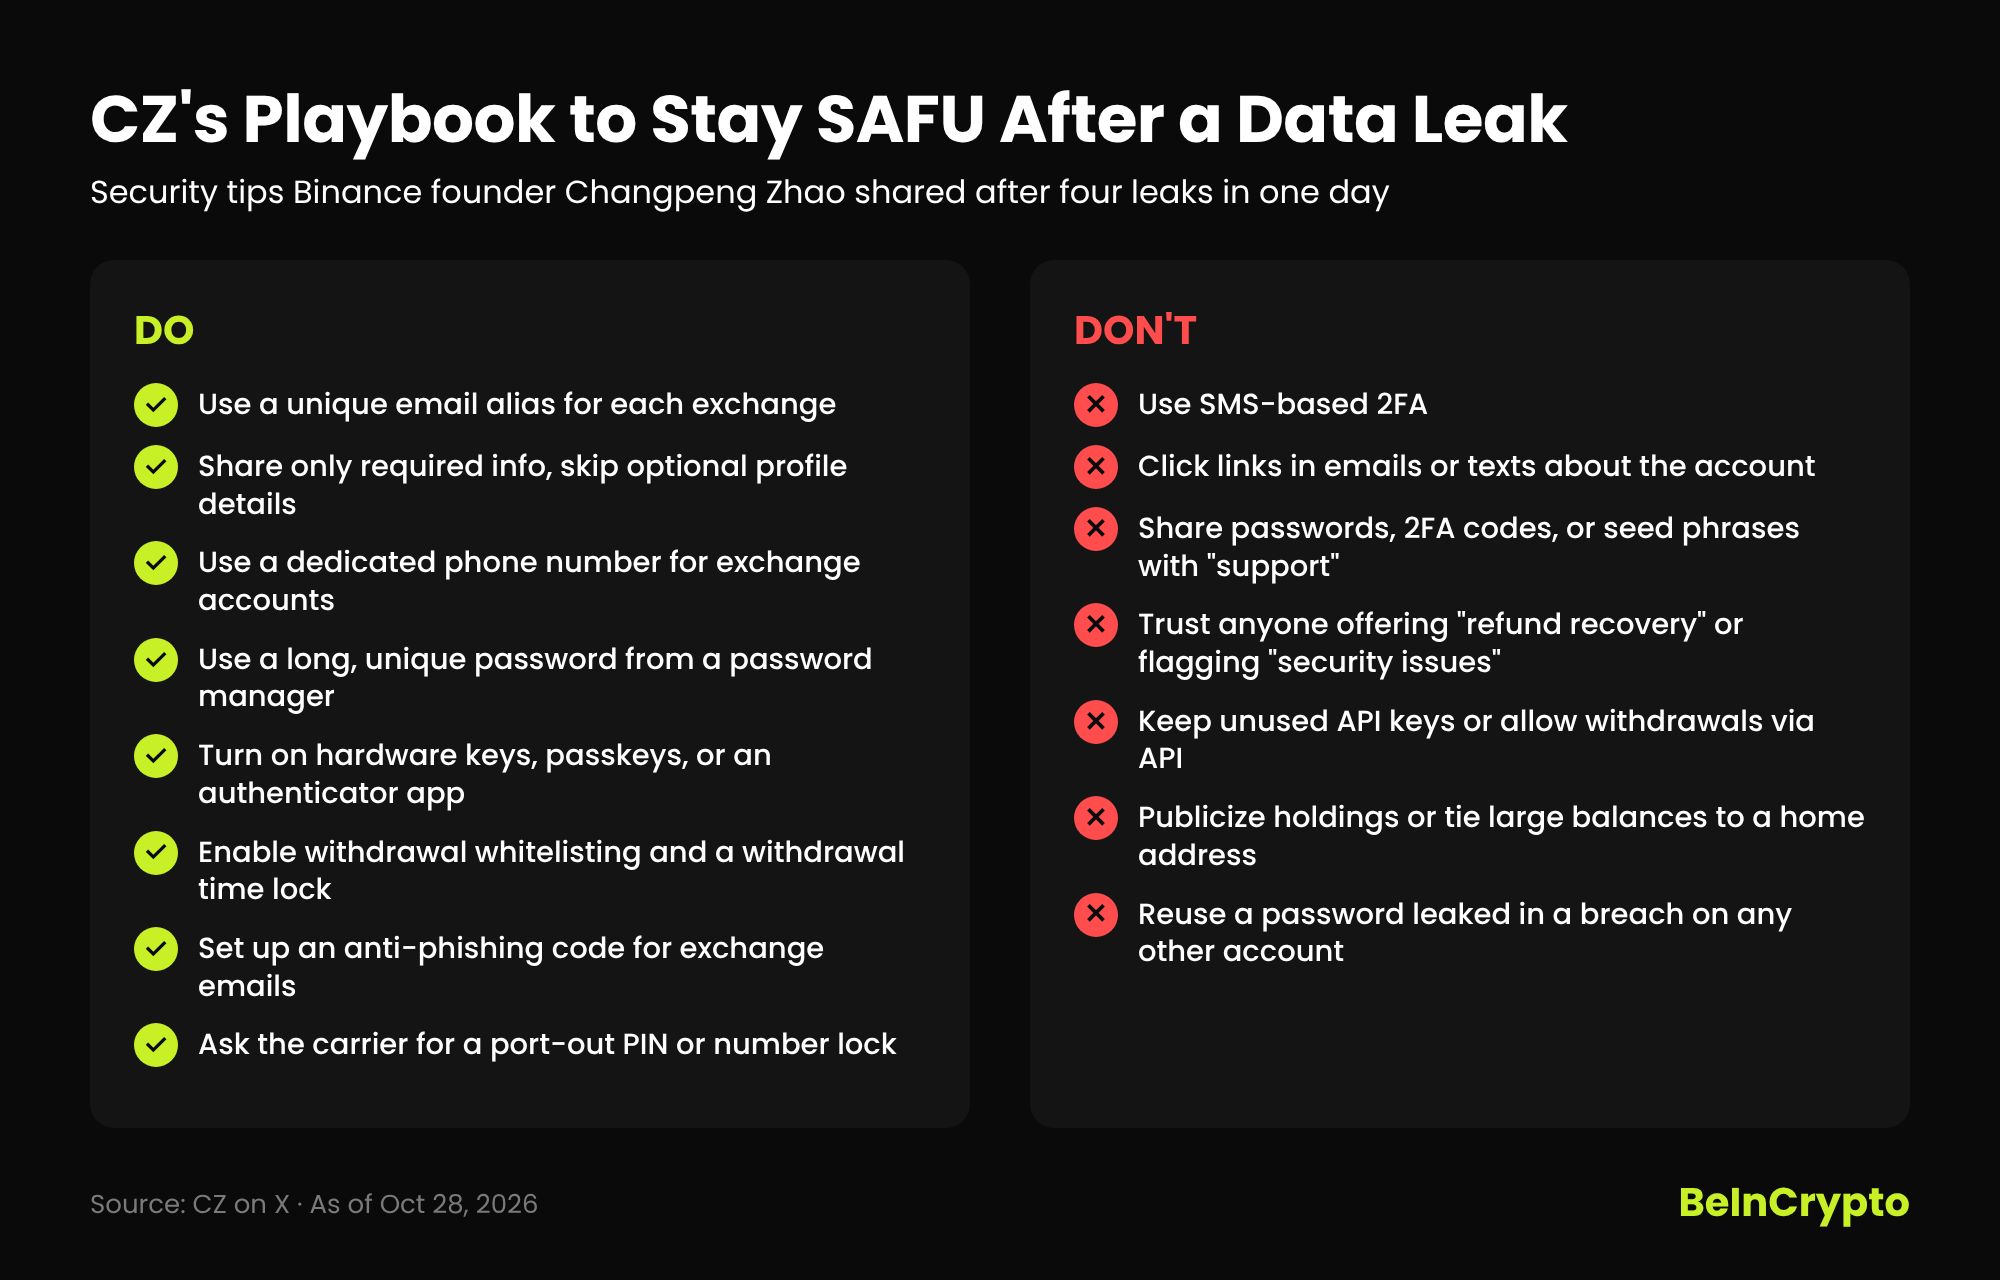 データ流出後にSAFUを保つためのCZ氏の対応策 出典:BeInCrypto
なぜ今回の流出が危険度を高めるのか
コインベースでは、米国の分析ベンダーAmplitudeの経由で情報が流出したとジャオ氏は述べている。一方、ビッサムは10月27日に、外部者が社内モバイルグループウェアシステムへ侵入したことを確認したとKorea Timesが報じた。
伝統的な金融分野では、大信証券が3万8490人の顧客に影響する情報漏えいを認めた。これに対し、未来アセット・グローバル・インベストメンツは、侵入者が閲覧したのは一部従業員の名前のみであると発表した。
ビッサムのケースは、シンハン銀行で9月下旬に始まった韓国金融への一連の攻撃に、暗号資産データ流出を加えるものとなる。以前の韓国銀行に対する侵害の背後にいる疑いのある攻撃者は、盗んだデータの売却先をAIツールに尋ねていたとされる。
物理的なリスクも増している。流出した住所と保有資産に関する情報が組み合わされたことで、“レンチアタック”と呼ばれる強盗行為が発生しており、2026年前半だけで推定3000万ドル相当が盗まれている。
先週、ジャオ氏は、ビットコインの暗号技術に対するAI攻撃よりも 流出データがフィッシングを助長する と指摘した。その数日後、暗号資産と伝統金融の両分野で新たな4件の流出が発生し、詐欺師の手に新たな連絡先情報が渡った。
jp.beincrypto.com でPhil Haunhorstによるオリジナル記事 CZが語る 顧客情報流出相次ぐ際の安全対策 を読む