

ハッカーが「SCATMAN」と呼ばれるトークンでラグプルを行い、SpaceXAIおよびStarlinkのXアカウントを乗っ取ったとされる事案が発生した。犯人はイーサリアム(ETH)約12万5000ドル相当を持ち去った。
オンチェーン追跡サービスのLookonchainが、盗まれた資金が2つのウォレットを経由していることを突き止めた。この手口は、著名アカウントを乗っ取り不正なトークンを宣伝する一連の事件と同様である。
SCATMANラグプルの内幕
Lookonchainによると、ハッカーはSpaceXAIとStarlinkのXアカウントを侵害した後、SCATMANミームコインを宣伝したとされる。SNS上で広く拡散されたスクリーンショットには、両アカウントがSCATMANの投稿をリポストした様子が写っていた。
リアルタイムで最新ニュースを得るにはXでフォロー
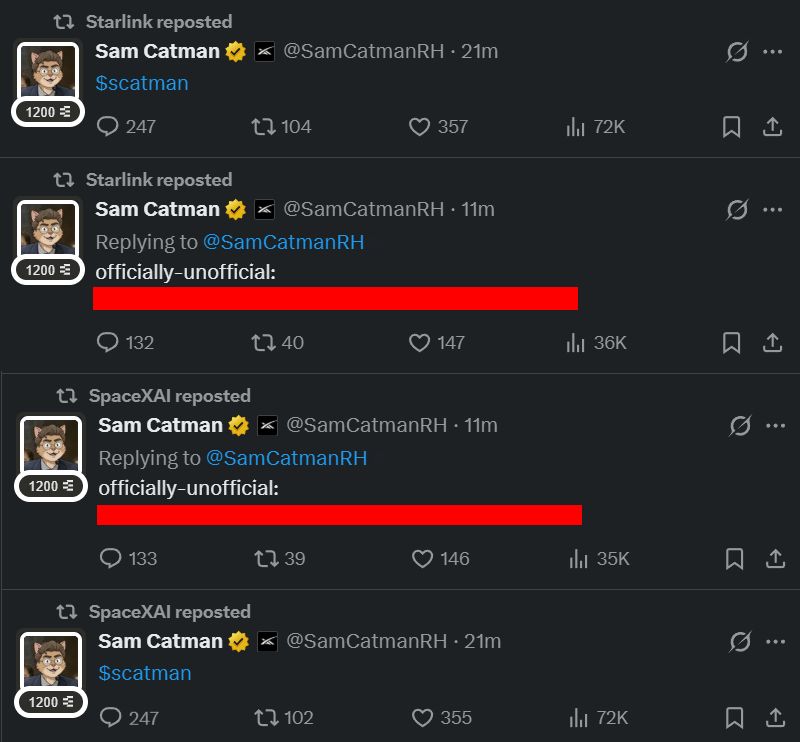
Lookonchainは、ハッカーがSCATMANを10兆枚ミントし、その全量を59ETH、約10万8000ドルで売却したと指摘した。
分析プラットフォームは、さらに同じ攻撃者に関連する2つ目のウォレットも特定。追加でSCATMANトークン5928万枚を14.7ETH、約2万7000ドルで売却したという。
両ウォレット合計で約12万5000ドル分のETHを得た形となる。Lookonchainは、下記アドレスが攻撃者のものだと特定した:
0xfee50d4ce48f2d05f520ce04c875647e4870a8ba 0xdd9f6d3e16ebda7f35cb694ceadb50af3eebba89本稿執筆時点で、SpaceXAIおよびStarlink両アカウントからリポストは確認できなかった。BeInCryptoはこれらの主張を独自には検証できていない。BeInCryptoはSpaceXにコメントを求めており、回答があり次第追記予定。
アカウント乗っ取りが連鎖的なラグプルを助長
乗っ取られたSNSアカウントはラグプルの常套手段となっている。詐欺師は信頼あるブランドの信用を借りて購入者を誘い込む。
2025年2月、ハッカーがPump.funのXアカウントを乗っ取り、偽のPUMPトークンを宣伝した。あるウォレットは1分以内で13万5000ドル以上を得た。
政治家も同様の手口に遭遇している。マレーシアの元首相マハティール氏のアカウントも乗っ取られ、トークン宣伝に利用され,170万ドルが盗まれた。
ミャンマーの国家指導者やWorld Liberty Financial共同創業者ザック・ウィトコフも、同年初めに類似の被害にあった。
被害者は暗号資産プラットフォームから国家元首まで多岐にわたる。共通点は、信頼されたアカウントが一度限りの即時的な利得のため利用されることだ。
いずれも同じパターンに従う。侵入、即座のトークン発行、そしてプラットフォームが制御を取り戻す前の迅速な売り抜け。
リーダーや記者による専門インサイトはYouTubeチャンネルで
https://youtu.be/KQybhNRlPaUjp.beincrypto.com でKamina Bashirによるオリジナル記事 スペースXとスターリンクのXアカウント乗っ取り詐欺 を読む