

チャンポン・ジャオ(CZ)氏がビットコイン保有者に警告を発している。ハードウェアウォレットも故障する可能性があるという。同氏は、Coldcardのファームウェアの不具合により、窃盗犯が秘密鍵を特定し7000万ドルを盗んだ事件の数日後に発言した。
ギャラクシーとブロックの研究者が盗難を追跡した。7月30日に攻撃者が1196個のウォレットを41分間で空にした。いずれのデバイスにも物理的な接触はなかった。
CZ、コールドストレージの限界に言及
バイナンス創業者で元CEOのチャンポン・ジャオ氏は、ウォレットは古く信頼されていても、故障する可能性があると指摘した。
投稿時点では被害額は3800万ドルとされていた。しかし実際は、そのほぼ2倍だったことが判明した。
「ハードウェアウォレットでもバグが発生することがある。長い運用歴のある古いウォレットでも、バグが存在することがある。どうやってリスクを軽減できるか?資金をいくつかのウォレットに分散するべきかもしれない。しかし、それには別のリスクが伴う。100%の安全は存在しない。最新情報を常に確認し、SAFUを心がけてほしい」とチャンポン・ジャオ氏は述べた。
Xで最新ニュースをフォロー 速報をお届け
同氏はコインを複数のウォレットに分散することを推奨した。ただし、その方法にも新たなリスクが生じるとも認めた。
チャンポン・ジャオ氏は最近、自身の誤った判断を率直に認めている。その一例が、現在市場規模が30兆ドルを超えるステーブルコイン市場を過小評価していた件である。
Coldcardファームウェアのバグがシードの推測を可能にした経緯
すべてのウォレットは1つの巨大な秘密の数字から始まる。これをシードと呼ぶ。このシードからすべての鍵やアドレスが生成される。この数字は十分にランダムでなければならない。Coldcardは専用チップにより乱数を生成していた。
だが、2021年3月にコーディングミスが発生。乱数生成の作業が密かに弱いバックアップ機能に切り替わった。このバックアップは機器のシリアル番号と内蔵時計に依存していた。どちらも解析可能な要素である。
そのため、数字の組み合わせは巨大ではなくなった。ブロックのエンジニアは、新型モデルでは約40億通りに範囲が縮小したとした。コンピュータが全通りを試すのも容易である。
1/ During our investigation of the Coldcard drain yesterday, we identified an unusual pattern in the sweeps. That pattern led us to a hypothesis that has since been confirmed: the operator used a paid account at a well-known blockchain-services provider to query the source… https://t.co/l5McyhhcNn
— Clay Garrett (@clay_garrett) July 31, 2026
窃盗犯はシードを自作し、それぞれからアドレスを生成した。そしてパブリックブロックチェーン上で資金が入っているアドレスを捜索した。
ギャラクシーはスイープの経路を分析した。いずれも同一のガス代で送金され、料金は通常よりはるかに高かった。お釣りも残されていなかった。これらは人間でなく、ソフトウェアによる送金とみられる。
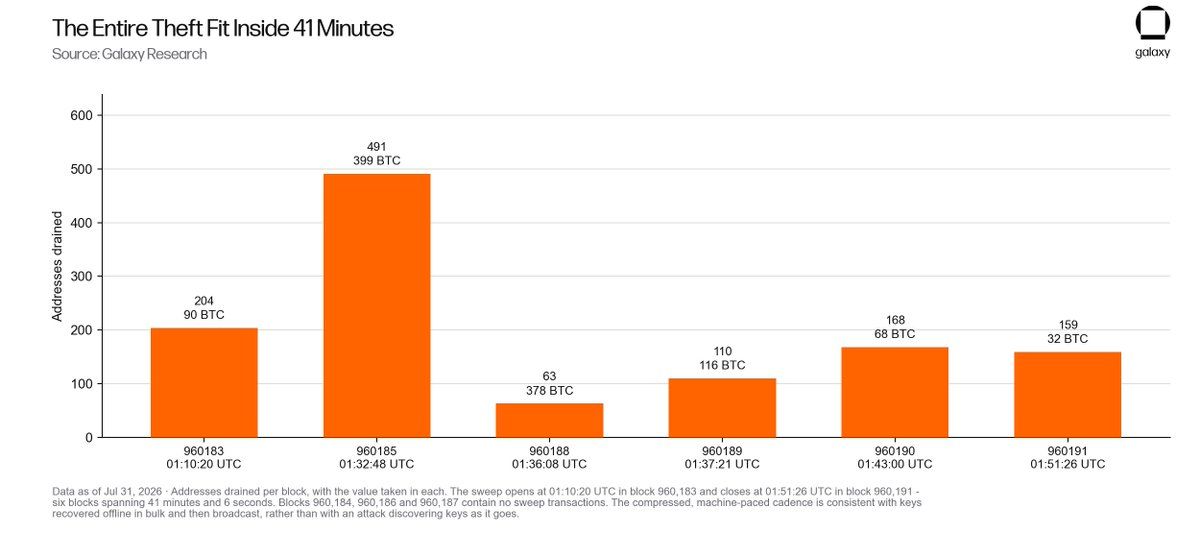 Coldcard事件、わずか41分間の出来事 出典:Galaxy research
「全体で6ブロック、41分間にわたり発生している。3つの中間ブロックではまったく送金活動が見られず、まとめて一括送信された可能性がある」とギャラクシーの研究者は分析した。
ユーザーは自身のシードを検証できない状況が続く
コインカイトはすべてのモデルに修正版ファームウェアを提供している。ただし、既に存在しているシード自体を修復することはできない。
シードが流出していた場合は、新しいシードと新規ウォレットが必要となる。BeInCryptoの過去のColdcard窃盗事件解説が手順を案内している。
対策は2つある。公式勧告によれば、ウォレット初期設定時に50回以上のサイコロ振りでシードが強化される。また、強固なパスフレーズの追加でも安全性が上がる。なお、電話端末のBIP39パスフレーズ対応漏れも課題となっている。
自宅で実行できる検証方法はいまも存在しない。ブロックは旧型Mk2もリスクがあると指摘したが、コインカイトの勧告文には機種名の記載はなかった。
盗難コインは動いていない。4つのウォレットに分散して保管されている。
At this time, the funds identified in this wave are sitting in 4 addresses:
— Galaxy Research (@glxyresearch) July 31, 2026
bc1qq85v2c926eg6pgxhwp6q7lf6cnsz80qs3fcu9r
bc1qx76cae2706qd5q576feh7xq8rfcsjpf2htfhe3
bc1q8jy96fe5lf8vfugydnte3cguk92gpev7kwtp3q
bc1qnk4zh9qcnap2mycp56qjrgza3cc8ylrh8fecp0
We are monitoring these…
ギャラクシーは、弱いシードで残高が保持されている限り、さらなるスイープが起こり得ると指摘。ブロックは有償データアカウント経由で犯人を追跡し、その調査結果を当局に提出した。
今年は暗号資産の被害件数が過去最多となったが、今回の事件は異例である。鍵の安全保管こそが本来は最も簡単なはずだった。
jp.beincrypto.com でLockridge Okothによるオリジナル記事 4,000万ドル流出 コールドカード事件にCZ氏見解 を読む