

ボランティアの開発者らが約30時間で390のビットコイン関連プロジェクトから4962件のセキュリティ指摘を提出した。レビュー対象となった391のコードベースのうち、完全に問題がなかったのは1件のみ。
このグループは自らを「ビットコイン・レッドチーム」と称している。提出された指摘のうち720件を高リスクまたは重要と評価した。しかしそのうち管理者に報告が届いたのは147件のみ。
7件中1件は重大な指摘
深刻度の分布は総件数が示すほど広くない。レビュアーはクリティカルな問題85件と高リスクな問題635件を記録した。
全体の14.5%が高リスク以上という計算。残りは中・低リスクまたは情報提供レベル。さらに246件は深刻度が未判定。
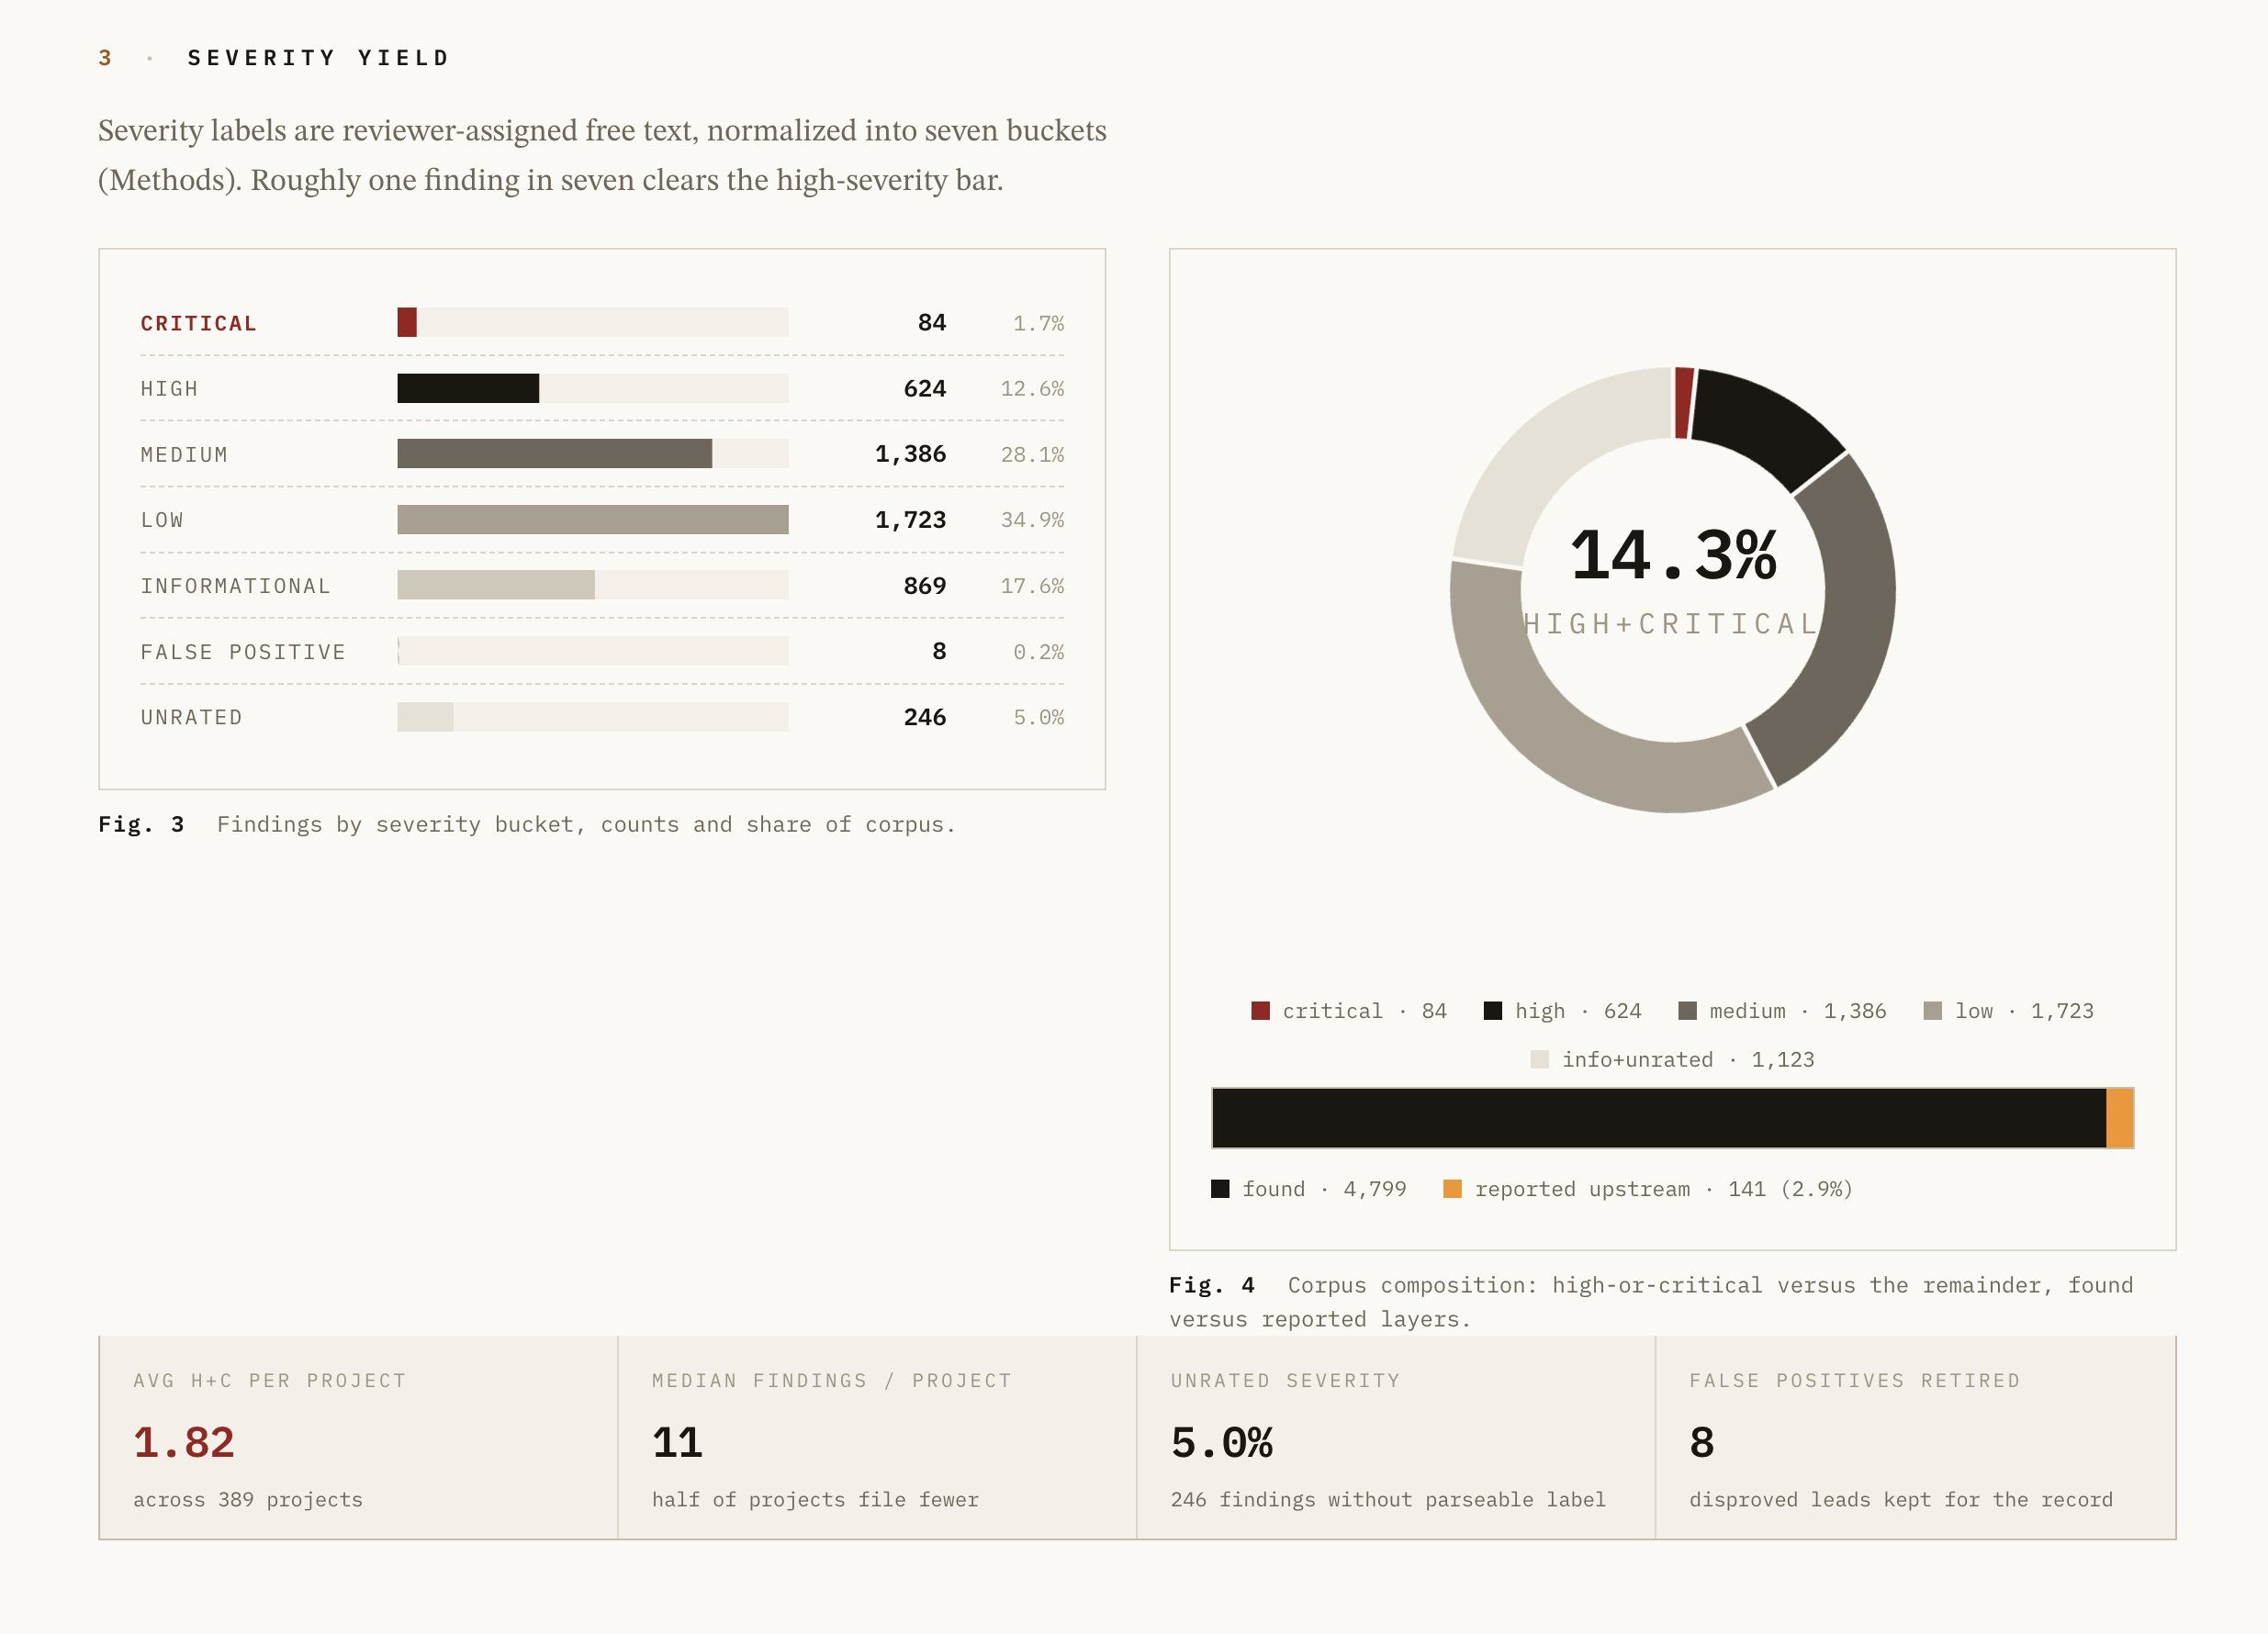 ビットコイン・レッドチーム調査における深刻度ごとの発見件数 出典: Open-Source Developer Calle on X
証拠の質にも差がある。21.4%は動作する概念実証コード付き。約91%は自動スキャンによる発見。誤検出として却下されたのは8件のみ。
Bitcoin Red Team update: we've grown to 16 globally distributed people working 24/7
— calle (@callebtc) August 5, 2026
We're running a large-scale ecosystem security audit across bitcoin code bases.
27.5 hours in, we've filed 4,962 findings across 390 projects. 85 critical and 635 high severity issues.
We're at… pic.twitter.com/iRCylprbY1
Xで最新ニュースをチェック
1時間で83%の指摘が集中
「30時間」という枠には留意が必要。1時間で4101件の指摘が集中した。これは過去データの投入であり、リアルタイムのスキャンではない。ビットコイン保険会社アンカーウォッチのロブ・ハミルトンCEOが、調査開始前に独自でレビューしたもの。
同氏によると、100以上のライブラリをスキャンするために1万ドル以上を費やした。
I have spent over ,000 scanning 100+ bitcoin ecosystem related libraries looking for vulnerabilities with Kimi K3 running as quarterback.
— Rob Hamilton (@Rob1Ham) August 3, 2026
Myself and a small "Red Team" have found multiple serious vulnerabilities impacting the ecosystem. They vary in scope severity, but this…
この大量投入を除けば、調査ペースは大きく変化する。残り29時間で受け取った指摘は約840件。1時間あたり約29件で、報告全体の時速166.3件とは大きな開きがある。
データはハードウェアウォレット以外に警鐘
カテゴリー別では意外な結果もあった。コールドカードが属するハードウェアウォレットとファームウェア分野の深刻な欠陥割合は9.6%と、2番目に低かった。
一方、それ以外は高水準。マイニングプールは21.7%、インフラ・ツール関連は21.5%、スワップや取引所は20.9%。プライバシーツールは24%で最も高かったが、レビュー対象は3件のみ。
ボリューム面では暗号ライブラリが突出。128プロジェクトで1385件と、全体の4分の1以上を占めた。
キャッシュu ecashプロトコルを開発した匿名の物理学者・Calle氏は、管理者が深刻な問題の検証を進めていると説明した。
「これまでに提出したクリティカルな指摘の大半は、プロジェクト運営者が迅速に検証済み。確実に実害のある的中例だと分かっている」と同氏は書いた。
コールドカード問題きっかけに結成
一連の調査は、1つのチップ不具合が発端。Coinkiteは7月30日、該当するコールドカード端末のシード生成が予測可能なソフトウェアルーチンに切り替わることを公表した。
問題は極めて深刻だった。安全な要素から得られるのは32ビットのみ。攻撃者の総当たり回数を約43億通りに制限。
ギャラクシーリサーチによれば、8月4日時点で1,596ビットコイン(BTC)が約7,300アドレスから盗まれたと推定。第4波攻撃が事実なら、被害総額は1億3,000万ドル近く。ギャラクシーはこのアドレス一覧が確定的でない点も強調している。
🚨LOSSES FROM COLDCARD HACK EXCEED 0M
— Galaxy Research (@glxyresearch) August 3, 2026
High confidence 1,596 BTC has been stolen from ~7300 addresses across 3 confirmed waves + more 14 smaller incidents.
If we add suspected (but unconfirmed), the total balloons to 0m (2k BTC).
More in the thread below 👇 pic.twitter.com/RAl3ib67qa
パニックはオンチェーンに現れ、アクティブアドレス数が過去20か月で最高水準に急増。韓国の保有者は主にサイコロ型シードを使うため被害を免れた例が多かった。
しかし、ビットコインでは乱数の弱さが繰り返し問題化。2023年のMilk Sad バグではLibbitcoin Explorerの鍵生成が32ビットのクロックタイム起点。5月にはIll Bloom脆弱性で、脆弱なJavaScript乱数生成器を使ったウォレットから570万ドルが流出した。
指摘に資金が追随
ビットコイン開発者を支援する非営利団体OpenSatsは、木曜日にCode RED助成金トラックを立ち上げた。不具合を開示した研究者に報酬を支払うほか、取り組みに必要な生成AI費用も補助する。
一方、ビットコインは木曜日に6万4,396ドル近辺で取引され、過去24時間で0.5%上昇した。監査は市場に影響を与えていない。
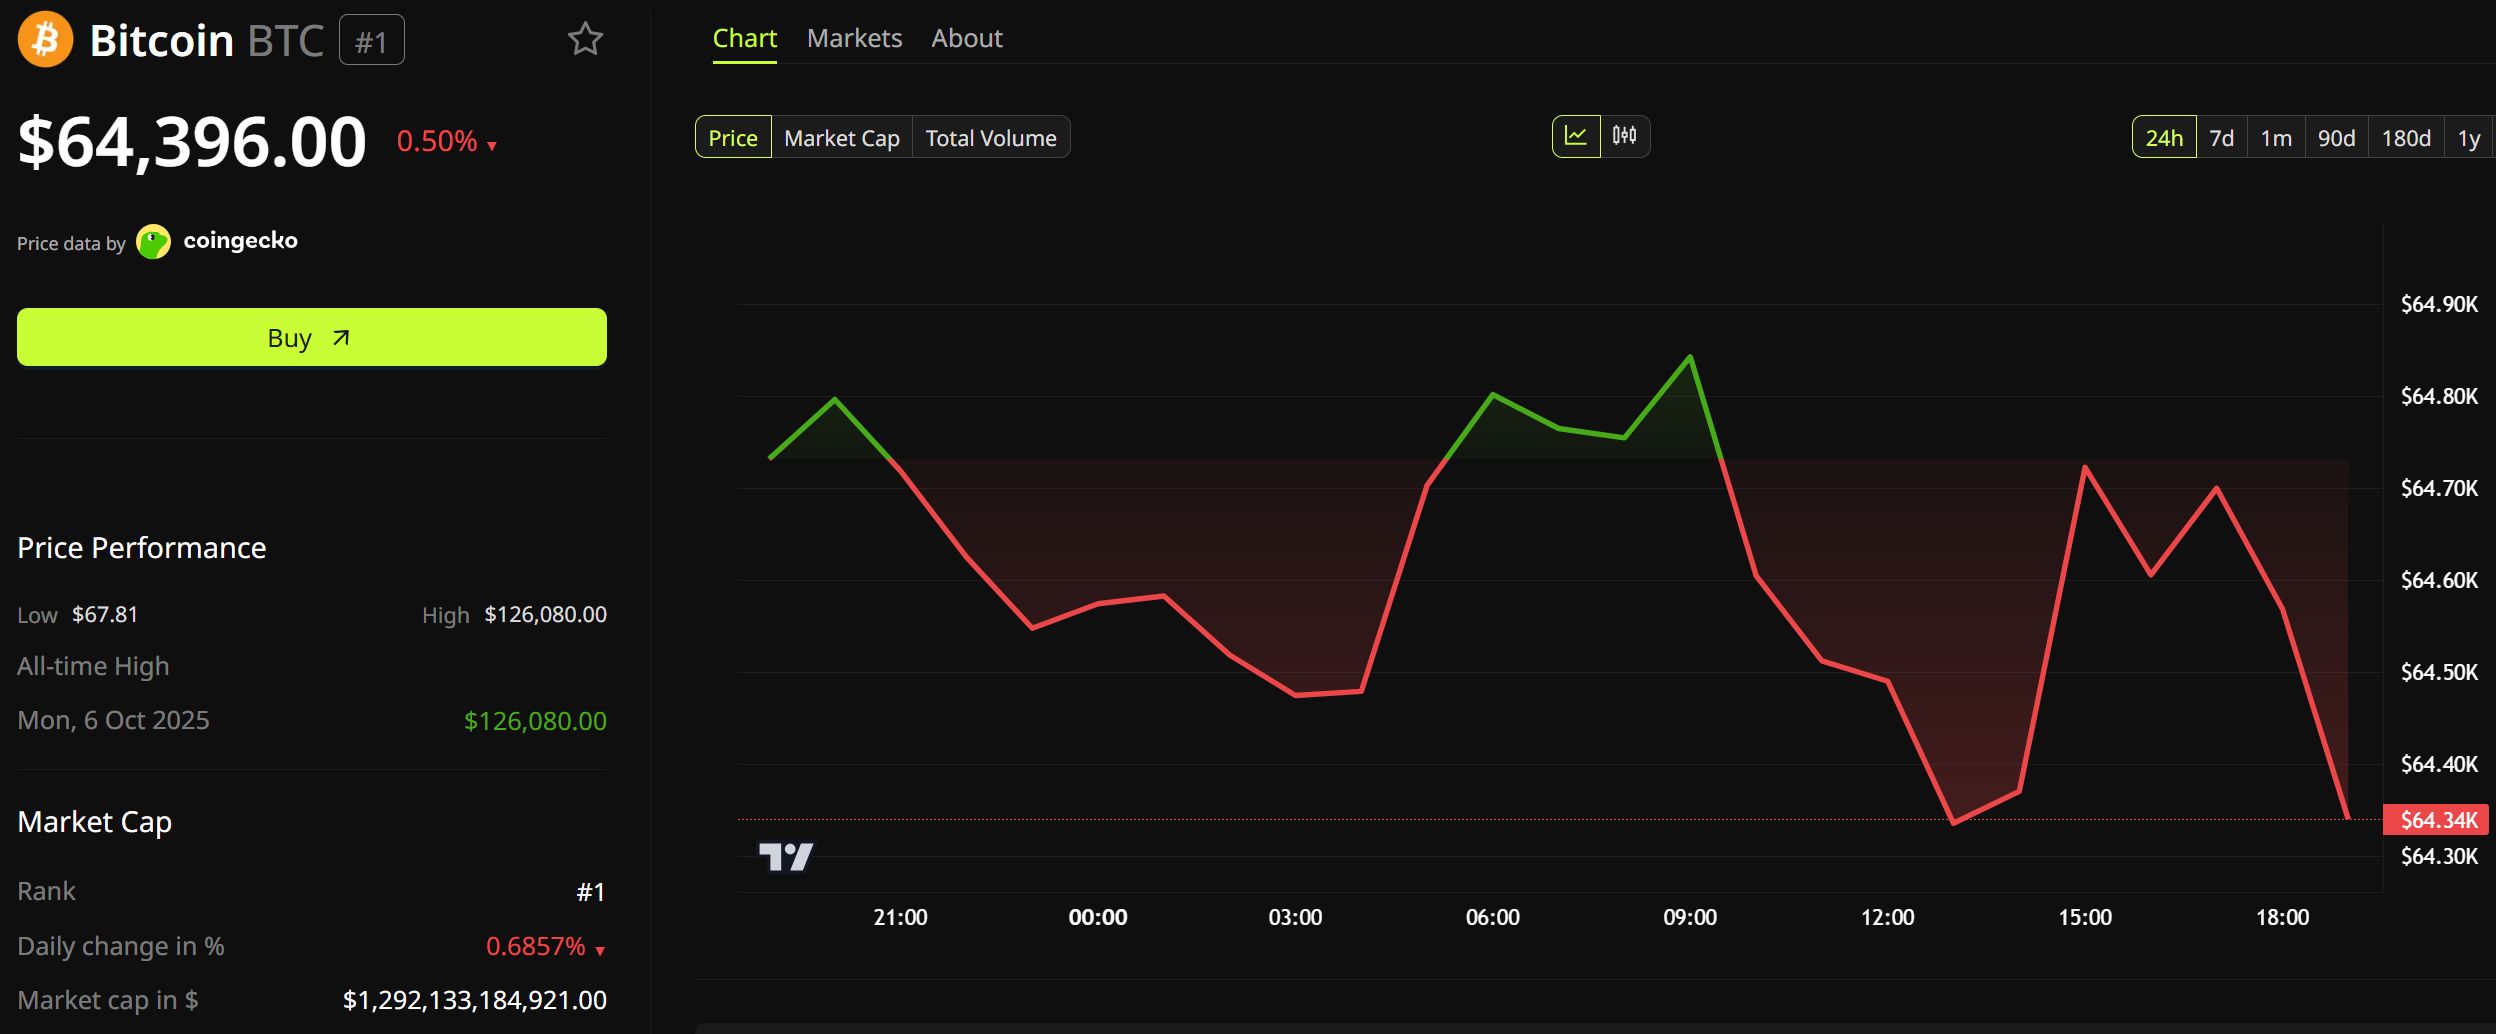 ビットコイン価格パフォーマンス 出典: BeInCrypto
依然として、単純な数字にも文脈が重要である。これらは調査結果であって、確認された悪用ではなく、大半は実際に利用されることはない。
これまでの証拠によると、Coldcardの問題は単独の失敗ではなかった。同時に、次に発生する不具合はハードウェアウォレットではない可能性も示している。
jp.beincrypto.com でLockridge Okothによるオリジナル記事 ビットコイン 開発者が約5000件の脆弱性指摘 を読む