

攻撃者が8月9日、Coreumブリッジのリレーソフトウェアの検証ギャップを突き、XRPレジャーの脆弱性ではなく、約20万XRPトークンを97分間で流出させた。
橋渡し機能(ブリッジ)は停止。XRPは市場全体の慎重姿勢の中で1ドルを下回った。
$XRP just dropped below https://twitter.com/AshCrypto/status/2087192998765277247 for the first time in nearly 2 years. pic.twitter.com/Vza1aRLhlZ
— Ash Crypto (@AshCrypto) August 11, 2026
橋で実際に何が起きたのか
ブロックチェーンブリッジは2つの異なるネットワークをつなぐインフラ。ユーザーは直接通信できないチェーン間で資産の移動が可能となる。リレーは双方を監視し、送金を承認する役割を担う。
Coreum Bridgeでは、ユーザーがXRPをXRPL上でロックし、Coreumブロックチェーン上で同等のブリッジド版XRPを受け取ることができる。この資産をCoreumアプリで利用後、再びXRPLへ戻すこともできる。
どのようにハッキングが行われたのか。数字がその詳細を物語る。ブリッジアカウントは、事件発生前に約20万410XRPを保有しており、日本時間8月10日4時16分(UTC19時16分)から資金流出が始まった。
アカウントは97分間で合計94回、19万9,916.3XRPを2つの新設ウォレットに送金し、残高は493.5XRPとなった。
Xで最新ニュースをフォロー 。
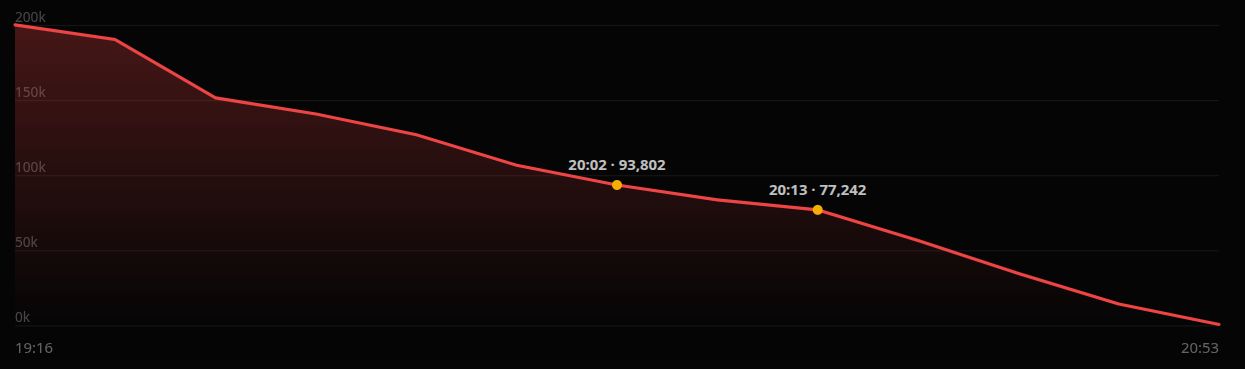 ブリッジXRP残高 2026年8月9日、97分間 出典: XRPL.to
いずれの送金も有効な認証が付与された。28キー中17のリレーキーがマルチシグを通じて各払い出しに署名した。SNSで早期に広がった説明は誤りだった。一部でリップリングやDefaultRippleフラグが原因との警告もあったが、ネイティブXRPには発行者やトラストラインがないため波及は起きない。
真因はコード内にあった。リレーはXRP Ledger上のトランザクションを監視し、Coreum受取人のメモが付与された送金を検知すると証明をアップロードする。
ただし、ある重要なチェックが完全に抜け落ちていた。ソフトウェアは、送金先が自分(ブリッジ)かどうかを確認せずに対応する残高を付与してしまった。この欠落が抜け道を生んだ。
攻撃者が管理するウォレット同士の移動も正規預入と認識され、後に実際のXRP引き出しのクレジット発生の原資となった。
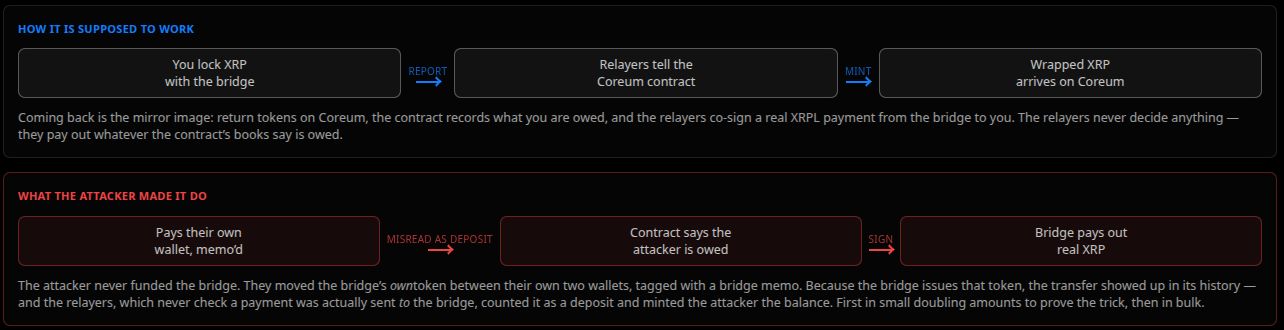 有効な署名、正しい手順、だが前提が誤り。攻撃者自身への送金をあたかも外部入金と認識し、Coreum上に記録 出典: XRPL.to
XRP Ledger自体はなぜ脅かされなかったのか
実行パターンは規則的だった。少額の試行送金から倍増し、その後は平均1,695XRPを約50秒ごとに払い出す流れが続いた。資金洗浄は即座に開始。受け取ったウォレットから大半の資金がさらに送金され、追跡はより困難となった。
区別すべき重要な点がある。秘密鍵の漏洩はなかった。マルチシグプロセスも設計通り完全に機能したが、元の証拠が誤っていただけだった。
XRP Ledger自体は完全に安全だった。今回の事象はコアプロトコルや合意形成、ネイティブのトランザクション処理には影響を与えていない。Coreumはブリッジ機能を修正まで一時停止した。
再開時は送金先アドレスの検証が必須となる。これが欠落していたことで全てが可能となっていた。
公式な事後検証報告(ポストモーテム)は未発表。発表まで、被害ユーザー向けの全容と改善策は未確定のまま。
XRPは8月11日に1ドルを下回り、過去24時間で約3.30%下落。BeInCryptoのデータが示す。
YouTubeチャンネルを登録し、専門家や記者によるインサイトを視聴 。
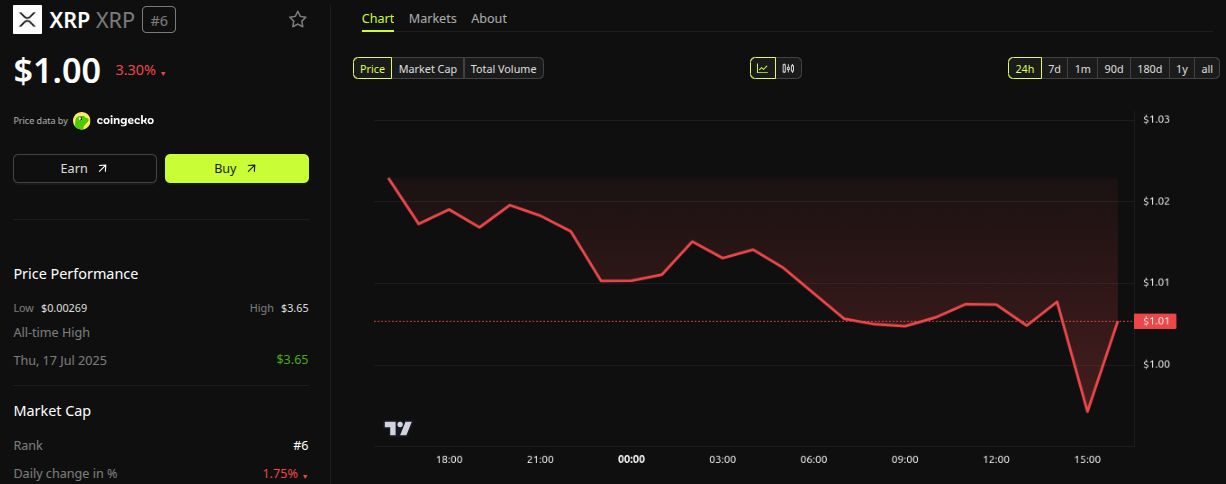 XRP価格推移 出典: BeInCrypto
jp.beincrypto.com でLuis Blancoによるオリジナル記事 Coreumブリッジのハッキング受けXRPが1ドル割れ 今年初 を読む