

Saldırganlar, kısıtlamasız Çin menşeli açık kaynaklı yapay zeka modellerinin çıkışından bu yana, blockhain’lere zararlı yazılım talimatı yükleme oranını %440 artırdı. Chainalysis’in raporuna göre, günlük kötü amaçlı zincir üstü veriler bir yıldan az sürede 2,06’dan 11,1’e yükseldi.
Chainalysis, bu tekniğe blockchain dead drops (BDD) adını veriyor. Şirketin bulgularına göre bugün en fazla aktiviteyi Kuzey Kore ve İran bağlantılı aktörler oluşturuyor.
Sansüre Dayanıklılık Hacker’ların Elinde Saldırı Aracına Dönüştü!
Chainalysis, yayımladığı son raporda hacker’ların geçmişte zararlı kodları merkezi sunucularda sakladığını, bu sunucuların ise kolayca ele geçirilebildiğini, engellenebildiğini veya çevrimdışı bırakılabildiğini belirtti. Ancak saldırganlar artık bu zararlı kodları halka açık blockchain’lerde tutuyor.
‘Biz buna blockchain dead drops (BDD) diyoruz. BDD’ler, yükleri zincir üstü işlemler ve akıllı kontrat’larda saklıyor; enfekte cihazlar istedikleri an bu verilere ulaşabiliyor. Blockchain’lerin kalıcı yapısı, siber saldırganların operasyonlarını uzun ömürlü kılıyor: Komuta ve kontrol (C2) sunucularını kaybetme endişesi taşımadan ele geçirdikleri cihazlarla iletişim kurabiliyorlar’ ifadeleriyle rapor dikkat çekti.
Firma, asıl tehlikenin saldırı gücünden ziyade kalıcılıkta yattığını vurguladı. Yani saldırılar; domain baskınları, sunucu kapatmalar ya da depolama sitelerinden silinmeye rağmen varlığını sürdürebiliyor. Chainalysis, bu tekniğin kökeninin, bir Necurs botnet türev domain’lerini Bitcoin (BTC) çatallanması olan Namecoin’de sakladığı 2013’e kadar gittiğini belirtiyor.
2023’te ise yöntem Ethereum Virtual Machine (EVM) blockchain’lerine EtherHiding adıyla ulaştı. Sonrasında Google, Kuzey Koreli UNC5342’nin bu tekniği sahte iş görüşmelerinde kullandığını ortaya çıkardı.
Chainalysis, son patlamanın 2025 ortasına dayandığını belirtiyor. Güçlü ve açık ağırlıklı (open-weight) Çin kökenli modeller, zararlı kod yazımına karşı hiçbir engelle piyasaya çıktı. Bu da, eski dönemde BDD tekniğini zorlaştıran beceri gereksinimini ortadan kaldırdı.
Bu yayılma, yalnızca kripto para dünyası ile sınırlı değil. Netskope araştırmacıları, ChainDrop tedarik zinciri saldırısının ağustos 2026’da 440’tan fazla npm paketini etkilediğini bildiriyor.
Bizi X’te takip edin ve en güncel haberlere anında ulaşın
Kuzey Kore, İran ve Rus Forumları Kendi Saldırı Yöntemlerini Yazıyor
2024 başlarına kadar BDD aktivitesinin neredeyse tamamı siber suçlular tarafından gerçekleştirildi. 2026’nın ikinci çeyreğine gelindiğinde ise, devlet bağlantılı gruplar çeyrek dönemlik yeni faaliyetlerin yaklaşık üçte ikisini ve toplam hacmin neredeyse yarısını üretiyor.
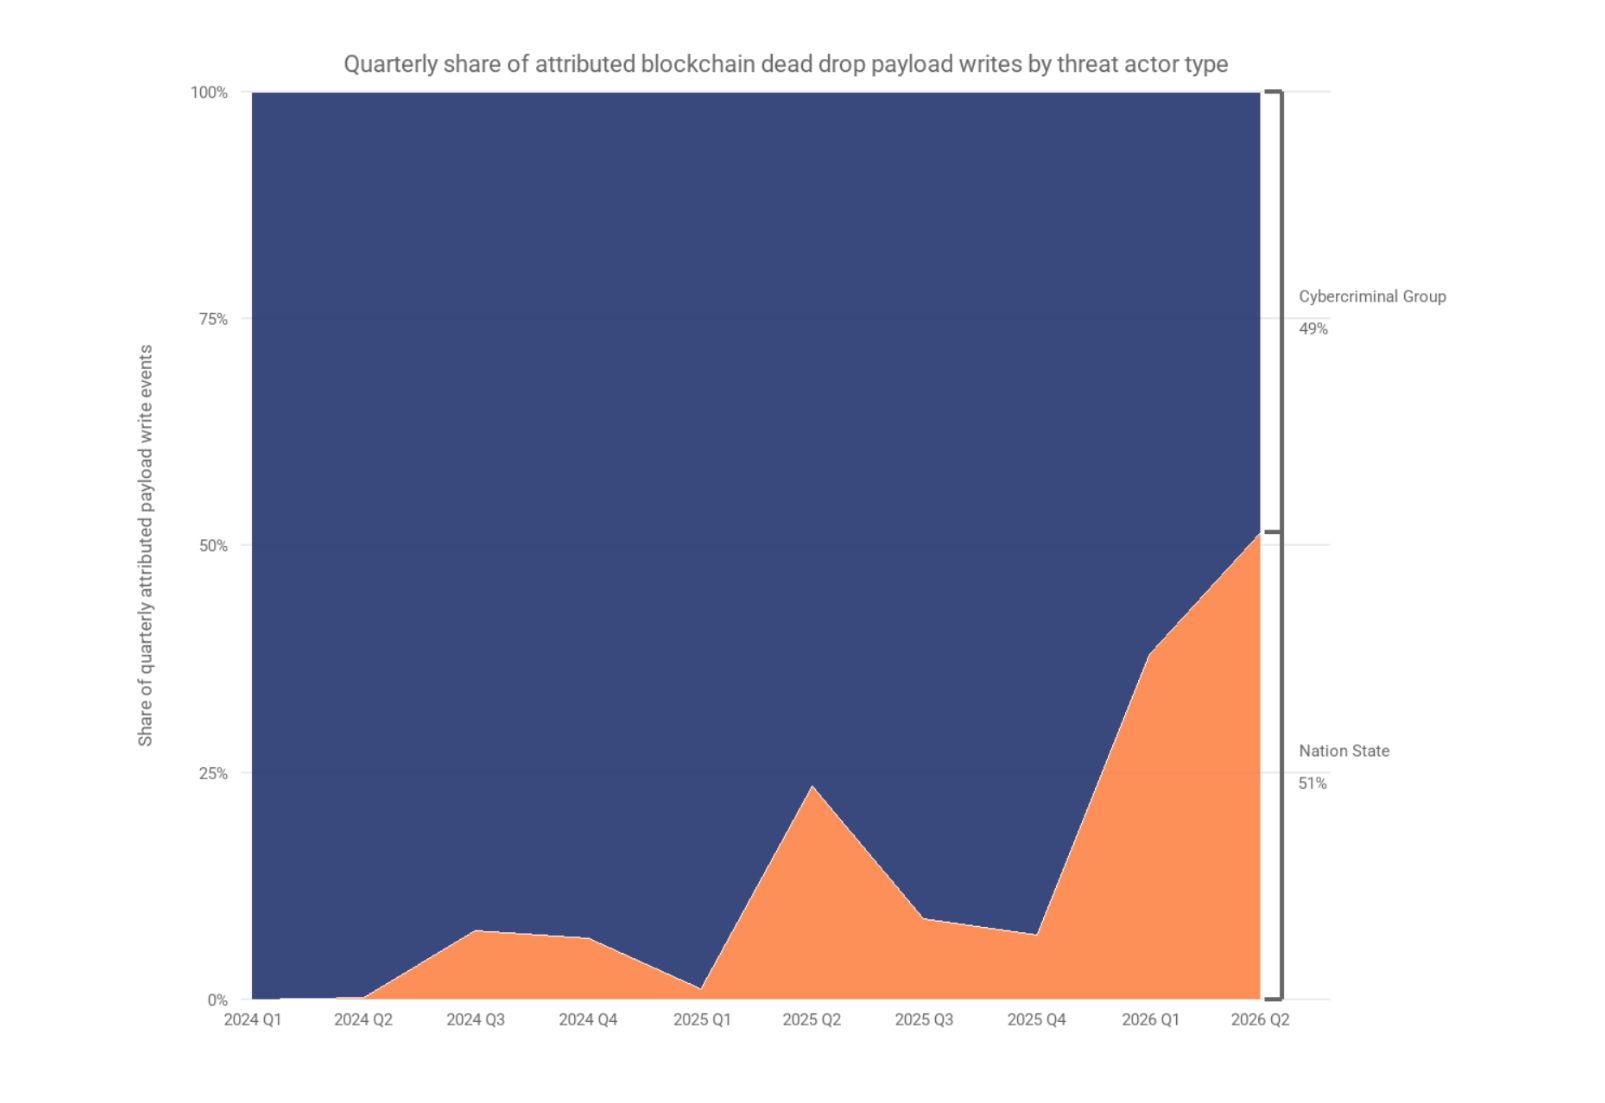 Blockchain Dead Drop Tehdit Aktörleri. Kaynak: Chainalysis
Kuzey Kore’den UNC5342 şimdi üçlü bir zincir ağıyla çalışıyor. TRON (TRX) ve Aptos (APT) üzerindeki işaretçiler, enfekte cihazları BNB Smart Chain’deki şifrelenmiş hedeflere yönlendiriyor.
‘Saldırgan, yeni işlemler yayımlayarak altyapıyı döngüsel bir şekilde değiştiriyor ve her bir enfekte cihaz bu değişimi otomatik olarak algılıyor. Operasyonu sekteye uğratmak için tüm zincirlerde aynı anda müdahale gerekiyor,’ şeklinde ekledi ekip.
Şüpheli İran istihbarat operatörleri, Satoshi Nakamoto’ya bağlantılı bilinen bir adrese küçük Bitcoin transferleri gönderiyor. Chainalysis, zararlı yazılımın her işlemde veri aradığını ve mevcut saldırgan altyapısını bulmak için bu veriyi decode ettiğini aktarıyor.
Rusça konuşan siber suçlular ise bu özelliği servis olarak satıyor. Polygon (POL) üzerinde faaliyet yürüten bir cüzdan, her biri farklı bir müşteri için çalışan çok sayıda resolver kontrat’ı yönetiyor.
Rapora göre savunucular, blockchain trafiğini engellediğinde tüm meşru cüzdan’ları ve uygulamaları da çalışmaz hale getiriyor. Saldırganların yararlandığı bu kalıcılık, öte yandan her değişikliği herkese açık bir deftere kaydedip geride iz bırakıyor.
Araştırmacılar bu zincir izlerini, yapay zeka destekli yeni saldırganlar ortaya çıkmadan daha hızlı bir şekilde tutuklamalara dönüştürebilecek mi, henüz cevabı net olmayan bir soru olarak öne çıkıyor.
YouTube kanalımıza abone olun ve liderlerden, gazetecilerden uzman analizleri ilk elden izleyin
https://youtu.be/-k_LIdKSEQYOrijinal Çinli yapay zeka modelleri: Blockchain kaynaklı zararlı yazılımlarda %440 artış hikayesini Kamina Bashir tarafından tr.beincrypto.com ’da okuyun