

バイナンスが重大なセキュリティ事案を確認。複数のウォレットから20億ドル超が流出した。サークルとテザーは迅速に大半の資金を凍結した。
懸念は、イーサリアムアドレスを巡って高まった。同アドレスには23億ドル超のトークンが保管されていた。BeInCryptoが確認したEtherscanの画面によると、バイナンス名義のウォレットから2万8005.6ETHを受領後、19万5460ETH(約4億4000万ドル相当)を別のアドレスに送付している。
これらの動きが20億ドル規模のバイナンス流出との指摘を招いた。被害額の有無は現時点で未確認。
「潜在的なセキュリティ問題について報告を認識しており、積極的に調査している」とバイナンス広報担当者がBeInCryptoに語った。「現時点では、ユーザー資産への影響は確認されていない。」
広報担当者は、セキュリティ担当チームが当該活動を精査中だとし、正式でないリンクやアカウント情報の照会には注意するよう呼びかけた。
User funds are safe!
— CZ 🔶 BNB (@cz_binance) October 29, 2026
It does look like a hack on Binance. Appreciate the quick freeze from Tether (~1m) and Circle (~3m).
I don't manage Binance (.com) anymore, but as a shareholder, I expect all user funds will be fully covered. https://t.co/oufpyNChxI
約18億ドル分のステーブルコイン凍結対象に
監視用スクリーンショットによると、サークルは当該アドレスで約8億2300万ドル相当のUSDCを凍結した。ただし、この措置は独立機関により未確認。
別のオンチェーンのブラックリスト登録簿では、テザーが同アドレスの約9億7110万ドル相当USDTの凍結リクエストを出していることが示されている。直近の記録は「実行待ち」となっており、現時点で凍結は完了していない。
2社の凍結対象額は合計で約18億ドルに上るが、実際に凍結や流出が確定した資産かは現時点で分からない。
アドレス汚染疑惑との関連は
当該ウォレットには、過去に使用したものと類似する複数アドレスから少額の送金も届いていた。これはアドレス汚染(address poisoning)と呼ばれ、詐欺師が履歴に似た住所を紛れ込ませ、誤送付を誘う手口である。
ただし、4億4000万ドルの送金を説明できる証拠はない。ホットウォレットは取引所が顧客の入出金処理に用いるインターネット接続型ウォレットだが、そのアドレスから送金があっても顧客資産の流出を意味しない。
利用者向けの直近の注意策としては、送金先アドレス全体の確認、保存済みの出金ホワイトリスト活用、送金履歴からのコピーペースト回避が挙げられる。バイナンスの最新情報は公式アプリまたは公式サイトで直接確認を。
USDTは一部取引所で1ドルを約0.1%下回る場面も見られた。分散型スワップの一例ではさらに大幅なディスカウントの画面もあったが、こうした単独例はマーケット全体の乖離を示すものではない。
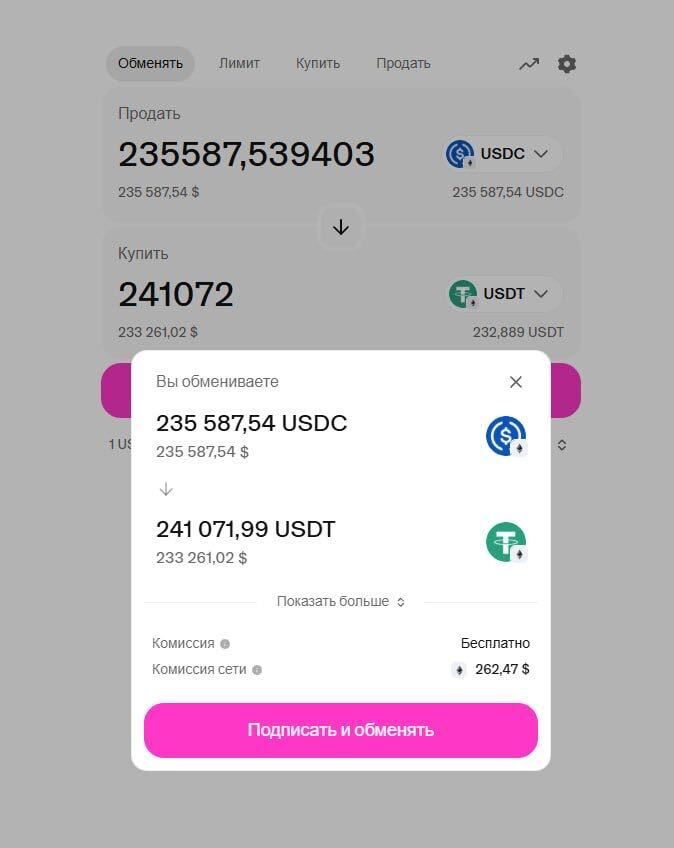 一部分散型取引所でUSDTが一時的に乖離 出典:BeInCrypto
ウォレット警告前から暗号資産の売り圧は始まっており、直接的な因果関係は未確認。
jp.beincrypto.com でMohammad Shahidによるオリジナル記事 バイナンス不正流出 20億ドル流出でサークルとテザー凍結、暗号資産市場が反応 を読む