

Ончейн-детектив ZachXBT насчитал уже более $133 млн, которые злоумышленник вывел с централизованных бирж (CEX) после предполагаемой кражи у европейской финансовой организации. Для ее клиентов и инвесторов главный риск в том, что инцидент, по версии исследователя, скрывают, а без огласки шансы вернуть деньги быстро тают.
Хотите еще эксклюзивных новостей и аналитики? Подписывайтесь на наш телеграм-канал , обсуждайте новости и делитесь мнениями о последних событиях рынка в чате!
По оценке ZachXBT, из-за отсутствия официального раскрытия больше $30 млн уже успели отмыть, хотя правоохранители ЕС могли их заморозить. Для пользователей и бизнеса вывод практический: от скорости, с которой платформа сообщает о взломе, зависит, сколько средств удастся спасти.
Как злоумышленник заметал следы
ZachXBT поднял тревогу в своем телеграм-канале 2 ноября. По его данным, неизвестная организация из ЕС предположительно лишилась более $106 млн сразу с нескольких аккаунтов на централизованных биржах, а злоумышленник вывел средства в стейблкоинах USDC и USDT.
Ончейн-детектив отметил, что следующие сутки злоумышленник активно менял USDC на ETH и переводил монеты на сервисы мгновенного обмена, включая WellWallet и Kyrrex. Он также конвертировал часть средств через сервис Wagyu в Monero (XMR) — криптовалюту, переводы в которой почти невозможно отследить. Деньги также уходили через мосты в другие блокчейны.
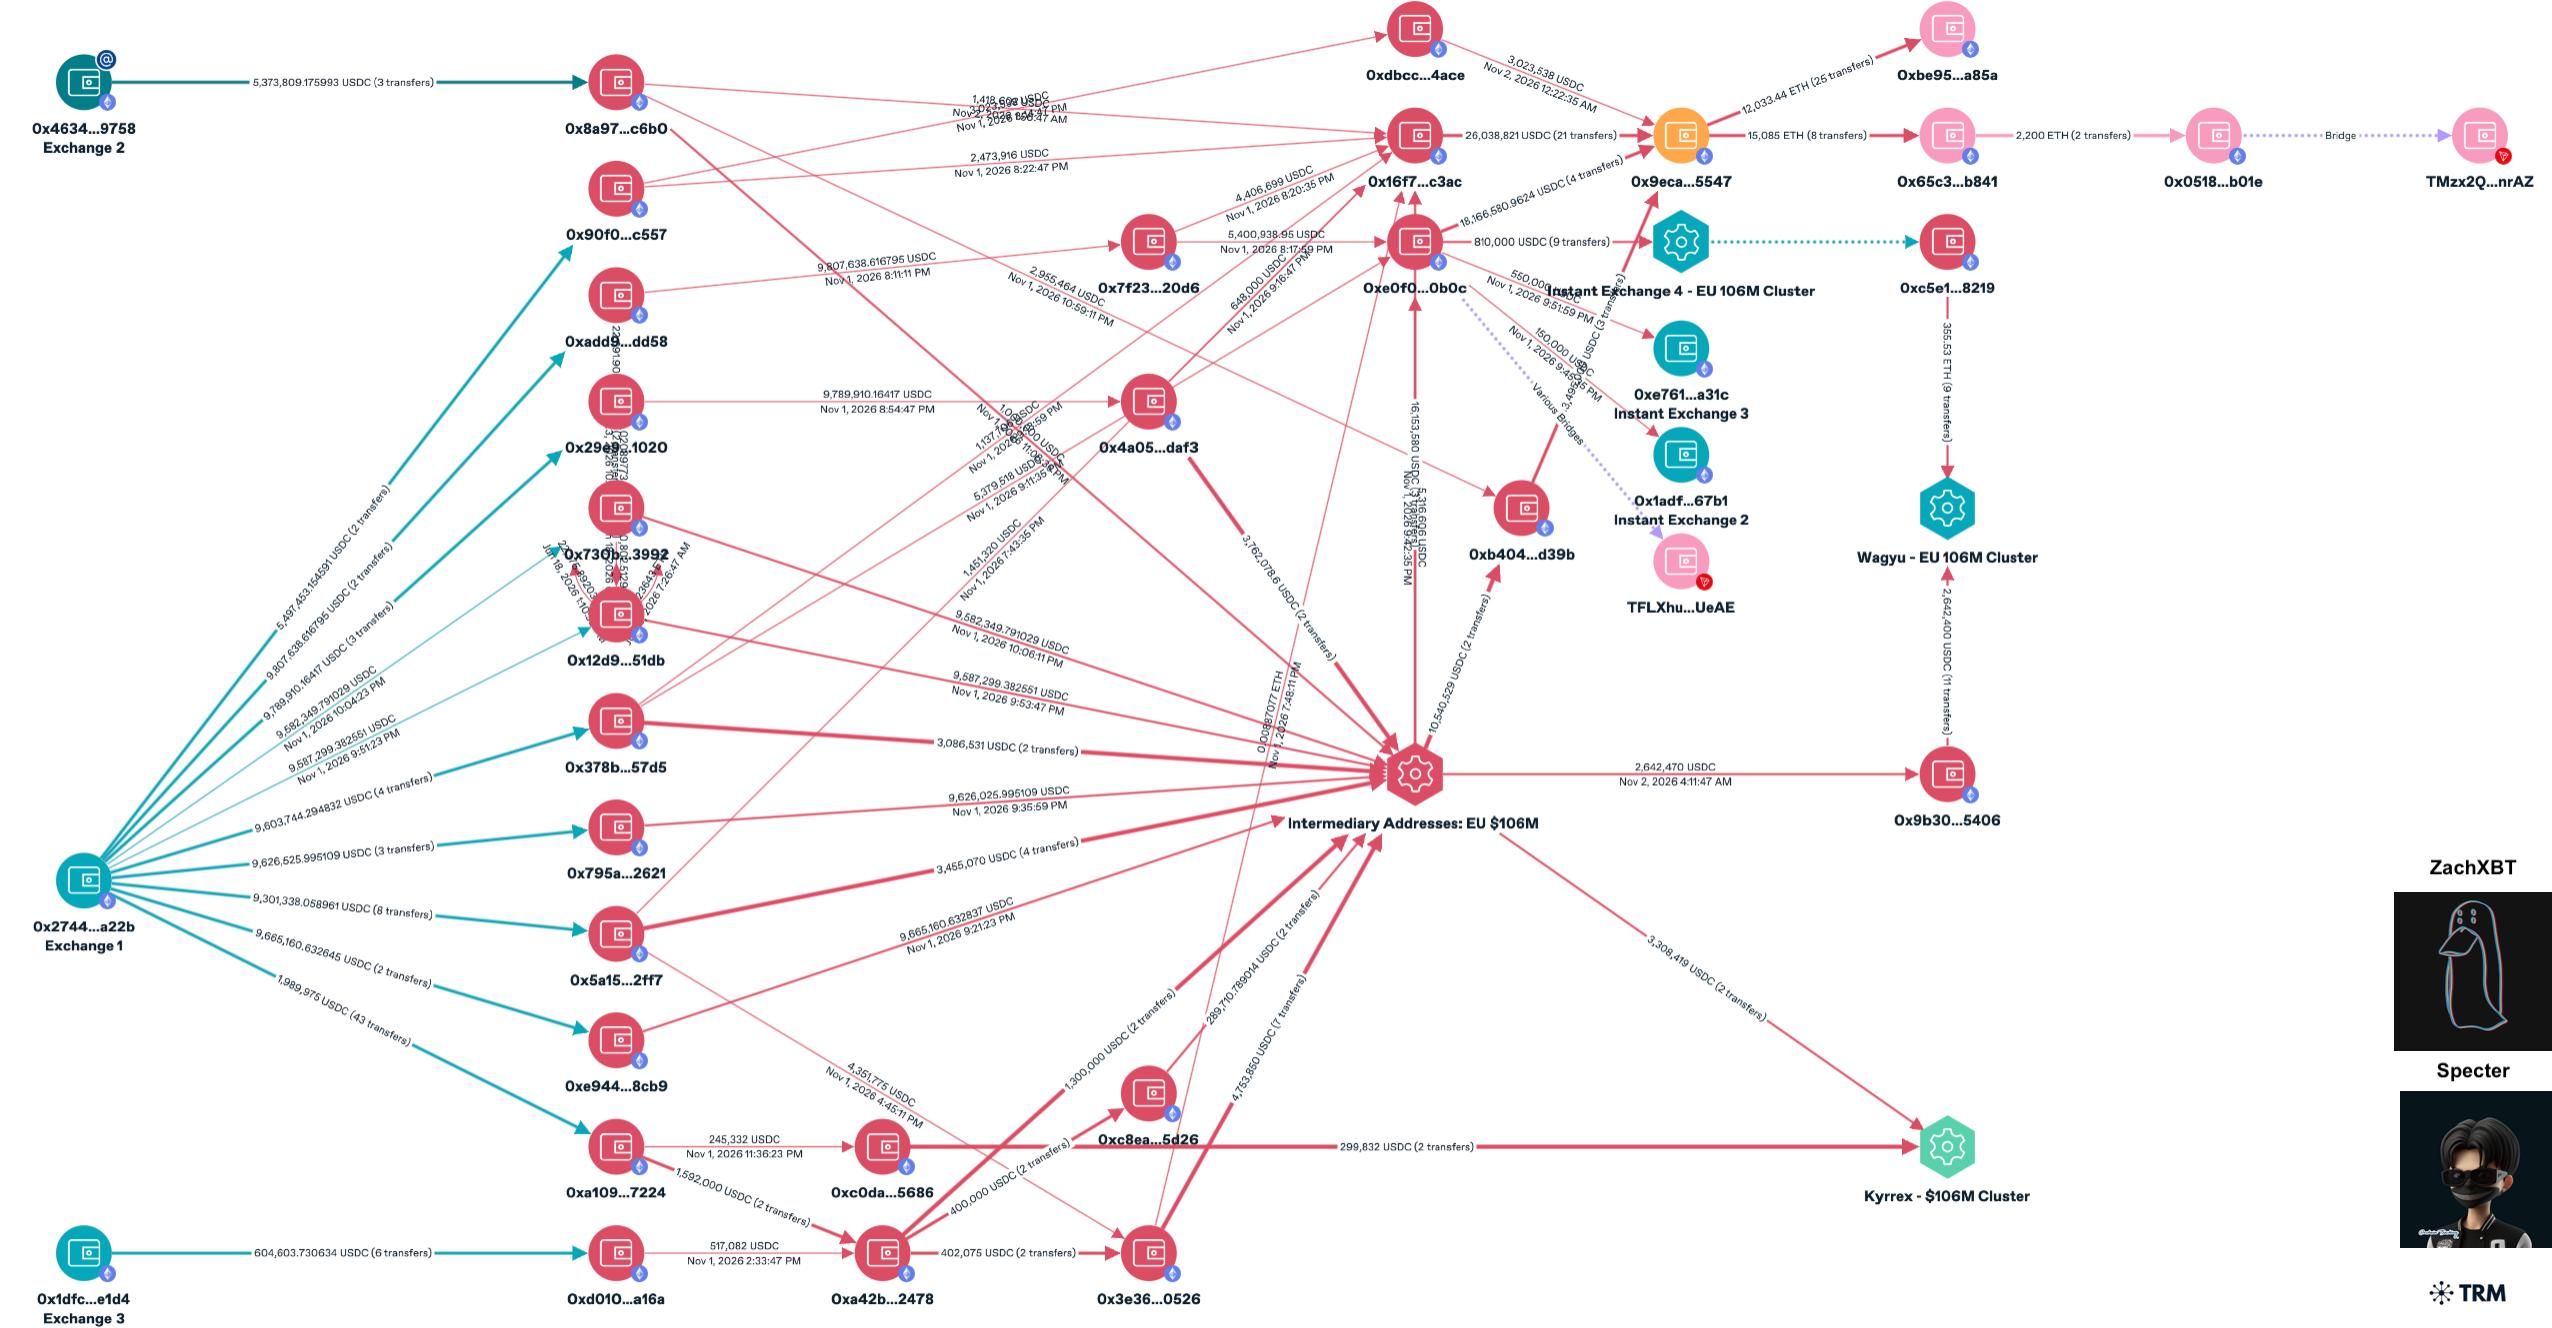 Схема движения средств с биржевых аккаунтов через промежуточные адреса к сервисам мгновенного обмена, Wagyu и кроссчейн-мостам. Источник: ZachXBT
Личность преступника пока не установлена, однако ZachXBT с высокой уверенностью исключил причастность северокорейской хакерской группировки Lazarus. Такой вывод, по словам исследователя, следует из нескольких признаков в схеме отмывания.
Исследователь обновил данные 3 ноября: он нашел еще более $27 млн выводов с бирж, связанных с тем же исполнителем. Часть этих операций прошла уже после его первой публикации. По рабочей версии ZachXBT, крупная финансовая организация в Западной Европе стала жертвой взлома, а инцидент сейчас замалчивают.
Что связывает этот случай с прошлыми расследованиями ZachXBT
Насколько полезна своевременная заморозка, видно по июньской истории: мошенник сам пожаловался ZachXBT на блокировку 5,73 BTC ($475 000) на платформе Changelly. Детектив отследил транзакции и выяснил, что монеты связаны с кражами у жителей США, в том числе пенсионеров.
Ончейн-детектив также обращал внимание на непрозрачность площадок на примере криптобиржи AscendEX, которая без лицензии по европейскому регламенту MiCA прекратила работу с 1 июля и не гарантирует ни сроков, ни сумм выплат. Он заранее сообщал о жалобах на задержки выводов и о нехватке ETH, USDT и SOL в публичных горячих кошельках биржи, откуда идут выводы.
Наконец, замалчивание взлома перекликается с критикой проверки личности клиентов (KYC), которую ZachXBT высказал летом. Он назвал эту процедуру одним из самых бесполезных типов данных для расследований и заявил, что она приносит пользу лишь злоумышленникам, когда компанию взламывают, а руководство не несет ответственности за кражу средств пользователей.
Хотите получить доступ к экспертным инсайдам? Подписывайтесь на наш новостной телеграм-канал , а также вступайте в сообщество BeInCrypto ! Читайте последние новости и свежую аналитику криптовалют, ИИ и фондовых рынков. Будьте на шаг впереди толпы каждый день!
Читайте оригинальную статью Европейская компания скрывает взлом на $133 млн — хакер уже отмыл $30 млн от Igor Kokorev-Shirokov на ru.beincrypto.com