

Ein gefälschtes Bewerbungsgespräch hat Hackern geholfen, 6,3 Milliarden USD von Binance zu stehlen. Die Angreifer infiltrierten die Börse über Monate, indem sie Methoden nutzten, vor denen andere Krypto-Unternehmen bereits lange vor dem Vorfall gewarnt hatten.
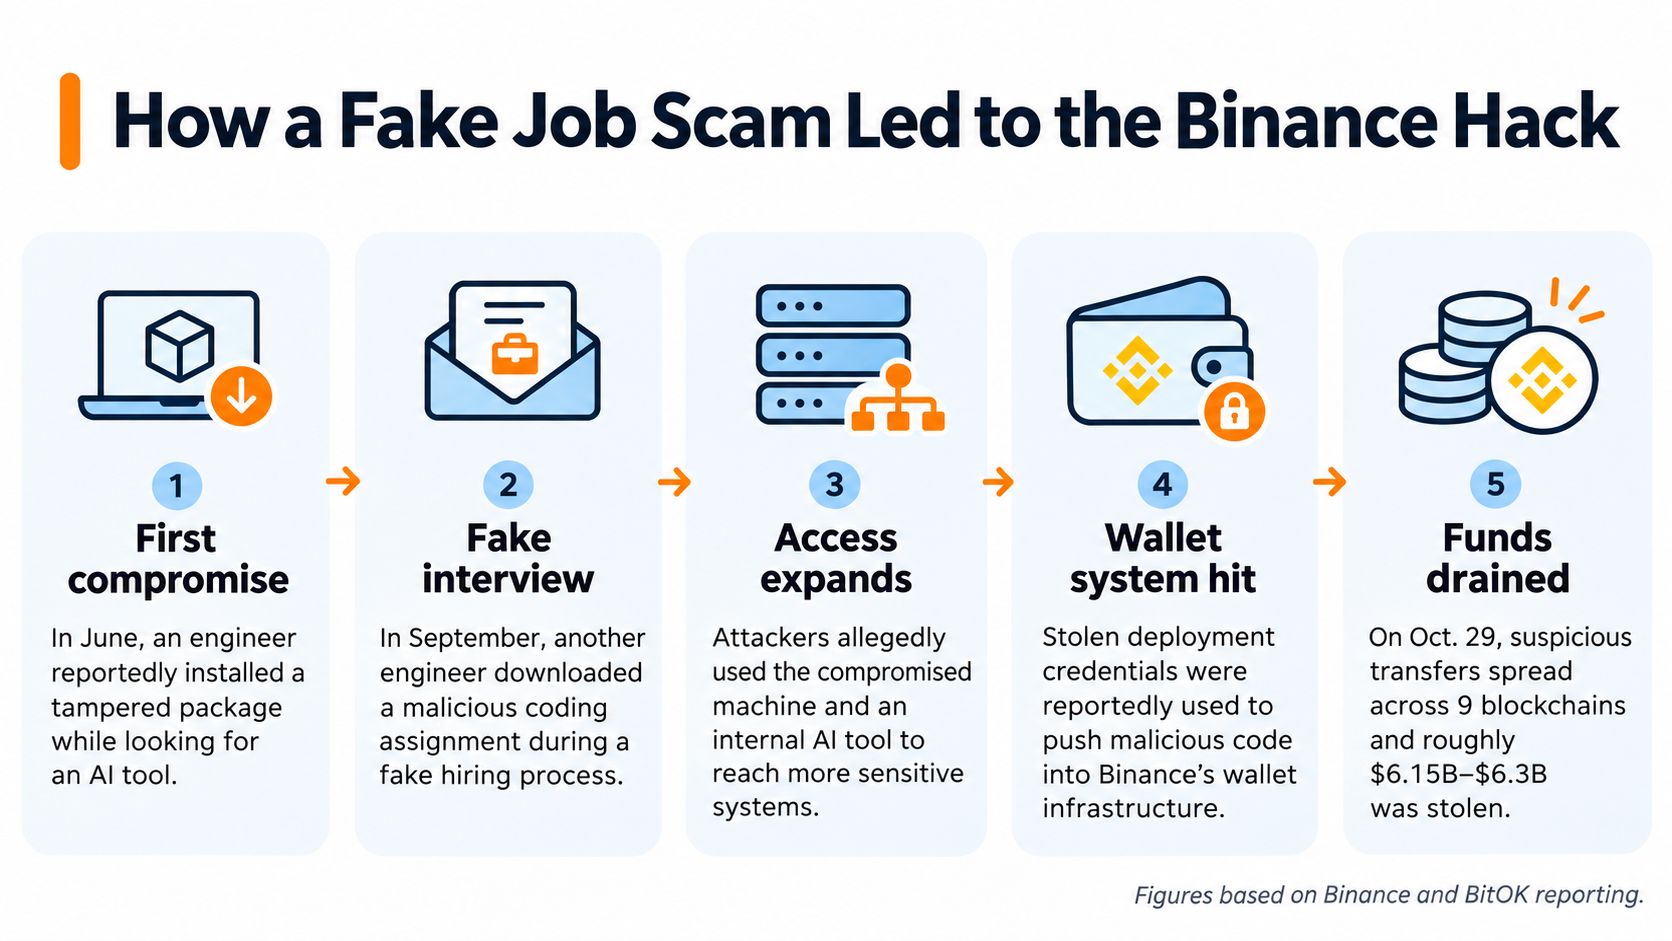
Am 3. November gab Binance bekannt, dass der Angriff vom 29. Oktober mit zwei Ingenieuren begann, deren Computer unabhängig voneinander kompromittiert wurden.
Der erste Vorfall ereignete sich im Juni, als ein Ingenieur ein manipuliertes Softwarepaket herunterlud, während er nach einem KI-Tool suchte.
Binance erkannte die Infektion, ersetzte den Computer und änderte die Zugangsdaten. Die Angreifer hatten jedoch bereits Informationen über den Mitarbeiter und das Wallet-Team gesammelt.
Danach folgten die gefälschten Vorstellungsgespräche.
https://t.co/sU9dUqLQDH
— Binance (@binance) November 3, 2026
Betrügerische Bewerbung kostet Binance über 6 Milliarden USD
Im September wurde ein weiterer Ingenieur über eine seriöse Jobplattform angesprochen. Der angebliche Arbeitgeber arrangierte Videointerviews mit einer Personalabteilung und einer Person, die sich als Geschäftsführer ausgab.
Schließlich erhielt der Ingenieur eine Programmieraufgabe. Die heruntergeladenen Dateien enthielten Schadsoftware, die die Sicherheitssoftware des Computers umging.
Bis zum 20. Oktober hatten die Angreifer den kompromittierten Computer und ein internes KI-Tool genutzt, um weitere Binance-Ingenieure zu erreichen.
Anschließend stahlen sie Zugangsdaten und verwendeten diese, um Schadsoftware in die Wallet-Infrastruktur von Binance einzuschleusen.
Am 29. Oktober begannen betrügerische Abhebungen. Innerhalb weniger Stunden wurden rund 6,3 Milliarden USD gestohlen.
Binance sagt, etwa 2,85 Milliarden USD wurden eingefroren, und 98% der betroffenen Token wurden mit Unternehmensgeldern ersetzt.
Andere Börsen hatten bereits vor diesen Angriffen gewarnt
Die angewandte Rekrutierungsmethode war bereits gut dokumentiert.
Im Mai 2025 berichtete Kraken von einem mutmaßlichen nordkoreanischen Agenten, der versuchte, dem Entwicklerteam beizutreten.
Coinbase veröffentlichte im August 2026 einen weiteren Fall von mutmaßlicher Infiltration und erklärte, wie ungewöhnliche Aktivitäten halfen, einen potenziell kompromittierten Auftragnehmer zu identifizieren.
Noch direkter warnte Microsoft im März, dass mit Nordkorea verbundene Hacker gefälschte Programmiererinterviews nutzten, um Entwicklercomputer zu infizieren.
REVEALED: British companies are unwittingly funding North Korea’s nuclear programme, a Telegraph investigation can reveal.
— The Telegraph (@Telegraph) October 31, 2026
Posing as legitimate remote workers, Kim Jong-un’s army of approximately 100,000 operatives sends job applications en masse and uses deceptive tactics to… pic.twitter.com/vgQo7aZPyO
Warum konnte Binance dies nicht verhindern?
Drei Sicherheitsfragen stehen nun im Raum.
Erstens: Warum konnte ein Mitarbeiter eine nicht vertrauenswürdige Programmieraufgabe auf einem mit Unternehmenssystemen verbundenen Computer ausführen?
Zweitens: Warum blieb die Infektion aus dem Juni relevant, nachdem Binance diese bemerkt und behoben hatte?
Drittens: Wie konnten gestohlene Zugangsdaten den Angreifern letztlich Zugriff auf Systeme verschaffen, mit denen Milliarden an Abhebungen genehmigt werden?
Binance hat nicht erklärt, welche Schutzmaßnahmen versagt haben oder ob frühere Warnungen der Branche zu zusätzlichen Sicherheitsvorkehrungen geführt haben.
Das FBI führt den Diebstahl auf die TraderTraitor-Gruppe aus Nordkorea zurück.
Für Binance ist die zentrale Frage, wie eine bekannte Betrugsmasche letztlich bis zur Infrastruktur gelangen konnte, die Milliarden an Kundenvermögenswerten schützt.
Lesen Sie die Originalgeschichte Schockierende Details zum Binance-Hack: Gefälschte Vorstellungsgespräche, monatelanger Zugriff von Mohammad Shahid auf de.beincrypto.com