

Ein HyperSwap-Nutzer hat etwa 12.300 USD verloren, nachdem er auf einen gefälschten Airdrop-Link bei X geklickt, eine Anfrage in seiner Wallet genehmigt und so ohne sein Wissen einem Betrüger die Kontrolle über seine Gelder gegeben hat.
BeInCrypto hat zusammen mit dem Betroffenen den Angriff anhand öffentlicher Blockchain-Daten nachvollzogen. Diese Daten zeigen einen schnellen Phishing-Angriff innerhalb des Hyperliquid-Ökosystems.
Der Betrüger hat die Position des Opfers auf HyperSwap übernommen, die Gelder dahinter abgezogen, sie in HYPE getauscht und das Geld in weniger als zwei Minuten auf Ethereum verschoben.
Hinweis: HyperSwap ist eine DEX, die auf der Hyperliquid-Blockchain läuft. HyperSwap hat ein eigenes Team, Hyperliquid verwaltet die DEX nicht – so wie die Entwickler von Ethereum keine Anwendungen wie Uniswap auf Ethereum betreiben.
Die Falle begann mit einem gefälschten X-Account
Der Betroffene nutzte HyperSwap. Wie andere DEXes ermöglicht sie es Nutzern, direkt aus ihrer Wallet zu handeln, ohne dass ein Unternehmen die Gelder verwahrt.
Das Opfer hatte Vermögenswerte in einen HyperSwap-Liquiditätspool eingezahlt. Vereinfacht gesagt, hatte er Kryptowährungen hinterlegt, damit andere Nutzer dagegen handeln können. Dafür erhielt er Gebühren.
Auf HyperSwap V3 wurde diese Position durch NFT #178549 dargestellt. Das war kein Bild oder Sammlerstück, sondern eher wie eine digitale Quittung. Wer diesen NFT kontrollierte, kontrollierte auch die Guthaben der Position.
Das Opfer sagte zu BeInCrypto, dass er einen Beitrag bei X gesehen habe, der für einen Airdrop warb. Ein Airdrop ist eine Token-Verteilung, die Krypto-Projekte häufig nutzen, um ihre Nutzer zu belohnen.
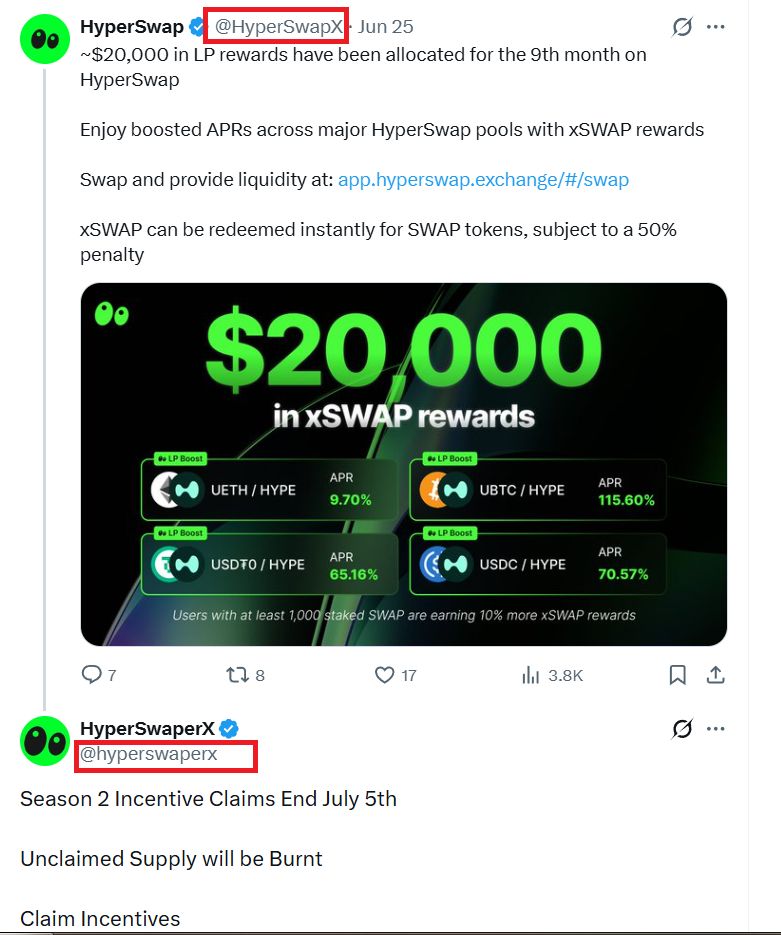 Der Beitrag des Betrügers: Ein gefälschter X-Account mit sehr ähnlichem Nutzernamen wie der offizielle HyperSwap-Account
Der Beitrag schien von HyperSwap zu stammen. Das stimmte jedoch nicht. Er kam von einem Betrüger-Konto mit einem Namen, der dem offiziellen HyperSwap-Account, HyperSwapX, sehr ähnlich war. Dieser echte Account ist auf der Projektwebsite verlinkt.
Das Opfer klickte auf den Link und verband seine Wallet. Er glaubte, zu prüfen, ob er für den Airdrop berechtigt war. Tatsächlich genehmigte er jedoch eine Transaktion, durch die der Betrüger Zugriff auf seine HyperSwap-Position bekam.
Diese Genehmigung war der ausschlaggebende Moment.
Eine Genehmigung gab dem Betrüger die Kontrolle
Krypto-Wallets fordern Nutzer oft auf, Transaktionen zu genehmigen. Manche Genehmigungen sind unbedenklich, andere erlauben es einer fremden Adresse, Vermögenswerte zu bewegen.
Für die meisten Nutzer wirkt der Warnhinweis alltäglich. Eine gefälschte Seite kann eine gefährliche Erlaubnis wie einen normalen Schritt beim Einfordern von Token aussehen lassen.
Das war vermutlich auch hier der Fall.
Am 29.6.2026 um 20:21:51 UTC nutzte der Betrüger die vorherige Genehmigung, um NFT #178549 aus der Wallet des Opfers zu transferieren. Das Opfer hat in diesem Moment nichts unterschrieben. Der Betrüger hatte bereits die Berechtigung erhalten.
Die Adresse des Betrügers war 0x880C95246D7525b84902E6c040818a7C72d3Aa77. Im HyperEVM-Explorer wurde sie als Fake_Phishing3746335 gekennzeichnet und mit dem Hinweis „Phish / Hack“ von HashDit gemeldet.
Der NFT wurde in eine weitere vom Betrüger kontrollierte Wallet übertragen. Danach hatte der Angreifer die volle Kontrolle über die Liquiditätsposition.
Nach 25 Sekunden hat der Betrüger die damit verbundenen Vermögenswerte abgezogen. Die Position bestand aus etwa 3.935 USDC und 116,6 WHYPE. Zusammen hatten diese Vermögenswerte zu diesem Zeitpunkt einen Wert von etwa 12.300 USD.
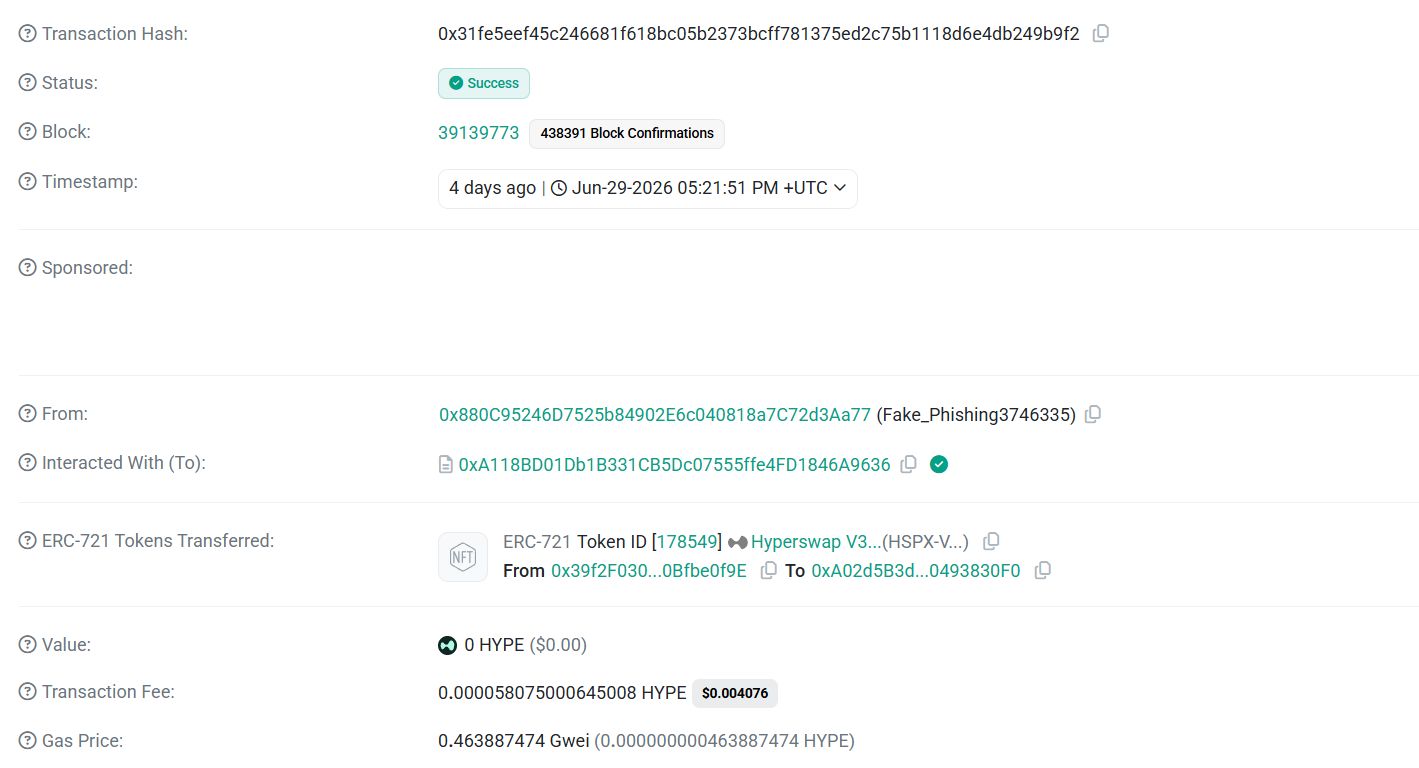 Die Diebstahltransaktion in hyperevmscan: Am 29.6.2026 übertrug die als Fake_Phishing3746335 markierte Adresse den NFT (0x39f2...0f9E) des Opfers an ihre Wallet
Das Geld wurde sehr schnell verschoben
Nach dem Abziehen der Vermögenswerte bereitete der Betrüger vor, das Geld von HyperEVM wegzuschaffen.
Zuerst gab die Wallet eine Genehmigung für LI.FI, einen seriösen Cross-Blockchain-Bridge- und Swap-Dienst. Solch eine Bridge erlaubt es Nutzern, Kryptowährungen von einer Blockchain auf eine andere zu übertragen.
Es gibt keinerlei Hinweise, dass LI.FI an dem Diebstahl beteiligt war. Der Betrüger nutzte den Dienst erst, nachdem die Gelder gestohlen waren.
Der Betrüger tausch danach die gestohlenen USDC und WHYPE in etwa 175,9 HYPE. Sekunden später wurde HYPE über die Bridge von HyperEVM auf Ethereum übertragen.
Ziel war die Adresse 0xFa47eef42fB2C63DCEA0cAC2295a58036052932D. Auf Ethereum empfing diese Wallet die Gelder und leitete dann nahezu sofort in einer Transaktion 7,035 ETH weiter.
Die Wallet wurde kurz zuvor erstellt und nur ein einziges Mal genutzt. So ein Muster ist typisch bei Waschtransaktionen: Gestohlene Gelder werden durch temporäre Wallets geleitet, um das Nachverfolgen zu erschweren.
Vom Transfer des NFT bis zur Bridge-Transaktion vergingen nur etwa 84 Sekunden.
Ein größeres Phishing-Muster
Die Wallet des Betrügers war scheinbar Teil einer größeren Phishing-Aktion.
Laut den von BeInCrypto geprüften Explorer-Daten war die Adresse etwa 33 Tage aktiv. Sie war außerdem mit rund 25 weiteren Adressen verbunden. Das deutet darauf hin, dass der Angreifer möglicherweise mehrere Nutzer ins Visier nahm.
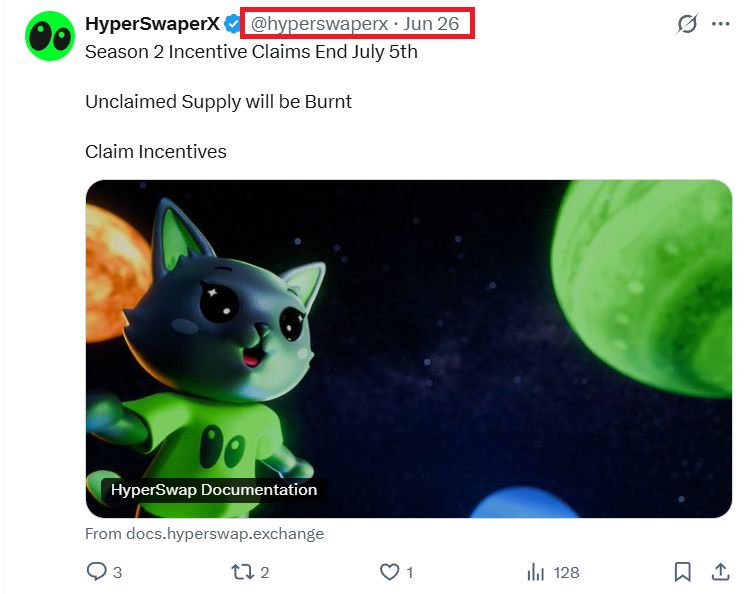 Der Link zur betrügerischen Ressource ist seit dem 26. Juni in den Nachrichten sichtbar
Für die Opfer ist das Problem praktisch. Blockchain-Aufzeichnungen können zeigen, was passiert ist. Sie verhindern es in der Regel jedoch nicht in Echtzeit.
Wenn ein Nutzer eine schädliche Freigabe unterschreibt, kann der Betrüger schnell handeln. Sobald Vermögenswerte über Blockchains transferiert werden, wird eine Rückholung noch schwieriger.
Das Opfer versuchte später, den verdächtigen Link zu melden und entfernen zu lassen. Es sagte, es habe sich ignoriert gefühlt und begann zu vermuten, dass das HyperSwap-Team nicht gehandelt hat.
Die auf der Blockchain geprüften Hinweise von BeInCrypto deuten auf einen Phishing-Angriff von einem gefälschten Account hin. Das gefälschte X-Konto war von HyperSwaps offiziellem Account getrennt. Der offizielle HyperSwap-Account und der offizielle Smart Contract konnten nicht mit dem Diebstahl in Verbindung gebracht werden.
Jedoch zeigt die Erfahrung des Opfers eine große Schwäche im Ökosystem. Nutzer können durch gefälschte Social-Media-Konten angegriffen, durch undurchsichtige Wallet-Freigaben Gelder verlieren und haben nach dem Verlust oft nur wenige Möglichkeiten.
In einem Gespräch mit BeInCrypto-Journalisten erklärte das Opfer, dass es verschiedene Wege ausprobiert hat, das Hyperliquid-Team vor dem Betrug zu warnen, aber keine Antwort bekam.
Nach Aussage des Opfers war Discord der einzige aktive Kommunikationskanal mit HyperSwap. Beim Verfassen dieses Beitrags ist der Link dorthin ungültig. Daher versuchte das Opfer, das Problem dem Team des Ökosystems, in dem das Projekt arbeitet, mitzuteilen, jedoch ohne Erfolg.
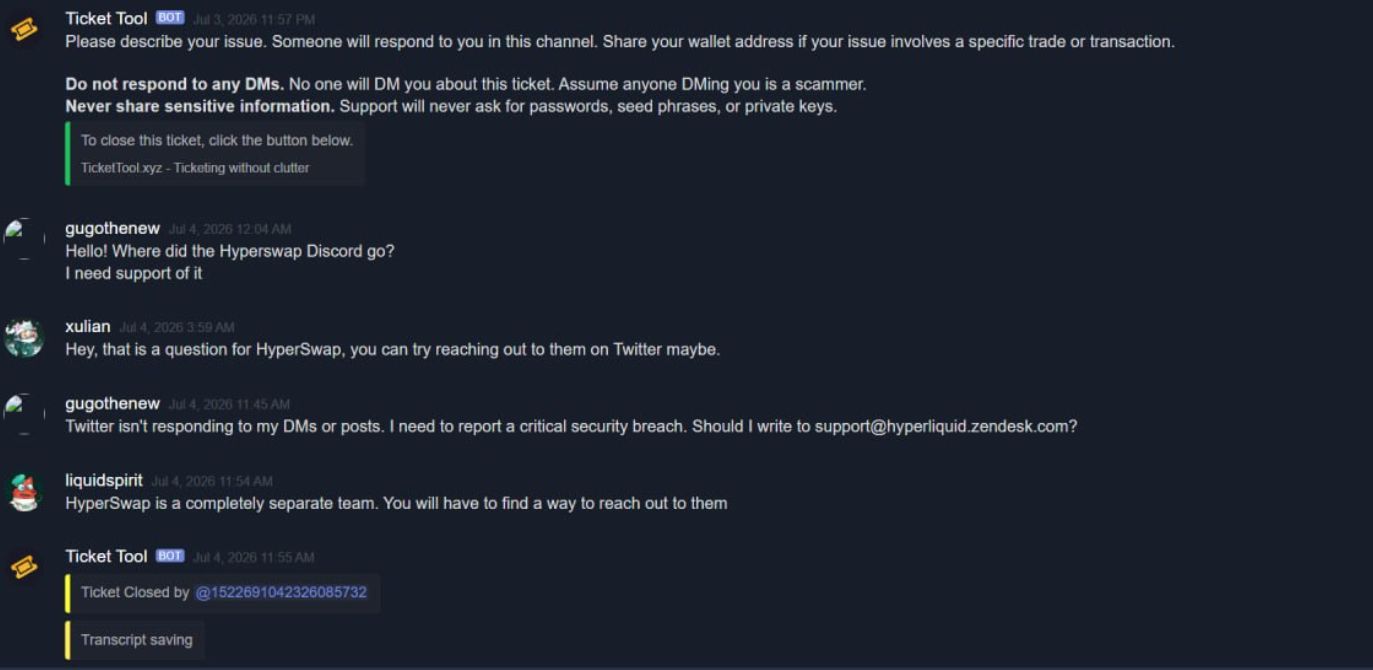 Der Screenshot zeigt unseren Gesprächspartner beim Versuch, den Hyperliquid-Support über Discord zu erreichen. In diesem Fall ignoriert das Hyperliquid-Team die Anfrage des Nutzers, eine Nachricht über die gefundene Schwachstelle zu senden, und fordert ihn stattdessen auf, sich direkt an HyperSwap zu wenden.
Insgesamt war die Methode des Betrügers einfach. Ein gefälschtes Konto bewarb einen gefälschten Airdrop. Eine gefälschte Website verlangte die Freigabe der Wallet. Eine als Phishing markierte Wallet nahm die HyperSwap-Position des Opfers ein, leerte diese und schickte die Vermögenswerte auf Ethereum.
Der Verlust betrug etwa 12.300 USD. Der Diebstahl dauerte weniger als zwei Minuten.
Das Opfer vermutete, dass HyperSwap-Mitarbeiter in den Diebstahl verwickelt sein könnten oder diesen absichtlich verbergen. BeInCrypto konnte dazu jedoch keine genauen Informationen finden, die diese Behauptungen belegen würden.
Lesen Sie die Originalgeschichte Wie ein gefälschter HyperSwap-Airdrop in nur 84 Sekunden 12.300 USD raubte von Evgeniya Likhodey auf de.beincrypto.com