

Chainalysisは、3億8700万ドル相当が盗まれたBitgetのハッキング被害について、北朝鮮のハッカーによる所業であると断定した。同社によれば、この攻撃により、2026年の北朝鮮関係者による暗号資産の被害総額は10億ドルを上回った。
北朝鮮の攻撃者は、盗んだXRPをビットコインに交換するため、クロスチェーンスワップを利用し、トークンを取引所から隔離したという。
Drift、KelpDAO、そしてBitget
Bitgetは、すでに北朝鮮関与が指摘されている4月1日と2日の攻撃に加わる形となった。ハッカーは4月1日にDrift Protocolから2億8500万ドルを流出させた。Driftは、数か月に及ぶソーシャルエンジニアリングや対面での接触を含む作戦だったと説明している。
https://www.youtube.com/watch?v=SghBfA-J7WQ&t=4s4月18日には、KelpDAOのブリッジを悪用した攻撃で2億9200万ドルが奪われた。TRMおよびLayerZeroは、この攻撃がラザルス傘下のTraderTraitorによるものと特定した。
TRMによると、これら2件のハッキングだけで4月時点の暗号資産ハッキング被害の76%を占める。Chainalysisは、Bitgetの3億8700万ドルを加算すると、2026年の被害額は10億ドルを突破したと指摘する。2025年には、北朝鮮関係者が暗号資産業界から20億ドル以上を窃取していた。
Chainalysisは、迅速な追跡の必要性が増していると強調する。
「北朝鮮が盗んだ資金の移動と隠匿で高度な自動化を活用する中、不正な動きを迅速に特定し理解する能力がますます重要になっている」とChainalysisは述べた。
Bitgetのグレイシー・チェンCEOも、被害発覚後すぐに北朝鮮の関与を指摘していた。同氏は、北朝鮮のハッカー集団が好むVPNのIPアドレスと一致する痕跡を挙げた。この事件は2026年最大の暗号資産ハッキングであり、9月の被害額を462%増加させる原因となった。
盗まれたXRPはどのように取引所を介さずにビットコインへ換金されたのか
Chainalysisは9月24日の攻撃後3時間で23件の外部送金を確認した。合わせて3億8700万ドルが4つのブロックチェーンに分散された。
送金先は、イーサリアムが全体の49.7%、XRPレジャーが40.8%。プライバシー重視のZcashが7.6%、Tronが1.8%となった。
報告書によると、攻撃者は盗んだXRPを取引所に送らず、クロスチェーン流動性プロトコルに預け入れ、別ネットワークでビットコインを引き出していたという。
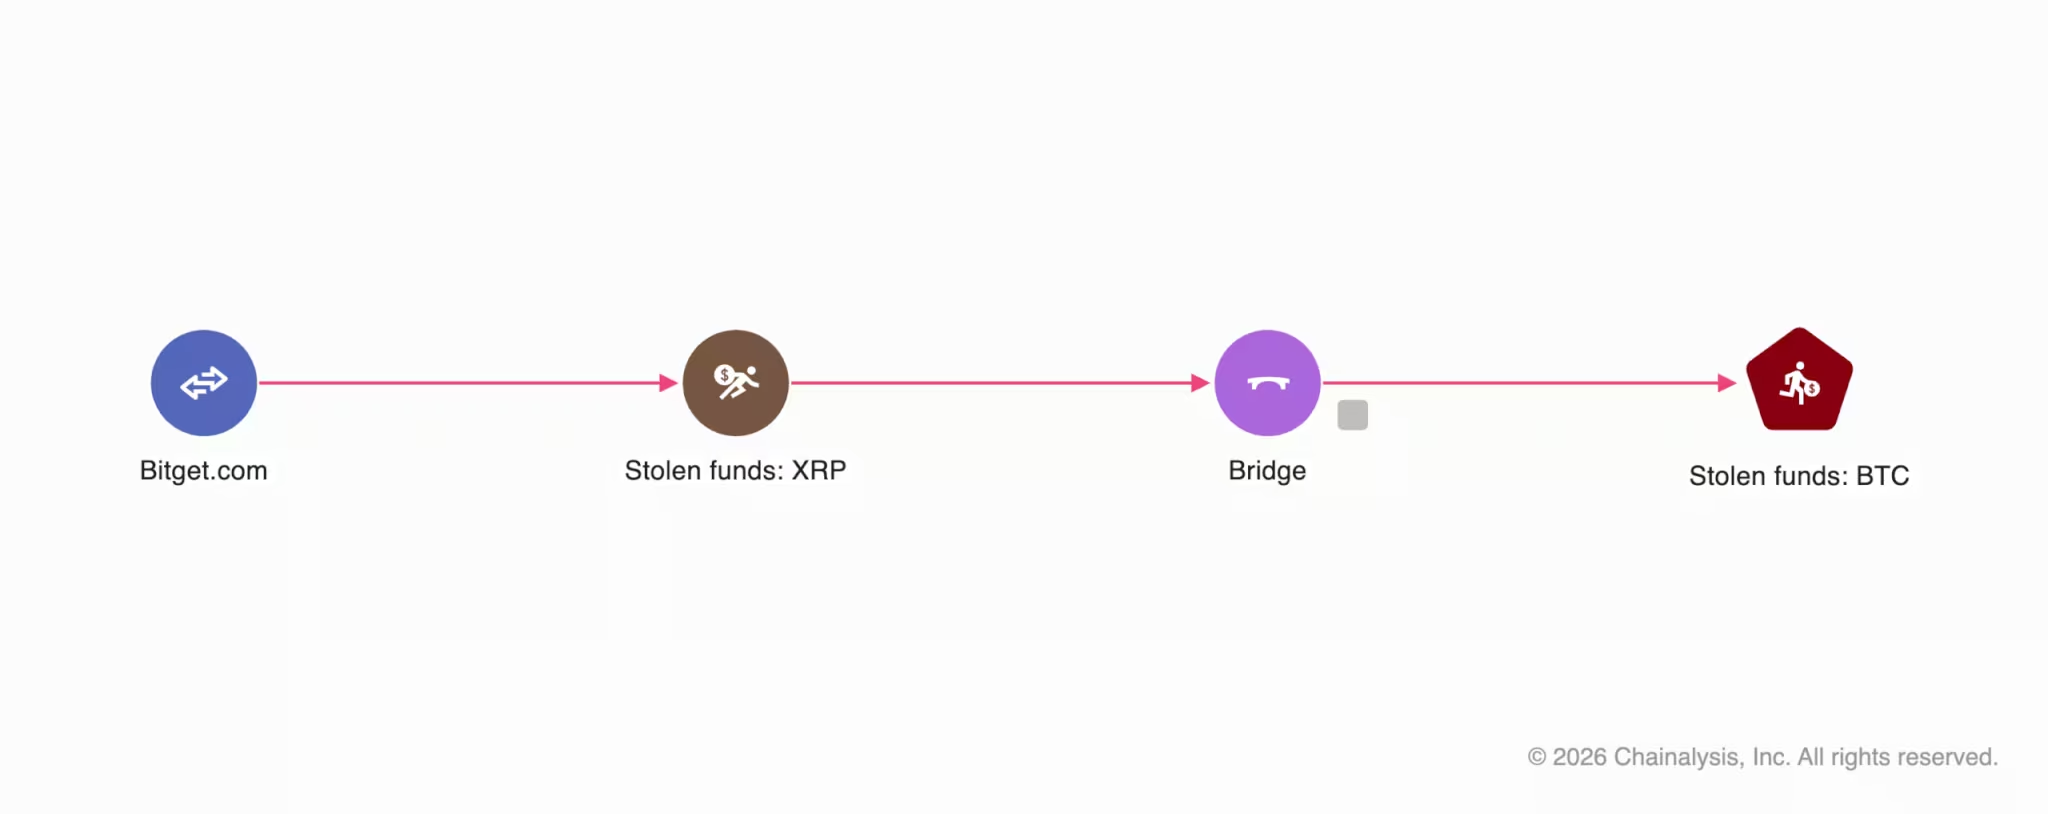 盗まれたXRPがどのようにBTCへ交換されたか 出典:Chainalysis
Chainalysisは、その預け入れと引き出しを照合した。数千万ドルがこの方法で約36時間にかけて移動した。最終的な送金先は攻撃者が管理するビットコインアドレスで、同社が現在も監視している。
特筆すべき点として、同社は独自AIを活用したカスタム自動化ツールを開発し、クロスチェーン追跡速度を大幅に向上させたという。従来20時間以上かかっていた手動のブリッジ照合作業が10分未満で完了できるようになったと見積もる。
Chainalysisによれば、調査担当者が引き続き論理設定や最終確認を行っている。
jp.beincrypto.com でKamina Bashirによるオリジナル記事 Bitgetハッキング続報 XRP・ビットコインや北朝鮮関与の可能性 を読む