

Qubic (QUBIC) è scesa del 5,2% nelle ultime 24 ore, arrivando a $0,0000004394, secondo i dati di BeInCrypto Markets. Il calo è avvenuto dopo che un attaccante ha svuotato 1.404 wallet di Qubic, portando i validatori a bloccare la rete.
Nel medesimo arco di tempo, il mercato crypto totale è diminuito del 2,8%, quindi QUBIC ha registrato una perdita quasi doppia. Questa discesa più accentuata coincide con un incidente di sicurezza che il progetto ha spiegato in dettaglio il 18 ottobre.
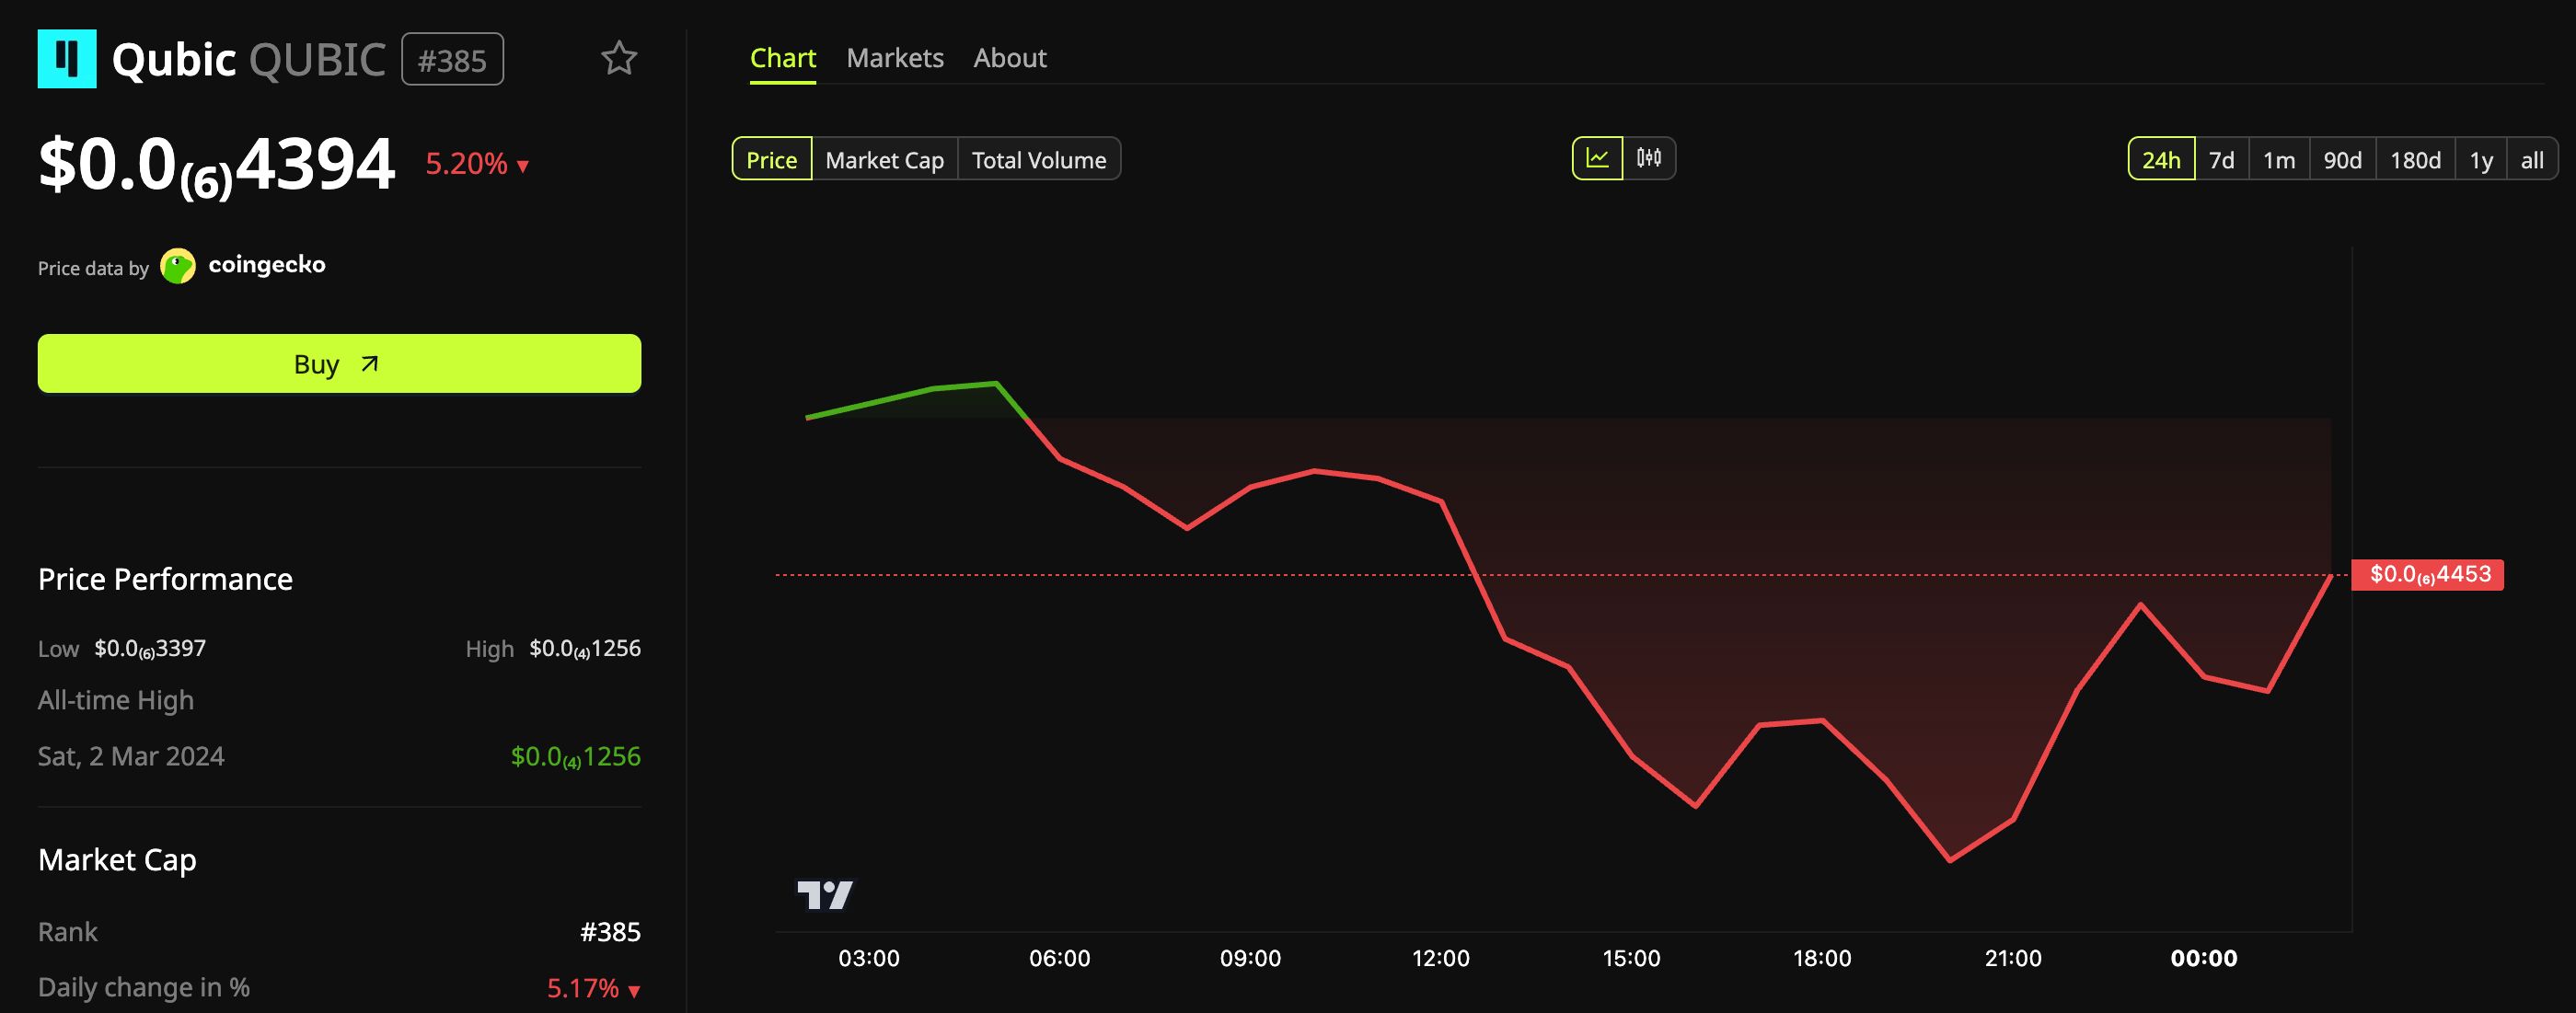 Grafico del prezzo di QUBIC nelle ultime 24 ore. Fonte: BeInCrypto Markets
Seguici su X per ricevere le ultime notizie in tempo reale
Come i seed deboli hanno aperto 1.404 wallet
Qubic, il protocollo di mining basato su AI dietro la contestata maggioranza Monero dello scorso anno, ha dichiarato che il furto è avvenuto in meno di due ore. L’attacco è iniziato alle 23:42 UTC del 17 ottobre e si è concluso alle 01:26 UTC del 18 ottobre.
L’attaccante si è appropriato di circa 2,94 trilioni di QU, per un valore stimato intorno a 1,29 milioni di dollari al prezzo attuale. Qubic ha rintracciato il furto nei seed dei wallet generati con un livello di casualità insufficiente.
Qubic ha segnalato che i seed creati da qualunque browser su iPhone o iPad prima del 18 ottobre 2026 risultano vulnerabili. Lo stesso vale per i seed generati con Safari su Mac prima di quella data.
Anche i seed generati tramite la app Qubic su iOS prima di luglio 2025 sono stati coinvolti. Un aggiornamento nella versione 4.26.4 impedisce la creazione di nuovi seed deboli.
“Il problema era nella generazione dei seed e non nel protocollo Qubic stesso”, ha spiegato il team in un comunicato.
Fondi congelati, gli holder di QUBIC attendono il quorum
I Computors di Qubic hanno coordinato un blocco al tick 85.371.949. La sospensione impedisce ogni transazione, mantenendo così i fondi rubati bloccati.
Qubic ha riferito che l’87,1% dei fondi sottratti è rimasto sulla sua rete. MEXC ha ricevuto il restante 12,9% e ha congelato l’account ricevente entro circa un’ora. Gli exchange hanno anche sospeso depositi e prelievi di QUBIC.
“Ogni soluzione è una decisione del quorum dei Computor, secondo le regole della rete”, si legge nel post.
Nel frattempo, il Core team di Qubic sta mappando le identità colpite e sta preparando proposte per il quorum.
Il mint sulla Cysic Bridge si aggiunge agli exploit di ottobre
Un exploit separato ha colpito il bridge cross-chain di Cysic il 17 ottobre, proprio il giorno in cui è iniziato il drain di Qubic. La Cysic Foundation ha dichiarato che un attaccante ha mintato 10 milioni di Cysic (CYS) non autorizzati su BNB Smart Chain.
Dalle prime indagini risulta che l’attaccante ha violato un database dietro i servizi del bridge, sfruttando poi una logica di elaborazione difettosa per manipolare il messaggio di mint.
Cysic ha inserito in blacklist l’indirizzo ricevente in circa 76 minuti, riuscendo così a limitare i circa 2,8 milioni di CYS ancora presenti sull’account. Il bridge resta chiuso e Cysic afferma che nessun asset di utenti già esistenti è stato rubato.
Il team non ha ancora quantificato i danni, sottolineando che la quantità mintata non corrisponde necessariamente alla perdita finale in dollari.
I due episodi si aggiungono agli 11 exploit che DefiLlama ha registrato finora nel mese di ottobre. Questi exploit hanno comportato perdite dichiarate per circa 6,2 milioni di dollari. Il più grave è stato un errore nella logica di un bridge da 3,8 milioni di dollari ai NEAR Intents del 1 ottobre.
Iscriviti al nostro canale YouTube per seguire leader e giornalisti mentre condividono approfondimenti esperti
https://youtu.be/eQ5VKGYaaDALeggi la storia originale Come un attaccante ha svuotato 1.404 wallet Qubic senza violare la blockchain di Kamina Bashir su it.beincrypto.com