

志愿开发者们在约 30 小时内,对 390 个比特币项目提出了 4,962 条安全漏洞。被审查的 391 份代码库中,只有一份完全没有发现任何问题。
这个团队自称为 “比特币红队”(Bitcoin Red Team)。在所有发现中,他们将 720 条评定为高风险或严重级别。目前,只有 147 条已提交给项目维护者等待修复。
七分之一安全问题为高危
从分级来看,严重问题占比较高。审查团队共记录了 85 项严重级别漏洞,以及 635 项高危问题。
高危及严重漏洞占所有上报问题的 14.5%。剩余问题,则被归类为中等、低风险或仅供参考。此外,还有 246 条并未标注严重性级别。
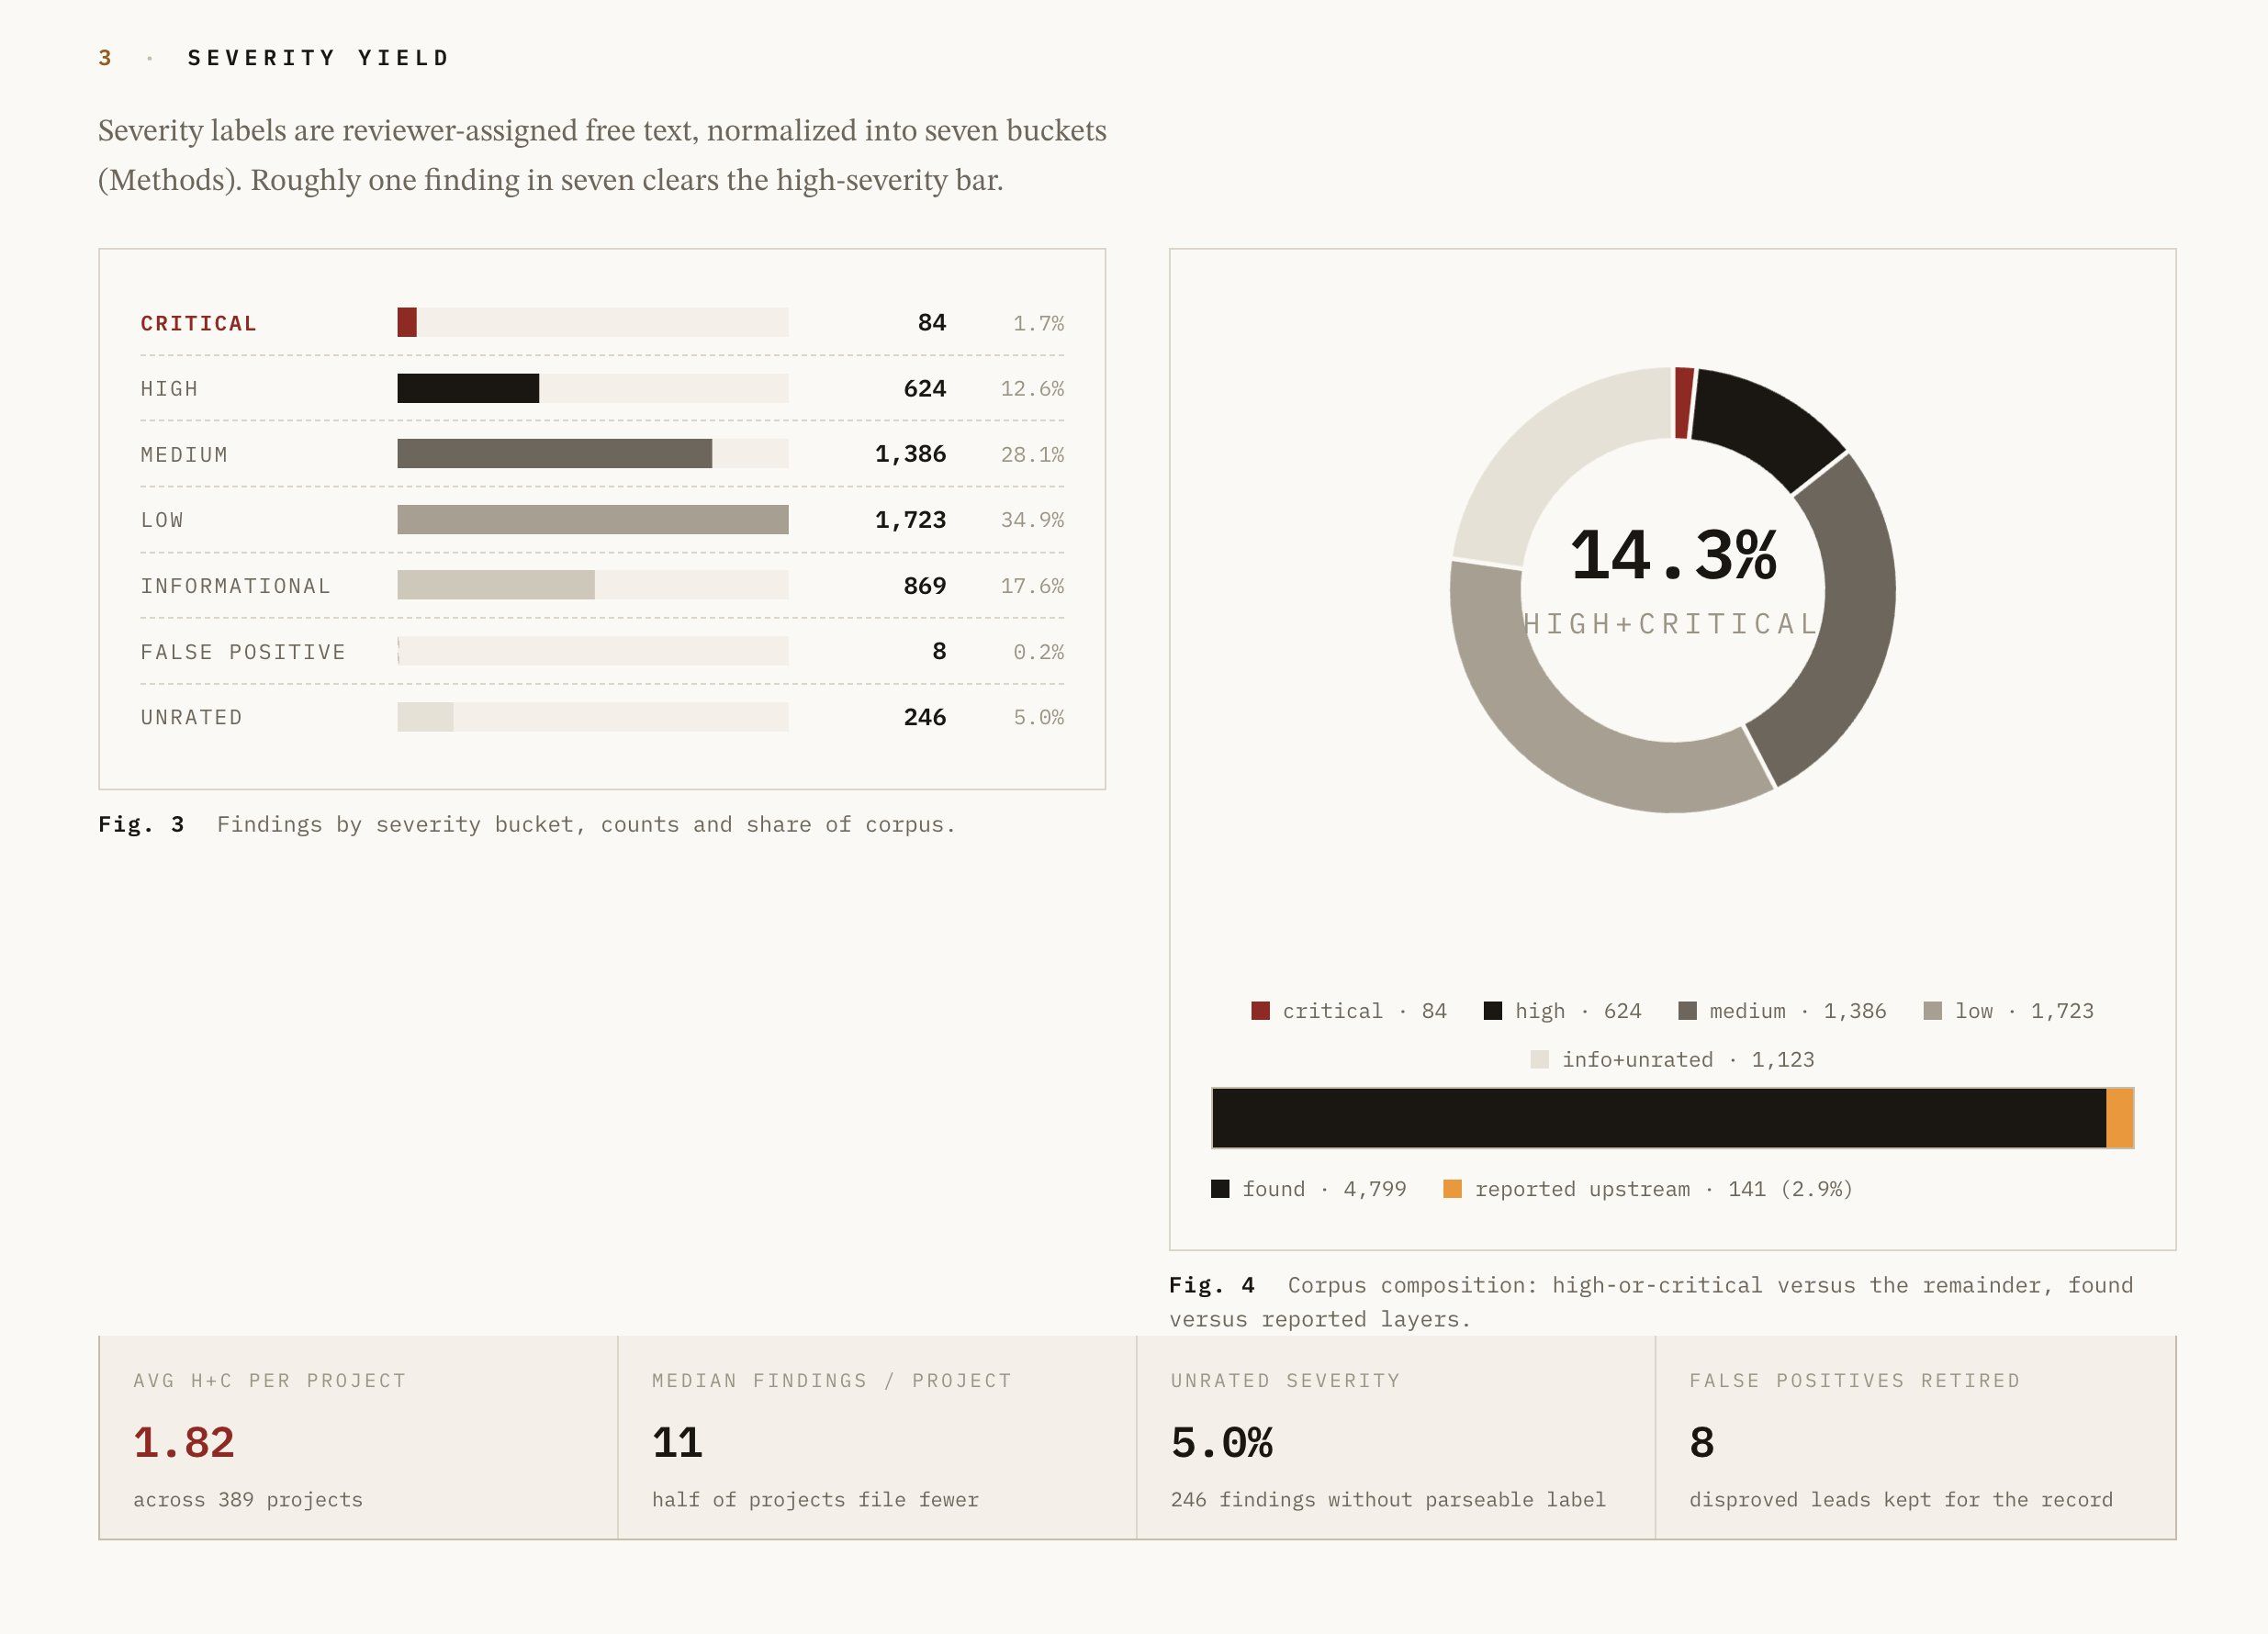 比特币红队调查中的漏洞严重性产出。来源:开源开发者 Calle 在 X 平台
报告显示,证据质量也参差不齐。约 21.4% 的漏洞报告附有可运行的漏洞利用代码。大约 91% 的报告来自自动化扫描工具。审查人员仅将 八项 定性为误报并剔除。
Bitcoin Red Team update: we've grown to 16 globally distributed people working 24/7
— calle (@callebtc) August 5, 2026
We're running a large-scale ecosystem security audit across bitcoin code bases.
27.5 hours in, we've filed 4,962 findings across 390 projects. 85 critical and 635 high severity issues.
We're at… pic.twitter.com/iRCylprbY1
关注我们 X 账号,实时掌握最新资讯
一小时内占据 83% 漏洞报告
“30 小时安全审查”这一说法需要说明:报告中的 4,101 条漏洞,其实集中在一个小时内提交。这一激增源于历史数据回填,而非实时扫描。比特币保险公司 AnchorWatch 首席执行官 Rob Hamilton 在正式活动开启前,曾独立扫描 100 多个依赖库。
据他透露,仅这次扫描就花费了超过 1 万美元。
I have spent over ,000 scanning 100+ bitcoin ecosystem related libraries looking for vulnerabilities with Kimi K3 running as quarterback.
— Rob Hamilton (@Rob1Ham) August 3, 2026
Myself and a small "Red Team" have found multiple serious vulnerabilities impacting the ecosystem. They vary in scope severity, but this…
如果剔除这部分集中回填的数据,其余 29 小时内仅收到约 840 条漏洞报告。也就是说,除去数据突增后,实际平均每小时提交为 29 条,远低于整体报告中的 166.3 条/小时。
数据显示硬件钱包风险最低
细分各类项目后,结果带来一些意外。冷钱包与硬件钱包固件(包括 Coldcard 所在类别),严重漏洞比重仅为 9.6%,在所有大类中排名倒数第二。
部分赛道表现更为不佳。矿池项目报告率高达 21.7%,基础设施与工具类占比 21.5%,Swap 及交易所为 20.9%。隐私工具类别以 24% 的占比位居榜首,但评审仅覆盖了其中 3 个项目。
不过,主力仍然是加密库。相关审查共发现 1,385 个问题,涵盖 128 个项目,占总样本的四分之一以上。
Cashu ecash 协议的匿名创始人 Calle(化名物理学家)表示,目前各项目维护者已确认了最严重的部分问题。
到目前为止,我们提交的大多数高危报告都被项目方迅速验证。可以确定,这些问题确实存在。
Red Team 为何因 Coldcard 事件而组建?
本轮安全排查的起因,源自一颗有缺陷的芯片。Coinkite 于 7 月 30 日披露,受影响的 Coldcard 设备,其助记词生成机制意外退回到可预测的软件算法。
这一漏洞极其严重。相关设备仅有 32 位来自安全元件,使攻击者最大暴力破解范围缩小至大约 43 亿次猜测就可穷举。
Galaxy Research 统计,截至 8 月 4 日,约 7,300 个地址累计被盗 1,596 枚比特币($BTC)。疑似第四轮攻击发生后,被盗总额或已逼近 1.3 亿美元。Galaxy 方面同时强调,当前涉案地址清单并不完整。
🚨LOSSES FROM COLDCARD HACK EXCEED 0M
— Galaxy Research (@glxyresearch) August 3, 2026
High confidence 1,596 BTC has been stolen from ~7300 addresses across 3 confirmed waves + more 14 smaller incidents.
If we add suspected (but unconfirmed), the total balloons to 0m (2k BTC).
More in the thread below 👇 pic.twitter.com/RAl3ib67qa
这一事件在链上引发极大恐慌,活跃地址数量激增,创下 20 个月新高。韩国持币者基本避险,因该地区普遍采用掷骰生成助记词。
比特币领域随机性不足的问题仍在反复出现。2023 年“Milk Sad”漏洞,使 Libbitcoin Explorer 的密钥仅用 32 位时钟时间生成。今年 5 月,“Ill Bloom”漏洞导致基于弱 JavaScript 随机数的加密钱包被盗 570 万美元。
安全审查推动资金投入
专注支持比特币开发的非营利组织 OpenSats,于周四正式启动了 Code RED 奖助项目。该项目主要奖励向官方披露安全漏洞的研究人员,并报销他们在人工智能(AI)分析中产生的费用。
与此同时,比特币周四交投于 64,396 美元附近,24 小时上涨 0.5%。目前,安全审计结果尚未对市场价格造成明显影响。
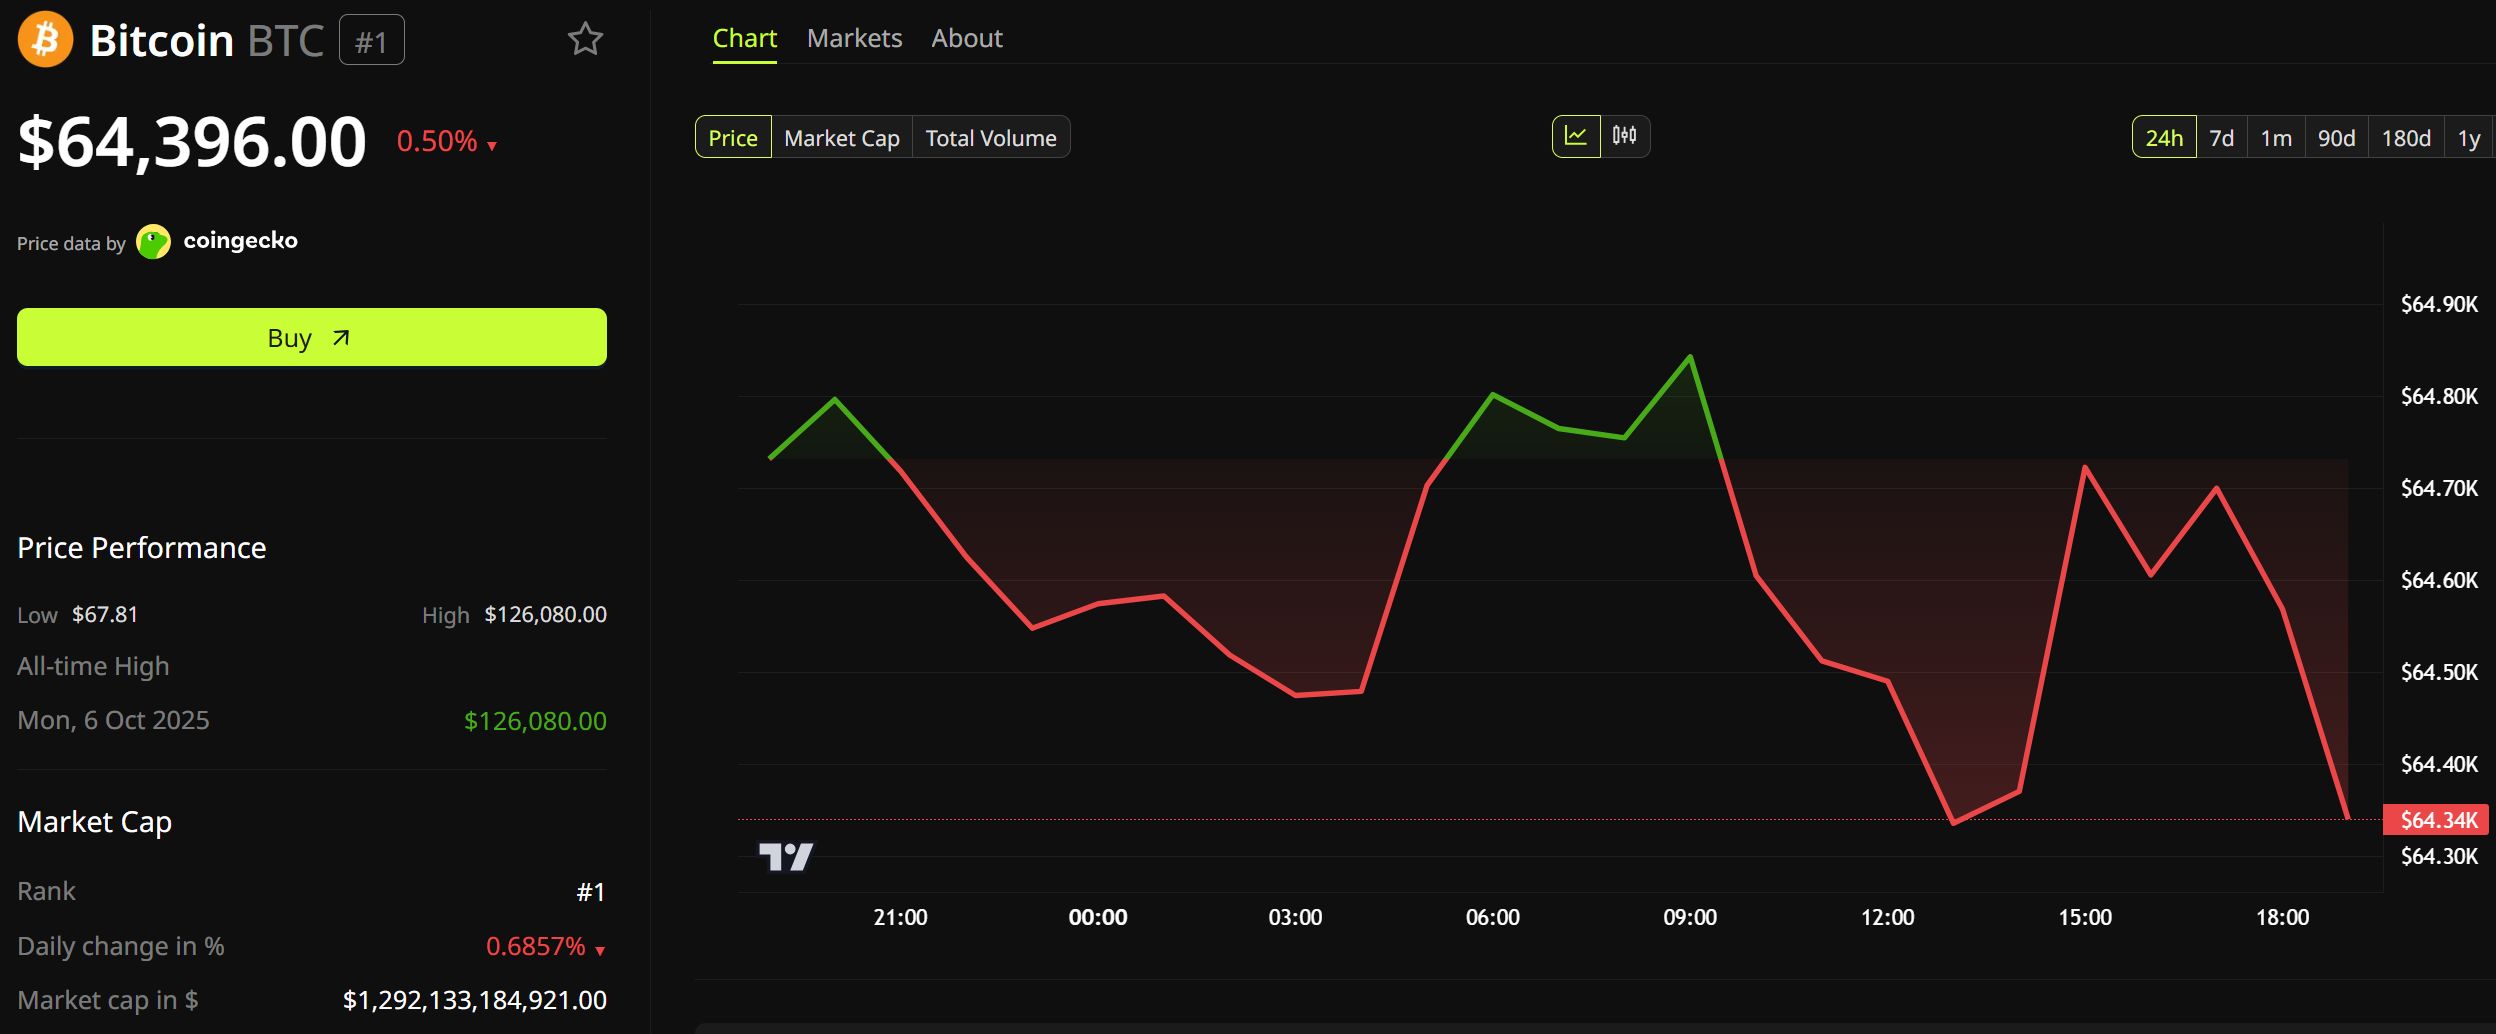 比特币价格走势表现。来源:BeInCrypto
需要注意的是,这些数据仅代表初步发现,而非已被利用的漏洞,大多数漏洞最终并不会被实际攻击利用。
但从目前的公开证据来看,Coldcard 并非单一异常案例。数据同样显示,下一个风险点或许不会出现在硬件钱包领域。
在 cn.beincrypto.com 阅读由 Lockridge Okoth 撰写的原始文章 比特币网络曝近五千漏洞