

Am 29. Oktober 2026 hat ein Angreifer rund 6,15 Milliarden USD in nur 31 Minuten von Binance abgezogen, das war einer der größten Diebstähle in der Geschichte der Kryptowährungen, eigentlich sogar in der Geschichte des Internets.
Zunächst gab Binance den Schaden mit 6,3 Milliarden USD an, doch die Blockchain-Analysefirma BitOK kam bei der Nachverfolgung der einzelnen Transaktionen auf 6,15 Milliarden USD über neun Blockchains.
Der Angreifer hat niemals die privaten Schlüssel von Binance gestohlen. Stattdessen brachten sie die eigenen Systeme von Binance dazu, die Abflüsse zu genehmigen. Dieser Leitfaden beschreibt den Diebstahl Schritt für Schritt und erklärt dabei alle wichtigen Fachbegriffe. Alle Zeitangaben sind in UTC.
Grundlagen: Wie eine Börse Geld bewegt
Hot Wallets sind die Online-Wallets einer Börse, sie bleiben verbunden, damit Auszahlungen schnell ausgeführt werden können.
Signieren. Jede Übertragung muss mit dem privaten Schlüssel einer Wallet genehmigt werden, das ist eine geheime Zahl. Börsen nutzen automatisierte Systeme, um täglich tausende Auszahlungen zu signieren.
Nonces sind die Transaktionszähler einer Ethereum-Wallet. Bei einer stark genutzten Wallet steigt der Nonce ständig an.
Gefrierbare Coins. Herausgeber von Stablecoins wie Tether (USDT) und Circle (USDC) können Adressen einfrieren. Niemand kann native Coins wie BTC, ETH oder TRX einfrieren.
28. Oktober: Vorbereitung vor dem Hack
Jede Blockchain-Transaktion kostet eine kleine Gebühr. Um ihre Wallets aufzufüllen, ohne Spuren zu hinterlassen, nutzten die Angreifer Tornado Cash. Das ist ein sogenannter „Mixer", der die Coins vieler Nutzer sammelt, sodass Auszahlungen nicht mehr mit Einzahlungen verknüpft werden können.
Sechs Tornado Cash-Abhebungen finanzierten die Wallet des Operators und zweier Helfer.
29. Oktober, 02:28–16:47 UTC: Zwei Probedurchläufe
Bevor sie Binance angreifen wollten, probierten die Angreifer das Vorgehen zunächst an ihren eigenen Wallets aus. Das ist, als würde jemand versuchen, einen Dietrich an der eigenen Haustür zu testen.
Ihr Werkzeug war ein Smart Contract, also ein Programm auf Ethereum, das genau das tut, was sein Code vorgibt. Dieser Smart Contract war dafür gebaut, jede Wallet zu leeren, die ihm die entsprechende Erlaubnis gibt. (Das Ethereum-Feature EIP-7702 ermöglicht genau solche Berechtigungen. Unten gibt es dazu mehr Details.)
02:28 — die Angreifer veröffentlichen eine Testversion des Drainage-Programms. 13:51–14:24 — erste Probe. Sie schicken kleine Mengen USDT und USDC an zwei ihrer eigenen Wallets, geben dem Testprogramm die Erlaubnis, und starten das Programm. Beide Wallets werden geleert. Das Werkzeug funktioniert. 15:59 — sie veröffentlichen die finale Version, die später für Binance genutzt wird. 16:20–16:47 — zweite Probe mit der finalen Version nach demselben Muster.Die finale Version hatte eine zusätzliche Fähigkeit: Sie konnte eine Wallet zu beliebigen Aktionen bringen, nicht nur Token versenden. In der Nacht bestellte sie damit bei einer Binance-Wallet die Freigabe von 823 Millionen USDC. Ein so gezielt programmiertes Werkzeug zeigt, dass die Angreifer vermutlich bereits Details zu den Wallets von Binance kannten.
„Der Unterschied zwischen den beiden Versionen war entscheidend. Der Haupt-Smart-Contract enthielt eine Funktion, die beliebige Aufrufe im Namen einer Wallet ausführen konnte, sofern diese Kontrolle übertragen wurde. Der Angreifer hat diese Funktion genutzt, um 823 Millionen USDC aus einer Binance-Smart-Wallet abzuziehen“, erklärte BitOK.
29. Oktober, 20:04 UTC: Der 31-Minuten-Drain
Von 20:04:52 bis 20:35:53 hat der Angreifer die Hot Wallets von Binance auf den Blockchains XRP Ledger, Solana, Bitcoin, Ethereum, Tron, Base, Optimism, Arbitrum und Avalanche geleert. Die Beute umfasste:
18.270,2 BTC, 197.540 ETH, 2,49 Milliarden USDT, 823 Millionen USDC, 233,46 Millionen XRP, 970.522 SOL und zahlreiche weitere Token.Jede dieser Überweisungen wurde mit den eigenen Wallets von Binance signiert. BitOK erkannte sie an typischen Auffälligkeiten: Gebühren, die zwei- bis 2,7-mal höher waren als normal, Transaktionsformate, die von der gewöhnlichen Auszahlungssoftware von Binance nicht genutzt werden, und auf Ethereum fingierte Überweisungen, die zwischen den echten Auszahlungen an Kunden eingefügt wurden.
Der Angreifer hat einen DevOps-Engineer-Laptop kompromittiert und dann über einen Service-Container (ein spezielles, innerhalb des Binance-Systems laufendes Programm) gefälschte Auszahlungsaufträge übermittelt.
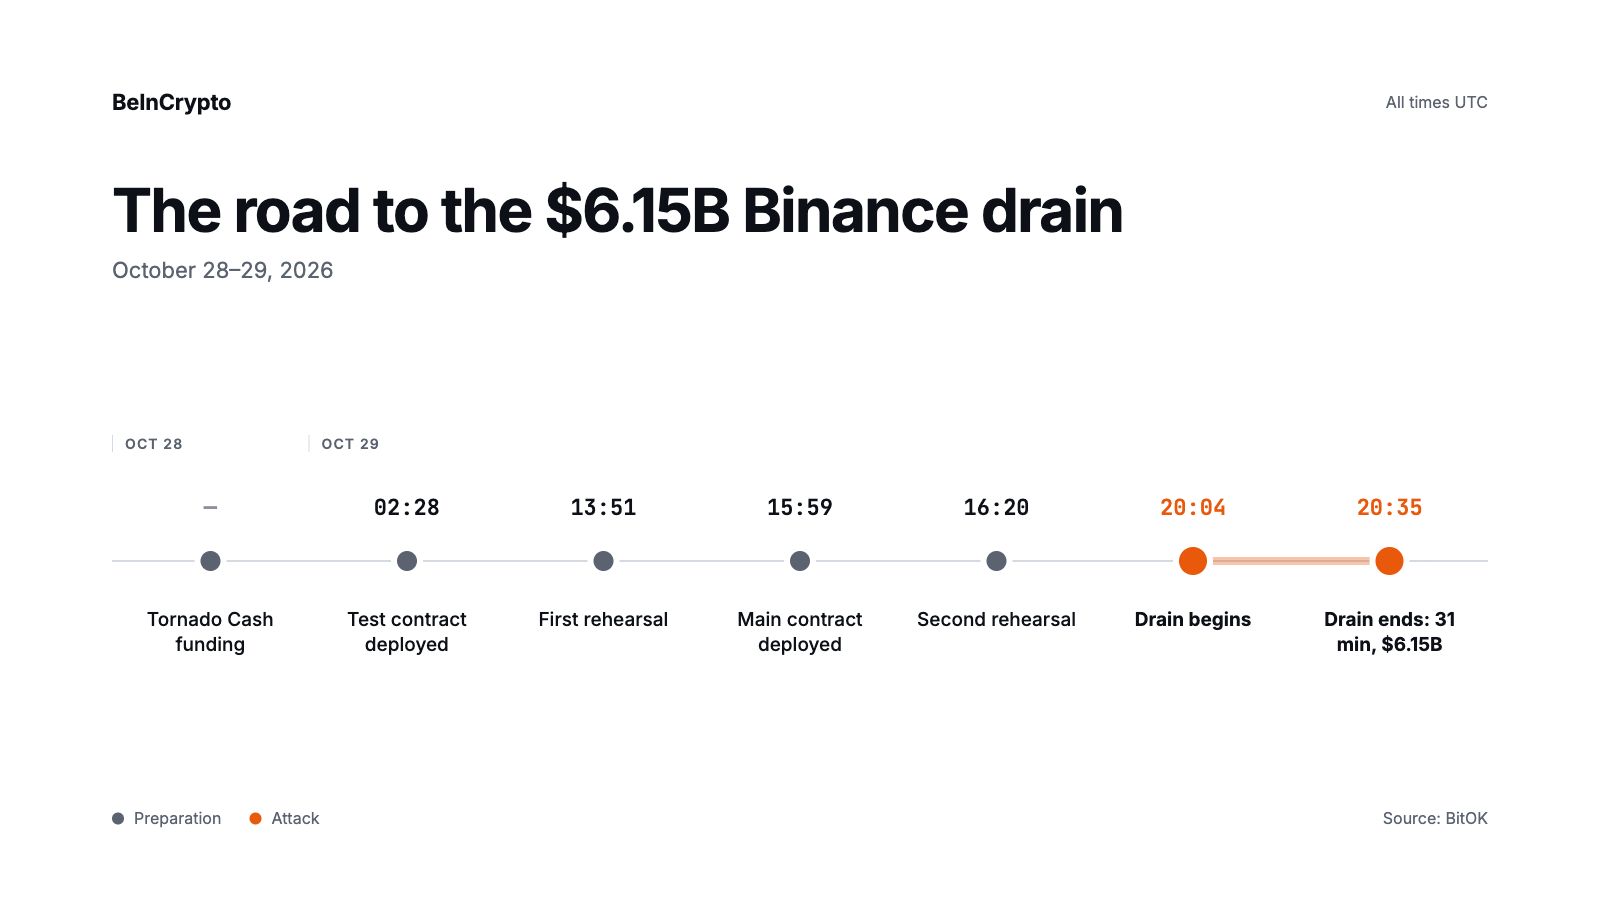 Binance-Drain-Zeitleiste. Quelle: BeInCrypto
20:20 UTC: Der 50-Schlüssel-Trick
Dies war der cleverste Zug in dieser Nacht. Das Ziel war eine stark genutzte Ethereum-Hot-Wallet mit dem Namen Binance 14.
Der Plan. Mit EIP-7702 kann eine Wallet einen Berechtigungsschein unterschreiben, also eine Autorisierung, damit ein Smart Contract im Namen der Wallet handeln darf. Wenn Binance 14 solch einen Schein unterschrieben und den Smart Contract des Angreifers eingetragen hätte, hätte der Angreifer die Kontrolle über die Wallet erlangt.
Das Problem. Ein solcher Schein ist nur gültig, wenn darauf die aktuelle Transaktionsnummer, der sogenannte Nonce, steht. Binance 14 führte ständig Zahlungen aus, daher änderte sich der Nonce laufend. Ein Schein mit falscher Nummer würde einfach ignoriert werden.
Der Trick. Um 20:20:59 ließ der Angreifer das Signiersystem von Binance 50 Anfragen gleichzeitig signieren, jede mit einer anderen Nummer. Stellen Sie sich vor, Sie probieren 50 Schlüssel gleichzeitig an einem Schloss aus: Nur einer muss passen. Einer passte. Ab jetzt nahm Binance 14 Befehle vom Smart Contract des Angreifers an, arbeitete aber weiterhin normal. Daher floss weiterhin Geld ein.
Die Auszahlung. Wenige Minuten später leerte eine einzige Transaktion 65 verschiedene Token im Wert von mehr als 2,2 Milliarden USD, darunter 1,615 Milliarden USDT und 167.464 ETH. Um 20:41 Uhr und 20:59 Uhr sorgte der Vertrag außerdem dafür, dass eine weitere Binance-Wallet 823 Millionen USDC aussendet.
Binance 16. Eine zweite Hot-Wallet wurde auf einfachere Weise angegriffen. Das System von Binance erhielt neun gefälschte Überweisungen, die es zusammen mit echten Kundenauszahlungen signierte und versandte. Insgesamt trugen sie 28.005,6 ETH und 55,7 Millionen USDT davon.
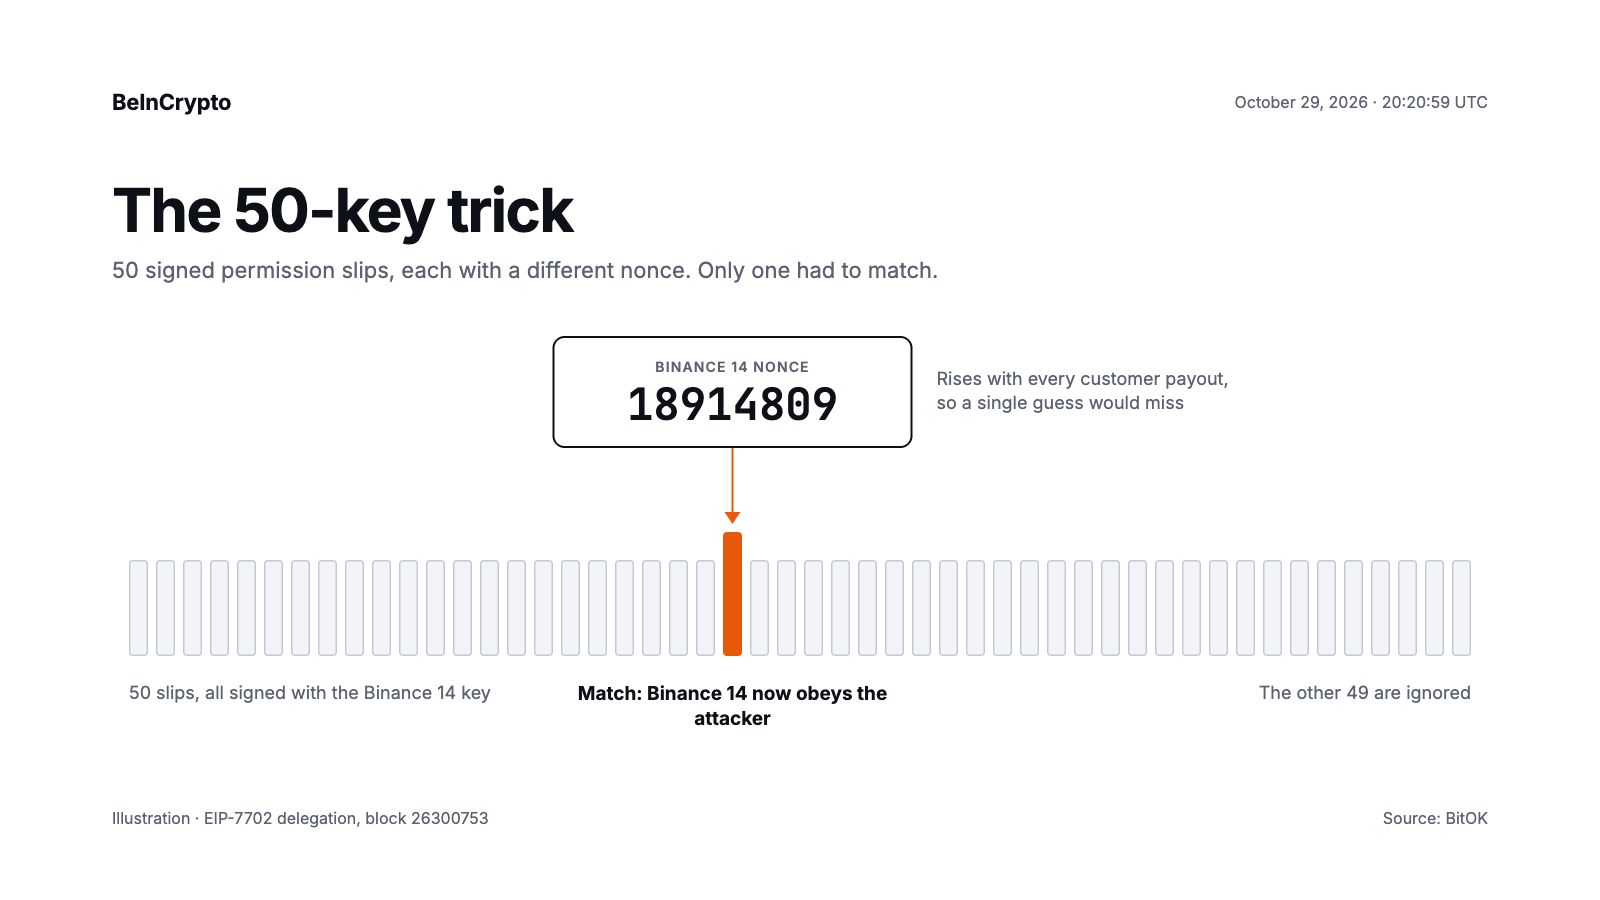 Binance 14 Abfluss. Quelle: BeInCrypto
20:30–21:14 UTC: Das Rennen zu nicht-einfrierbaren Coins
Auf Ethereum verließen 500 Millionen USDT die Hauptempfangsadresse innerhalb von sechs Minuten. Zwischen 20:34 Uhr und 21:09 Uhr tauschte der Angreifer 435 Millionen USDT auf Uniswap, einer dezentralen Börse, in ETH um. Außerdem wurden 60 Millionen USDT in Aave, einem Kreditprotokoll, eingezahlt und anschließend 19.762 ETH dagegen geliehen, wobei das einfrierbare Sicherheiten zurückgelassen wurde.
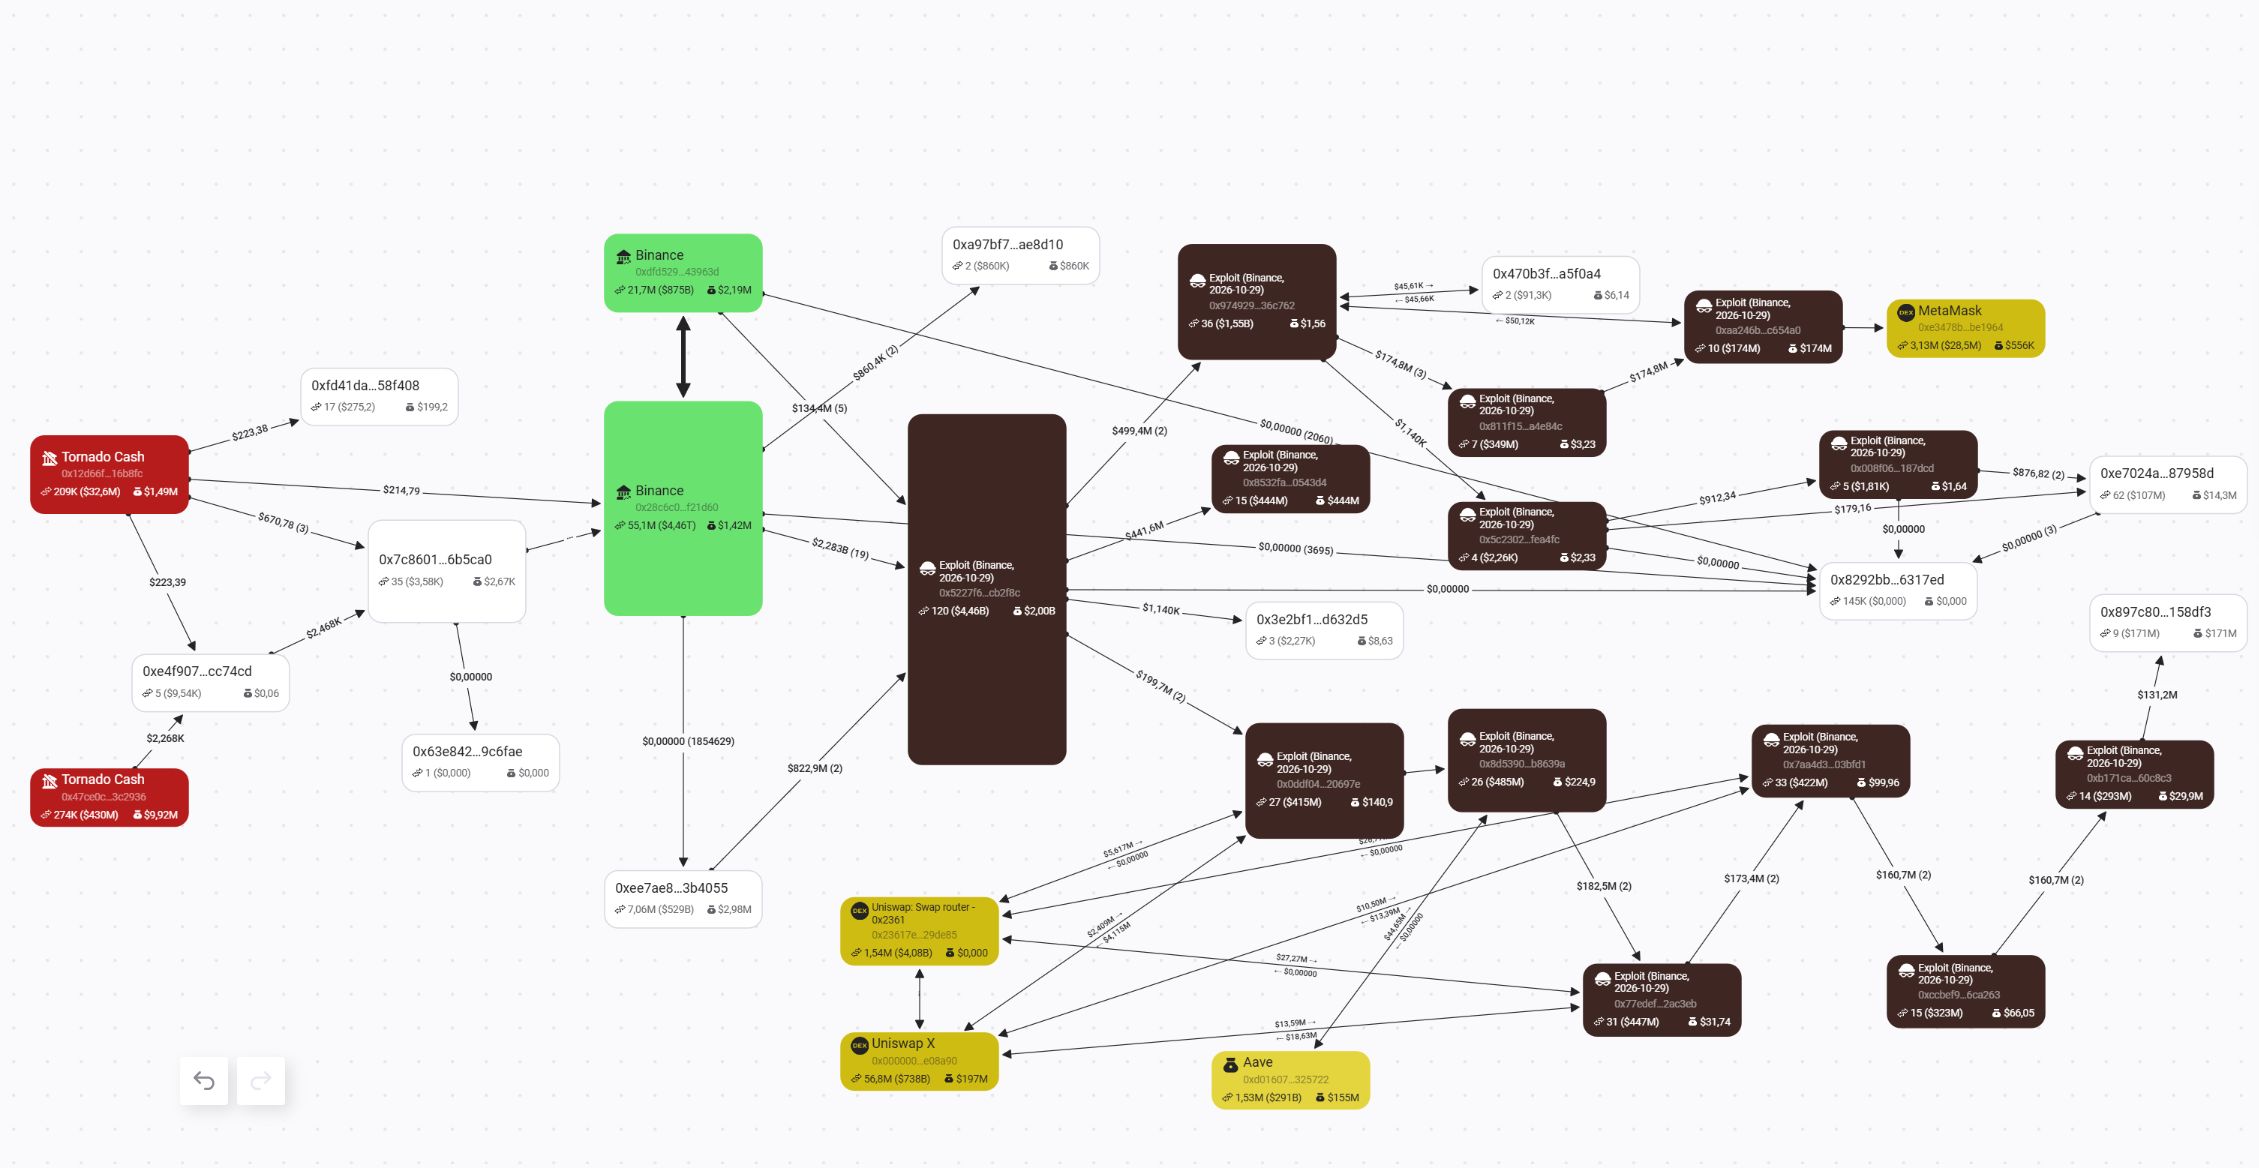 Fluss der gestohlenen Gelder auf Ethereum. Quelle: BitOK Graph
Auf Tron verließen 612,7 Millionen USDT die Binance-Hot 7 Wallet. Bei 16 Swaps auf SunSwap, der wichtigsten dezentralen Börse von Tron, wandelte der Angreifer 234 Millionen USDT in 638,2 Millionen TRX um.
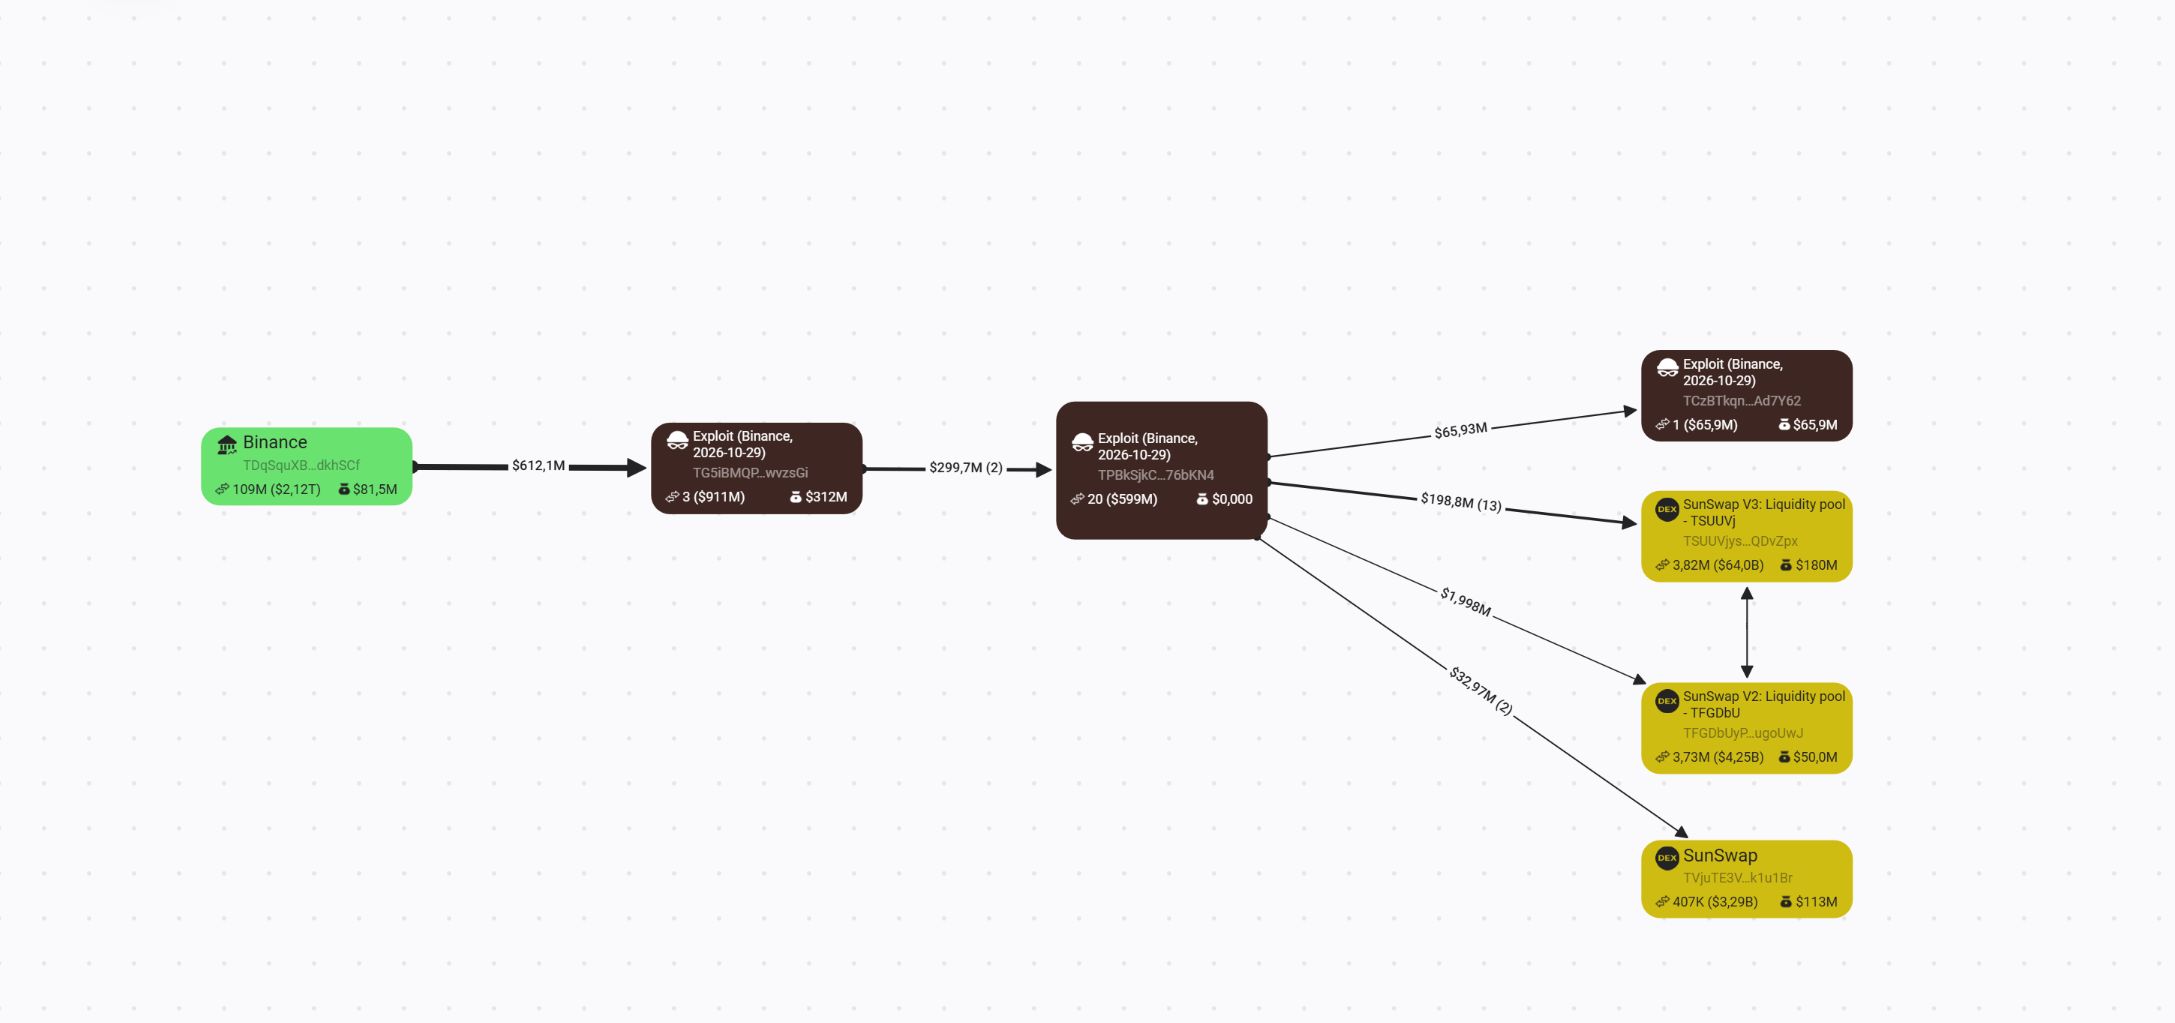 Gestohlene USDT auf Tron. Quelle: BitOK Graph.
Das Wettrennen um das Einfrieren
Um USDT einzufrieren, benötigte Tether drei Genehmigungen aus der eigenen Multisignatur-Wallet, was mehrere Unterschriften voraussetzt. Jeder Einfrier-Vorgang dauerte bis zu 2 Minuten 36 Sekunden. Anstehende Anfragen waren auf der Blockchain sichtbar. So konnte der Angreifer das Einfrieren sehen und schneller reagieren: Eine Wallet bewegte 130 Millionen USDT nur 48 Sekunden vor deren Einfrieren. An einer Adresse zögerte der Angreifer allerdings und verlor beinahe 175 Millionen USDT.
Alle 823 Millionen USDC befanden sich weiterhin auf einer Adresse und wurden in einer einzigen Transaktion eingefroren.
| Von Tether und Circle eingefroren | Betrag |
|---|---|
| Ethereum USDT | 1,38 Milliarden USD |
| Ethereum USDC | 823 Millionen USD |
| Tron USDT | 378,7 Millionen USD |
| Avalanche USDt | 8,4 Millionen USD |
| Gesamt | 2,59 Milliarden USD |
Weitere Emittenten froren USD1, XAUt, PAXG, wBETH und FDUSD ein, und BEAMs Emittent verbrannte 984 Millionen gestohlene Token. Das Security Council von Arbitrum, ein zwölfköpfiges Notfall-Gremium, beschlagnahmte 8.426 ETH und 74,56 Millionen ARB.
Insgesamt wurden rund 2,79 Milliarden USD eingefroren, verbrannt oder beschlagnahmt. Dennoch waren bereits 669 Millionen USDT in ETH und TRX umgewandelt worden.
21:43–00:10 UTC: Die Wallet, die immer wieder ausgeraubt wurde
Binance 14 befand sich weiterhin unter Kontrolle des Angreifers.
21:43:59 — eine routinemäßige Binance-Aufladung schickt 200 Millionen USDT an Binance 14. Zwölf Sekunden später sammelt der Vertrag die Summe ein. Die USDT landen auf einer bereits eingefrorenen Adresse, aber knapp 370 ETH entkommen. 22:39 — ein weiterer Sweep stiehlt 128,49 ETH. 23:56 — 2.961,91 ETH werden eine Minute nach Eintreffen eingesammelt. 00:10:35, 30. Oktober — Binance beendet schließlich die Übergabe.Der Angreifer kontrollierte die Wallet fast vier Stunden lang.
Wohin die 18.270 BTC gingen
Um 20:20:06 Uhr verschoben elf Transaktionen 18.270,2 BTC aus einer Binance-Hot-Wallet und bezahlten dabei die doppelte normale Gebühr. Die Coins wurden auf 19 Adressen verteilt, davon 17 mit jeweils 1.000 BTC. Bis zum 30. Oktober wurde keine Transaktion weitergesendet. Das öffentliche Ledger von Bitcoin macht sie nachverfolgbar, aber niemand kann sie einfrieren.
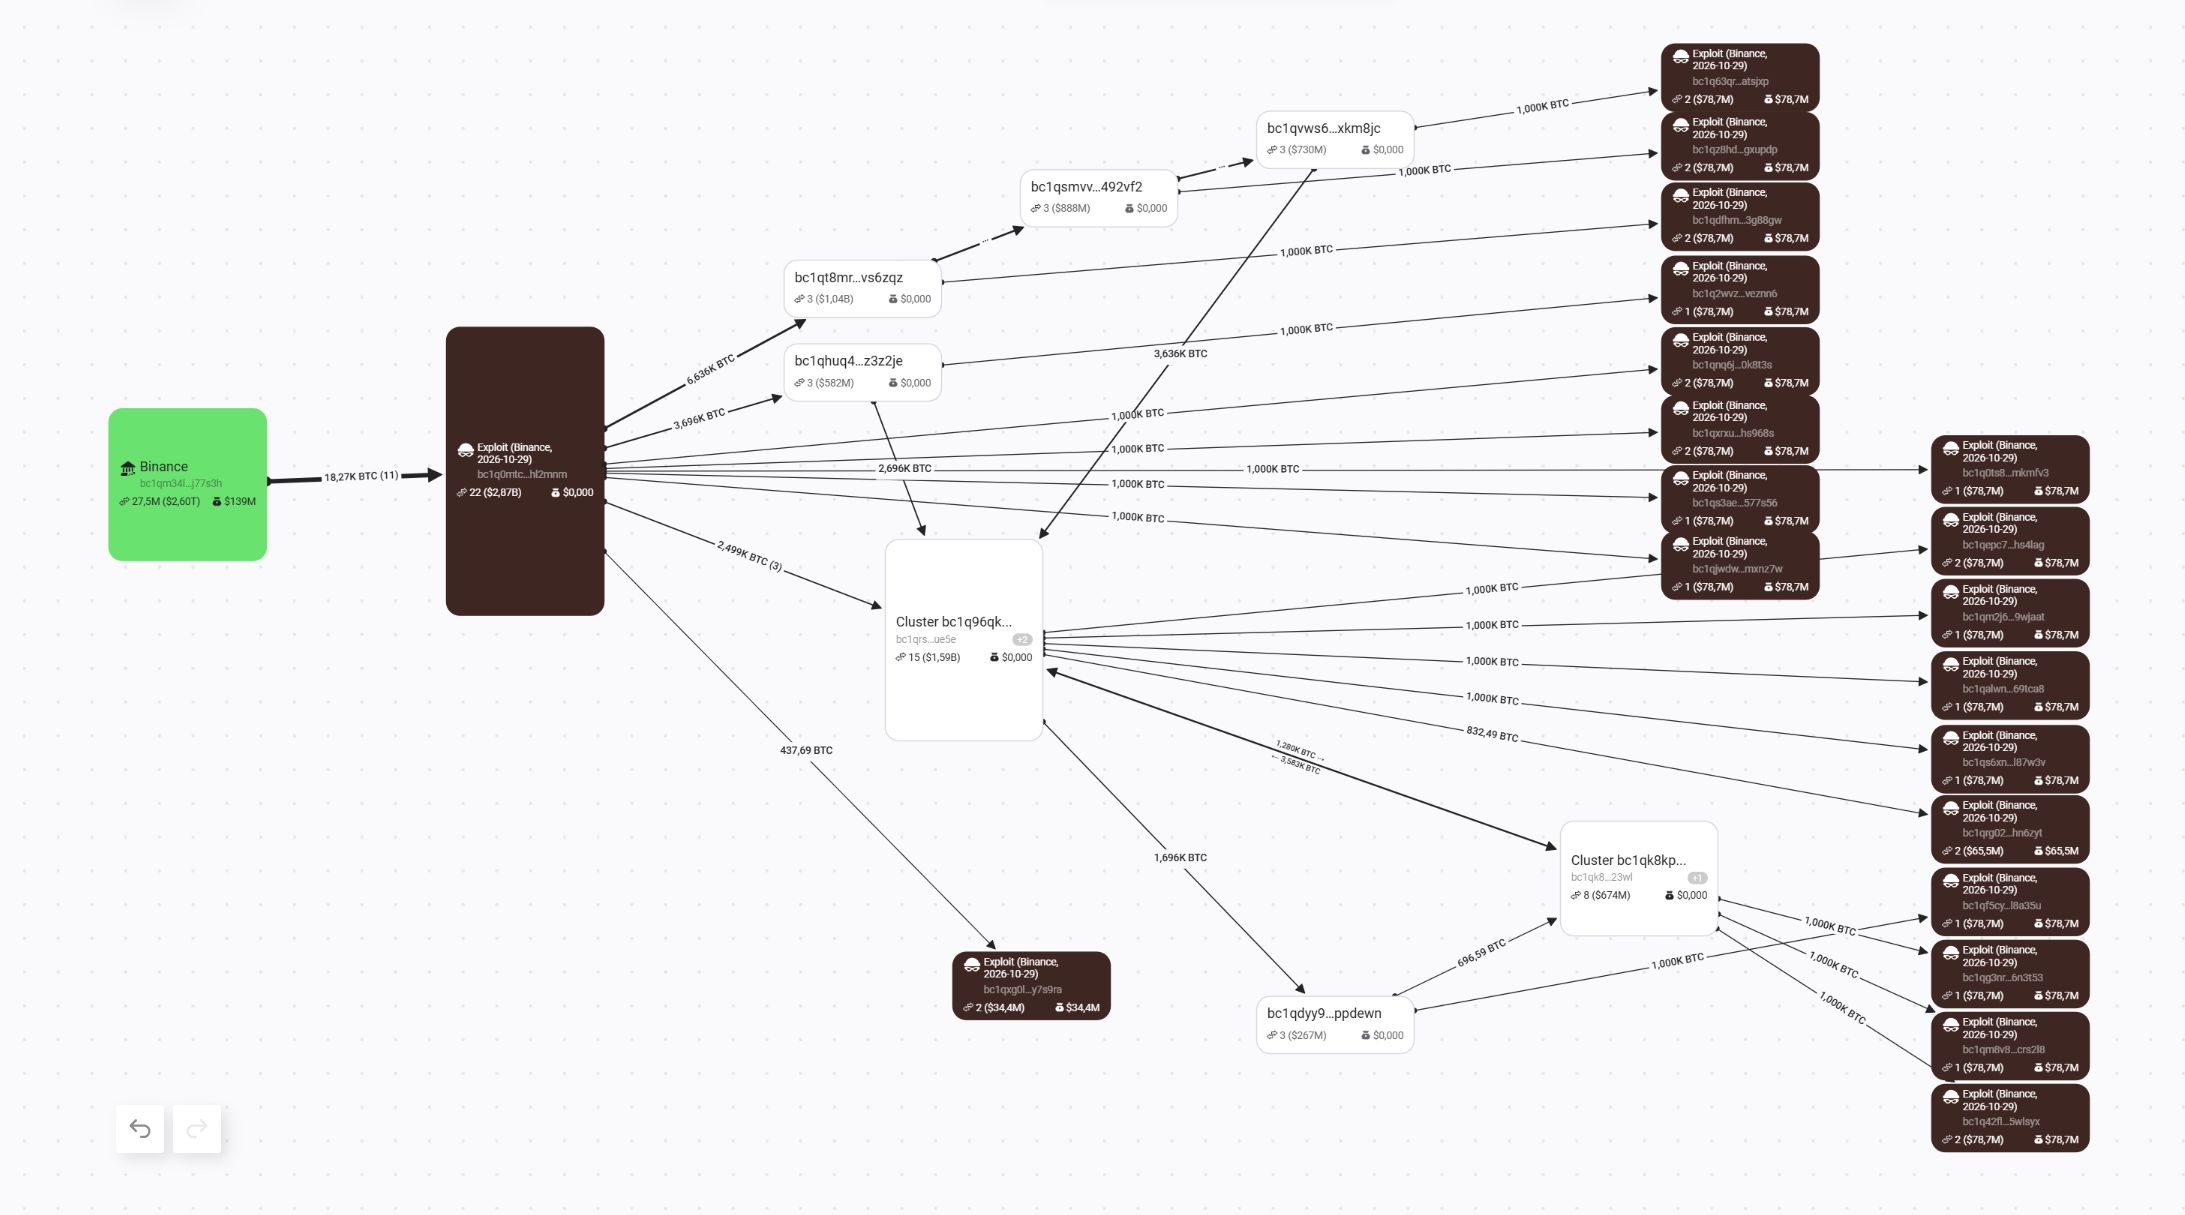 Fluss von 18.270 BTC . Quelle: BitOK Graph
30. Oktober, 04:02: Die Bitget-Verbindung
Die wichtigste Erkenntnis von BitOK: Gestohlene Binance-Gelder gelangten an dieselbe Ethereum-Adresse, die bereits Gelder aus dem Bitget-Hack vom September 2026 gesammelt hatte.
Der Angreifer bewegte TRX und USDT über THORChain, ein Protokoll, das den Tausch von Coins auf verschiedenen Blockchains ermöglicht, und erhielt ETH an 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7.
Diese Adresse hatte bereits ETH erhalten, die dem Bitget-Hack zugeordnet werden konnten. Das Geld kam von Bitcoin-Adressen aus der von Bitget veröffentlichten Liste der Angreifer-Wallets, die seit 23. Oktober aktiv sind, und war ursprünglich ZEC, ein Coin, der nie von Binance gestohlen wurde.
Bis 6:20 Uhr hatte diese Adresse acht Bitget-bezogene Zahlungen (349,46 ETH) und fünf Binance-bezogene Zahlungen (13,63 ETH) erhalten. Anschließend wurden die gemischten Gelder an neue Wallets gesendet. Eine gemeinsame Adresse allein reicht jedoch nicht aus, um die Identität der Täter beider Angriffe zu bestimmen.
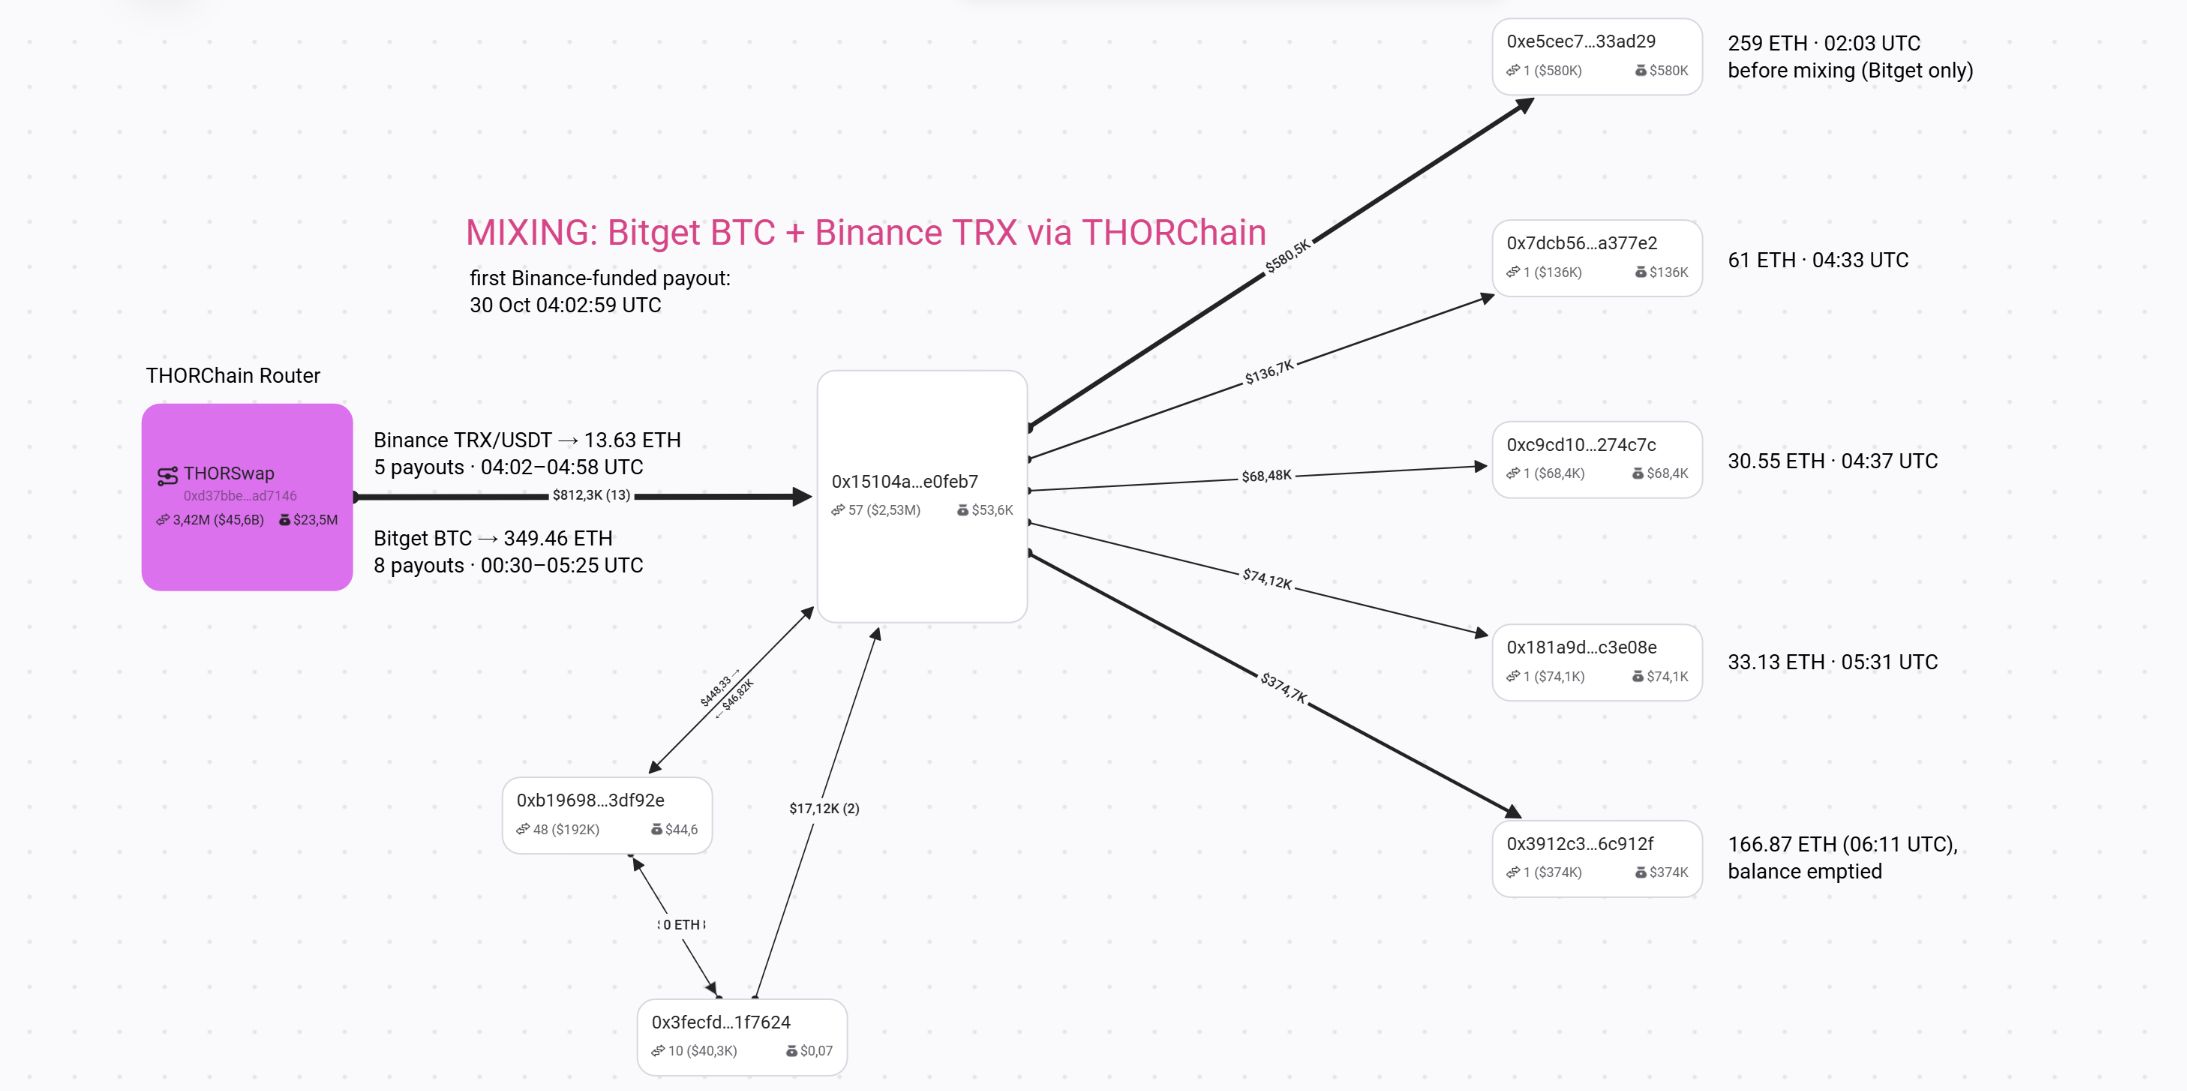 Binance- und Bitget-Gelder verbinden sich. Quelle: BitOK Graph.
War es Nordkorea?
Bei beiden Angriffen wurde in interne Systeme eingebrochen, ohne private Schlüssel zu stehlen. Bitget machte Nordkorea für seinen Hack verantwortlich. BitOK weist zudem auf Merkmale hin, die auf Gruppen aus Nordkorea hindeuten: Probehandlungen, Tornado Cash zur Finanzierung, sofortige Umtauschgeschäfte aus sperrbaren Token sowie Vorbereitung während Arbeitszeiten in der Zeitzone UTC+9.
„Die neu identifizierte, gemeinsame Adresse zur Geldwäsche ist ein stärkerer Beleg für operative Überschneidungen als bloße Ähnlichkeiten bei den Taktiken. BitOK schätzt, dass die beiden Diebstähle mit derselben nordkoreanischen Gruppe in Verbindung stehen könnten und eine Person die Geldwäsche-Flüsse überwachte. Dies bleibt eine analytische Zuordnung, aber kein Beweis für die Identität aller Beteiligten", so BitOK.
Reaktion von Binance
Binance stoppte Abhebungen von seinen Bitcoin- und Tron-Hot-Wallets gegen 20:36 Uhr, während Einzahlungen weiterhin möglich waren. Das Unternehmen sicherte zu, alle Kundenschäden aus dem SAFU-Notfallfonds und mit eigenen Mitteln zu begleichen.
I want to speak to you directly about what happened.
— Richard Teng (@_RichardTeng) October 30, 2026
Bottom line - your money is safe, and we're covering every loss.
Our initial investigation suggests this security incident may have started with a compromised DevOps engineer's laptop. That gave an attacker access to a…
Im gesamten Markt wurden laut Coinglass innerhalb von 24 Stunden gehebelte Positionen im Wert von rund 1,58 Mrd. USD liquidiert.
Was halten die Angreifer aktuell?
Stand 6:20 Uhr am 30. Oktober ordnete BitOK dem Angreifer folgende Bestände zu:
197.460 ETH, 18.270,2 BTC, 233,46 Millionen XRP, etwa 970.500 SOL, 675,9 Millionen TRX, und 1,61 Millionen AVAX.Allein ETH, BTC, XRP und SOL hatten einen Wert von rund 2,95 Mrd. USD.
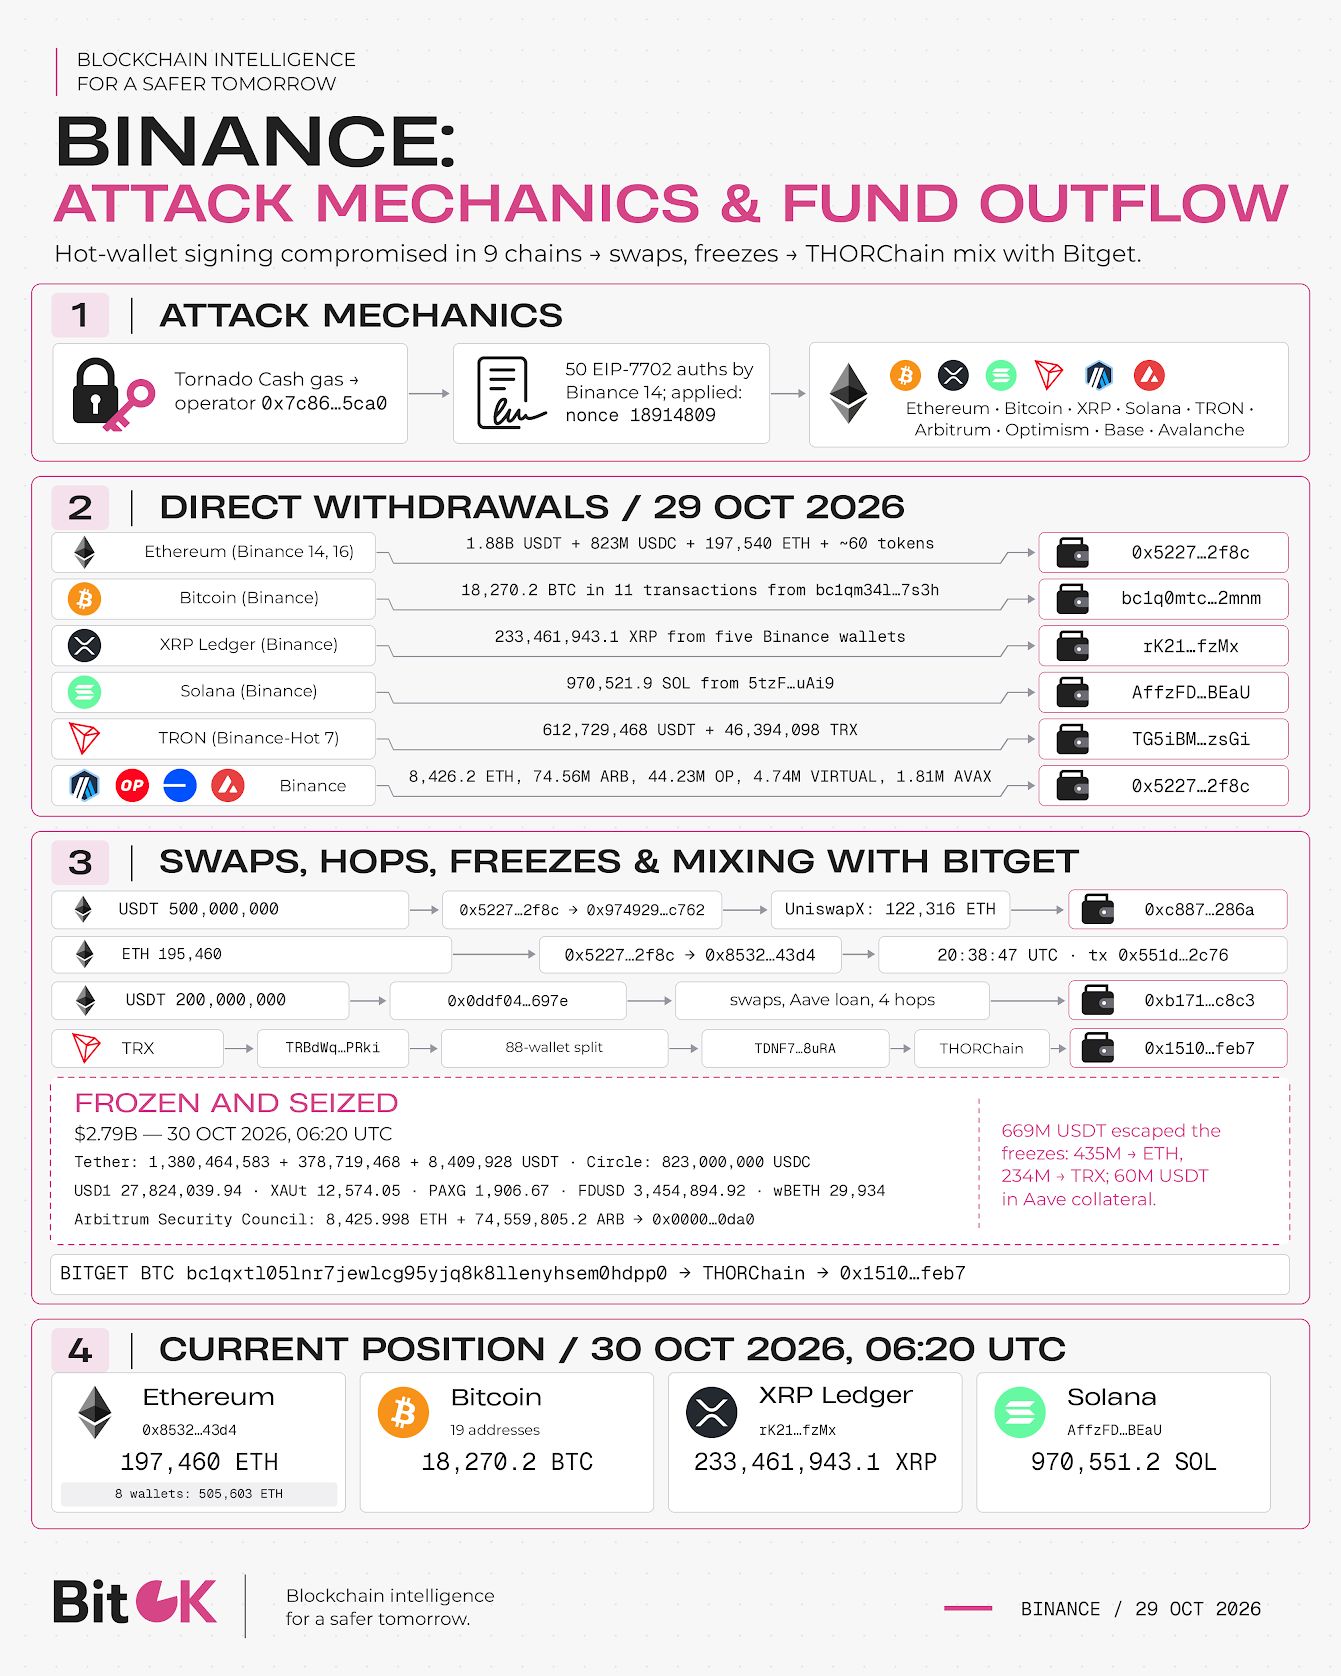 Überblick über den Angriff. Quelle: BitOK
Die Angreifer übernahmen das System, das die Binance-Abhebungen signiert. BitOK teilte mehrere Erfahrungen, aus denen die Krypto-Branche Lehren aus dem Binance-Hack ziehen kann.
„Der Vorfall bei Binance zeigt, warum allein die Sicherheit privater Schlüssel nicht ausreicht. Börsen brauchen auch Kontrollen bei Signaturen, Schutzmechanismen gegen verdächtige Auszahlungsanweisungen, schnelles Entziehen kompromittierter Rechte und eine laufende Überwachung von Vermögensbewegungen auf verschiedenen Netzwerken."
Lesen Sie die Originalgeschichte Wie kam es zum Binance-Hack? Detaillierte Untersuchung des 6-Milliarden-USD-Raubzugs von Harsh Notariya auf de.beincrypto.com