

Nordkoreanische Hacker stahlen laut der Blockchain-Analysefirma BitOK zwischen Januar und Oktober 2026 rund 7,61 Milliarden USD in Kryptowährungen in 38 Vorfällen. Bei allen sechs großen Angriffen übernahmen sie die Kontrolle über Personen und Systeme, die Auszahlungen unterschreiben, statt den Code selbst auszunutzen.
Durch Sperrungen und Beschlagnahmungen konnten 2,86 Milliarden USD eingefroren werden, sodass 4,75 Milliarden USD nicht mehr greifbar sind. Binance allein ist für 6,41 Milliarden USD des Gesamtschadens verantwortlich, während 32 kleinere Diebstähle bei Privatpersonen und Unternehmen zusammen 178,4 Millionen USD ausmachen.
Warum Code-Prüfungen nordkoreanische Hacker nicht stoppten
Laut dem Bericht von BitOK trugen alle Auszahlungen bei den sechs größten Angriffen gültige Signaturen oder bestanden Standardkontrollen. Bei Binance war der Einstiegspunkt der Laptop eines DevOps-Ingenieurs und ein Signaturdienst-Container.
Das passt zu früheren Erkenntnissen über den Ablauf des Angriffs im Oktober. An anderen Stellen kompromittierten Angreifer unter anderem Multisig-Signierer bei Drift, einer auf Solana basierten Handelsplattform, einen einzelnen Bridge-Prüfer bei KelpDAO und das Wallet-System bei Bitget.
Vor jedem Überfall testeten die Angreifer den genauen Ablauf mit kleinen Beträgen. Der Smart Contract für den Binance-Angriff lief zum Beispiel vier Stunden vor dem eigentlichen Diebstahl öffentlich.
Der Zeitplan ähnelte regulärer Büroarbeit. Bei einer Stichprobe von 540 Transaktionen fiel 48 % der Aktivitäten zwischen 16 Uhr und 21 Uhr Ortszeit Pjöngjang an.
Die Angreifer legten sogar an nordkoreanischen Feiertagen Pausen ein, an diesen Tagen gab es keine Aktivitäten. Samstag, Sonntag und Montag zusammen machten lediglich 10 % der Transaktionen aus.
Mit Beginn eines Angriffs änderte sich jedoch das Muster. Scripte übernahmen, und die Bewegung der Gelder erfolgte rund um die Uhr.
Minuten zum Tauschen, Tage zum Verschwinden
Die Geschwindigkeit entscheidet darüber, was noch eingefroren werden kann. Innerhalb von Minuten tauschten nordkoreanische Hacker Stablecoins in ETH oder borgten sich ETH gegen gestohlene Sicherheiten, weil kein Herausgeber ETH einfrieren kann.
Nach dem rsETH Bridge Exploit im April verließen die ersten 52.440 ETH die Lending-Protokolle in etwas mehr als acht Minuten. Die Gelder lagen dann 2,5 bis 5 Tage still, bevor Scripte sie durch THORChain, ein Cross-Blockchain-Tauschprotokoll, schleusten.
Das Waschen der Gelder war günstig. Bei 2.257 Binance-bezogenen Swaps im Wert von 55,8 Millionen USD lagen die Gesamtkosten lediglich bei 0,50 %.
Daher gelang das Einfrieren nur dann, wenn Stablecoins noch nicht übertragen wurden. Bei Binance wurden 43 % der gestohlenen Gelder eingefroren oder beschlagnahmt, bei allen anderen großen Angriffen zusammen waren es nur 6 %.
Sogar dabei spielte der Zeitpunkt eine Rolle. Tether erhielt die erste Einfrieranfrage 34 Minuten nach der Binance-Abhebung. Zu diesem Zeitpunkt hatten bereits 345 Millionen USDT die Ursprungsadresse verlassen.
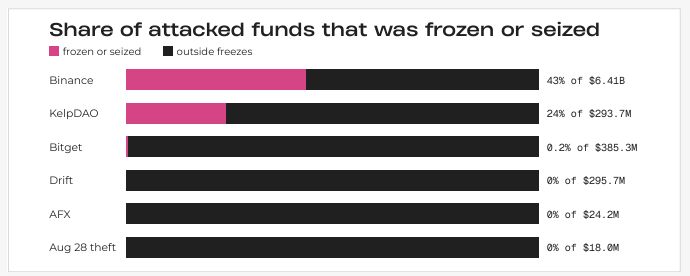 Anteil eingefrorener oder beschlagnahmter Gelder aus Angriffen. Quelle: BitOK
Ein Fehler bei 0,27 ETH verbindet fünf Angriffe
Die deutlichste Spur entstand durch einen Reinigungsfehler. Nachdem 5.047 ETH über Umbra, ein Tool für Stealth-Adressen, und die Stargate-Bridge geleitet wurden, kehrte der Operator Staubreste in eine Wallet zusammen.
Am 31. August leerten sich 150 Adressen innerhalb von 3 Minuten und 36 Sekunden in diese Sammeladresse. Diese Transaktion verband die AFX- und die Diebstähle vom 28. August, im September folgten Adressen von Bitget. Insgesamt gingen in die Wallet nur 0,27 ETH ein.
Gemeinsame Settlement-Adressen verbinden nun fünf Angriffe nordkoreanischer Hacker von KelpDAO im April bis zu Binance im Oktober. BitOK sieht darin Hinweise auf einen einzigen Geldwäsche-Operator, auch wenn verschiedene Teams die Angriffe ausgeführt haben könnten.
„Kleine Restguthaben wurden zur deutlichsten Spur des Jahres für den Operator", teilte BitOK mit.
Signierschlüssel sind die neue Angriffsfläche
Chainalysis hatte den Diebstahl bei Bitget bereits im Oktober Nordkorea zugeordnet. Die Daten von BitOK zeigen nun, dass nordkoreanische Hacker eine Methode immer wieder bei Börsen und DeFi-Protokollen einsetzen.
Die Schwachstelle liegt nicht mehr bei Smart Contracts, sondern bei Mitarbeitern, Geräten und Signaturdiensten. Einfrieren durch Herausgeber hilft nur in den ersten Minuten. Binance hat die meisten Verluste der Nutzer aus eigenen Rücklagen bereits ersetzt.
Lesen Sie die Originalgeschichte Nordkoreanische Hacker entwendeten 7,61 Milliarden USD im Jahr 2026, ohne Code zu knacken von Phil Haunhorst auf de.beincrypto.com