

Chainalysis 報導指出,自中國開源 AI 模型無限制推出以來,攻擊者向區塊鏈發布惡意軟體指令的頻率增加了 440%。每日惡意鏈上寫入量在不到一年內從 2.06 增加到 11.1。
Chainalysis 稱此技術為區塊鏈死信箱(BDDs)。該公司發現,目前大部分活動由北韓與伊朗的國家關聯業者產生。
反審查成為駭客資產
Chainalysis 在其最新報告中指出,駭客將惡意程式碼儲存在集中式伺服器上,這些伺服器可能會被攔截、封鎖或下線。然而,現在攻擊者將這些程式碼儲存在公有區塊鏈上。
「我們稱這種技術為『區塊鏈死投』(BDD)。BDD 將有效載荷儲存在鏈上交易和智能合約中,感染裝置可隨時取回。區塊鏈的永久性賦予威脅行為者的網路行動長久存在;他們能與被入侵的機器通訊,無需擔心失去指揮與控制(C2)重中繼器,」報告指出。
該公司強調 ,危險在於耐用性,而非火力。活動能夠倖存於網域被查封、主機下架及倉庫移除。此技術可追溯至 2013 年,當時 Necurs 殭屍網路變種將網域儲存在名為 Namecoin 的比特幣(BTC)分支上。
它於 2023 年以 EtherHiding 之名進入以太坊虛擬機(EVM)鏈。Google 後來抓到北韓UNC5342在 假求職面試中使用它。
Chainalysis 將近期的爆炸性發展歸因於 2025 年中。那時中國推出的強大開放權重模型,且沒有針對惡意程式碼的防護措施。該公司表示,這消除了曾經讓秘密投遞稀有的技術障礙。
這個利差現在已經遠超過加密貨幣本身。 Netskope 研究人員表示,ChainDrop 供應鏈攻擊在 2026 年 8 月攻擊了超過 440 個 npm 包裹。
追蹤我們的X ,隨時掌握最新消息
平壤、德黑蘭和俄羅斯論壇各自制定自己的劇本
截至2024年初,網路犯罪分子幾乎佔了所有死信棄交所活動。到了2026年第二季,與國家相關的團體每季產生約三分之二的新活動,佔總數的一半。
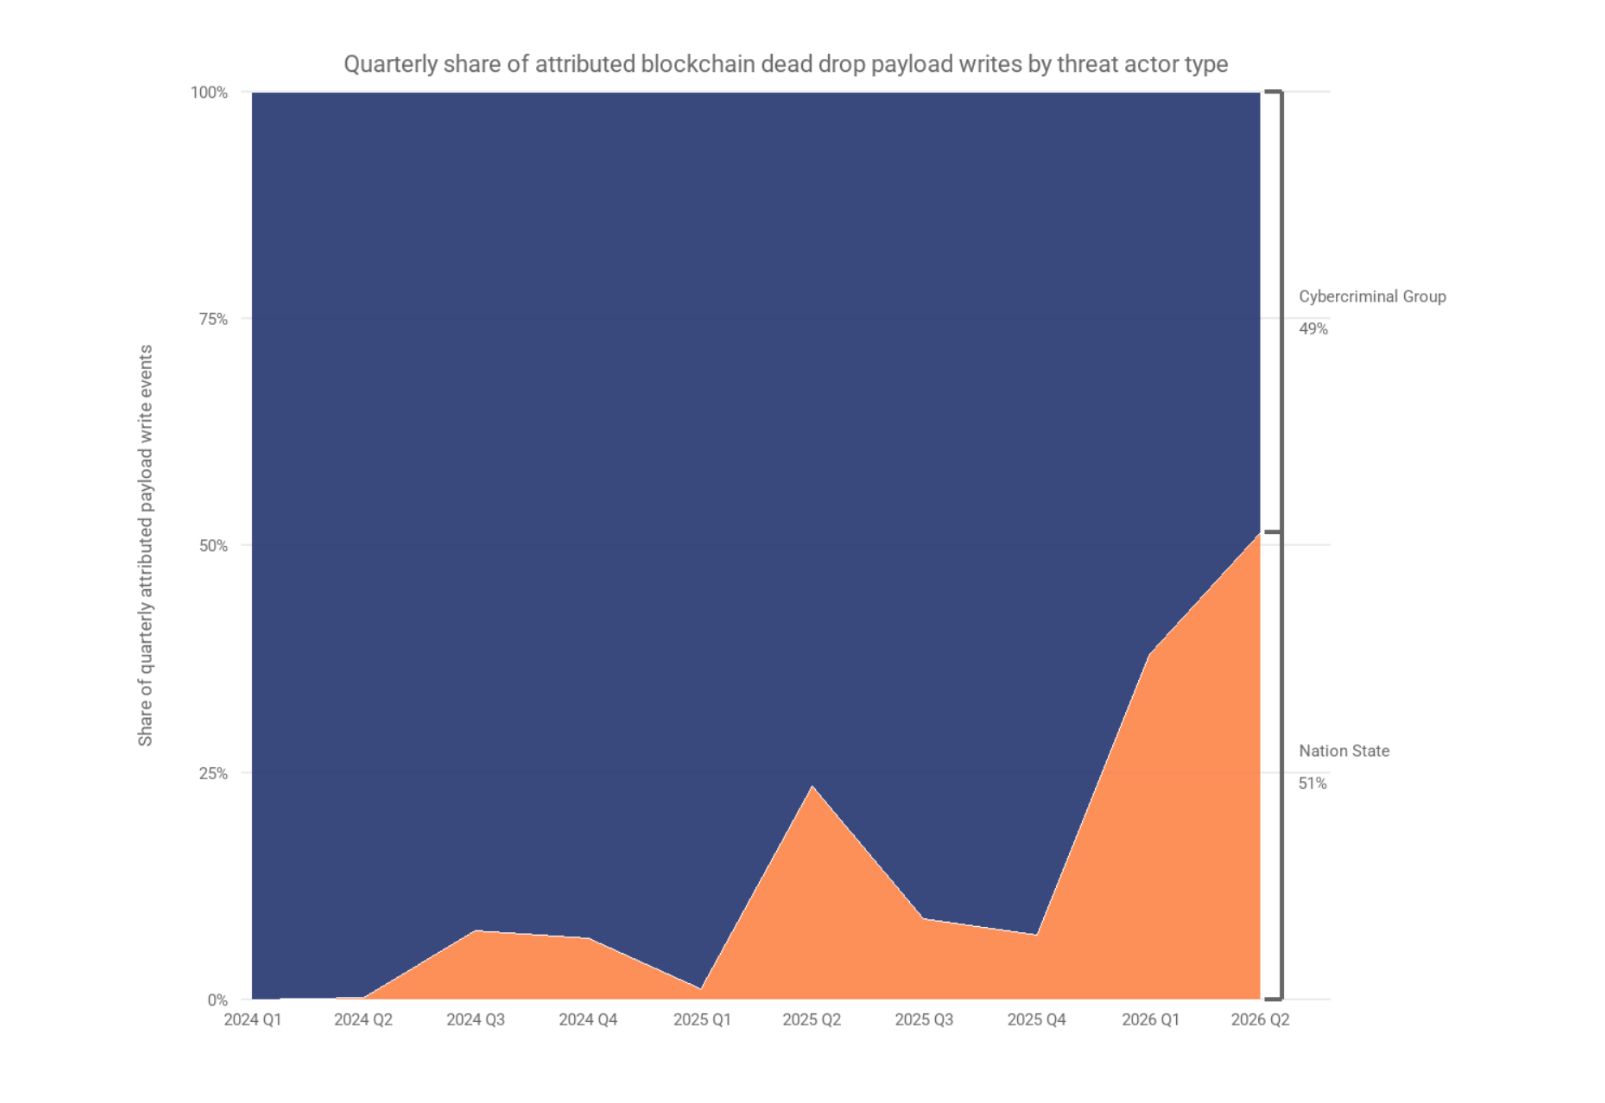 區塊鏈死投式威脅行動者。資料來源: Chainalysis
北韓UNC5342 現在運行三鏈中繼。TRON(TRX)和Aptos(APT)上的指標會引導感染裝置到BNB智慧鏈上的加密裝置。
團隊指出:「攻擊者透過發布新交易輪替基礎設施,且所有先前感染的裝置會自動接收變更。要破壞該行動,必須同時在三條鏈上採取行動,」團隊指出。
疑似伊朗情報人員向與 中本聰相關的知名地址發送微量比特幣付款。Chainalysis表示,該惡意軟體會在每筆交易中搜尋資料,然後解碼以取得當前攻擊者基礎設施。
同時,俄語犯罪分子將這項能力當作服務出售。Polygon 上的一個營運商錢包(POL)控制著一系列解決器合約,每個合約顯然服務不同的付費客戶。
報告指出,防禦者不能僅僅封鎖區塊鏈流量,否則會破壞所有合法錢包和應用程式。然而,保護攻擊者的永久性同樣會將每次更新都留在公開帳本上。
調查人員是否能比AI工具 鑄造新操作員 更快將這條線索轉化為逮捕,仍是未知數。
訂閱我們的 YouTube 頻道,觀看領袖與記者提供專家見解
https://youtu.be/-k_LIdKSEQY在 cn.beincrypto.com 阅读由 Kamina Bashir 撰写的原始文章 中国 AI 模型助推区块链恶意软件指令激增