

チェイナリシスが報告したところによると、攻撃者がマルウェアの手順をブロックチェーン上に投稿する件数は、中国の無制限型オープンソースAIモデルの登場以降、440%増加した。悪意あるオンチェーン書き込みの1日あたり件数は1年足らずで2.06件から11.1件に急増。
チェイナリシスはこの手法を「ブロックチェーン・デッドドロップ(BDD)」と呼ぶ。北朝鮮およびイランに関連のあるグループが、現在この活動のほとんどを占めているという。
検閲耐性がハッキングの資産に変貌
チェイナリシスの最新レポートによれば、ハッカーはこれまで悪意あるコードを、押収・遮断・オフライン化されうる中央集権的サーバーに保存してきた。しかし現在、攻撃者は公開ブロックチェーン上にそれらを保管する。
「この手法を『ブロックチェーン・デッドドロップ(BDD)』と呼ぶ。BDDはペイロードをオンチェーントランザクションやスマートコントラクトに記録し、感染デバイスが随時取得できる。ブロックチェーンの永続性がサイバー攻撃を長期化させ、攻撃者は指令中継用インフラ(C2リレーヤー)を失う不安なく、乗っ取ったマシンと通信できる」とした。
同社は、危険性は威力ではなく永続性にあると強調。ドメインの押収、ホスティングの停止、リポジトリーの削除を受けてもキャンペーンが残存する。この手法は2013年、Necursボットネット亜種がビットコイン(BTC)のフォーク「Namecoin」にドメイン情報を格納したことで誕生。
2023年には「EtherHiding」としてイーサリアム・バーチャル・マシン(EVM)チェーンにも拡大。その後Googleが、北朝鮮のUNC5342が偽採用面接に利用していたことを発見した。
チェイナリシスは、最近の急増は2025年半ば以降に始まったと指摘。特に強力な中国のオープンソースAIモデルが、悪意あるコード生成へのガードレールなしに登場したことが、デッドドロップの希少性を保っていたスキル障壁を消したとしている。
この拡散は暗号資産を大きく超えて広がっている。Netskopeの研究者によると、「ChainDrop」サプライチェーン攻撃は2026年8月に440以上のnpmパッケージへ波及。
Xで最新ニュースをご覧ください
平壌・テヘラン・ロシア語圏フォーラムが独自手法を展開
2024年初頭まで、サイバー犯罪者がほぼすべてのデッドドロップ活動を担っていた。2026年第2四半期までに、国に関連したグループが四半期あたり新たな活動の約3分の2、全体の半分を占めるようになった。
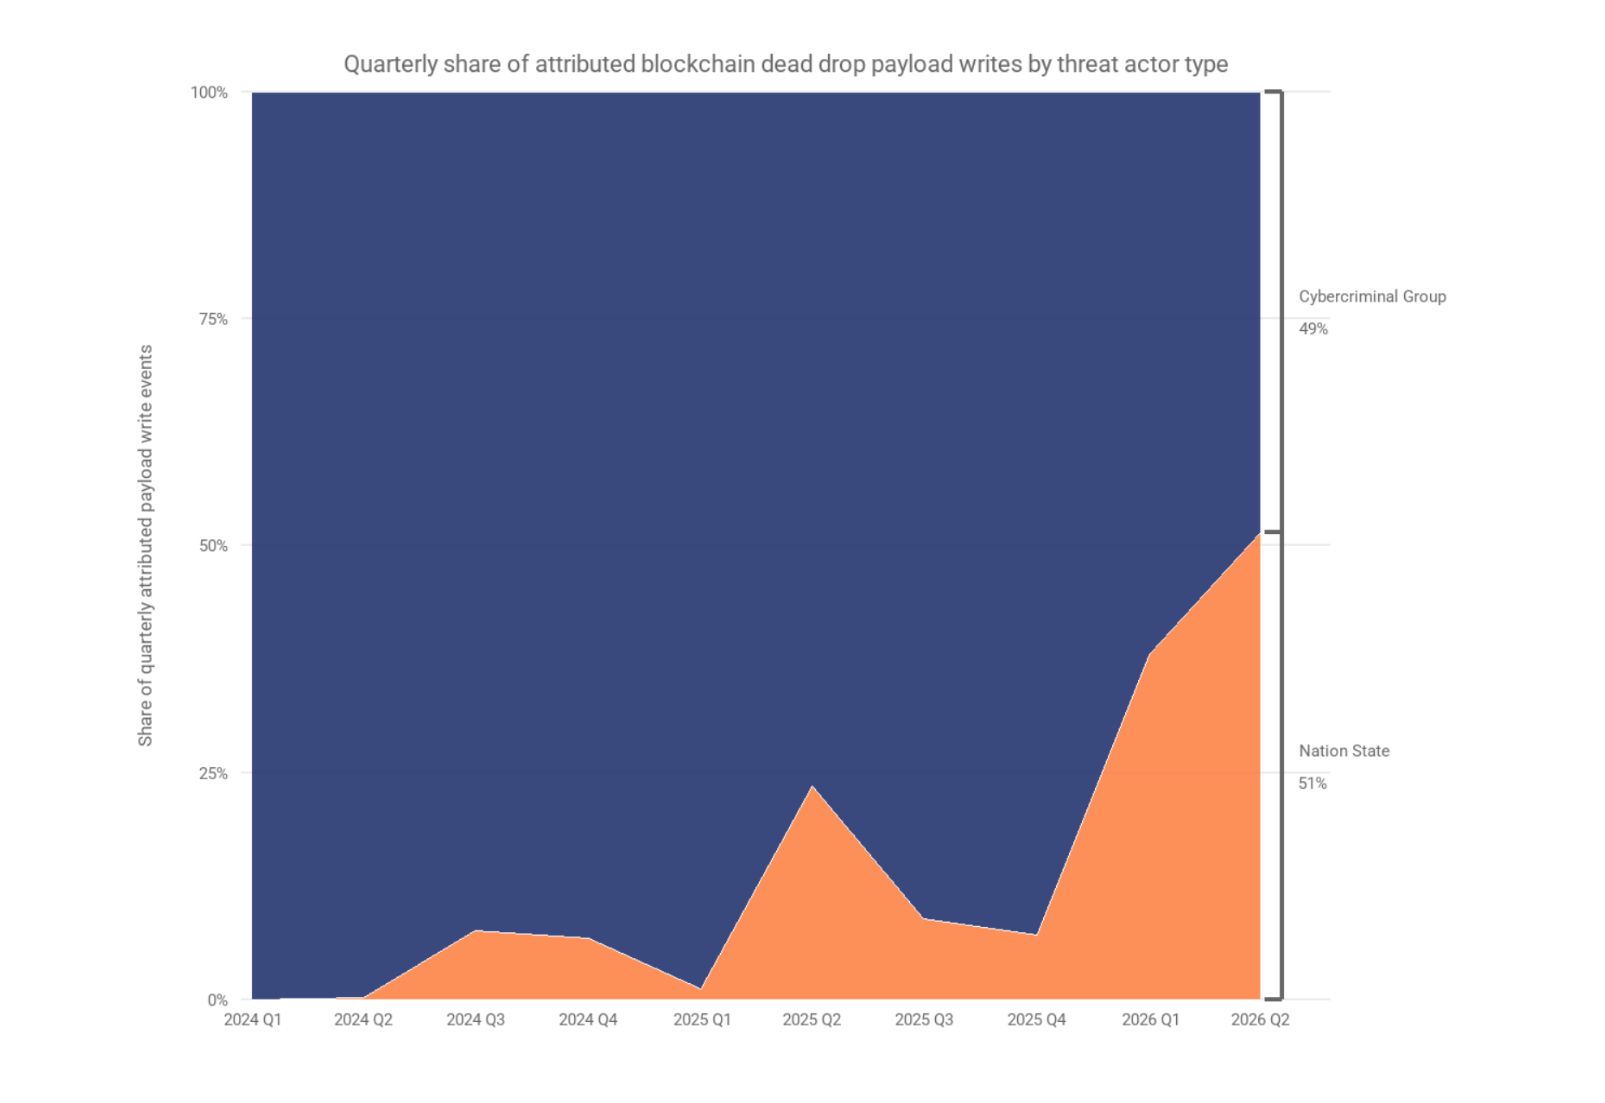 ブロックチェーン・デッドドロップの脅威アクター 出典: Chainalysis
北朝鮮のUNC5342は現在3チェーンのリレーを運用。TRON(TRX)やAptos(APT)上のポインタが、感染デバイスをBNBスマートチェーン上の暗号化端末に誘導する。
「攻撃者は新たなトランザクション公開によりインフラをローテーションさせ、既感染デバイスは変更を自動取得する。この作戦を妨害するには、3チェーン全てで同時に措置を取る必要がある」とチームは指摘。
イラン情報機関と見られる関係者は、サトシ・ナカモトに関連するとされる著名アドレスへ少額のビットコインを送金。チェイナリシスによれば、マルウェアは各取引データ内から情報を探し、デコードして現行の攻撃インフラを取得するという。
一方ロシア語圏の犯罪者らは、この機能をサービスとして販売。Polygon(POL)上のあるオペレーターウォレットは、顧客ごとに異なるリゾルバーコントラクト群を制御している模様。
レポートは、防御側がブロックチェーントラフィックのみを遮断すると、健全なウォレットやアプリもすべて機能しなくなると指摘。ただし、攻撃者側を守る恒久性は、すべての更新情報をパブリック台帳に残す。
捜査当局がこの痕跡をもとにAIツールより素早く新たなオペレーターを特定・逮捕できるかは、依然として未知数。
YouTubeチャンネル登録でリーダーや記者による専門インサイト動画をご覧いただけます
https://youtu.be/-k_LIdKSEQYjp.beincrypto.com でKamina Bashirによるオリジナル記事 中国AIモデル、ブロックチェーン上の悪質コマンド440%増加の要因 を読む