

Six marques de hardware wallets ont révélé des problèmes de sécurité en 2026, mais des utilisateurs ont perdu de la crypto uniquement dans deux cas. Le plus récent, chez Ledger, concernait un appareil manipulé avant d’arriver chez l’acheteur.
Un hardware wallet conserve la phrase de récupération secrète de 24 mots, qui permet de contrôler la crypto d’une personne, hors ligne. Cette année, des attaquants ont ciblé quasiment chaque maillon autour de cette phrase.
Faiblesse des clés, lasers et fuites de données frappent les fabricants de wallets en 2026
Le 30 juillet, des voleurs ont commencé à vider des wallets Coldcard dont les clés avaient été générées avec une faible source d’aléa. Galaxy Research a ensuite indiqué que les pertes sur Coldcard dépassaient les 115 millions de dollars.
L’équipe de sécurité interne de Ledger a utilisé des lasers pour casser les puces du Trezor Safe 7 en juin et des cartes Tangem en juillet. Ces attaques nécessitent d’avoir l’appareil en main et un équipement de laboratoire spécialisé.
Trezor a déclaré que les fonds des utilisateurs étaient restés en sécurité. Tangem a indiqué que le risque pour les utilisateurs au quotidien était « pratiquement inexistant » et a précisé que les chercheurs travaillaient pour un concurrent.
En août, BitBox a corrigé plusieurs failles de firmware que ses propres ingénieurs ont qualifiées de graves. Aucun fonds volé n’a été signalé.
D’autres incidents ont exposé des clients, mais pas des clés. Le partenaire logistique de Trezor a fuité les données de 13 689 acheteurs, et une faille chez SafePal a exposé près de 40 000 adresses de domiciles.
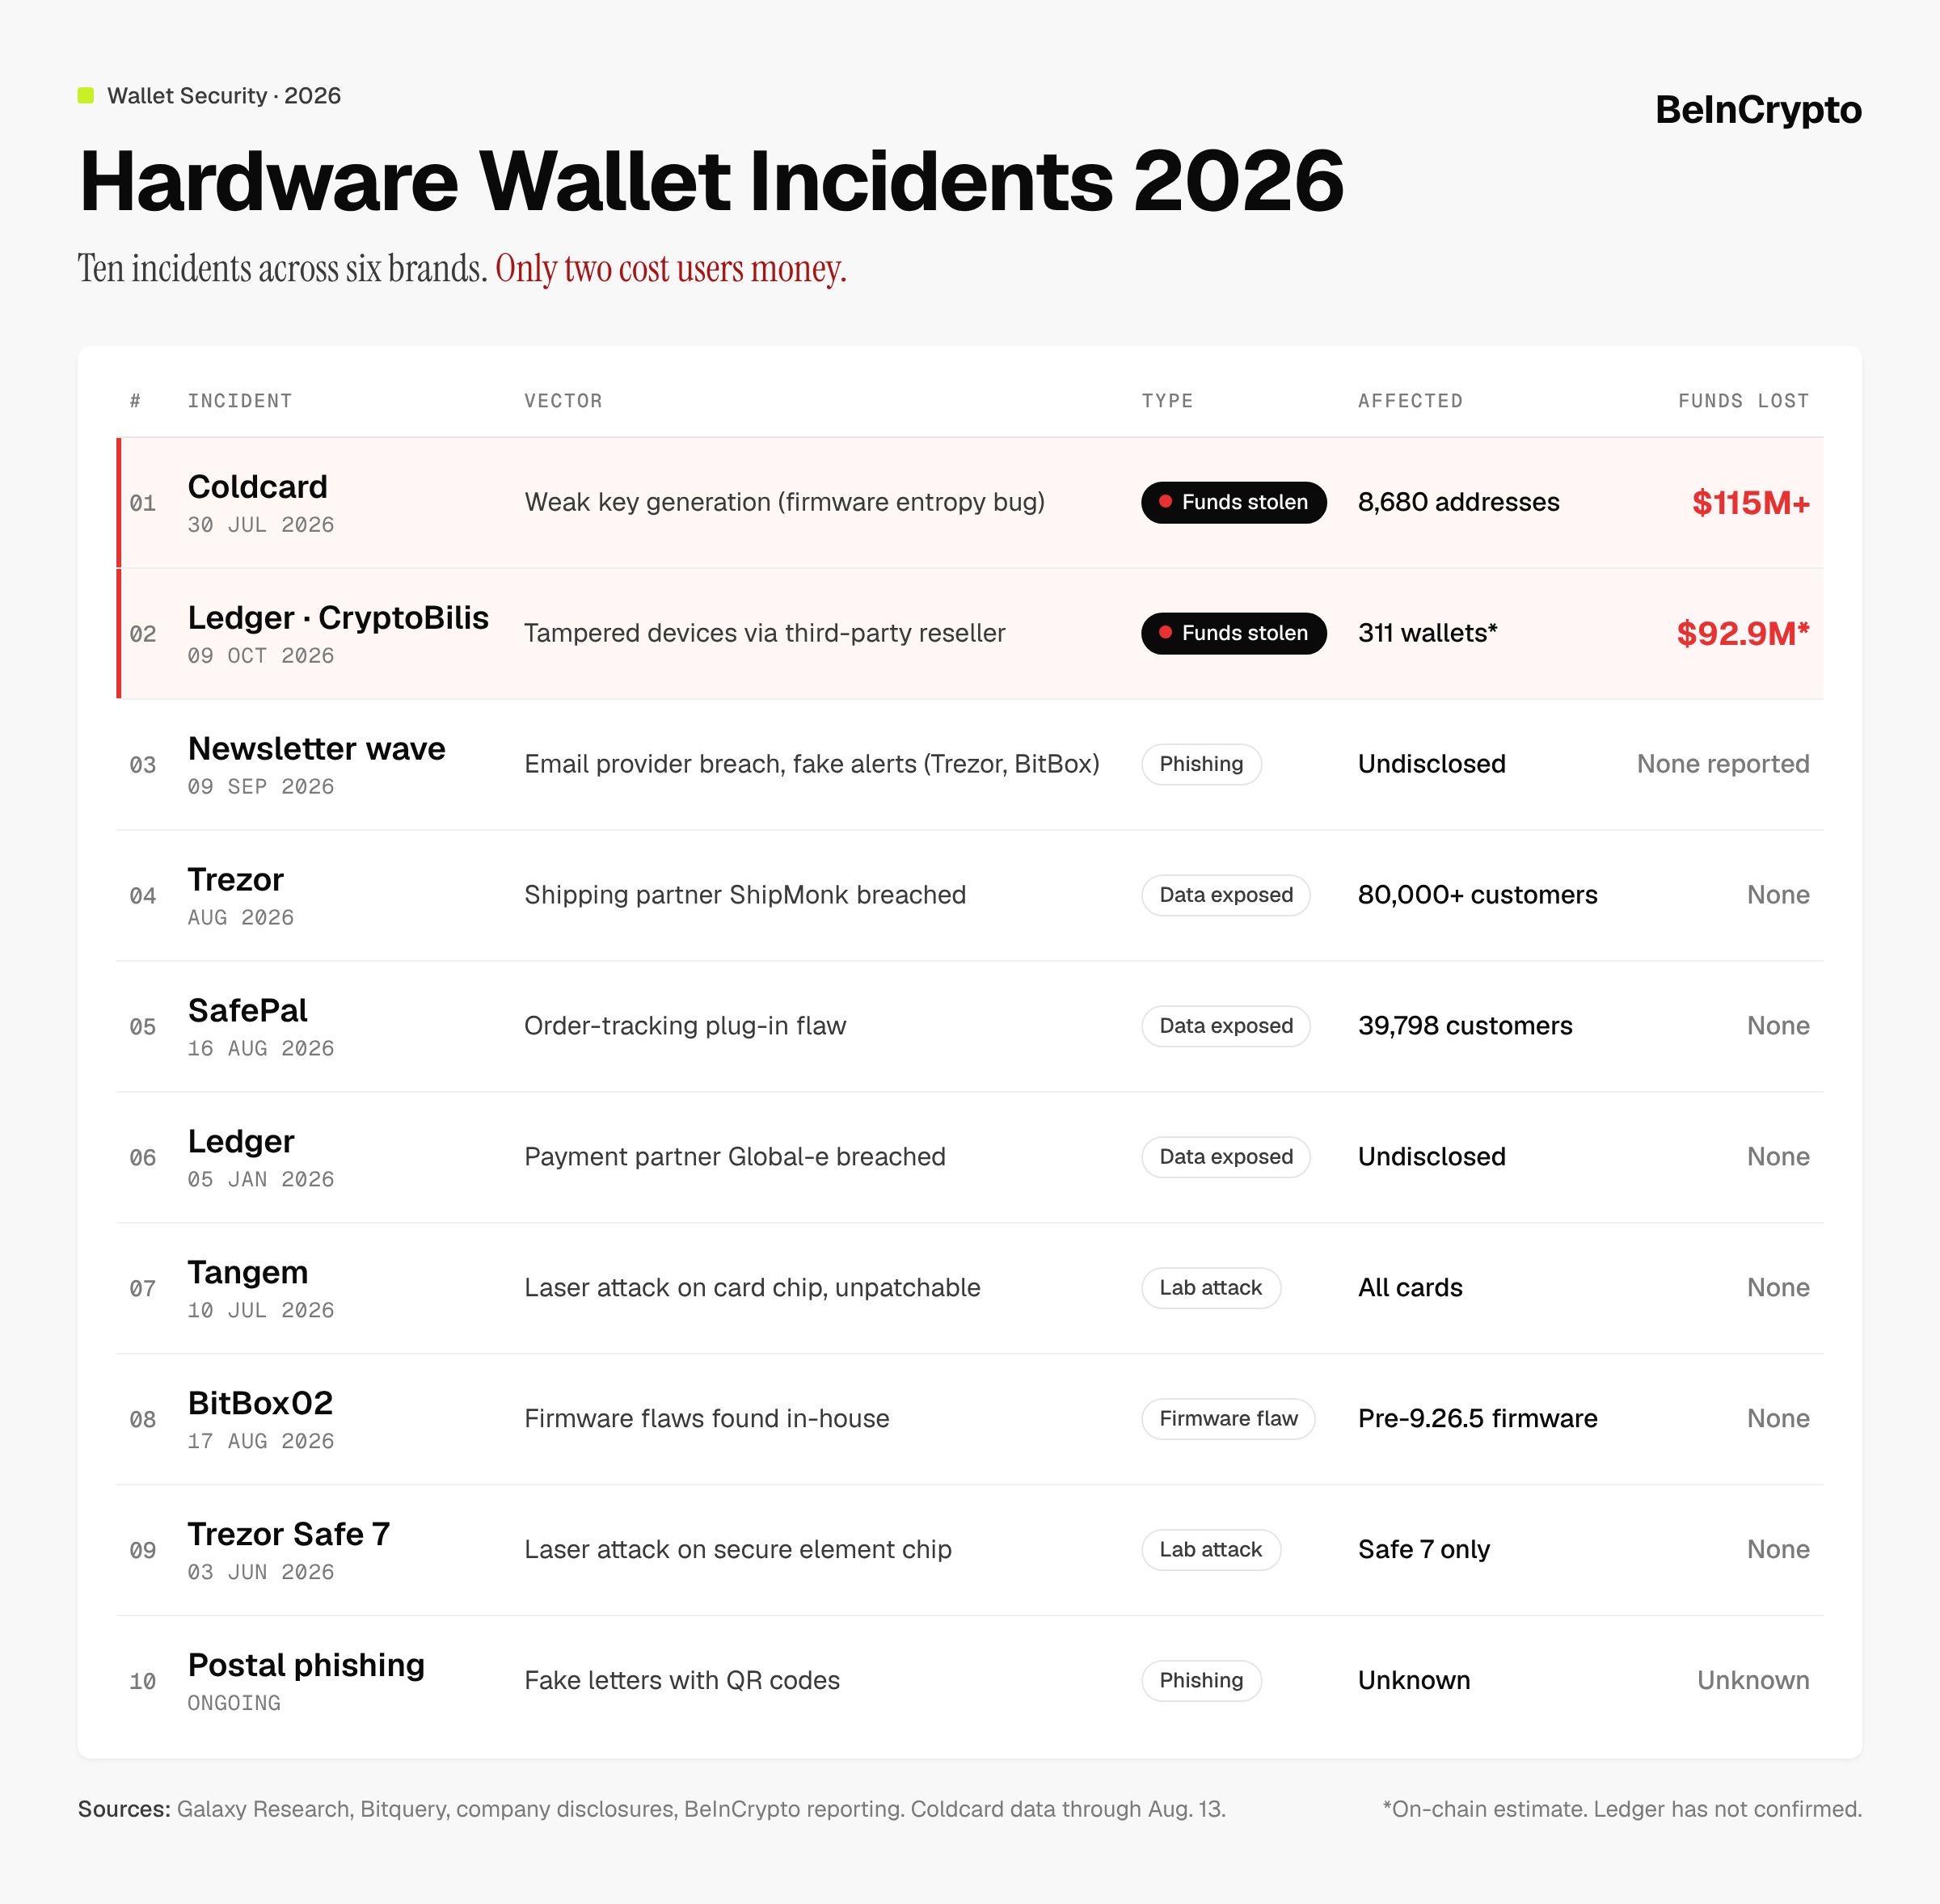 Six marques de hardware wallets ont révélé des problèmes de sécurité en 2026
« 2026 pourrait rester comme l’une des années les plus mouvementées en matière de sécurité des hardware wallets », a noté Wise Advice .
Des wallets Ledger manipulés signalés au-delà de l’Asie
Ledger a confirmé samedi qu’un appareil impliqué chez une victime comportait un implant matériel non autorisé. Lors d’une mise à jour dimanche, la société a indiqué que chaque cas confirmé concernait le revendeur malaisien CryptoBilis.
72 hour update on reseller CryptoBilis incident 🔽
— Ledger (@Ledger) October 11, 2026
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
Les enquêteurs on-chain estiment les pertes proches de 90 millions de dollars. Un acheteur a perdu 80 Bitcoin seulement quelques jours après l’installation. Ledger n’a confirmé aucun chiffre total.
CryptoBilis a stoppé la vente de hardware wallets. Ses anciens cofondateurs ont déclaré sur LinkedIn avoir cédé l’entreprise à de nouveaux propriétaires en mars.
Par ailleurs, certains utilisateurs affirment que des wallets Ledger qu’ils auraient achetés il y a quelques semaines auprès d’une boutique officielle européenne ne disposaient pas du câblage présent sur les unités authentiques. Ledger n’a confirmé aucun cas en dehors de CryptoBilis.
Que conseillent les fabricants de wallets aux acheteurs ?
Ledger recommande aux acheteurs de n’acheter que chez Ledger ou par le biais de revendeurs agréés. Pour les clients de CryptoBilis, Ledger conseille de ne pas configurer les appareils non utilisés et de transférer les fonds sur une nouvelle phrase de récupération.
La vérification Genuine Check de Ledger confirme que la puce de sécurité d’un appareil est authentique. Cependant, elle ne permet pas de détecter toutes les modifications physiques effectuées autour de cette puce.
BitBox incite les utilisateurs à installer les mises à jour et à saisir la phrase de récupération uniquement sur l’appareil lui-même. Trezor estime que le phishing reste le risque quotidien le plus important.
Ledger appelle également les autres fabricants de wallets à élaborer ensemble des standards de lutte anti-manipulation et de traçabilité des appareils.
Alors, un hardware wallet est-il sûr en 2026 ? Pas totalement, puisque cette année, aucune puce de sécurité n’a été compromise hors laboratoire, mais des utilisateurs de Coldcard et de Ledger ont tout de même perdu de l’argent à cause de clés faibles et d’appareils manipulés.
Lisez l’article original Un cold wallet est-il sûr en 2026 ? Des Ledger piratés se répandent hors d’Asie par Lockridge Okoth sur fr.beincrypto.com