

2026년 10월 29일, 한 공격자가 바이낸스에서 약 615억 달러를 31분 만에 탈취하였습니다. 이는 암호화폐 역사상, 아니 인터넷 역사상 가장 큰 규모의 도난 사건 중 하나입니다.
바이낸스는 처음에는 손실액을 630억 달러로 추정했습니다. 블록체인 분석 업체 비트오케이(BitOK)의 거래별 추적에 따르면, 9개 블록체인에서 손실액은 615억 달러입니다.
공격자는 바이낸스의 개인키를 탈취하지 않았습니다. 대신 바이낸스 자체 시스템이 해당 도난을 승인하도록 만들었습니다. 이 안내문은 사건의 과정을 순서대로 따라가며 기술 용어를 함께 설명합니다. 모든 시간은 UTC 기준입니다.
기초: 거래소는 자금을 어떻게 이동시키는가
핫월렛은 거래소의 온라인 지갑입니다. 신속한 출금을 위해 항상 연결된 상태로 유지됩니다.
서명. 모든 이체는 지갑의 비밀 번호인 개인키로 승인되어야 합니다. 거래소는 하루에 수천 건의 지급을 자동화 시스템을 통해 서명합니다.
논스는 이더리움 지갑의 거래 횟수를 나타내는 수치입니다. 자주 사용되는 지갑일수록 논스가 계속 증가합니다.
동결 가능한 코인. 테더(USDT)와 서클(USDC) 같은 스테이블코인 발행사는 주소를 동결할 수 있습니다. 그러나 BTC, ETH, TRX 같은 기본 코인은 누구도 동결할 수 없습니다.
10월 28일: 해킹 전 준비
모든 블록체인 거래에는 수수료가 필요합니다. 흔적을 남기지 않기 위해 공격자는 토네이도 캐시라는 “믹서”를 사용했습니다. 이 믹서는 많은 사용자의 코인을 모아, 출금이 입금과 연결되지 않게 만듭니다.
여섯 번의 토네이도 캐시 출금으로 운영자 지갑과 두 명의 보조자 지갑에 자금이 조달되었습니다.
10월 29일, 02:28–16:47 UTC: 두 차례 리허설
바이낸스를 공격하기 전, 공격자는 자신의 지갑에서 먼저 시범 운용을 했습니다. 도둑이 자신의 집 문에서 먼저 자물쇠 따기를 연습하는 것과 같습니다.
도구는 스마트 컨트랙트였습니다. 이더리움에 배포되어 코드 그대로 동작하는 프로그램입니다. 이 프로그램은 권한을 위임받은 지갑의 모든 자산을 빼내도록 설계되었습니다. (이더리움 EIP-7702 기능이 이와 같은 권한 부여를 가능하게 합니다. 이에 대해서는 아래에서 다시 설명합니다.)
02:28 — 공격자가 자산 탈취 프로그램의 테스트 버전을 배포합니다. 13:51–14:24 — 첫 번째 리허설. 소량의 USDT와 USDC를 자신의 두 개 지갑에 입금하고, 테스트 프로그램에 권한을 부여한 후 실행합니다. 두 지갑 모두 자산이 모두 빠져나갑니다. 도구가 정상 작동합니다. 15:59 — 최종 버전을 배포합니다. 이후 바이낸스 공격에 쓰였던 바로 그 버전입니다. 16:20–16:47 — 두 번째 리허설로 최종 버전을 동일 방식으로 테스트합니다.최종 버전에는 한 가지 추가 기능이 있습니다. 단순히 토큰 송금뿐만 아니라, 지갑에게 원하는 어떤 행동도 하도록 만들 수 있습니다. 해당 밤, 이 기능으로 바이낸스 지갑에 8억 2,300만 USDC의 이체를 명령할 수 있었습니다. 이렇게 맞춤형 도구의 등장은 공격자가 이미 바이낸스 지갑 구조를 잘 알고 있었음을 시사합니다.
“두 버전의 차이는 매우 중요했습니다. 메인 계약서는, 자신에게 권한을 위임한 지갑을 대신해 임의의 호출을 실행할 수 있는 기능을 포함했습니다. 이후 공격자는 바로 이 기능을 활용해 바이낸스 스마트월렛에서 8억 2,300만 USDC를 탈취했습니다.” - 비트오케이(BitOK)
10월 29일, 20:04 UTC: 31분간의 자금 인출
20:04:52부터 20:35:53까지 공격자는 XRP 레저, 솔라나, 비트코인, 이더리움, 트론, 베이스, 옵티미즘, 아비트럼, 아발란체의 바이낸스 핫월렛을 모두 비웠습니다. 탈취한 자산은 다음과 같습니다.
18,270.2 BTC, 197,540 ETH, 24억 9,000만 USDT, 8억 2,300만 USDC, 2억 33,460만 XRP, 970,522 SOL 및 기타 수십 종의 토큰.모든 자산 이체는 바이낸스 본인 지갑에서 서명되었습니다. 비트오케이는 전형적인 특징들을 포착했습니다. 일반보다 2~2.7배 높은 수수료, 바이낸스 지급 소프트웨어가 사용하지 않는 트랜잭션 형식, 그리고 이더리움에서는 실제 고객 지급 중간에 끼워진 가짜 거래 등이 있습니다.
공격자는 데브옵스 엔지니어의 노트북을 먼저 침해한 후, 바이낸스 내부 시스템에서 구동되는 서비스 컨테이너(포장된 프로그램)를 이용해 가짜 출금 지시를 보냈습니다.
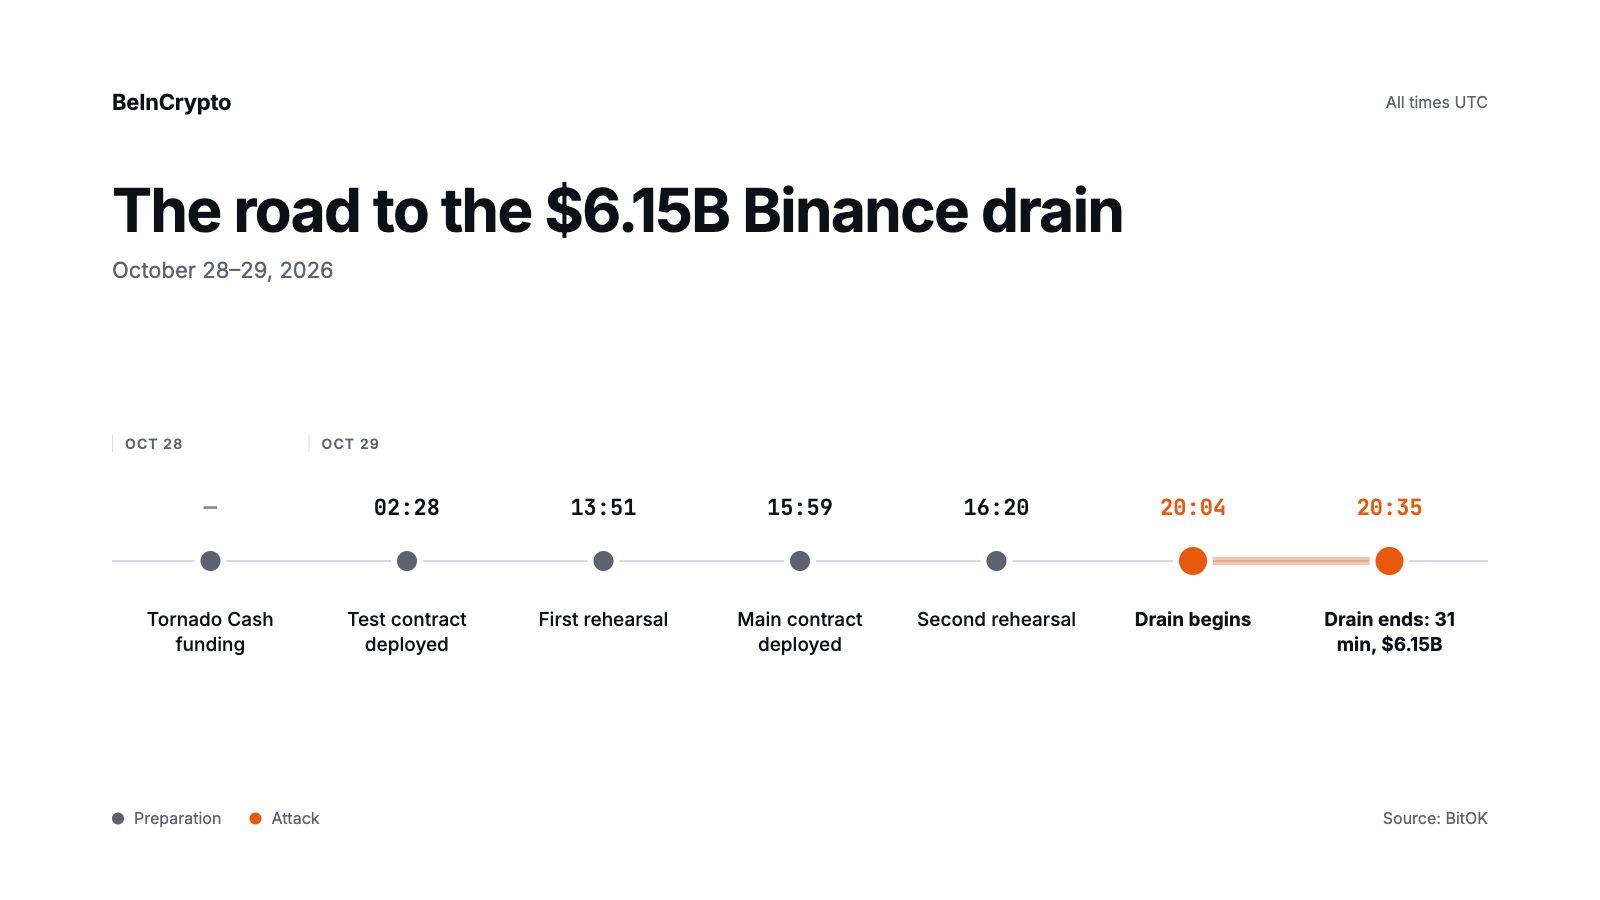 바이낸스 자금 인출 타임라인. 출처: BeInCrypto
20:20 UTC: 50개 키 트릭
이날 밤 가장 기발한 움직임이 펼쳐졌습니다. 목표는 ‘Binance 14’로 불리는 분주한 이더리움 핫월렛이었습니다.
계획. EIP-7702를 활용하면, 지갑은 ‘허가서’라는 권한 증서를 서명해 스마트컨트랙트에게 대리 행동을 허용할 수 있습니다. Binance 14가 공격자 계약서를 지정해 서명한 경우, 공격자가 해당 지갑을 통제할 수 있게 됩니다.
문제점. 허가서는 반드시 현재 트랜잭션 번호, 즉 논스를 포함해야 효력이 있습니다. Binance 14는 끊임없이 고객 지급을 하므로 논스가 계속 바뀌었습니다. 논스가 맞지 않는 허가서는 그냥 무시됩니다.
트릭. 20시 20분 59초에 공격자는 바이낸스의 서명 시스템으로 50개의 전표를 한 번에 서명하게 했습니다. 각각에는 서로 다른 숫자가 있었습니다. 자물쇠에 50개의 열쇠를 동시에 꽂아보는 것과 같습니다. 그중 하나만 맞으면 됩니다. 하나가 맞았습니다. 바이낸스 14는 이제 공격자의 계약에서 명령을 받기 시작했고, 정상적으로 작동도 계속해 자금이 계속 흘러 들어왔습니다.
결과. 몇 분 후, 단 한 번의 거래로 65종류의 토큰이 비워졌으며, 가치는 22억 달러를 넘었습니다. 이 중에는 16억 1,500만 USDT와 167,464 ETH가 포함됐습니다. 20시 41분과 20시 59분에는 해당 계약이 또 다른 바이낸스 지갑으로부터 8억 2,300만 USDC를 송금시켰습니다.
바이낸스 16. 또 다른 핫 지갑은 더 간단하게 털렸습니다. 바이낸스 시스템에 9건의 가짜 이체가 입력됐고, 이들을 실고객 출금과 함께 서명해 외부로 송금했습니다. 이로써 28,005.6 ETH와 5,570만 USDT가 유출됐습니다.
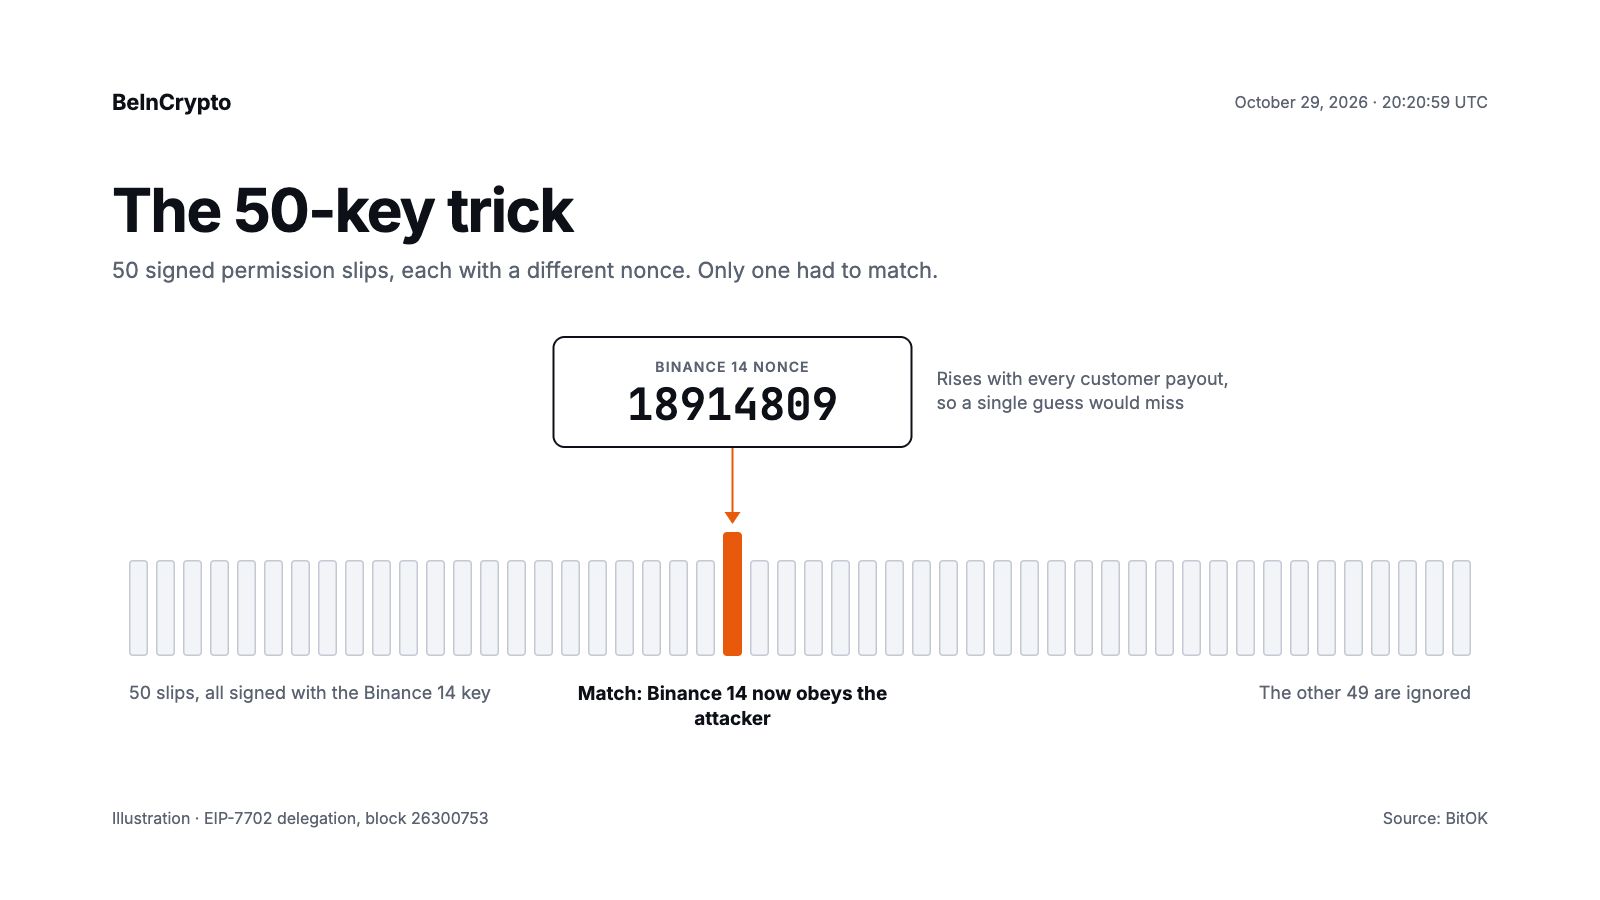 바이낸스 14 유출. 출처: BeInCrypto
20:30~21:14 UTC: 동결 불가 코인 확보 경쟁
이더리움에서, 5억 USDT가 주요 수신 주소를 6분 만에 빠져나갔습니다. 20시 34분부터 21시 09분 사이에 공격자는 유니스왑이라는 자동화된 암호화폐 교환소에서 4억 3,500만 USDT를 ETH로 교환했습니다. 또, 아베라는 대출 프로토콜에 6천만 USDT를 예치하고, 이를 담보로 19,762 ETH를 대출받아 자유로운 담보만 남겼습니다.
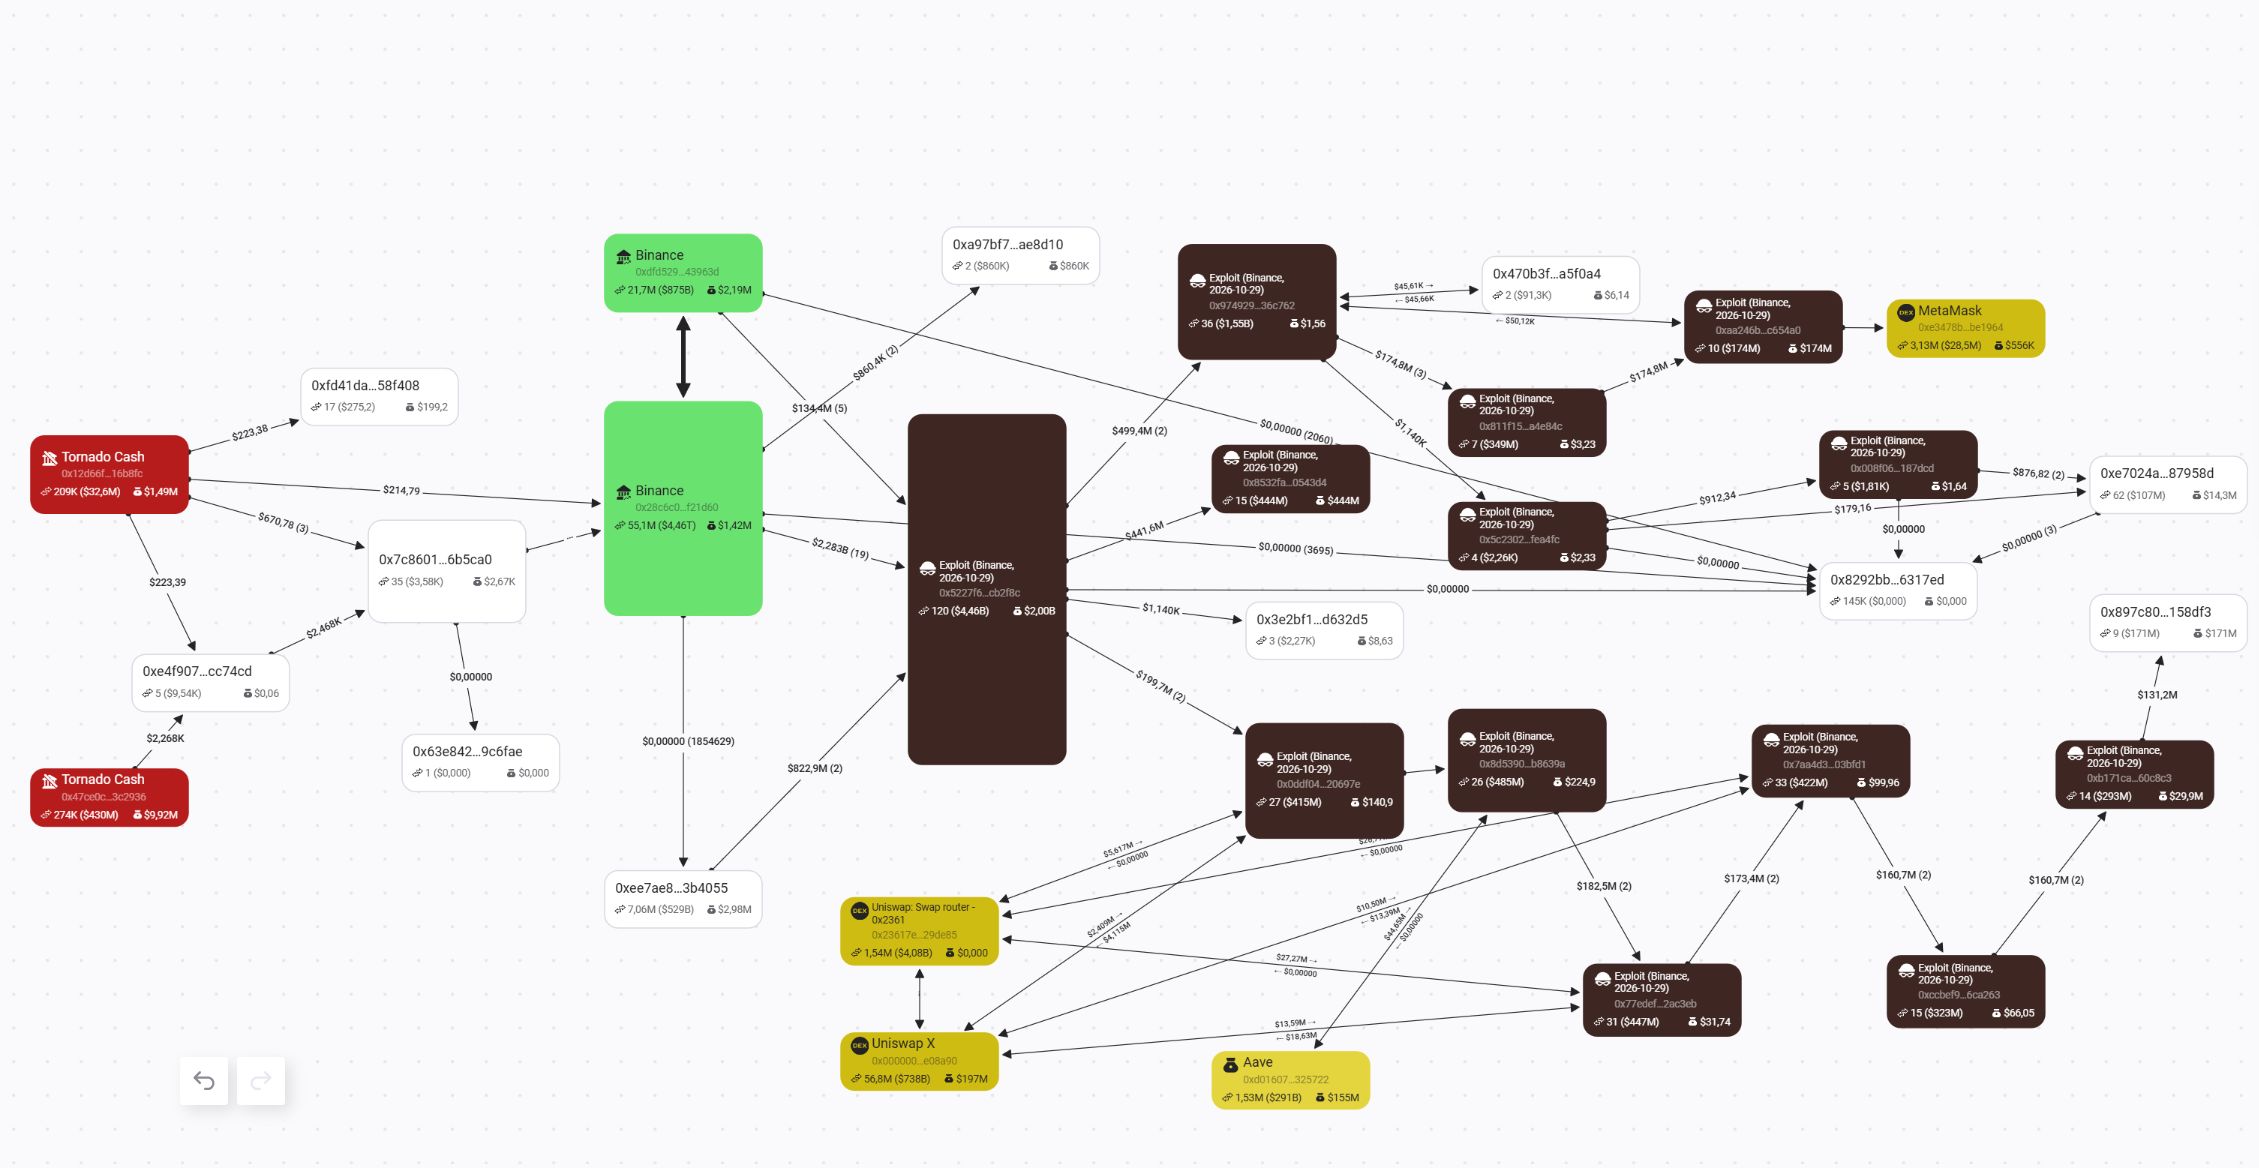 이더리움에서 탈취된 자금 흐름. 출처: BitOK Graph
트론 체인에서는, 바이낸스-핫 7 지갑에서 6억 1,270만 USDT가 유출됐습니다. 트론의 대표적 탈중앙화 거래소인 썬스왑에서 16번에 걸친 교환으로, 공격자는 2억 3,400만 USDT를 6억 3,820만 TRX로 바꿨습니다.
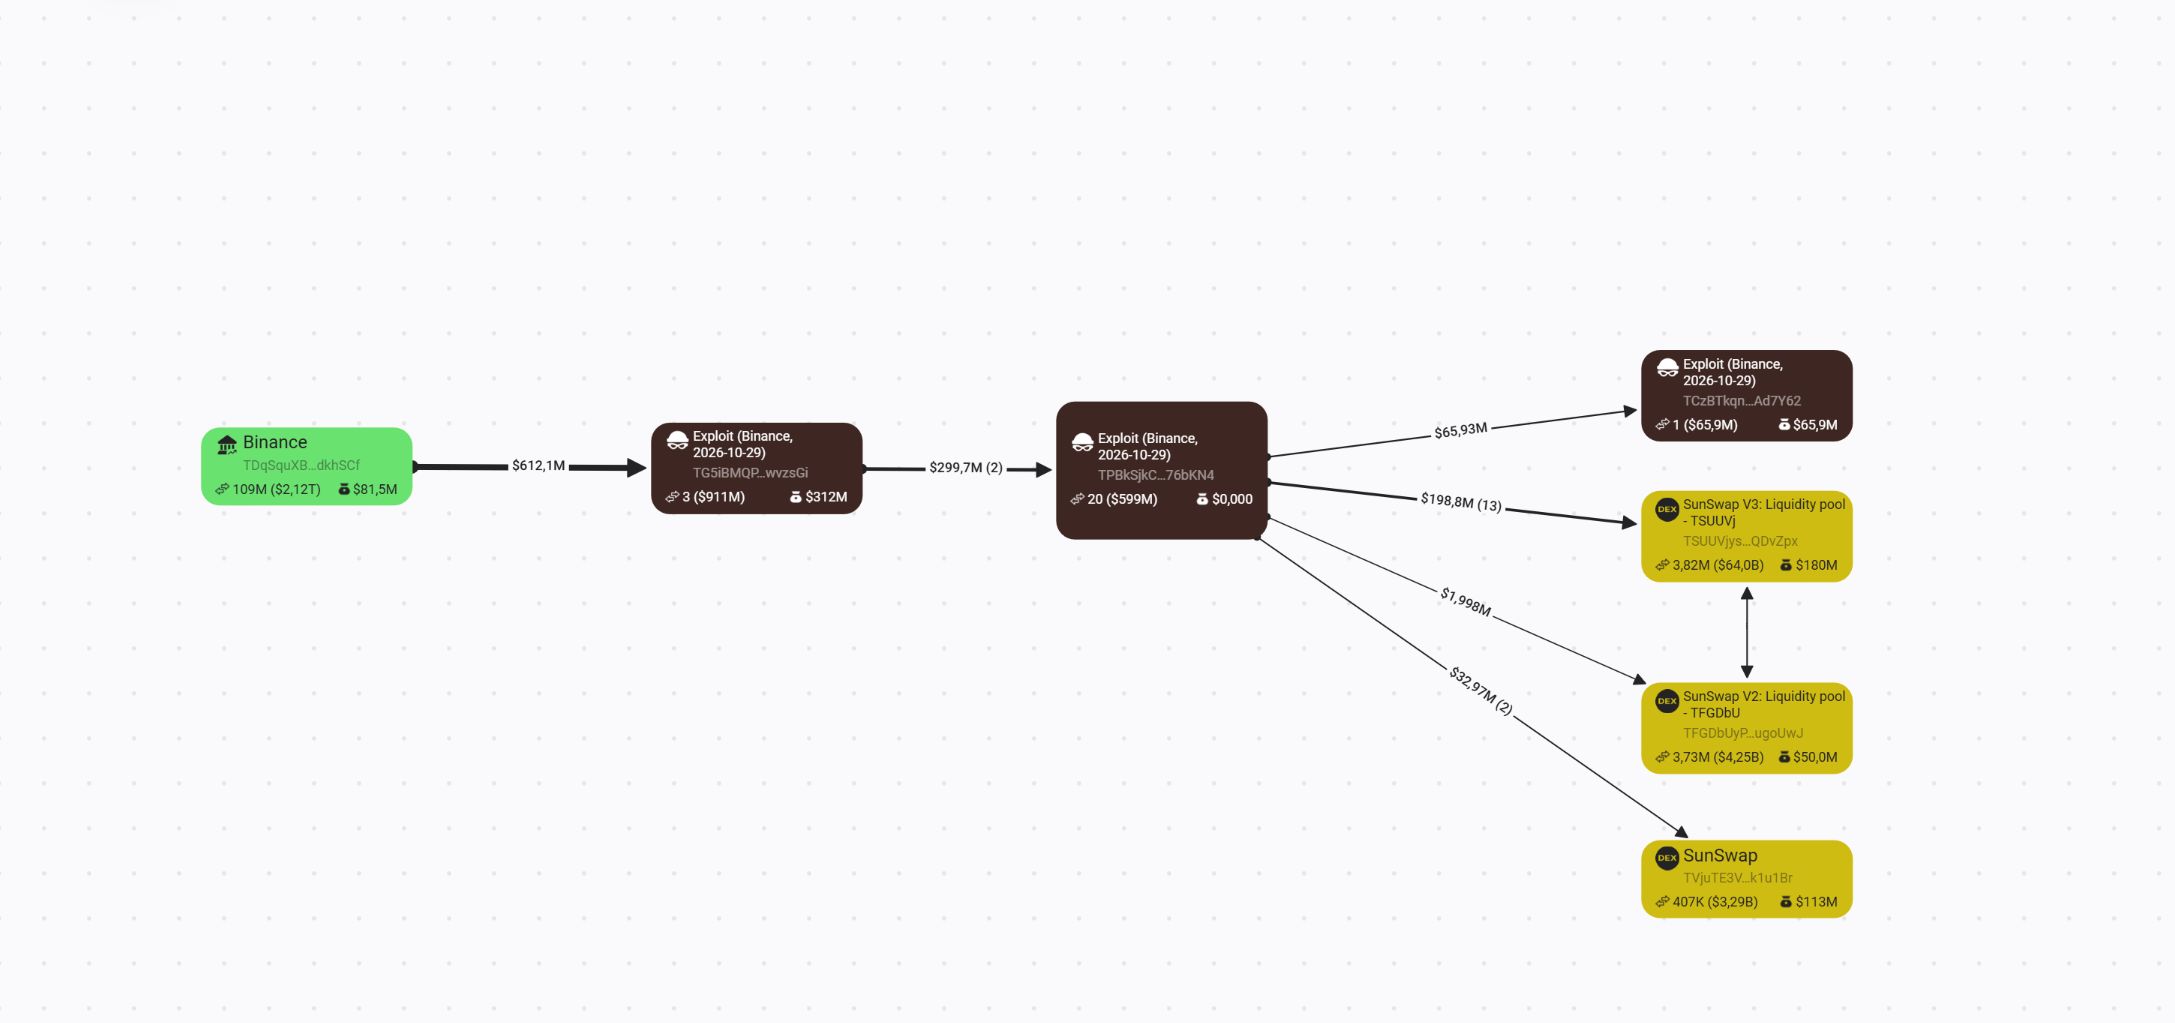 트론에서 탈취된 USDT. 출처: BitOK Graph.
동결 경쟁
USDT를 동결하려면, 테더의 멀티시그 지갑에서 세 번의 승인이 필요했습니다. 여러 명의 승인자가 서명해야 합니다. 각 동결에는 최대 2분 36초가 걸렸고, 대기 중인 요청은 온체인에서 투명하게 보였습니다. 공격자는 동결 진행 상황을 보고 먼저 이동할 수 있었습니다. 한 지갑은 동결 48초 전에 1억 3천만 USDT를 옮겼습니다. 하지만 한 주소에서는 주저하다가 1억 7,500만 USDT를 잃었습니다.
8억 2,300만 USDC는 한 주소에 그대로 있었고, 한 번에 동결됐습니다.
| 테더 및 서클에 의해 동결된 자산 | 금액 |
|---|---|
| 이더리움 USDT | 13억 8천만 달러 |
| 이더리움 USDC | 8억 2,300만 달러 |
| 트론 USDT | 3억 7,870만 달러 |
| 아발란체 USDt | 840만 달러 |
| 합계 | 25억 9천만 달러 |
다른 발행사들은 USD1, XAUt, PAXG, wBETH, FDUSD를 동결했고, BEAM 발행사는 9억 8,400만개의 탈취 토큰을 소각했습니다. 아비트럼의 긴급기관인 12명의 시큐리티 카운슬은 8,426 ETH와 7,456만 ARB를 압수했습니다.
총 27억 9천만 달러가 동결, 소각 또는 압수됐습니다. 그러나 이미 6억 6,900만 USDT는 ETH와 TRX로 변환됐습니다.
21:43~00:10 UTC: 계속 털린 지갑
바이낸스 14는 여전히 공격자의 통제 하에 있었습니다.
21:43:59 — 평상시 바이낸스 충전으로 2억 USDT가 바이낸스14로 입금됩니다. 12초 만에 계약이 이를 바로 털었습니다. USDT는 이미 동결된 곳에 도착했으나, 약 370 ETH는 빠져나갔습니다. 22:39 — 또 한 번의 털이로 128.49 ETH가 유출됐습니다. 23:56 — 2,961.91 ETH가 도착 1분 만에 휩쓸렸습니다. 10월 30일 00:10:35 — 드디어 바이낸스가 접속 권한을 차단했습니다.공격자는 약 4시간 동안 해당 지갑을 장악했습니다.
18,270 BTC의 행방
20시 20분 06초, 11개의 거래로 18,270.2 BTC가 바이낸스 핫월렛에서 이동됐습니다. 수수료는 평소의 두 배였습니다. 이 비트코인은 19개의 주소로 나뉘어, 그중 17개가 각각 1,000 BTC를 보유했습니다. 10월 30일 기준으로 아직 아무 이동도 없었습니다. 비트코인 공개 원장 덕분에 계속 추적이 가능하지만, 누구도 이 코인을 동결할 수는 없습니다.
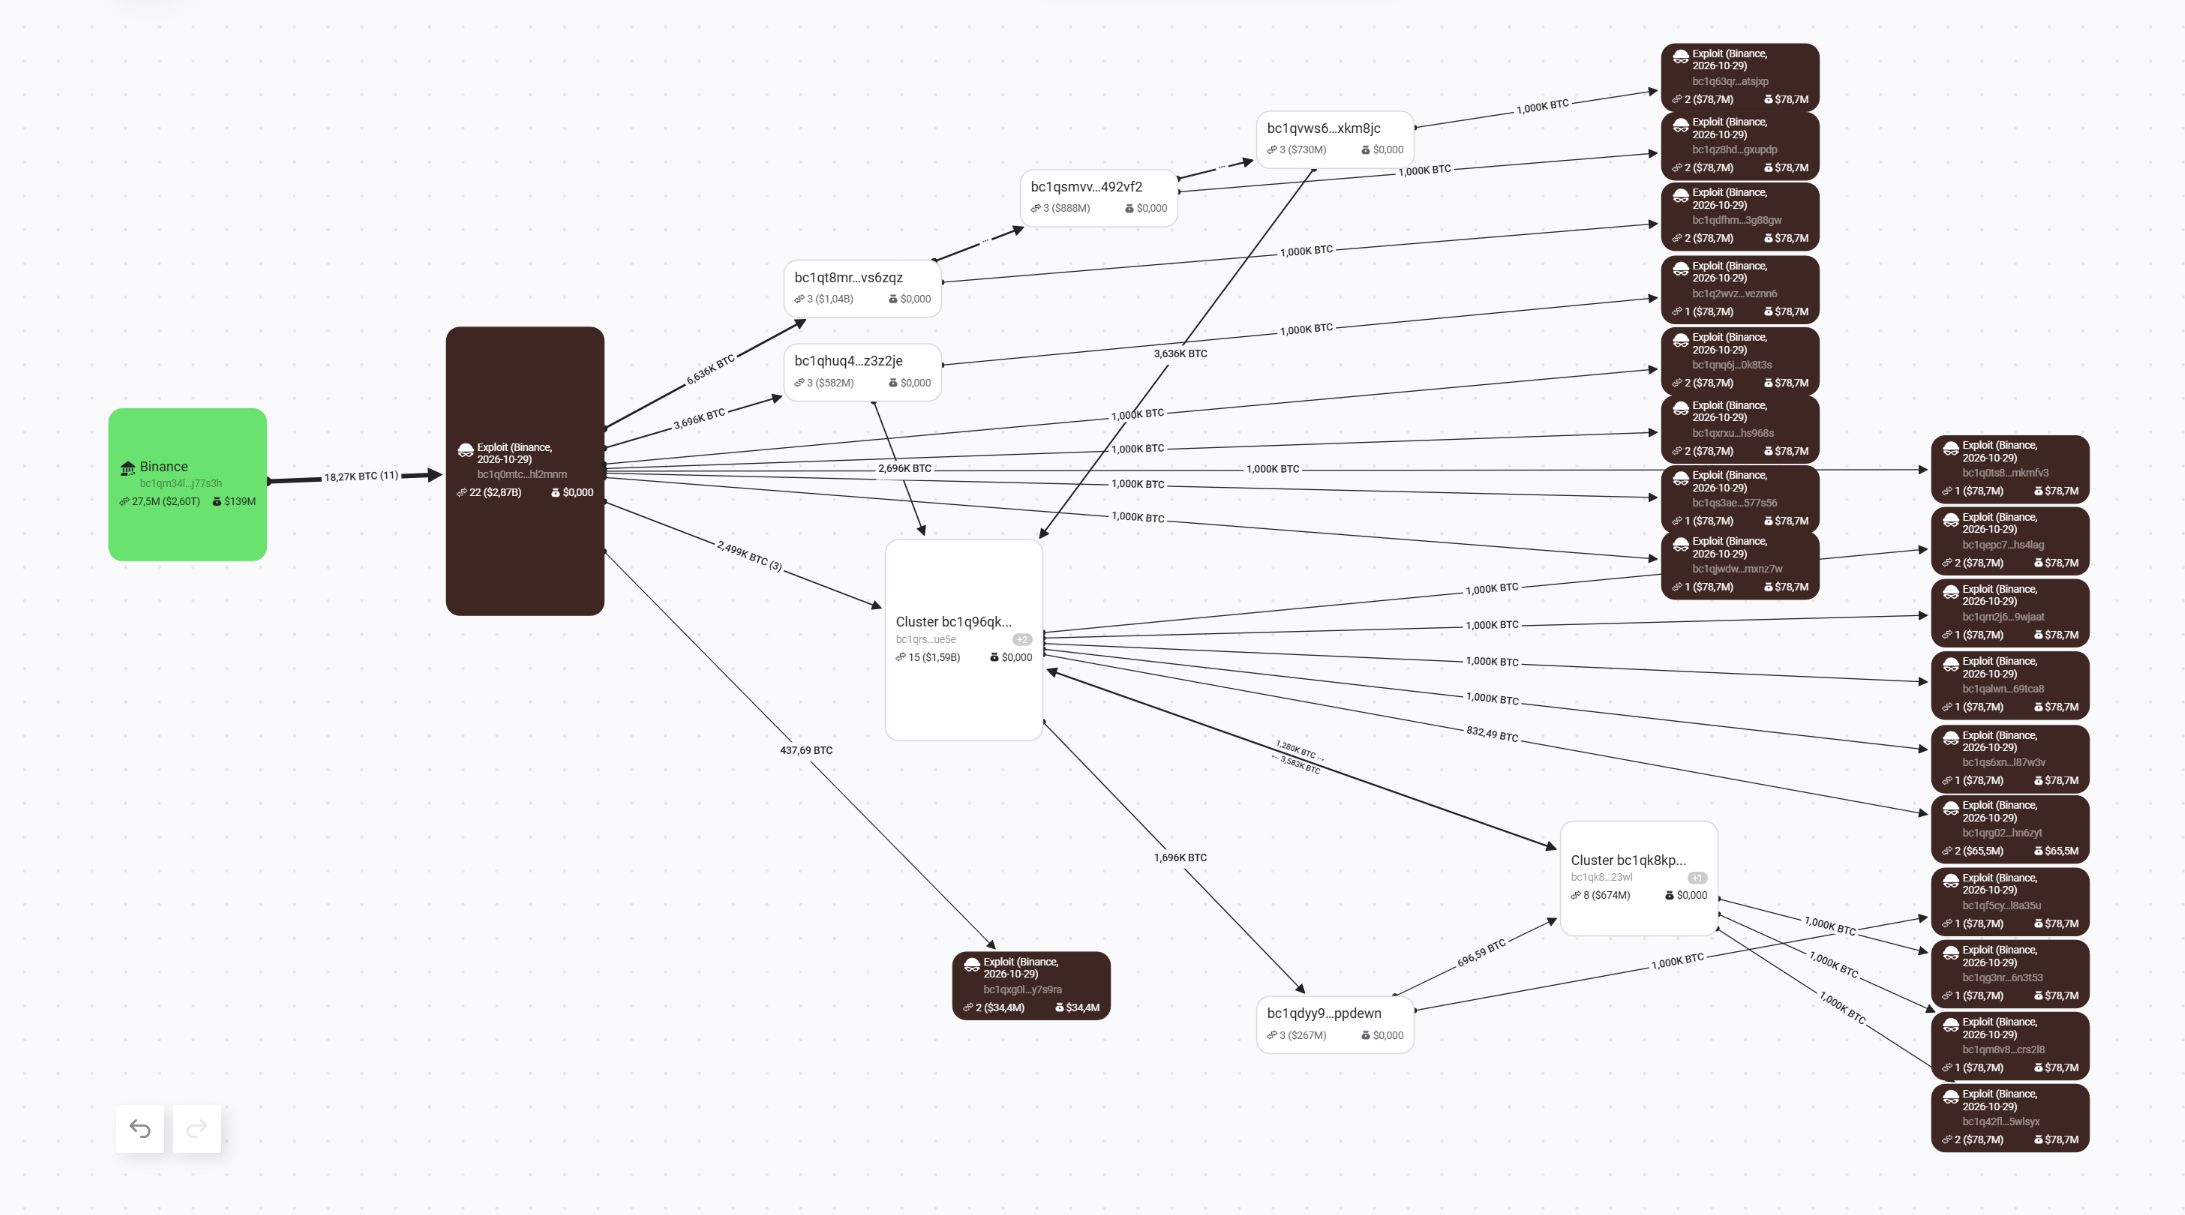 18,270 BTC의 이동 경로 . 출처: BitOK Graph
10월 30일 04:02: 비트겟 연결 고리
BitOK의 가장 큰 발견은, 바이낸스에서 탈취된 자금이 이미 2026년 9월 비트겟 해킹 수익을 수집하던 동일한 이더리움 주소로 이동했다는 점입니다.
공격자는 TRX와 USDT를 블록체인 간 코인을 교환하는 프로토콜인 THORChain을 통해 이동시켰으며, 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7 주소에서 ETH를 받았습니다.
해당 주소는 이미 비트겟 해킹으로 추적된 ETH를 받은 적이 있습니다. 이더리움은 10월 23일부터 활동하던 비트겟이 공개한 공격자 지갑 목록의 비트코인 주소에서 유입됐으며, 처음에는 바이낸스에서 한번도 탈취되지 않았던 코인인 ZEC로 시작했습니다.
06시 20분 기준으로 이 주소는 8건의 비트겟 연관 자금(349.46 ETH)과 5건의 바이낸스 연관 자금(13.63 ETH)을 받아 혼합한 뒤, 새로운 지갑으로 보냈습니다. 단순히 동일한 주소를 사용했다고 해도 해킹 배후자를 특정할 수는 없습니다.
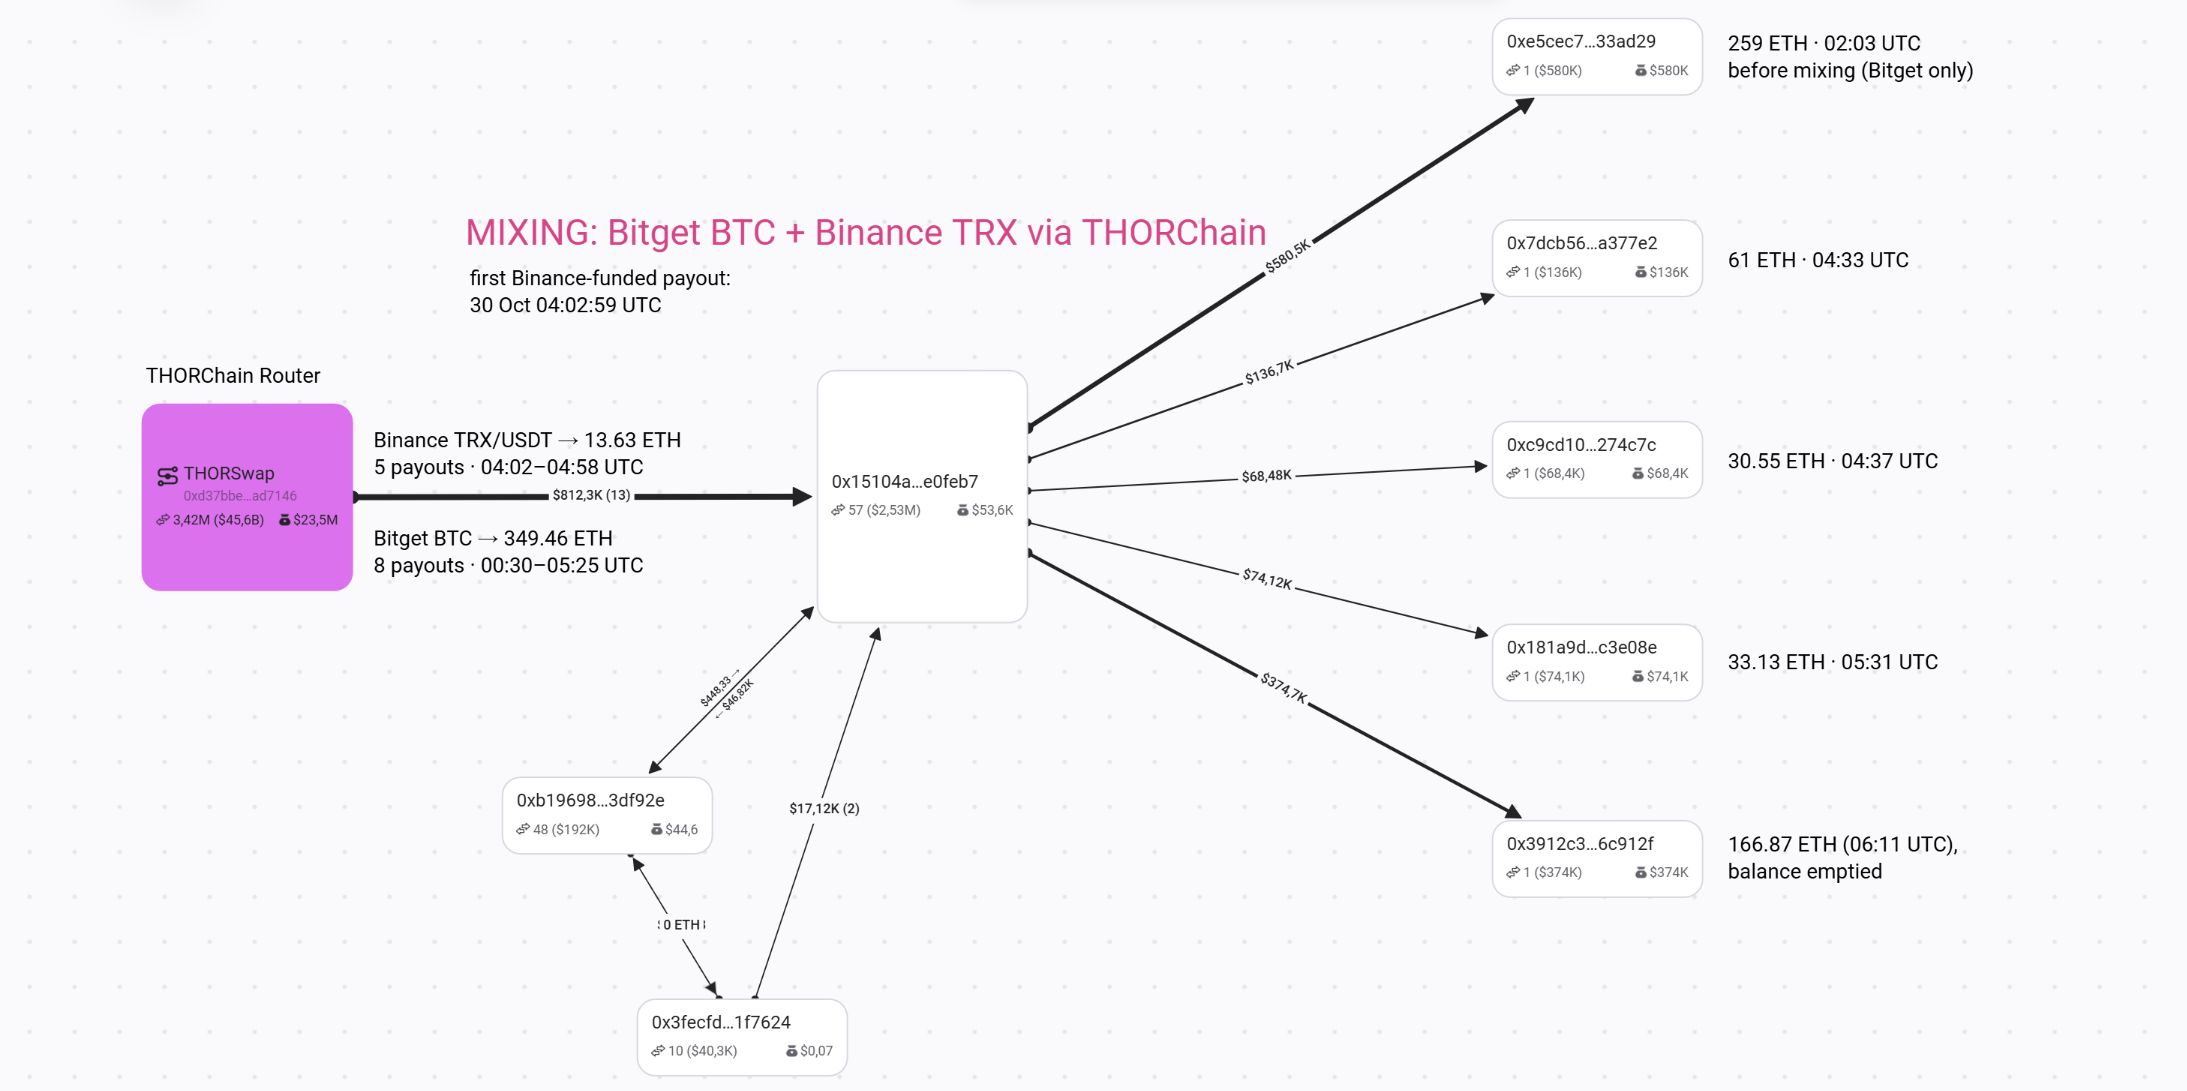 바이낸스와 비트겟 자금이 한 지점에서 만나다. 출처: BitOK 그래프.
북한 소행이었습니까?
두 해킹 모두 개인 키를 탈취하지 않고 내부 시스템을 침입하는 방식이었습니다. 비트겟 측은 이번 해킹의 배후로 북한을 지목했습니다. BitOK는 북한 연관 그룹의 특징으로 사전 연습, 토네이도캐시(Tornado Cash) 자금 조달, 동결 가능한 토큰의 즉각적인 교환, UTC+9 근무 시간 내 준비 작업 등이 있음을 지적합니다.
“새롭게 확인된 공통 세탁 주소는 단순 전술적 유사성보다 운영상 연결고리를 더 강하게 보여주는 증거입니다. BitOK는 두 건의 도난 사건이 같은 북한 그룹과 연관됐으며, 동일한 운영자가 자금 세탁 흐름을 관리했을 가능성이 높다고 평가합니다. 이는 참가자 전원의 실체를 의미하지 않는 분석적 귀속일 뿐입니다.” - BitOK
바이낸스의 대응
바이낸스는 20시 36분경 비트코인 및 트론 핫월렛 출금을 중단했습니다. 입금은 계속되었습니다. 바이낸스는 SAFU 긴급 자금과 자체 자원을 통해 고객의 모든 피해를 보상하겠다고 약속했습니다.
I want to speak to you directly about what happened.
— Richard Teng (@_RichardTeng) October 30, 2026
Bottom line - your money is safe, and we're covering every loss.
Our initial investigation suggests this security incident may have started with a compromised DevOps engineer's laptop. That gave an attacker access to a…
암호화폐 파생상품 데이터 플랫폼 코인글래스(Coinglass)에 따르면, 24시간 동안 15억 8천만 달러 규모 레버리지 포지션이 청산됐습니다.
공격자들이 현재 보유한 자산은 무엇입니까?
10월 30일 06시 20분 기준, BitOK가 공격자와 관련된 자산은 아래와 같습니다.
ETH 197,460개, BTC 18,270.2개, XRP 2억 3천 3백 46만 개, SOL 약 97만 500개, TRX 6억 7천 5백 90만 개, 그리고 AVAX 161만 개.이 중 ETH, BTC, XRP, SOL 네 종목만으로도 약 29억 5천만 달러 규모입니다.
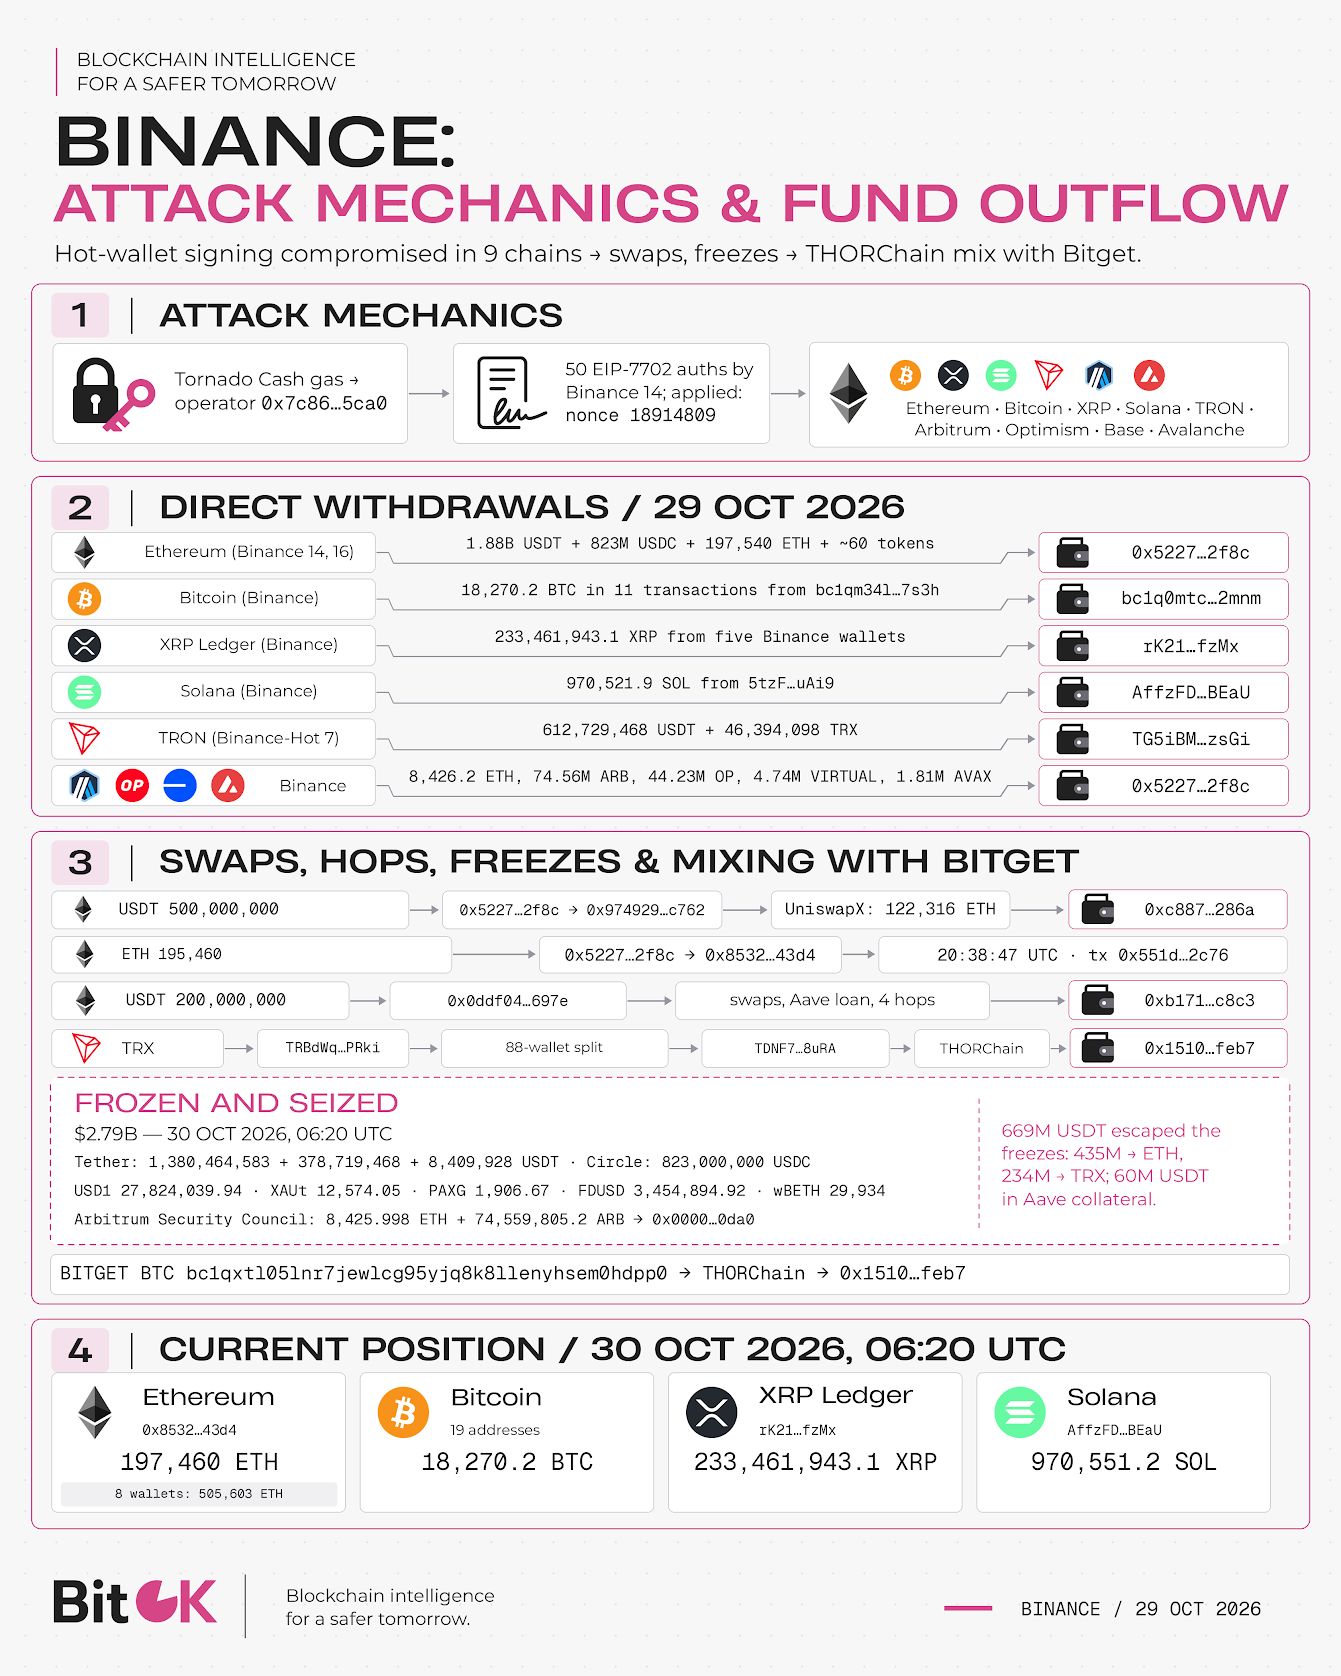 해킹 개요. 출처: BitOK
공격자들은 바이낸스 출금 서명을 담당하는 시스템을 탈취한 것으로 나타났습니다. BitOK는 바이낸스 해킹을 통해 암호화폐 업계가 참고해야 할 교훈을 공유했습니다.
“바이낸스 사건은 개인 키의 보안만으로는 충분하지 않다는 점을 보여줍니다. 거래소는 서명 권한에 대한 통제, 의심스러운 출금 명령 방지장치, 권한 침해 시 신속한 취소, 네트워크 전체 자산 이동의 지속적 모니터링이 필요합니다.”
kr.beincrypto.com 에서 Harsh Notariya의 원본 기사 바이낸스 해킹 어떻게 발생…60억 달러 탈취 조사 읽기