

2026年10月29日、攻撃者がバイナンスから約615億ドルをわずか31分で流出させた。暗号資産史上、いやインターネット史上最大級の窃盗事件の1つである。
バイナンスは当初、被害額を630億ドルと発表したが、ブロックチェーン分析会社ビットオーケーによる全取引の追跡によれば、被害は9つのブロックチェーン合計で615億ドルとなる。
攻撃者はバイナンスの秘密鍵自体を盗んだわけではない。バイナンスのシステムに不正送金を承認させた。本記事では事件の経緯を時系列でたどり、各技術用語も解説する。時間はすべて協定世界時(UTC)基準。
基礎知識:暗号資産取引所の資金移動の仕組み
ホットウォレットは取引所のオンラインウォレットで、出金を迅速に行うため常時ネット接続されている。
署名。 すべての送金にはウォレットの秘密鍵(秘密の数値)による承認が必要。取引所は自動化システムで毎日何千件もの支払いに署名している。
ノンスはイーサリアムウォレットの取引カウンター。取引数が多いウォレットではノンスは常に増加する。
凍結可能なコイン。 テザー(USDT)やサークル(USDC)といったステーブルコイン発行元はアドレスを凍結できる。一方、BTCやETH、TRXなどのネイティブコインは誰も凍結できない。
10月28日:ハッキング前の準備
すべてのブロックチェーン取引には少額の手数料が発生する。攻撃者は資金移動の痕跡を残さないため、「ミキサー」と呼ばれるTornado Cashを使った。多くの利用者の資金をまとめ、出金元と入金先の紐付けを不可能にする仕組みだ。
攻撃者のオペレーター用ウォレットと2人の協力者には、6回のTornado Cash出金で資金が供給された。
10月29日 02:28〜16:47 UTC:2回のリハーサル
攻撃者はバイナンスに手を付ける前に自分のウォレットで動作確認をしていた。侵入前に自宅の鍵でピッキングを練習する泥棒のような行動である。
道具はスマートコントラクト。イーサリアム上に作られ、コード通り正しく実行されるプログラムだ。今回のコントラクトは、権限を与えられたウォレットから資金を空にするためのものだった(イーサリアムのEIP-7702機能で可能になる権限設定。詳細は後述)。
02:28 — 攻撃者が資金抜き取りプログラムのテスト版を公開した。 13:51〜14:24 — 最初のリハーサル。自分の2つのウォレットに少額のUSDTとUSDCを入れ、テスト用プログラムに操作権限を与え、実行した。両ウォレットの残高が空に。ツールは正常動作した。 15:59 — 本番用バージョンを公開。後にバイナンス攻撃で使用された。 16:20〜16:47 — 本番バージョンで再度テストを実施。本番用の最終バージョンには追加機能があった。単なるトークン送金だけでなく、ウォレットにあらゆる操作をさせることができた。この夜、それによりバイナンスのウォレットから8億2300万USDCの引き出し命令を出せた。これほど特化したツール設計は、攻撃者がバイナンスのウォレット構造を十分把握していた可能性を示す。
「2つのバージョンの違いは極めて重大だった。本体コントラクトには、ウォレットから権限委譲を受けることで任意の関数呼び出しを代行実行できる機能があった。攻撃者はこの機能を使い、バイナンスのスマートウォレットから8億2300万USDCを抜き取った」とビットオーケーは説明している。
10月29日 20:04 UTC:31分間の資金流出
20時04分52秒から20時35分53秒まで、攻撃者はバイナンスのホットウォレットをXRP Ledger、ソラナ、ビットコイン、イーサリアム、トロン、Base、Optimism、Arbitrum、アバランチで立て続けに空にした。流出資産は以下の通り。
1万8270.2BTC 19万7540ETH 24億9000万USDT 8億2300万USDC 2億3346万XRP 97万0522SOLおよびその他多数のトークンすべての送金はバイナンス自身のウォレットによる署名だった。ビットオーケーは、通常の2〜2.7倍もの手数料、バイナンスの通常ソフトでは使われない形式の取引、イーサリアムでの本物の顧客出金の合間に挿入された偽の送金という特徴でこれを特定した。
攻撃者はDevOpsエンジニアのノートPCを侵害し、バイナンス社内システムで稼働するサービスコンテナを使い、偽の出金オーダーを提出した。
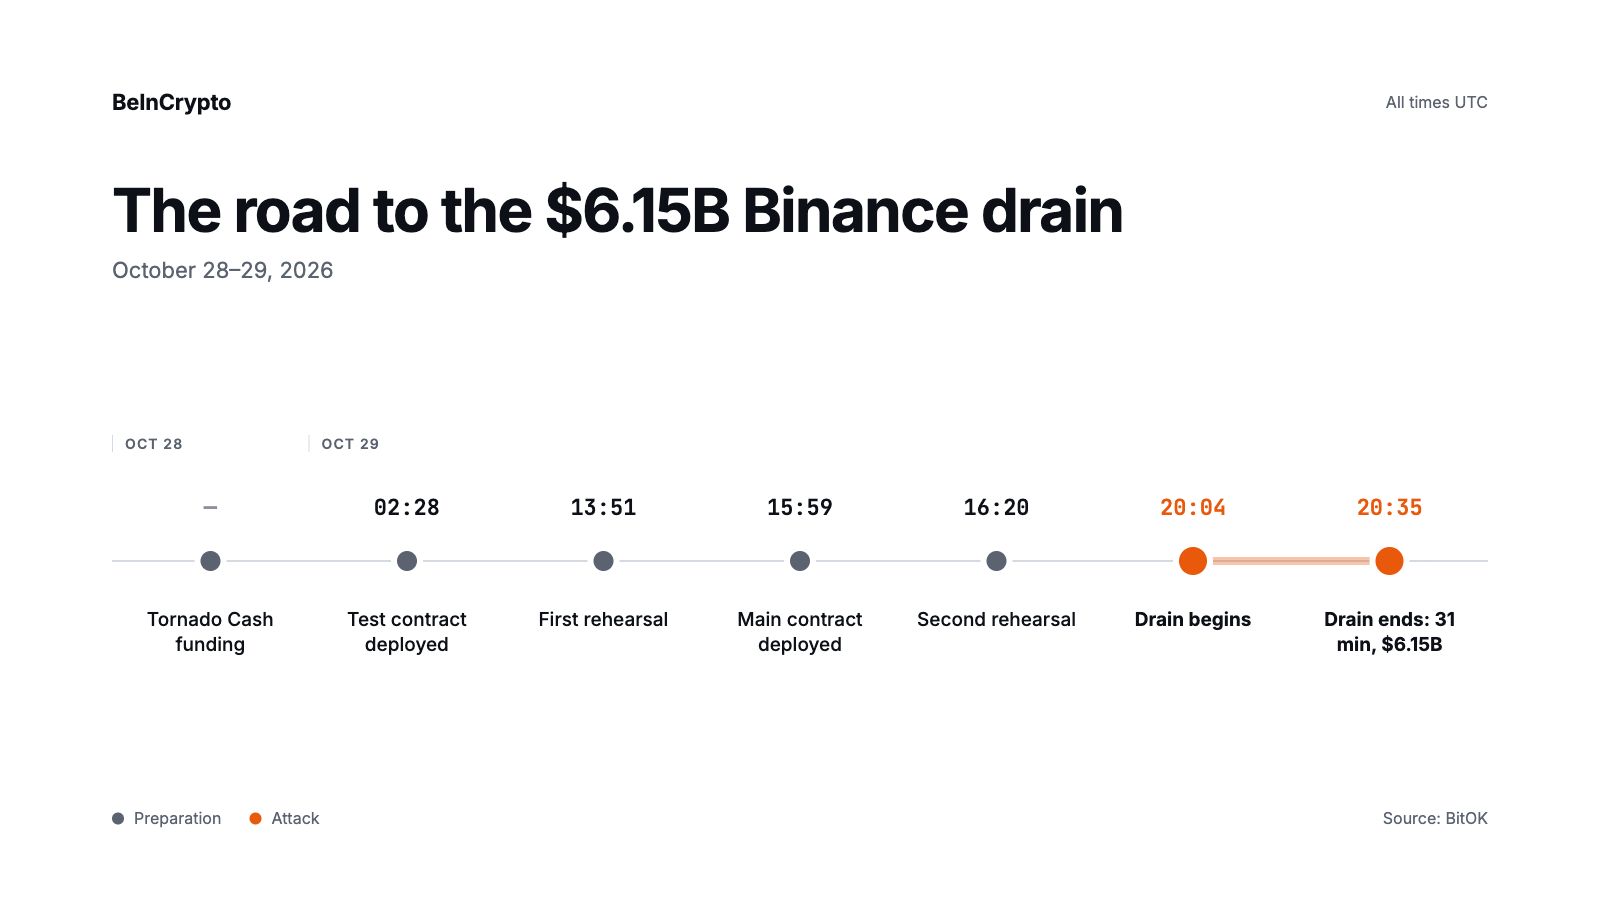 バイナンス資金流出のタイムライン 出典: BeInCrypto
20:20 UTC:50鍵トリック
この日の最大の技巧だった。標的は「バイナンス14」と呼ばれる多忙なイーサリアムホットウォレット。
計画。 EIP-7702を使うと、ウォレットはスマートコントラクトに代理操作を許す「認可証」に署名できる。バイナンス14が攻撃者のコントラクトを指定した認可証に署名すれば、攻撃者がそのウォレットを操れる。
課題。 認可証はウォレットの最新取引番号=ノンスが正しく入っていなければ無効になる。バイナンス14はひっきりなしに顧客に支払いをしており、ノンスが絶えず変化していた。ノンスがズレた認可証では効力がない。
手口。20時20分59秒に攻撃者はバイナンスの署名システムに対して、異なる番号のスリップ50枚を同時に署名させた。これはロックに50本の鍵を一度に試すような行為で、1本でも合えば突破できる。実際、そのうち1本が通った。Binance 14はその後、攻撃者のコントラクトの指示に従うようになりつつも通常どおり稼働したため、資金は流出し続けた。
成果。数分後、1件のトランザクションで65種類のトークン、時価22億ドル超が流出した。内訳は161億5000万USDT、16万7464ETHなど。20時41分と20時59分には、攻撃者のコントラクトが別のバイナンスウォレットから8億2300万USDCも送金させた。
Binance 16。2つ目のホットウォレットもより単純な手口で奪われた。バイナンスのシステムは偽装の送金依頼9件を受信し、それらを顧客への本物の払い出しと一緒に署名・送金した。流出額は2万8005.6ETHと5570万USDT。
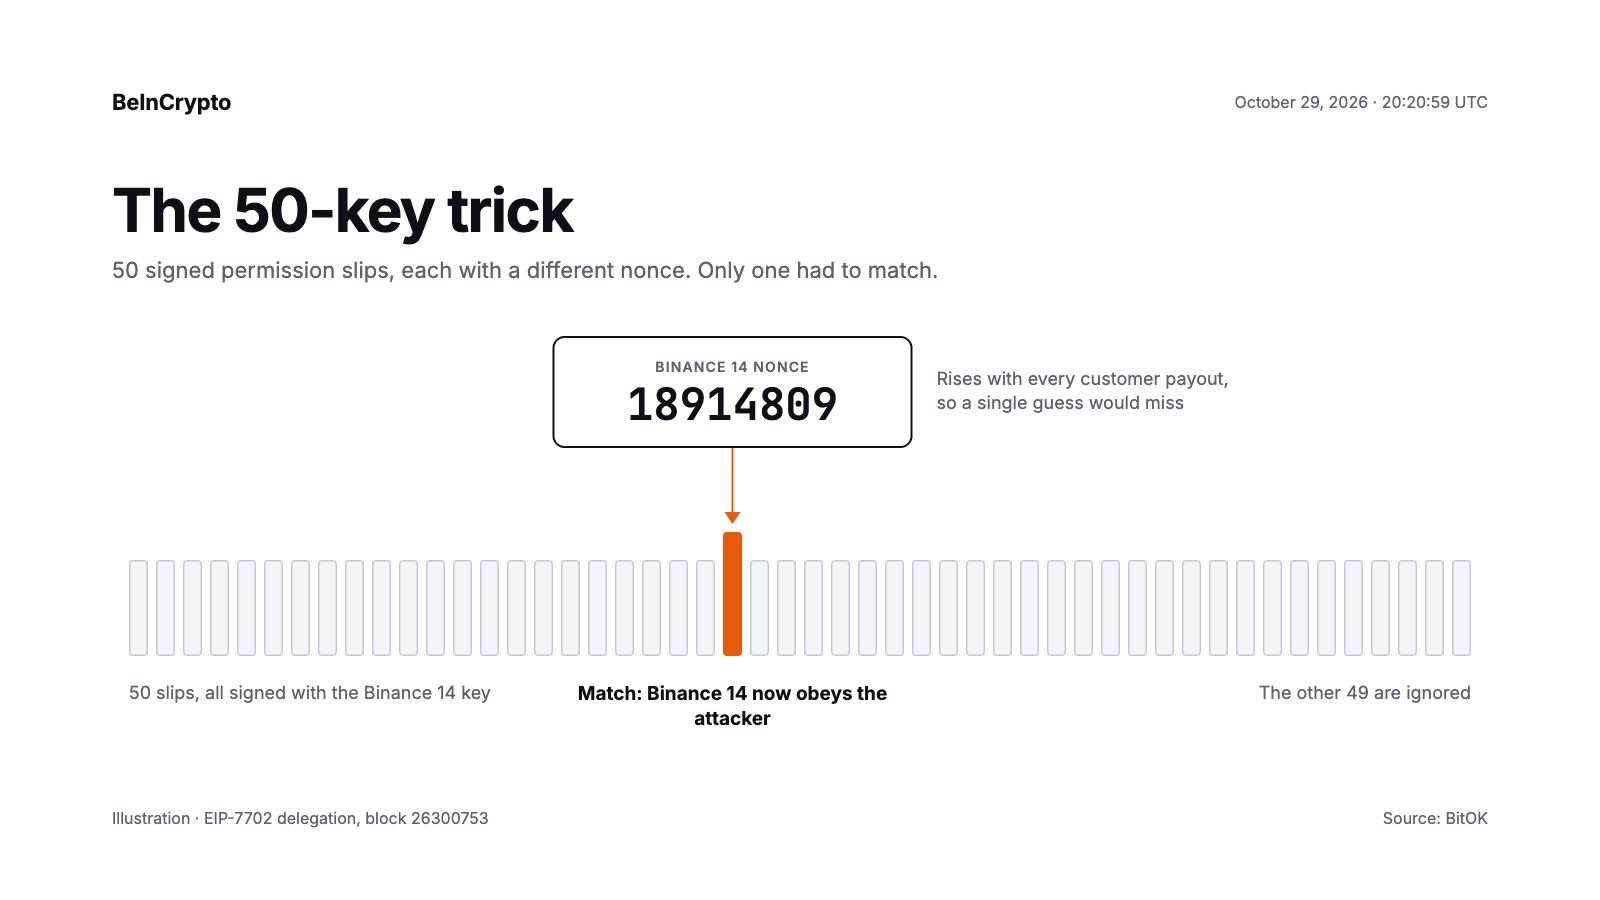 Binance 14流出。 出典:BeInCrypto
20時30分~21時14分:凍結不可能なコインへの競争
イーサリアム上で、受領用メインアドレスから6分以内に5億USDTが出金された。20時34分~21時09分にかけて、攻撃者はユニスワップ上で4億3500万USDTをETHに交換した。また、アーベへ6000万USDTを預け、担保にして1万9762ETHを借り入れた。結果として凍結可能な担保は残された。
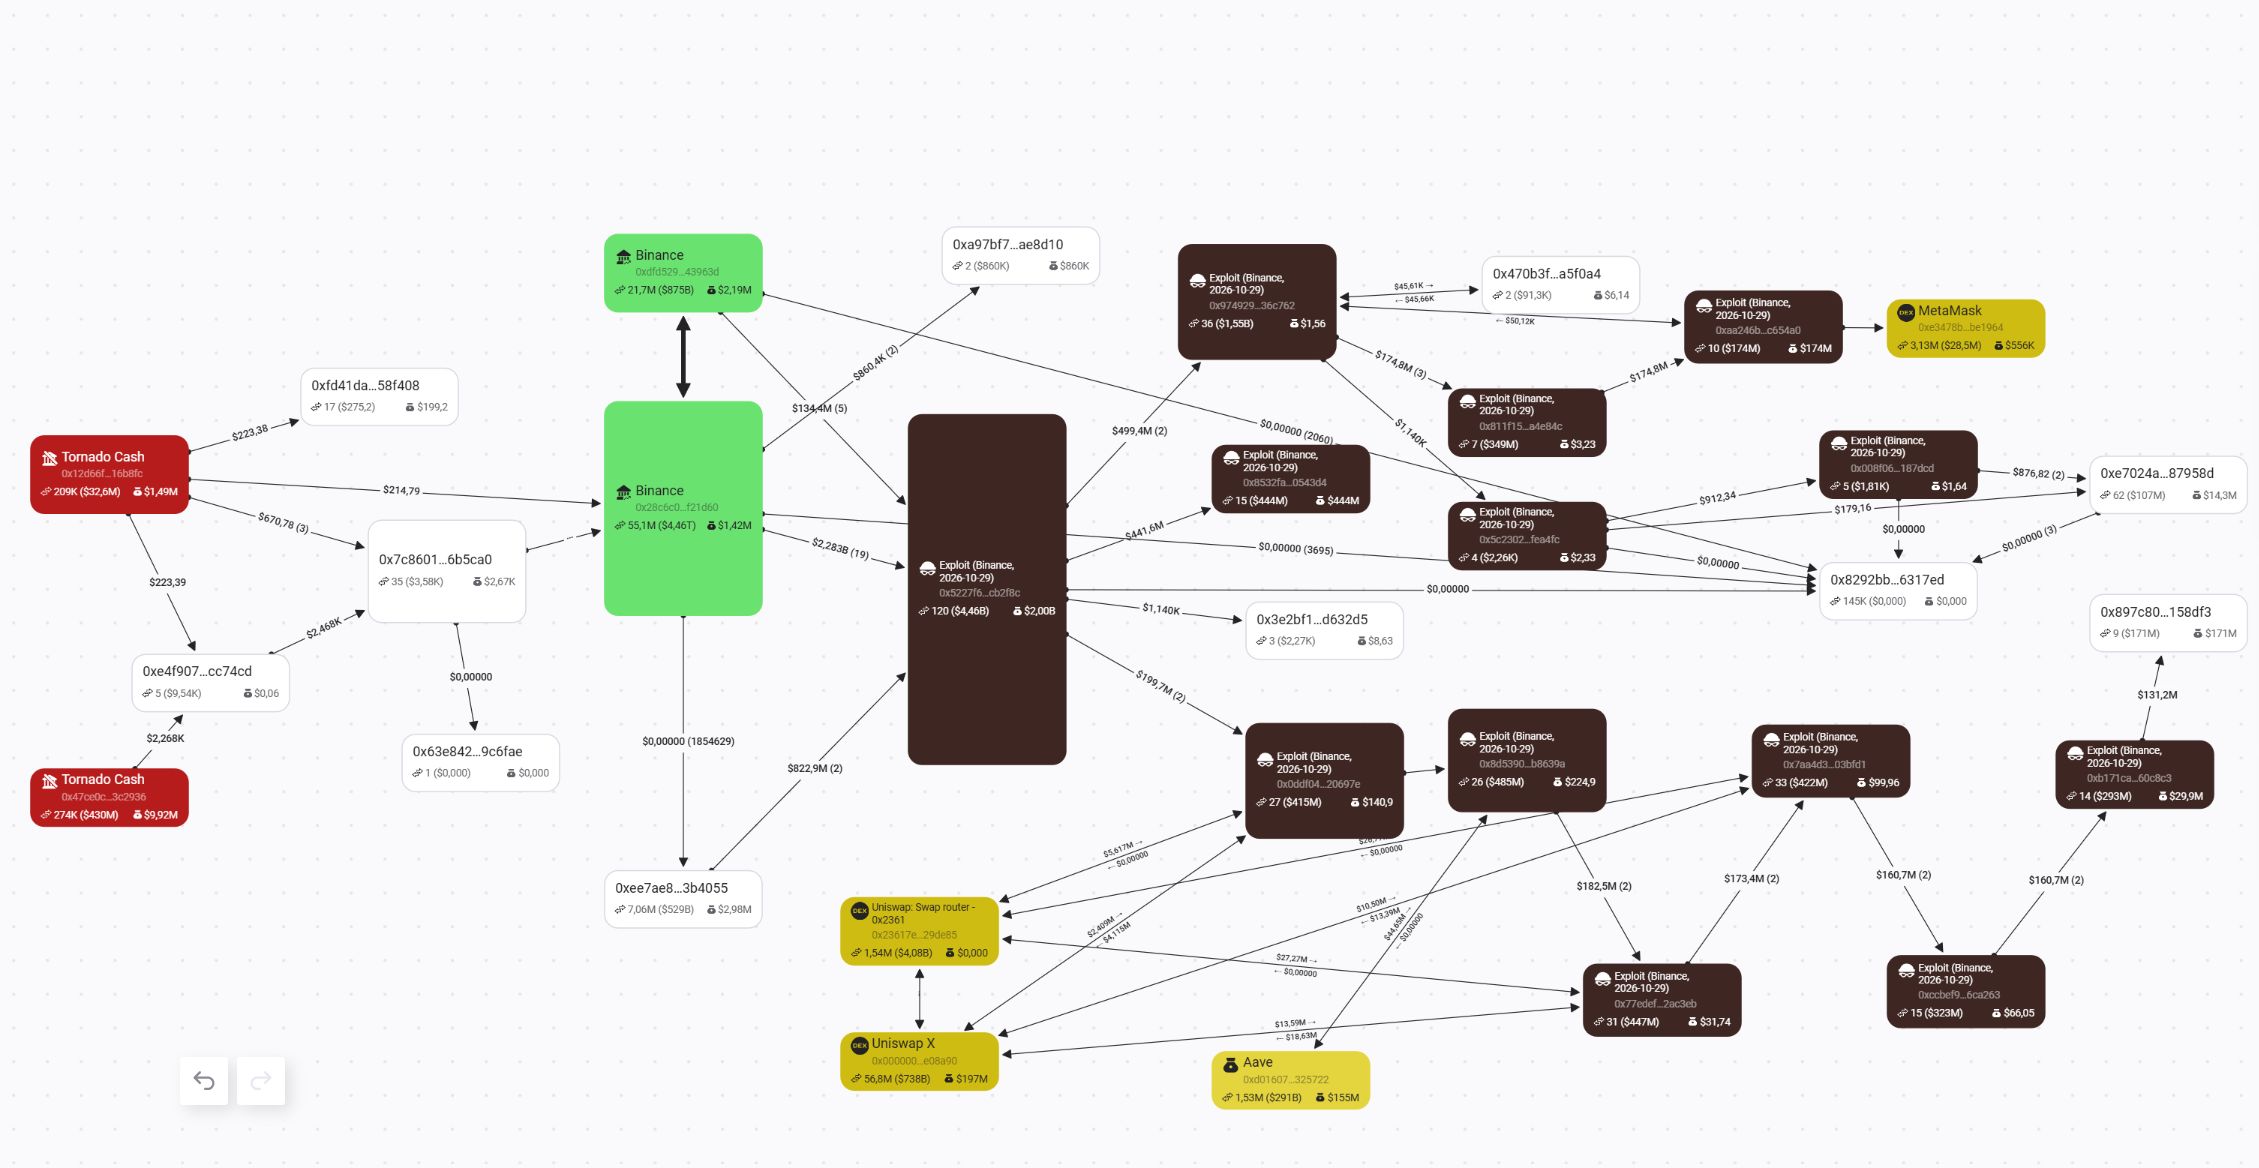 イーサリアム上の盗難資金の流れ。 出典:BitOK Graph
トロン上でも、バイナンスのホットウォレット「Binance-Hot 7」から6億1270万USDTが流出した。サンスワップ(Tronの主要分散型取引所)で16回のスワップを行い、2億3400万USDTを6億3820万TRXに交換した。
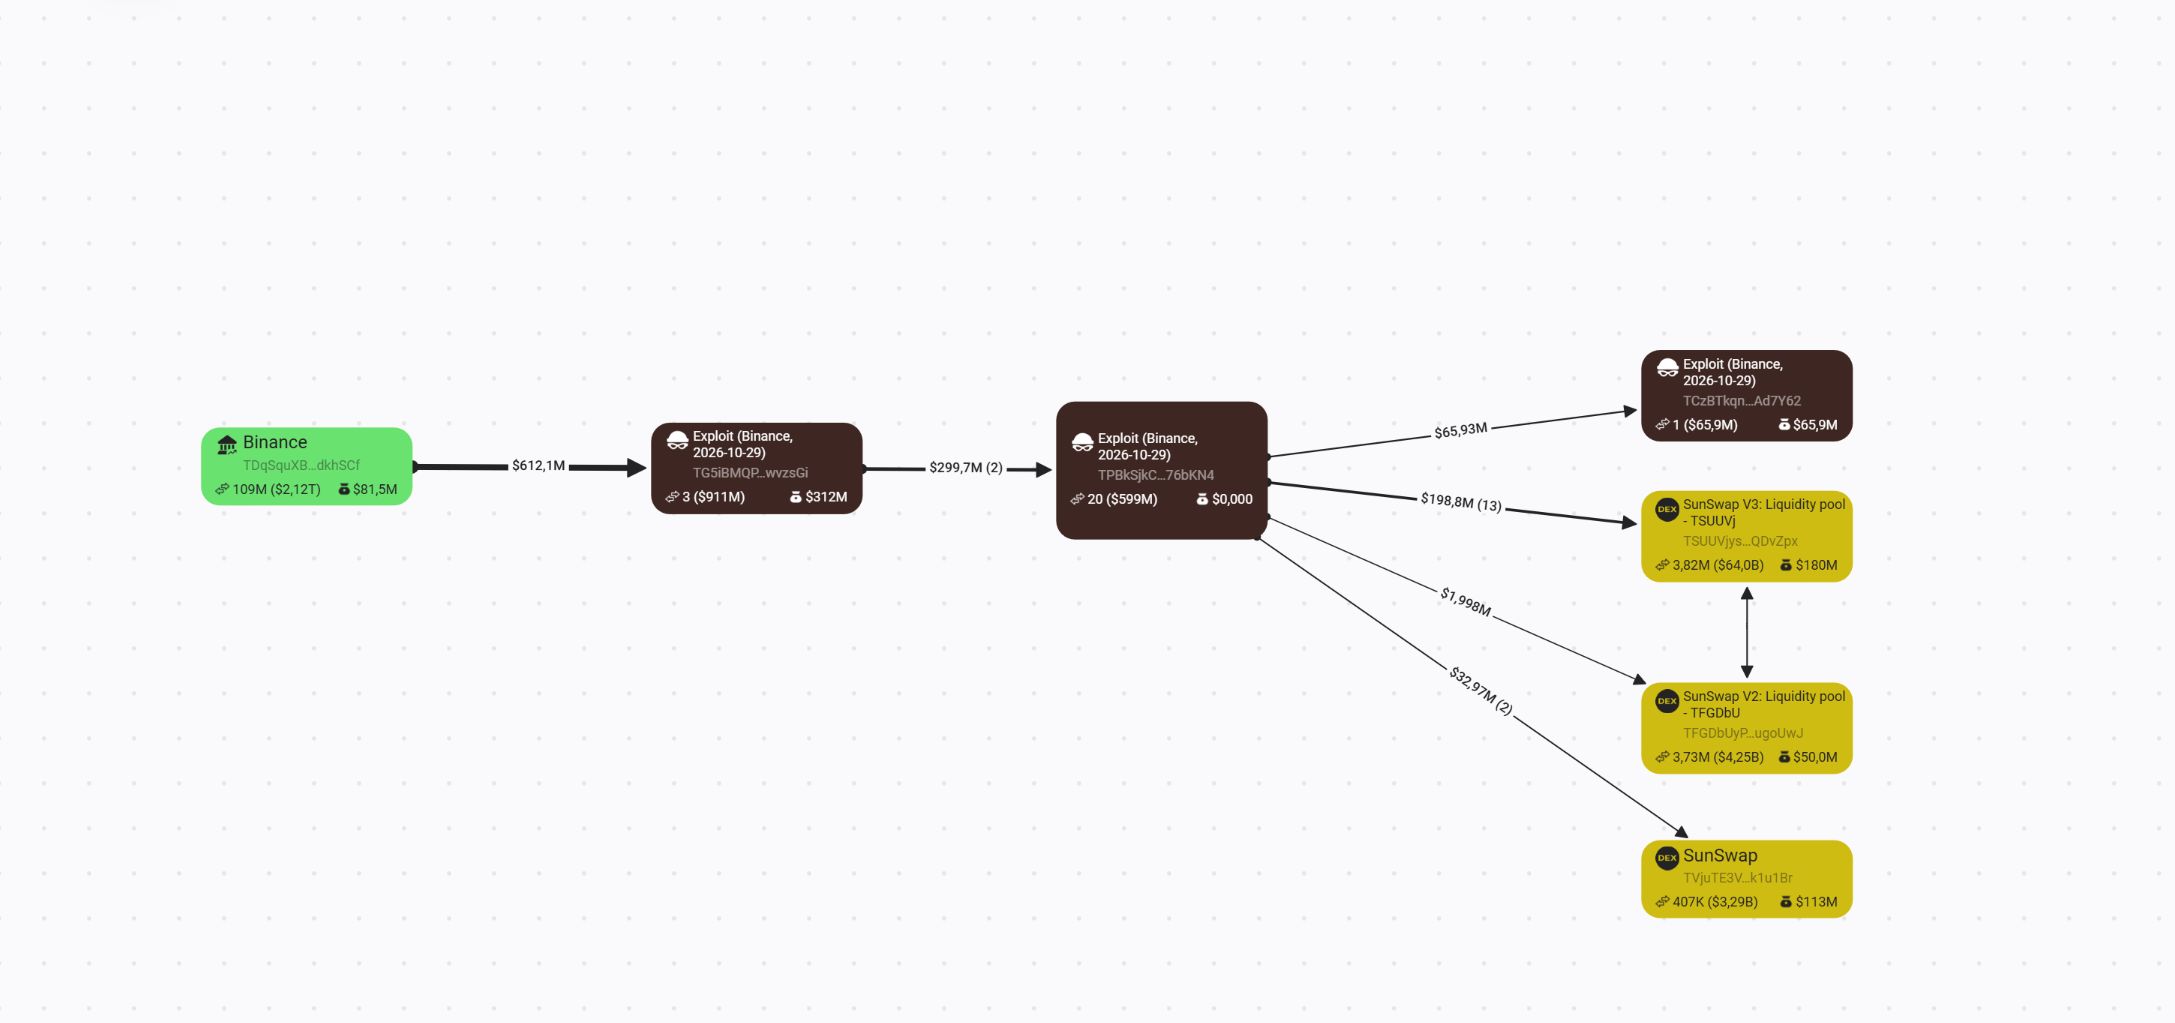 トロンで盗まれたUSDT。 出典:BitOK Graph。
凍結競争
USDTの凍結にはテザーのマルチシグウォレットで3者の承認が必要で、署名者が複数求められる。各凍結には最大2分36秒を要し、未承認リクエストがオンチェーン上で誰でも閲覧可能だった。攻撃者は凍結指示を察知して先回りし、あるウォレットでは凍結の48秒前に1億3000万USDTを移動させた。しかし、1つのアドレスでは対応が遅れ、1億7500万USDT近くを失った。
8億2300万USDCはいずれも1つのアドレスに残っており、1件の取引で全額凍結された。
| テザー/サークルによる凍結額 | 金額 |
|---|---|
| イーサリアムUSDT | 13億8000万ドル |
| イーサリアムUSDC | 8億2300万ドル |
| トロンUSDT | 3億7870万ドル |
| アバランチUSDt | 840万ドル |
| 合計 | 25億9000万ドル |
その他の発行体はUSD1、XAUt、PAXG、wBETH、FDUSDを凍結し、BEAMの発行者は9億8400万盗難トークンをバーンした。アービトラムのセキュリティ評議会(非常時対応の12人組織)は、8426ETHと7456万ARBを押収した。
最終的に27億9000万ドル相当が凍結・バーン・押収された。一方で、既に6億6900万USDTがETHおよびTRXへと交換済みだった。
21時43分~0時10分:何度も狙われたウォレット
Binance 14は依然として攻撃者の支配下にあった。
21時43分59秒 ― バイナンスが平常どおり2億USDTをBinance 14へ送金。12秒後、攻撃者コントラクトが即座に全額を送金。USDTは既に凍結済みのアドレスへ送られたが、約370ETHは逃れた。 22時39分 ― さらに128.49ETHが流出。 23時56分 ― 2961.91ETHが到着直後に送金された。 10月30日0時10分35秒 ― バイナンスがようやく制御権を取り戻した。攻撃者がウォレットを支配していた時間は約4時間だった。
1万8270BTCの行方
20時20分06秒に、バイナンスのホットウォレットから11件の送金で1万8270.2BTCが移動した。送金に通常の2倍の手数料が支払われた。コインは19アドレスに分割され、そのうち17アドレスが各1000BTCを保有。10月30日現在、いずれのコインも動いていない。ビットコインの公開台帳により追跡は可能だが、凍結はできない。
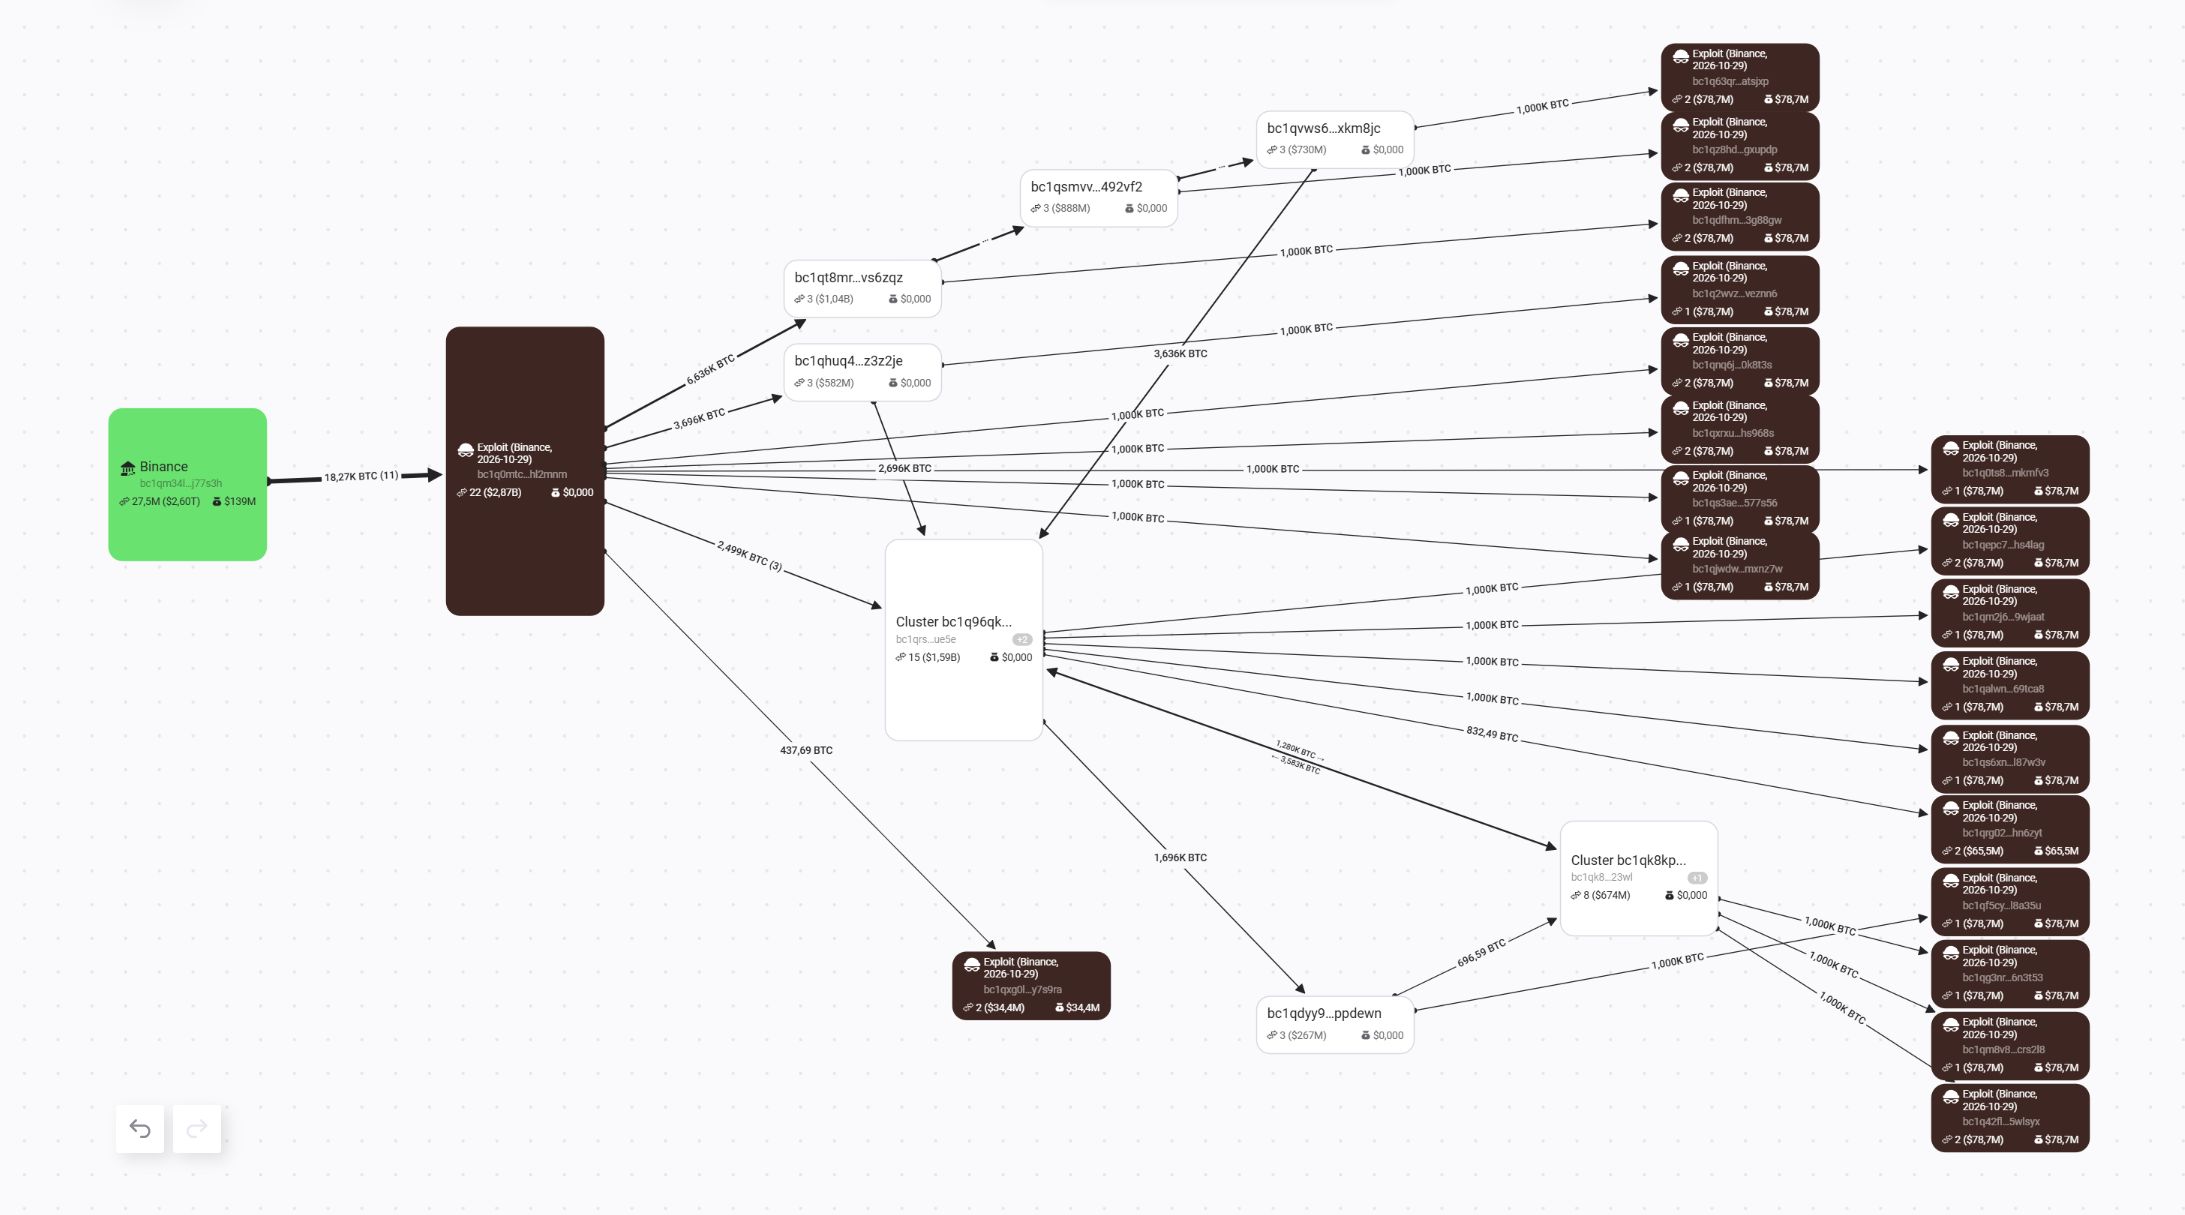 1万8270BTCの流れ。 出典:BitOK Graph
10月30日4時02分:Bitgetとの関連
BitOKの主な発見は、Binanceから盗まれた資金が、2026年9月のBitgetハッキングで得た不正資金をすでに集めていたイーサリアムアドレスに到達した点である。
攻撃者はTRXとUSDTを、異なるブロックチェーン間でコインを交換するプロトコルであるTHORChainを経由して移動させ、0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7にイーサリアム(ETH)を受け取った。
このアドレスはBitgetハッキングによるETHもすでに受け取っていた。これはBitgetが公開した攻撃者ウォレットのビットコインアドレスリストから送金されたもので、10月23日以降に利用され、最初はBinanceからは盗まれていないZECから始まっていた。
午前6時20分時点で、Bitget関連の送金8件(349.46ETH)とBinance関連の送金5件(13.63ETH)を受領し、その後これらを混ぜて新たなウォレットに送った。同一アドレスの利用だけでは、両事件の背後にいる人物を特定できない。
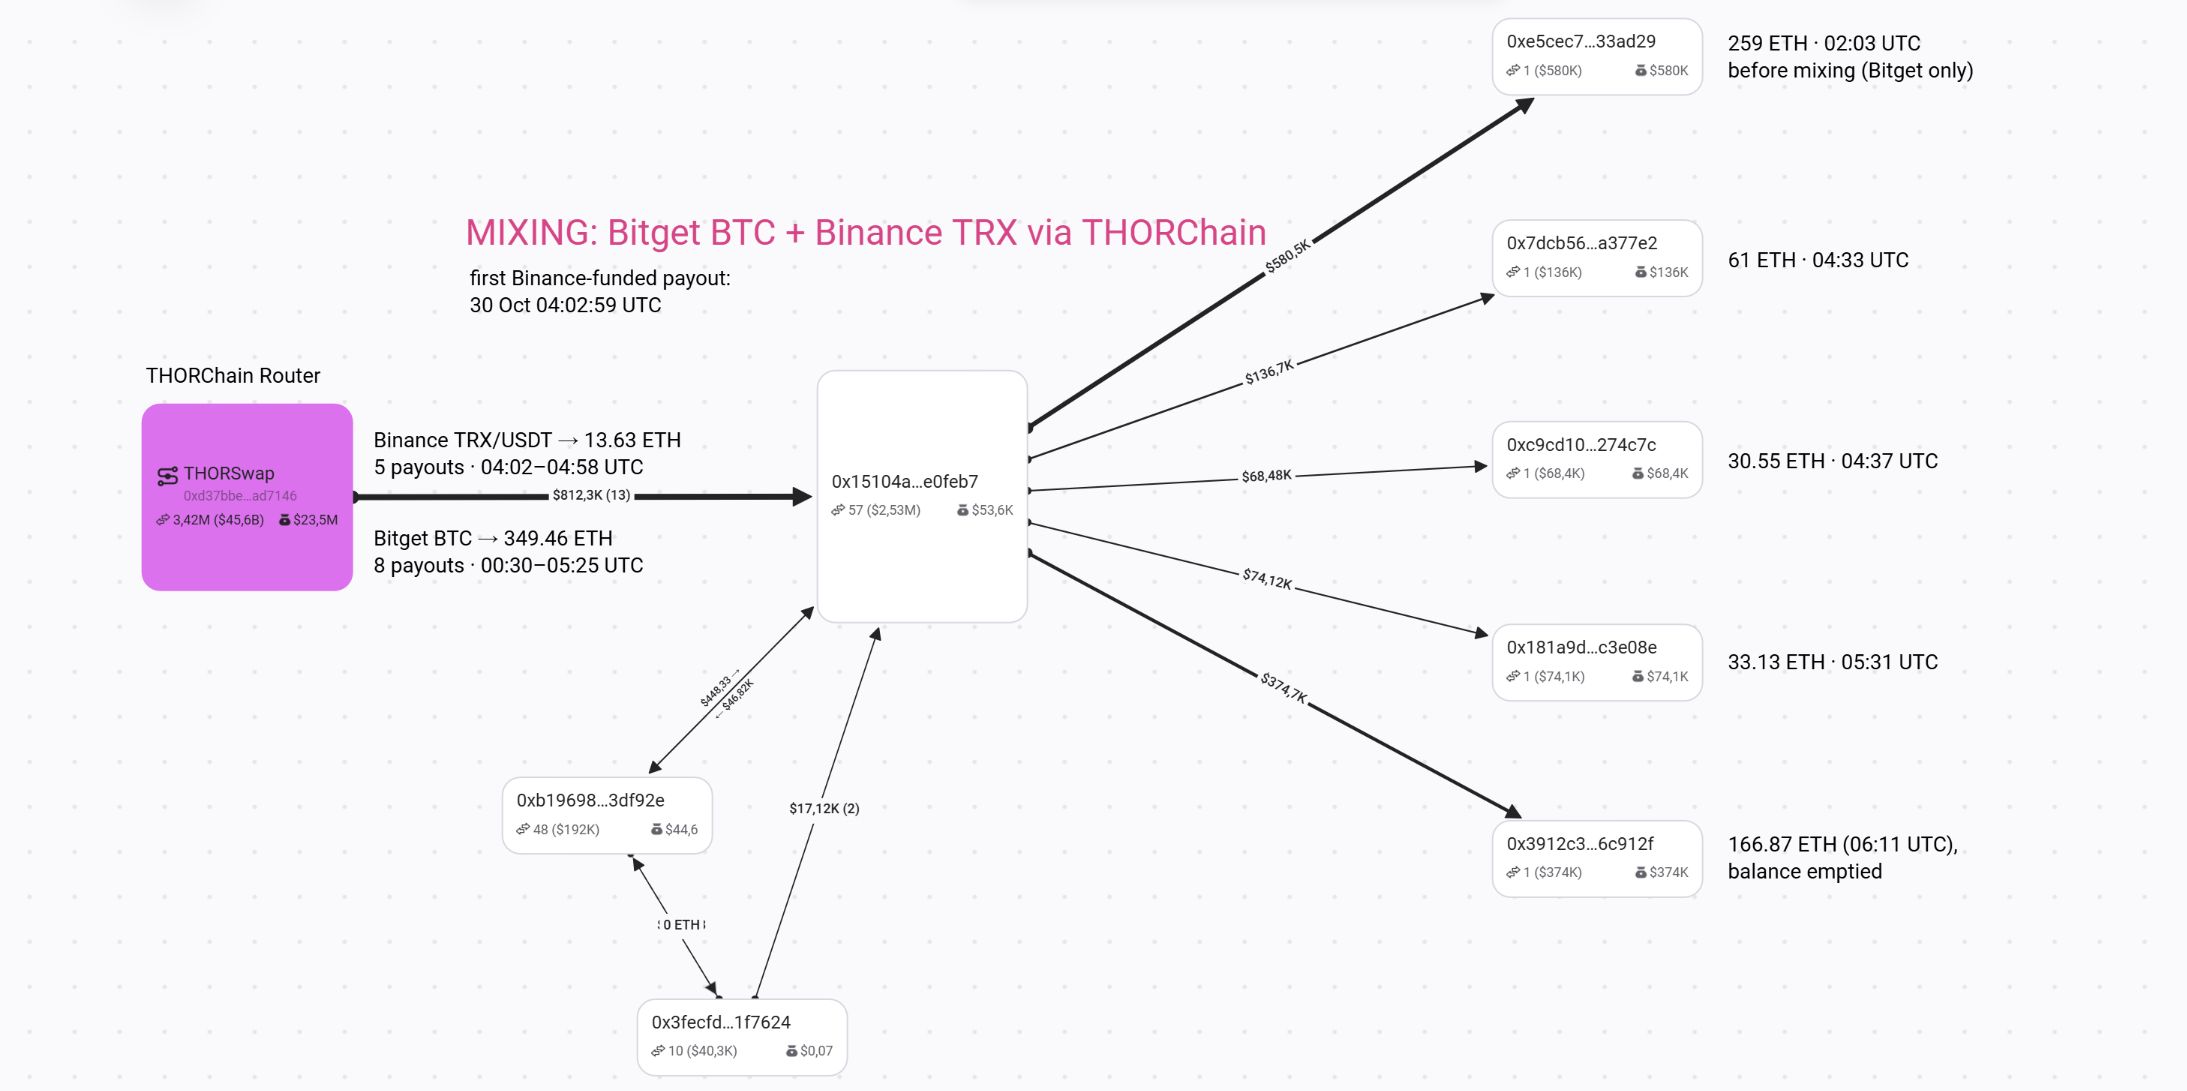 BinanceとBitgetの資金が収束 出典: BitOK Graph
北朝鮮の関与か
両ハッキングはいずれも、秘密鍵を盗まずに内部システムへ侵入する手口だった。Bitgetは自社の被害について北朝鮮の関与を指摘した。BitOKも、リハーサル、Tornado Cashでの資金調達、凍結可能なトークンを即座に交換する動き、協定世界時+9の就業時間での準備など、北朝鮮の関与を示唆する特徴を指摘している。
「新たに確認された共通の資金洗浄アドレスは、単なる手口の類似性よりも実質的な関与の重なりを示す強い証拠である。BitOKは、両事件が同じ北朝鮮のグループと関連し、1人のオペレーターが不正資金の流れを制御していた可能性があると評価している。ただし、これは分析上の帰属であり、全参加者の実名を証明するものではない」とBitOKは述べている。
Binanceの対応
Binanceは、20時36分ごろにビットコインとトロンのホットウォレットからの出金を停止し、入金は続行した。SAFU緊急基金および自社資金によって、全顧客の損失を補填する方針を示した。
I want to speak to you directly about what happened.
— Richard Teng (@_RichardTeng) October 30, 2026
Bottom line - your money is safe, and we're covering every loss.
Our initial investigation suggests this security incident may have started with a compromised DevOps engineer's laptop. That gave an attacker access to a…
暗号資産市場全体では、Coinglassによると、レバレッジ取引のポジションが24時間で15億8000万ドル分清算された。
攻撃者が現時点で保有する資産
10月30日午前6時20分時点で、BitOKは攻撃者の保有資産を以下の通り特定した。
19万7460ETH 1万8270.2BTC 2億3346万XRP 約97万500SOL 6億7590万TRX 161万AVAXこのうちETH、BTC、XRP、SOLだけで約29億5000万ドル相当となる。
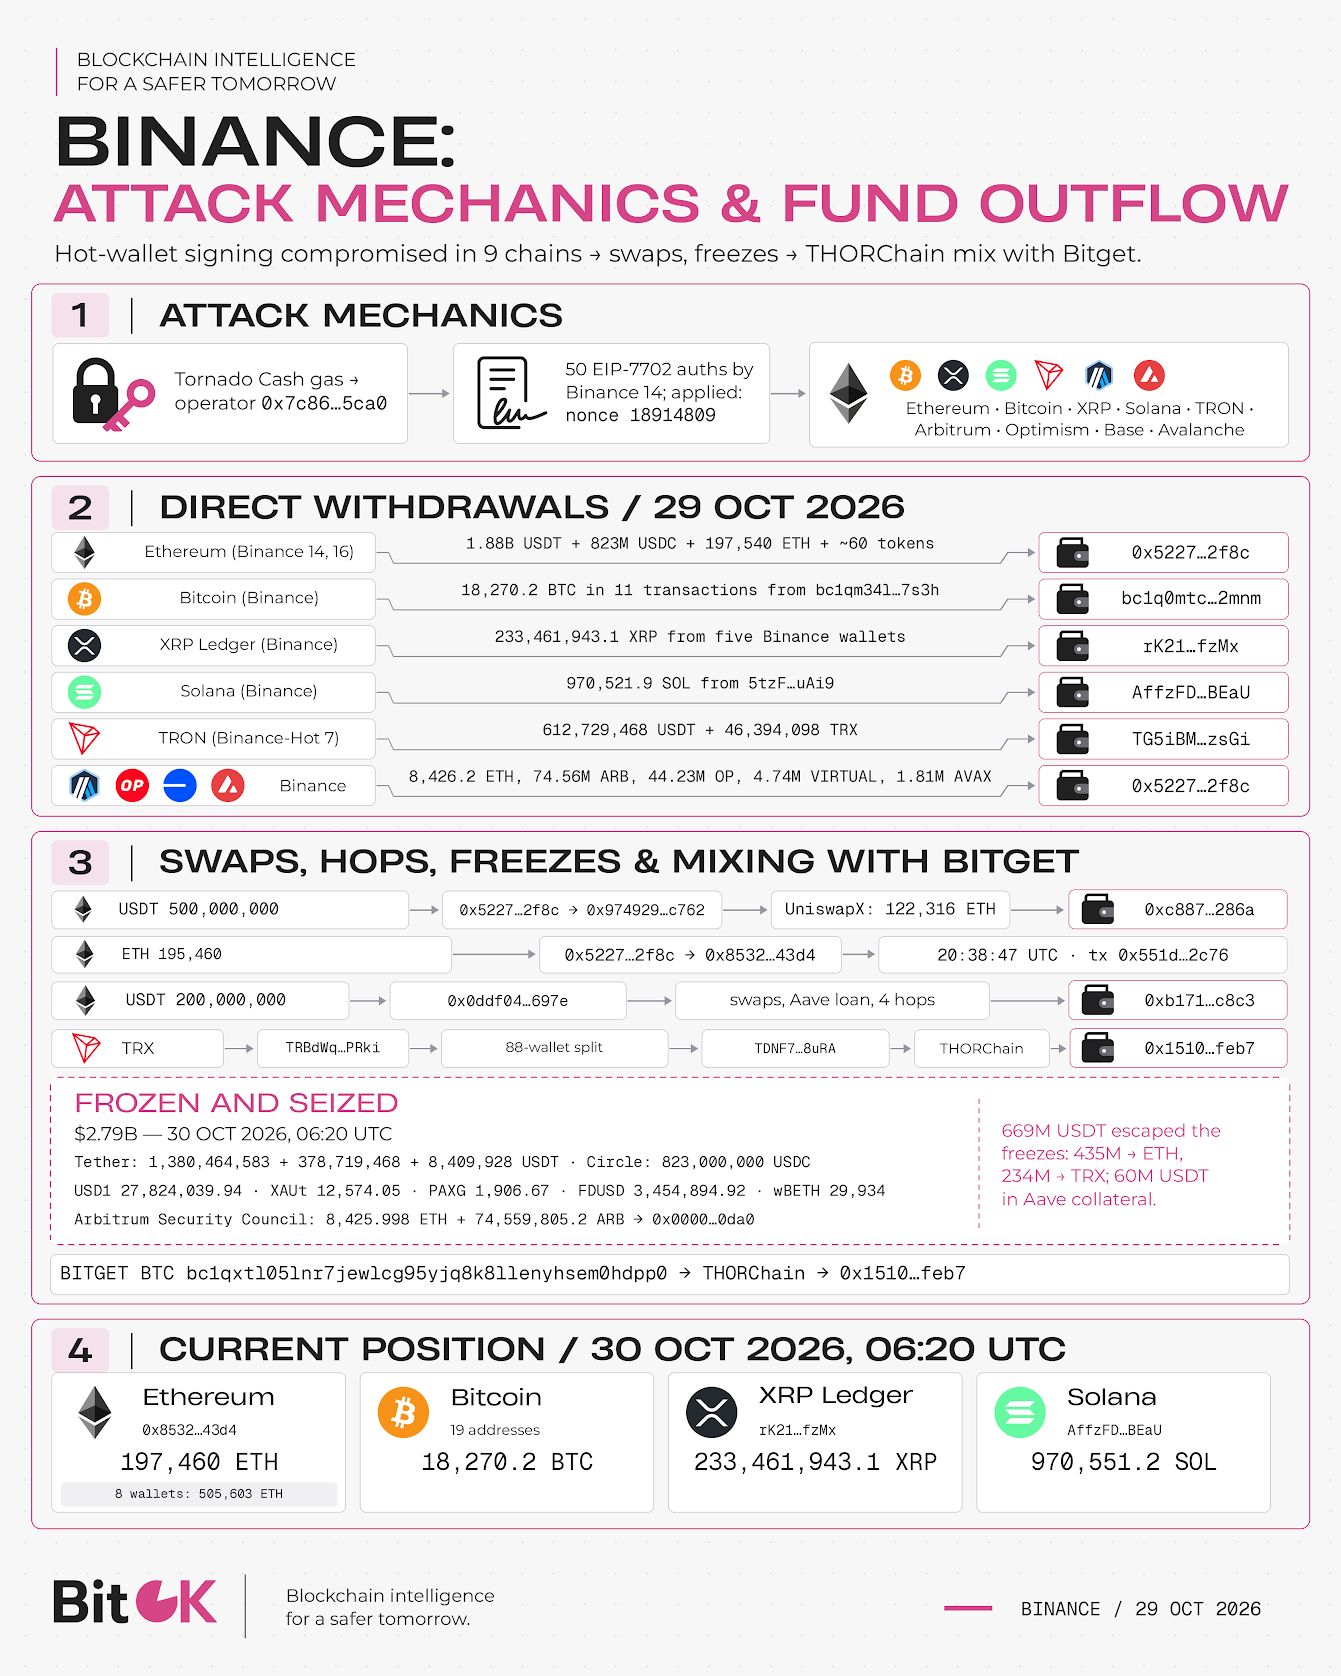 攻撃の概要 出典: BitOK
攻撃者は、Binanceの出金署名システムを乗っ取った。BitOKはこの事件から暗号資産業界が学ぶべき教訓を共有している。
「Binance事件は、秘密鍵のセキュリティだけでは十分でないことを示している。取引所は署名権限の管理、疑わしい出金指示への対策、権限侵害時の即時停止、資産移動の網羅的なモニタリングといった体制強化が必要である。」
jp.beincrypto.com でHarsh Notariyaによるオリジナル記事 バイナンス不正流出 60億ドル被害の全容 を読む