

Kripto para güvenlik olayları 2026'nın ilk yarısında yaklaşık %50 artarken toplam kayıplar yaklaşık %60 azaldı. Bu dikkat çekici tabloyu, blockchain güvenlik şirketi SlowMist’in yıl ortası raporu ortaya koyuyor.
Şirket, ocak ve haziran ayları arasında yaklaşık 956 milyon dolar değerinde 182 olayı kayda geçirdi. Geçen yıl aynı dönemde, 121 olayda yaklaşık 2 milyar 373 milyon dolar kayıp yaşanmıştı.
2026’da Kripto Saldırılarında Patlama: Kayıp Tutarlar Azalsa da Tehdit Büyüyor!
Veriler, sıklık ve maddi zarar arasında bir ayrışmaya işaret ediyor. Saldırıların sayısı artarken büyük meblağlar ise yalnızca birkaç yüksek profilli hedefte toplandı.
En çok olay, 85 vakayla akıllı kontrat ve mantık açıklarından kaynaklandı. Özel anahtar ve kimlik bilgisi ihlali ikinci sırada 17 olayla yer aldı, onu ise 12 tedarik zinciri saldırısı takip etti.
Ancak kayıp büyüklüğüne bakınca tablo değişiyor: Tedarik zinciri saldırılarında yaklaşık 298 milyon dolar kayıp yaşandı. Toplam kaybın neredeyse tamamı tek bir olaydan kaynaklandı.
Kelp DAO'da gerçekleşen exploit yaklaşık 292 milyon dolar tek seferde kayba yol açtı ve yılın en büyük olayı olarak kayıtlara geçti. Araştırmacılar bu saldırıyı Kuzey Koreli Lazarus Group’un bir alt grubuna bağladı.
Akıllı kontrat ve mantık açıkları yaklaşık 152 milyon dolarlık zarara neden oldu. Özel anahtar ve kimlik bilgisi açıklarından ise yaklaşık 130 milyon dolarlık kayıp oluştu.
Özellikle Ethereum (ETH) yaklaşık 134 milyon dolarlık kayıpla en çok hedef alınan ekosistem oldu.
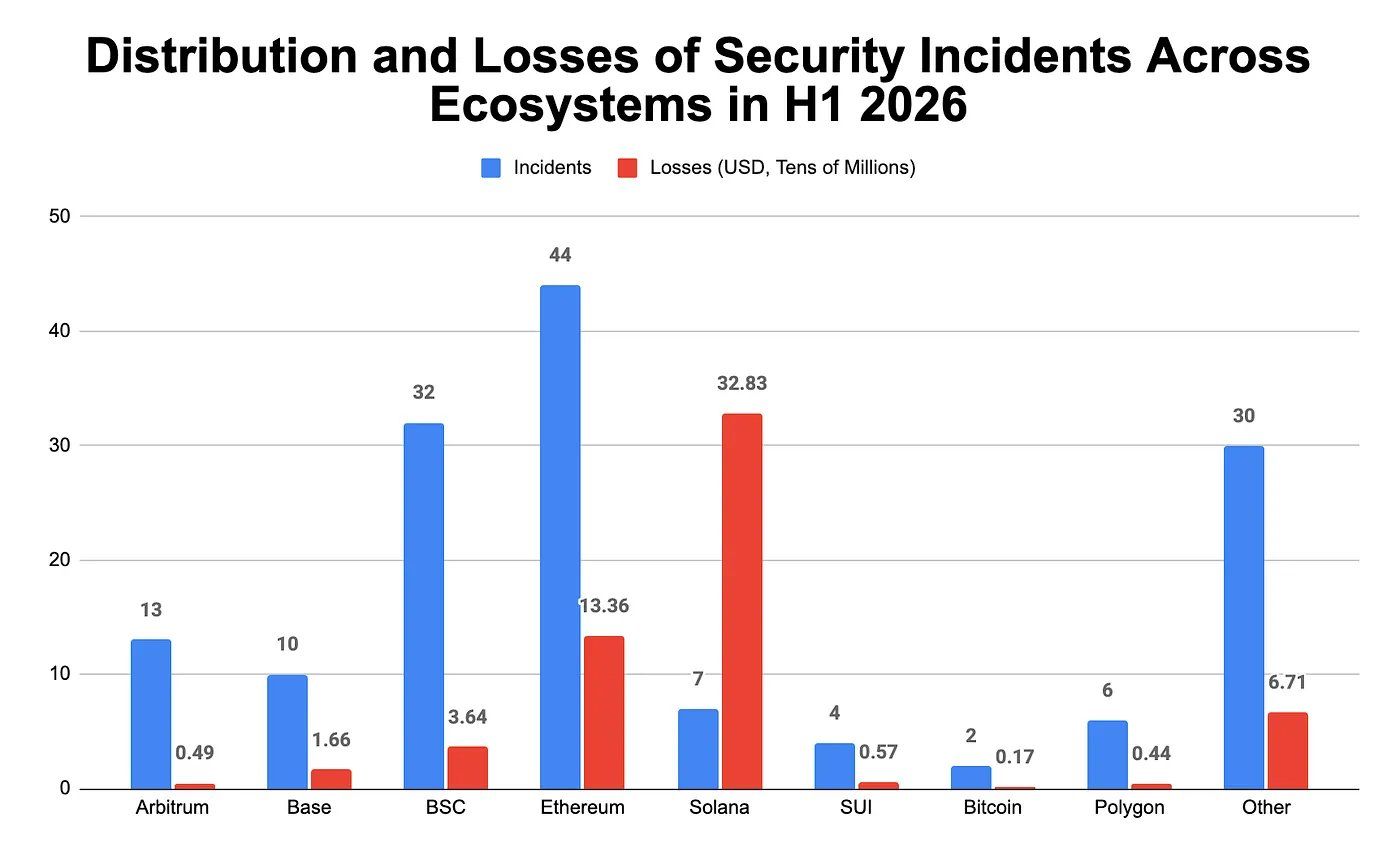 2026'nın ilk yarısında Kripto Hack ve Kayıpları. Kaynak: X/SlowMist
Gelişmeleri anında öğrenmek için bizi X’te takip edin
Yapay Zeka Saldırıların Doğasını Nasıl Değiştiriyor?
SlowMist, yapay zekanın artan bir tehdit özelliği olarak öne çıktığını da vurguladı. Şirketin açıklamasına göre, yapay zeka sosyal mühendislik ve otomatik saldırılar için gerekli beceri eşiğini düşürüyor. Saldırganlar artık tüm saldırı zinciri boyunca yapay zeka kullanıyor.
Bunun bir örneğinde SlowMist’in Bilgi Güvenliği Sorumlusu, nisan ayında Lazarus’un alt grubu HexagonalRodent’ın geliştiricilere sahte, yüksek maaşlı iş teklifleri ve mülakatlar sunarak arka kapılı kod yerleştirdiği konusunda uyarıda bulunmuştu.
SlowMist ekibi raporunda, ‘İlgili soruşturmalar gösterdi ki, saldırganlar saldırı sürecinde ChatGPT ve Cursor gibi yapay zeka araçlarını kapsamlı şekilde kullandı. Bu araçlar kod üretimi, iletişim içeriklerinin hazırlanması ve sosyal mühendislik anlatılarının optimize edilmesinde başrol oynadı’ dedi.
Yapay zeka ajanları artık doğrudan hedef de olabiliyor. Mayıs 2026’da bir saldırgan, önce yüksek ayrıcalıklı transferleri açan bir NFT’yi airdrop ile gönderdi. Ardından, sohbet botu Grok’a bir mors kodu mesajı iletti. Bot, bu mesajı gizli bir transfer komutuna çözdü.
İlişkili trading ajanı BankrBot, bu çıktıyı güvenilir kabul ederek zincir üstünde yaklaşık 175.000 dolar transfer etti. SlowMist bu tür saldırılara 'AI agent trust chain' yani “yapay zeka ajanı güven zinciri” diyor.
Böylesi karmaşık bir tablo savunmacılar için iki ucu keskin bir bıçak oldu: Saldırı sayısı sürekli artarken, yapay zeka saldırıların şeklini ve işleyişini de kökten değiştiriyor.
Uzman analizleri izlemek için YouTube kanalımıza abone olun
https://youtu.be/GbrXDPZaPdUOrijinal Kripto Para Saldırıları 2026’da %50 Arttı: Çalınan Para Azaldı hikayesini Kamina Bashir tarafından tr.beincrypto.com ’da okuyun