

Pessoas suspeitas de lavar dinheiro do hack de US$ 387 milhões da Bitget têm buscado suporte ao cliente em chats públicos, segundo o investigador de blockchain ZachXBT.
Ele afirmou que o grupo é formado por chineses especializados em lavagem de dinheiro, trabalhando para os supostos atacantes norte-coreanos. Eles publicaram abertamente nos servidores do Discord e canais do Telegram dos serviços que utilizam para movimentar os valores.
O que os suspeitos do hack da Bitget publicaram?
A Bitget perdeu US$ 387,5 milhões em 24 de setembro. A CEO Gracy Chen disse que os invasores enganaram o sistema interno de aprovação da exchange para assinar as transferências e que a Coreia do Norte era "muito provavelmente" a responsável. A linha do tempo do hack da Bitget preparada pelo BeInCrypto detalha como tudo ocorreu.
ZachXBT identificou cinco contas, associando cada uma delas a uma transação. Suas capturas de tela mostram suspeitos reclamando a funcionários da THORChain, uma rede que realiza trocas de moedas entre blockchains sem conta, porque swaps de XRP para Bitcoin nunca foram entregues.
BREAKING: Chinese illicit actors laundering funds from the 7M Bitget exploit on behalf of the alleged DPRK attackers are openly asking for support with orders in public Discord servers and Telegram channels of services they use.
— ZachXBT (@zachxbt) September 28, 2026
Notably, Alias 4 (below) was also seen… pic.twitter.com/KfdTo51M2o
Uma usuária, "Cc", disse que enviou 277.724 XRP, mas apenas 431 retornaram. Outro, "jack", afirmou que perder os ativos "causaria muitos problemas em sua vida". Um moderador do serviço de swaps SwapKit respondeu com uma foto de Kim Jong Un.
Ligação com a Kelp DAO e o padrão norte-coreano
ZachXBT relatou que uma das contas, "lolo", também lavou dinheiro oriundo do exploit de US$ 292 milhões da Kelp DAO em abril. No chat, lolo confirmou que também atende por "Marin" no Telegram.
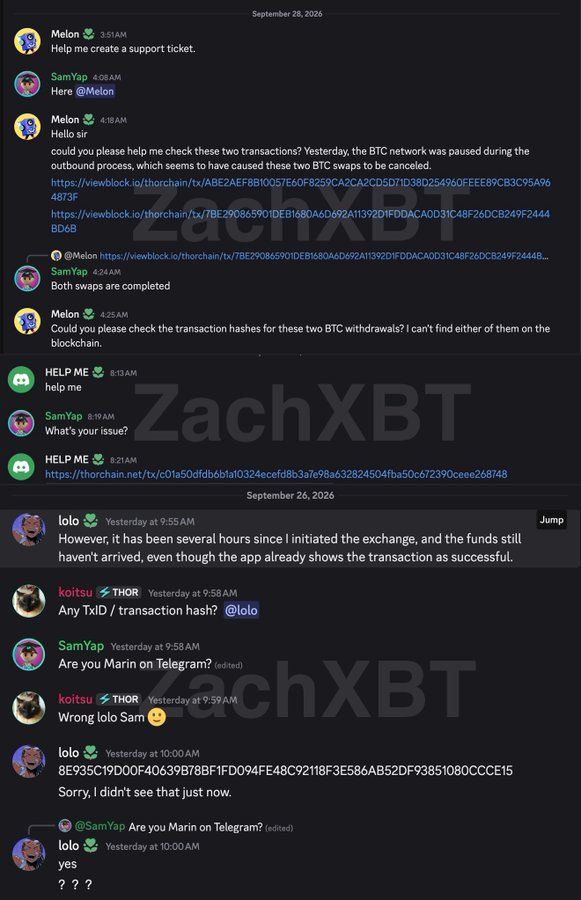 ZachXBT encontra suspeitos do hack de US$ 387 milhões da Bitget pedindo ajuda em chats públicos
“… Observei o mesmo padrão após diversos exploits atribuídos ao TraderTraitor e tenho acompanhado de perto esses grupos”, escreveu o investigador de blockchain.
TraderTraitor é o nome dado pelo FBI para um grupo hacker da Coreia do Norte. O órgão atribuiu ao grupo o roubo de US$ 308 milhões da exchange japonesa DMM Bitcoin em 2024.
Segundo ele, os valores estão circulando entre blocos por meio de bridges e acabam em mixers como o Wasabi, uma carteira que mistura moedas para dificultar o rastreamento.
A THORChain recusou-se a bloquear carteiras vinculadas aos atacantes. A Bitget anunciou que retiradas serão reabertas na segunda-feira. ZachXBT pretende divulgar mais informações sobre esses grupos nas próximas semanas.
Leia a história original Investigador encontra suspeitos de hack de US$ 387 milhões da Bitget em chats públicos por Lockridge Okoth em br.beincrypto.com