

Alex Shevchenko, Mitgründer von Aurora, sagt, sein Team habe den Hacker hinter dem NEAR Intents Angriff entdeckt. Er gibt dem Angreifer 48 Stunden Zeit, die Gelder aus dem 3,8-Millionen-USD-Exploit zurückzugeben.
Im öffentlichen Ultimatum nennt er Bitcoin-, BNB-Chain-, Ethereum- und Solana-Adressen für die Rückzahlung. Allerdings machte Shevchenko nach einem anderen NEAR-Exploit Anfang des Jahres eine ähnliche Aussage.
Nimmt der NEAR Intents Hacker das Ausstiegsangebot an?
We have identified you, sir.
— Alex Shevchenko 🇺🇦 (@AlexAuroraDev) October 2, 2026
Please return the funds to the following addresses:
Bitcoin: bc1qjhv3hu8rfteh5e8exfmalvx2z3pzlmjlgnzxey
BNB / Ethereum: 0xB18a1aEDfde8B70FD67012C9E9c7a088B4d0C0e7
Solana: AHTfKaeRcaK1sbSG8MFJS2uPxLBChfenigNtvbWEkhKD
You know better than most how…
Shevchenko veröffentlichte die Warnung einen Tag nach dem NEAR Intents Hack, der den Cross-Blockchain-Swap-Service am 1. Oktober traf. Aurora betreibt ein Ethereum-kompatibles Netzwerk auf dem NEAR Protocol.
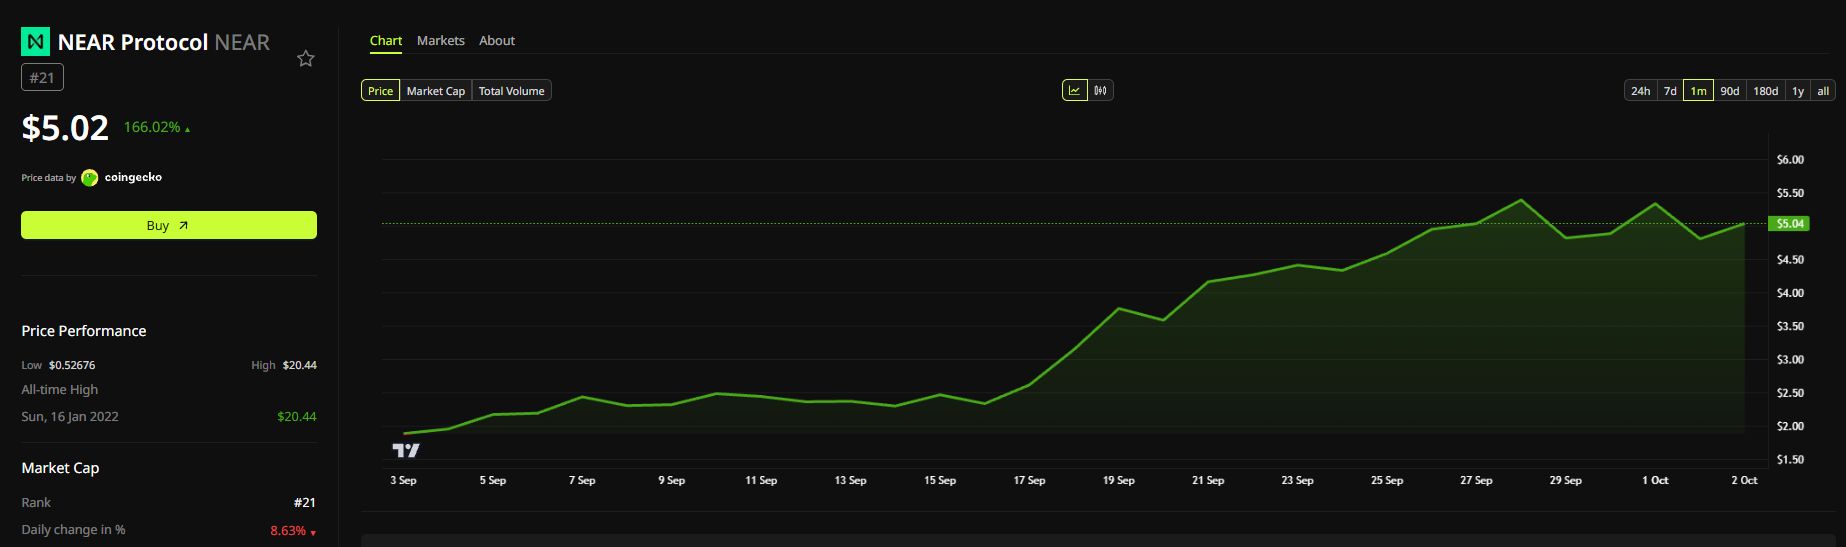 NEAR Kursentwicklung (1M). Quelle: BeInCrypto
In seinem Beitrag richtet sich Shevchenko direkt an den Angreifer und nennt drei Wallets. Eine davon gilt sowohl für die BNB Chain als auch für Ethereum, da beide Netzwerke das gleiche Adressformat nutzen.
Shevchenko weist in seinem Beitrag zudem darauf hin, dass der Angreifer den Vorfall verantwortungsbewusst melden könne. Bei dieser Vorgehensweise berichten Hacker Sicherheitslücken vertraulich und erhalten dafür oft eine Belohnung.
Er fügte hinzu, dass der Angreifer diesen Prozess „besser als die meisten" kennt. Laut Shevchenko sei die 48-Stunden-Frist die letzte Chance, diesen Weg zu wählen.
Bemerkenswert ist, dass Shevchenko den NEAR Intents Hacker nicht nannte und auch nicht erklärte, wie sein Team ihn gefunden hat. Er gab zudem nicht an, was passiert, wenn die Frist abläuft.
Warum der Fall Rhea Finance hier eine Rolle spielt
Im April verlor Rhea Finance, ein DeFi-Hub auf NEAR, laut QuillAudits durch einen Exploit 18,4 Millionen USD. Erste Schätzungen des Rhea Finance Exploits gingen von einem Schaden von 7,6 Millionen USD aus.
Laut der Sicherheitsfirma bestätigte Shevchenko anschließend öffentlich, dass der Angreifer identifiziert wurde.
Später gab der Angreifer etwa 3,36 Millionen USDC, 1,56 Millionen NEAR und ungefähr 4,4 Millionen USD in Zcash (ZEC) sowie weitere Vermögenswerte zurück. Zudem fror Tether etwa 3,29 Millionen USDT ein, die mit dem Angriff in Verbindung standen.
Diese Rückzahlungen und eingefrorenen Mittel hinterließen eine Lücke von etwa 400.000 USD, die das Rhea-Team übernehmen will.
Zwei Exploits bei NEAR-bezogenen Diensten innerhalb von sechs Monaten werfen Fragen zur Sicherheit des Ökosystems auf. Der Fall Rhea zeigt jedoch, dass eine öffentliche Warnung vor einer großen Rückgabe stehen kann. Gibt der NEAR Intents Hacker die Gelder ebenfalls zurück, könnten öffentliche Drohungen mit Identifizierung ein gängiges Mittel zur Wiedererlangung von Vermögenswerten im DeFi-Bereich werden.
Lesen Sie die Originalgeschichte NEAR-Intents-Hacker identifiziert: Kehren 3,8 Millionen USD in 48 Stunden zurück? von Phil Haunhorst auf de.beincrypto.com