

バイナンス創業者のチャンポン・ジャオ氏は、AIはビットコインの暗号技術を突破せずとも被害をもたらし得ると述べる。同氏は、すでに漏洩したデータがフィッシングやソーシャルエンジニアリングの材料となっていると警告する。
一方、ビットコインコアの開発者らは、AIが脆弱性の発見を容易にする中、バグの公開方法を変更している。
Everyone worried about AI hacking crypto, but the internet and banking systems rely on weaker encryption.
— CZ 🔶 BNB (@cz_binance) October 23, 2026
That said, AI doesn’t need to break Bitcoin’s cryptography to cause damage, leaked data already enables more phishing, social engineering, etc,
Stay SAFU!
CZ氏がAIによる最大の脅威としてフィッシングを挙げる理由
CZ氏の愛称で知られるジャオ氏は、10月23日にX上の投稿でこの見解を示した。同氏は、暗号資産の暗号化技術こそが脆弱な部分ではないと主張した。
実際、同氏は銀行およびインターネットの多くの部分が、ビットコインよりも弱い暗号化に依存していると指摘。同氏によれば、仮にAIによるコード解読が重大な脅威となった場合、これらの従来型システムのほうがより大きな危険に直面することになる。
しかし、AIはすでに詐欺の巧妙化を実現している。攻撃者は過去に漏洩した個人情報と、AIで生成された実在する連絡先を装ったメッセージを組み合わせて使う。CZ氏は投稿を「Stay SAFU!」とのおなじみの注意喚起で締めくくった。
CZ氏の見解は、10月8日にイーサリアム研究者のジャスティン・ドレイク氏が発した警告と対照的である。ドレイク氏は業界に対し、「冷静に“バンカーモード”の計画を始めるよう」呼びかけた。同氏は、最悪の場合、AIが財布を保護する数学的技術を「数年ではなく数か月で」突破する可能性があると指摘した。
ただし、実際に有効な攻撃は現れていない。ドレイク氏は、大口保有者に対し、公開鍵がオンチェーンで未公開のアドレスへ資金を徐々に移転するよう提案した。
Today I call upon the blockchain industry to calmly begin planning for "bunker mode". My personal recommendation is to set in motion a controlled mass migration of assets to fresh addresses, i.e. addresses whose pubkeys remain hidden behind a hash.
— Justin Drake (@drakefjustin) October 7, 2026
Holders, starting with large…
ビットコインコアはAIで発覚したバグにどう対応しているか
ビットコインコア開発者アントワーヌ・ポワンソ氏は、木曜日にビットコイン開発メーリングリスト上で新たなセキュリティ方針を発表した。大規模言語モデルが一部の脆弱性を見つけやすくしていると述べた。
その結果、ポワンソ氏はこれらのバグに長期間の情報公開延期(エンバーゴ)を設けてもほとんど効果がなく、利用者向けの修正版リリースも遅れると指摘した。
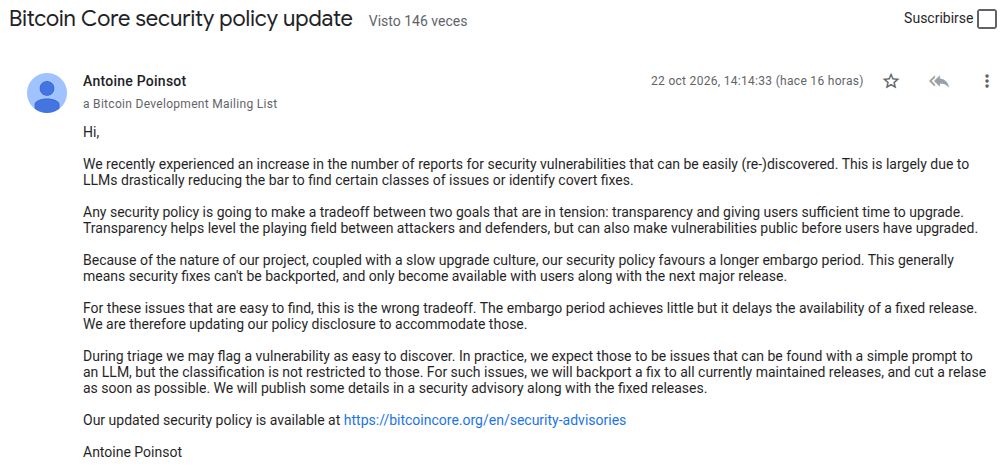 ビットコインコアのセキュリティ方針アップデート 出典:Google Groups
新たな規則では、判明しやすい脆弱性について、メンテナンスされているすべてのバージョンで早急に修正を施す。修正リリースにはセキュリティ勧告も付随する。
その他のバグについては重大度に応じた公開時期を設ける。軽微な不具合は、修正版の大型リリース後2週間で公開する。一方、重大度が中・高のバグは、最後の該当バージョンがサポート終了となるまで非公開とする。ただし、クリティカルなバグについては別途対応が必要となる見込み。
これら2つの動きは、暗号資産のセキュリティが、AIの利用拡大によってユーザー詐欺から基盤ソフトウェアまで急速に変化している現状を示す。
jp.beincrypto.com でLuis Blancoによるオリジナル記事 AIがビットコインをハッキング可能か CZ氏はフィッシングと情報漏洩こそ脅威と指摘 を読む