

바이낸스 설립자 창펑 자오(CZ)가 같은 날 두 개 주요 암호화폐 거래소와 두 개 한국 금융사에서 발생한 네 건의 데이터 유출 이후 보안을 위한 행동지침을 공유했습니다. 그는 각 암호화폐 데이터 유출이 피싱, 심스왑, 그리고 소셜 엔지니어링 공격을 조장한다고 경고했습니다.
지금까지 보고된 모든 사례에서 자금은 안전하게 보호되었습니다. 그러나 유출된 이름, 이메일, 전화번호는 사기범들에게 거래소 사용자의 명단을 제공해, 보유 자산을 노릴 수 있도록 만듭니다.
CZ가 암호화폐 데이터 유출 이후 사용자가 SAFU를 유지하길 바라는 방법
4 data leaks reported today:
— CZ 🔶 BNB (@cz_binance) October 28, 2026
1. Coinbase's vendor Amplitude exposed some users’ contact data (funds unaffected).
2. Bithumb (Korea) had user data leaks.
In TradFi, two securities firms in Korea leaked data:
3. Mirae Asset
4. Daishin Securities
You can't prevent a leak, but…
SAFU라는 용어는 2018년 “safe”의 오타에서 비롯된 암호화폐 밈으로 시작되었습니다. 이후 바이낸스가 사용자 비상자산준비금(Secure Asset Fund for Users)에 이 이름을 붙였습니다.
자오 설립자는 먼저 모든 거래소마다 고유 이메일 별칭을 설정할 것을 권고했습니다. 이렇게 하면 유출 범위가 한정되며, 사용자는 어떤 서비스에서 데이터가 유출됐는지를 알 수 있습니다.
바이낸스 설립자는 또한 문자(SMS) 기반 2단계 인증(2FA)을 사용하지 말라고 조언했습니다. 그는 하드웨어 키, 패스키 또는 인증 앱 사용을 권고했으며, 유출된 전화번호는 심스왑의 주요 경로이기 때문이라고 설명했습니다.
또한, 보안 문제나 환불 관련 연락을 받는 경우 해당 인물이 계정 정보를 알고 있더라도 모두 사기범으로 간주하라고 자오 설립자는 말했습니다. 최근 패스포트 월렛 피싱 이메일에는 수신자의 실제 집 주소가 포함되어 있었습니다.
한 사용자가 피싱 이메일이 계속 온다고 답변하자, 자오 설립자는 해당 주소를 즉시 변경하라고 조언했습니다.
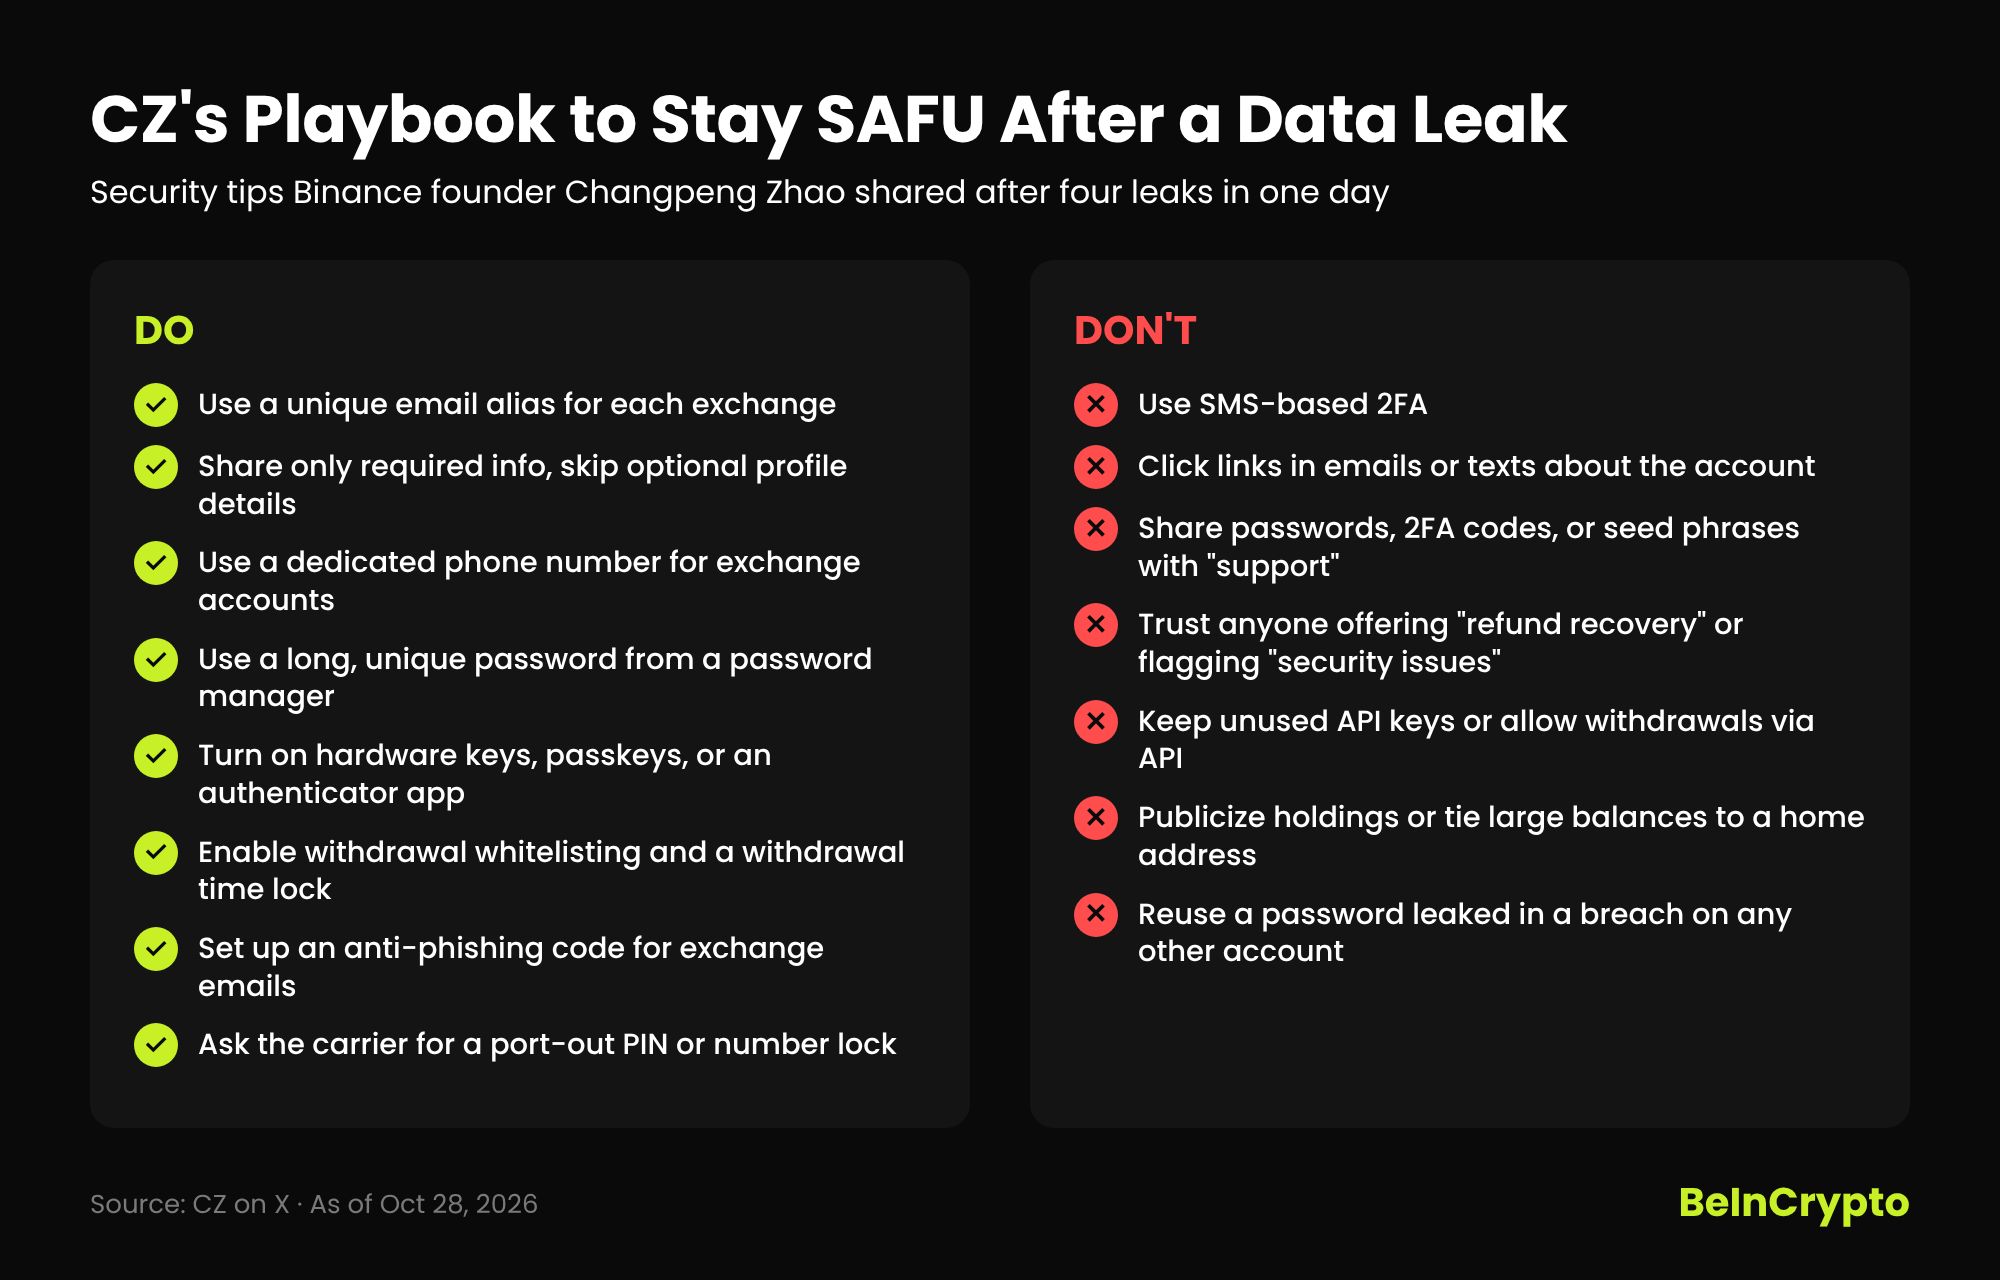 데이터 유출 이후 SAFU를 유지하기 위한 CZ의 플레이북. 출처: BeInCrypto
최근 유출이 위험성을 높이는 이유
코인베이스에서는 미국 분석업체 Amplitude를 통해 정보가 노출되었다고 자오 설립자가 밝혔습니다. 한편, 빗썸은 10월 27일 외부인이 내부 모바일 그룹웨어 시스템에 침입한 사실을 코리아타임스에 보고했습니다.
전통금융 부문에서는 대신증권이 3만8,490명의 고객이 유출 피해를 입었다고 확인했습니다. 반면, 미래에셋글로벌인베스트먼트는 해커가 일부 임직원 이름만 확인했다고 밝혔습니다.
빗썸의 사례는 9월 말 신한은행에서 시작된 한국 금융권 사이버 공격 급증과 함께 암호화폐 부문의 데이터 유출이 추가된 것입니다. 이전 한국 은행 정보유출 사건의 용의자는 AI 도구에 탈취한 정보를 어디서 판매해야 하는지 문의한 것으로 알려졌습니다.
물리적 위험도 더욱 증가하고 있습니다. 유출된 주소와 보유 자산 정보가 결합되면서 ‘렌치 공격’이 가능해졌으며, 2026년 상반기에 범죄자들이 약 3,000만 달러를 탈취했습니다.
지난주 자오 설립자는 유출된 데이터가 비트코인 암호기술을 공격하는 AI보다 피싱을 더 촉진한다고 주장했습니다. 며칠 만에 네 건의 추가 유출이 발생해, 암호화폐와 전통 금융 분야 모두에서 사기범들에게 새로운 연락처 정보가 제공되었습니다.
kr.beincrypto.com 에서 Phil Haunhorst의 원본 기사 CZ, 암호화폐 정보 유출…‘SAFU’ 비법 공유 읽기