

Il 29 ottobre 2026, un attaccante ha prosciugato circa 6,15 miliardi di dollari da Binance in 31 minuti, uno dei furti più grandi della storia delle crypto, o meglio, di internet.
Inizialmente, Binance ha stimato le perdite in 6,3 miliardi di dollari; la società di analisi blockchain BitOK, che ha tracciato transazione per transazione, le ha valutate in 6,15 miliardi di dollari su nove blockchain.
L’attaccante non ha mai rubato le chiavi private di Binance. Ha invece fatto sì che fossero i sistemi di Binance stessi ad approvare il furto. Questa guida segue l’evento nell’ordine cronologico, spiegando in dettaglio ogni termine tecnico lungo il percorso. Tutti gli orari sono UTC.
Le basi: Come un exchange muove il denaro
Hot wallet sono i wallet online di un exchange, mantenuti sempre connessi per garantire prelievi rapidi.
Firma. Ogni trasferimento deve essere approvato con la chiave privata del wallet, un numero segreto. Gli exchange utilizzano sistemi automatici per firmare migliaia di pagamenti ogni giorno.
Nonce è il contatore di transazioni di un wallet Ethereum. Il nonce di un wallet molto attivo cresce costantemente.
Token congelabili. Gli emittenti di stablecoin come Tether (USDT) e Circle (USDC) possono congelare gli indirizzi. Nessuno può congelare monete native come BTC, ETH o TRX.
28 ottobre: la preparazione prima dell’attacco
Ogni transazione blockchain comporta una piccola commissione. Per finanziare i propri wallet senza lasciare tracce, l’attaccante ha utilizzato Tornado Cash, un “mixer” che aggrega i token di molti utenti così che i prelievi non siano collegabili ai relativi depositi.
Sei prelievi da Tornado Cash hanno finanziato il wallet dell’operatore e di due aiutanti.
29 ottobre, 02:28–16:47 UTC: Due prove generali
Prima di colpire Binance, l’attaccante ha fatto delle prove sui propri wallet, proprio come un ladro che prova un grimaldello sulla propria porta prima di colpire davvero.
Lo strumento era uno smart contract: un programma che risiede su Ethereum e fa esattamente ciò che il codice prevede. Questo era stato creato per svuotare qualsiasi wallet che gli concedesse il permesso di agire per suo conto. (La funzione EIP-7702 di Ethereum consente questo tipo di permesso; vediamo di più qui sotto.)
02:28 — l’attaccante pubblica una versione di prova del programma di draining. 13:51–14:24 — prima prova. Versa piccoli importi di USDT e USDC in due suoi wallet, concede il permesso al programma di test e lo attiva. Entrambi i wallet vengono svuotati. Lo strumento funziona. 15:59 — pubblica la versione finale, quella che sarà poi usata su Binance. 16:20–16:47 — seconda prova, ripetendo il test con la versione definitiva.La versione finale aveva un potere in più: poteva far fare a un wallet qualsiasi azione, non solo inviare token. Quella notte, questo le ha permesso di ordinare a un wallet Binance di rilasciare 823 milioni di USDC. Uno strumento così specifico suggerisce che l’attaccante sapesse già come erano configurati i wallet di Binance.
“La differenza tra le due versioni era cruciale. Lo smart contract principale includeva una funzione in grado di eseguire chiamate arbitrarie per conto di un wallet che gli aveva delegato il controllo. L’attaccante ha poi usato quell’opzione per drenare 823 milioni di USDC da un wallet smart di Binance,” ha spiegato in dettaglio BitOK.
29 ottobre, 20:04 UTC: il draining in 31 minuti
Tra le 20:04:52 e le 20:35:53, l’attaccante ha svuotato gli hot wallet di Binance su XRP Ledger, Solana, Bitcoin, Ethereum, Tron, Base, Optimism, Arbitrum e Avalanche. Il bottino ha incluso:
18.270,2 BTC, 197.540 ETH, 2,49 miliardi di USDT, 823 milioni di USDC, 233,46 milioni di XRP, 970.522 SOL e decine di altri token.Ogni trasferimento è stato firmato dagli stessi wallet di Binance. BitOK li ha individuati in base alle abitudini: commissioni da due a 2,7 volte più alte del normale, formati di transazione non utilizzati dal software di pagamento di Binance e, su Ethereum, trasferimenti fittizi inseriti tra i veri pagamenti ai clienti.
L’attaccante ha compromesso il laptop di un DevOps engineer, poi ha usato un service container (un programma impacchettato in esecuzione all’interno dei sistemi di Binance) per inviare falsi ordini di prelievo.
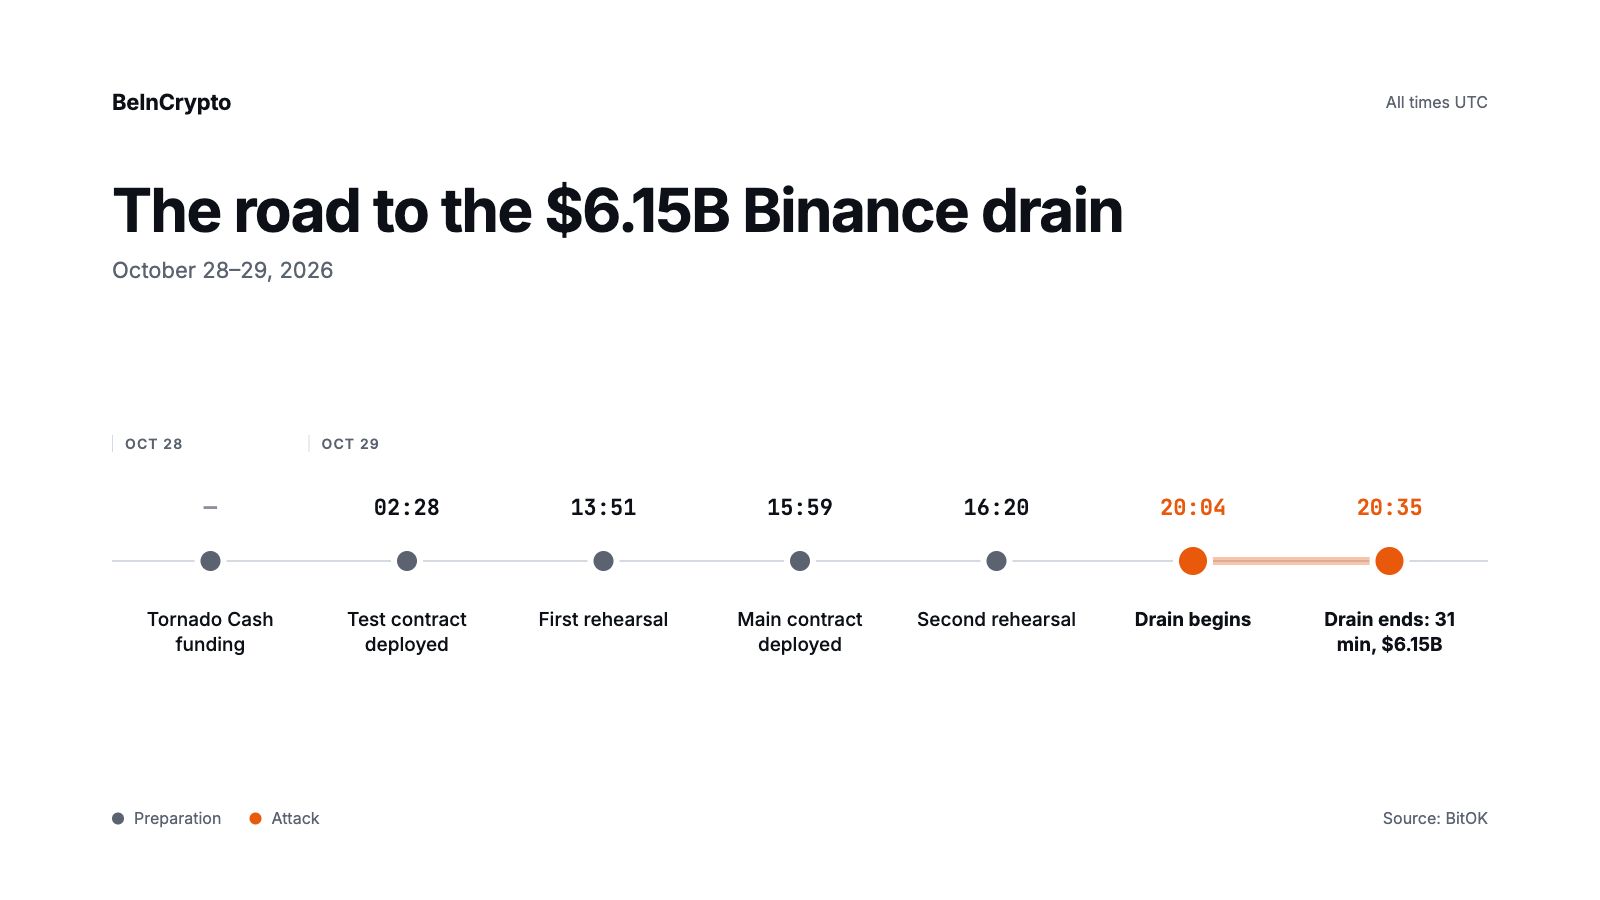 Cronologia del draining di Binance. Fonte: BeInCrypto
20:20 UTC: il trucco delle 50 chiavi
Questa è stata la mossa più astuta della serata. L’obiettivo era un hot wallet Ethereum molto attivo chiamato Binance 14.
Il piano. Grazie a EIP-7702, un wallet può firmare un’autorizzazione che permette a uno smart contract di agire per suo conto. Se Binance 14 avesse firmato un’autorizzazione indicando il contratto dell’attaccante, quest’ultimo avrebbe avuto il controllo del wallet.
Il problema. L’autorizzazione funziona solo se contiene il numero corretto della transazione corrente, ossia il nonce del wallet. Binance 14 eseguiva pagamenti ai clienti in continuazione, quindi quel numero cambiava costantemente. Un’autorizzazione con un numero errato viene semplicemente ignorata.
Il trucco. Alle 20:20:59, l’attaccante ha fatto firmare al sistema di firma di Binance ben 50 richieste contemporaneamente, ognuna con un numero diverso. Immagina di provare 50 chiavi nella serratura nello stesso istante: basta che una sia quella giusta. E così è stato. Binance 14 ha iniziato a ricevere ordini direttamente dal contratto dell’attaccante, ma ha continuato a funzionare normalmente, permettendo così il continuare del flusso di denaro.
Il bottino. Pochi minuti dopo, una sola transazione ha svuotato 65 diversi token per un valore superiore a 2,2 miliardi di dollari, tra cui 1.615 miliardi di USDT e 167.464 ETH. Alle 20:41 e alle 20:59, lo stesso contratto ha anche fatto inviare a un altro wallet di Binance 823 milioni di USDC.
Binance 16. Un secondo hot wallet è stato derubato in modo ancora più semplice. Il sistema di Binance ha ricevuto nove trasferimenti falsi, li ha firmati e inviati insieme a veri pagamenti destinati ai clienti. Queste transazioni hanno coinvolto 28.005,6 ETH e 55,7 milioni di USDT.
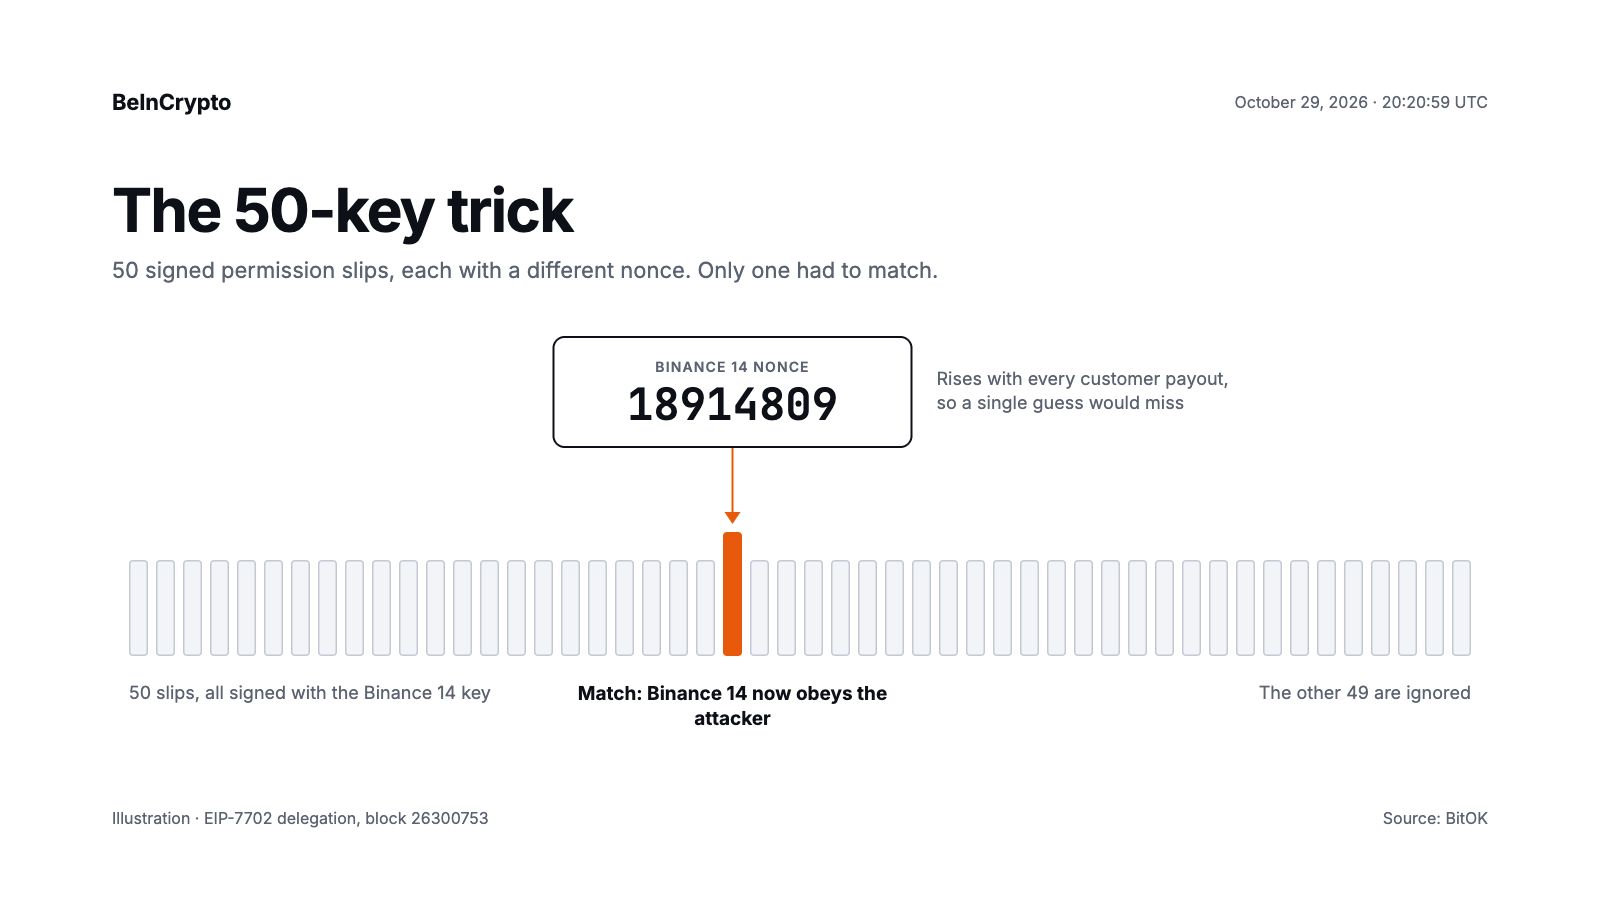 Prelievo da Binance 14. Fonte: BeInCrypto
20:30–21:14 UTC: La corsa verso le crypto non congelabili
Su Ethereum, 500 milioni di USDT sono usciti dall’indirizzo principale di ricezione in appena sei minuti. Tra le 20:34 e le 21:09, l’attaccante ha scambiato 435 milioni di USDT in ETH su Uniswap, un exchange decentralizzato controllato da codice. Ha anche depositato 60 milioni di USDT su Aave, un protocollo di lending, prendendo in prestito 19.762 ETH a fronte di quell’importo, lasciando il collaterale congelabile bloccato.
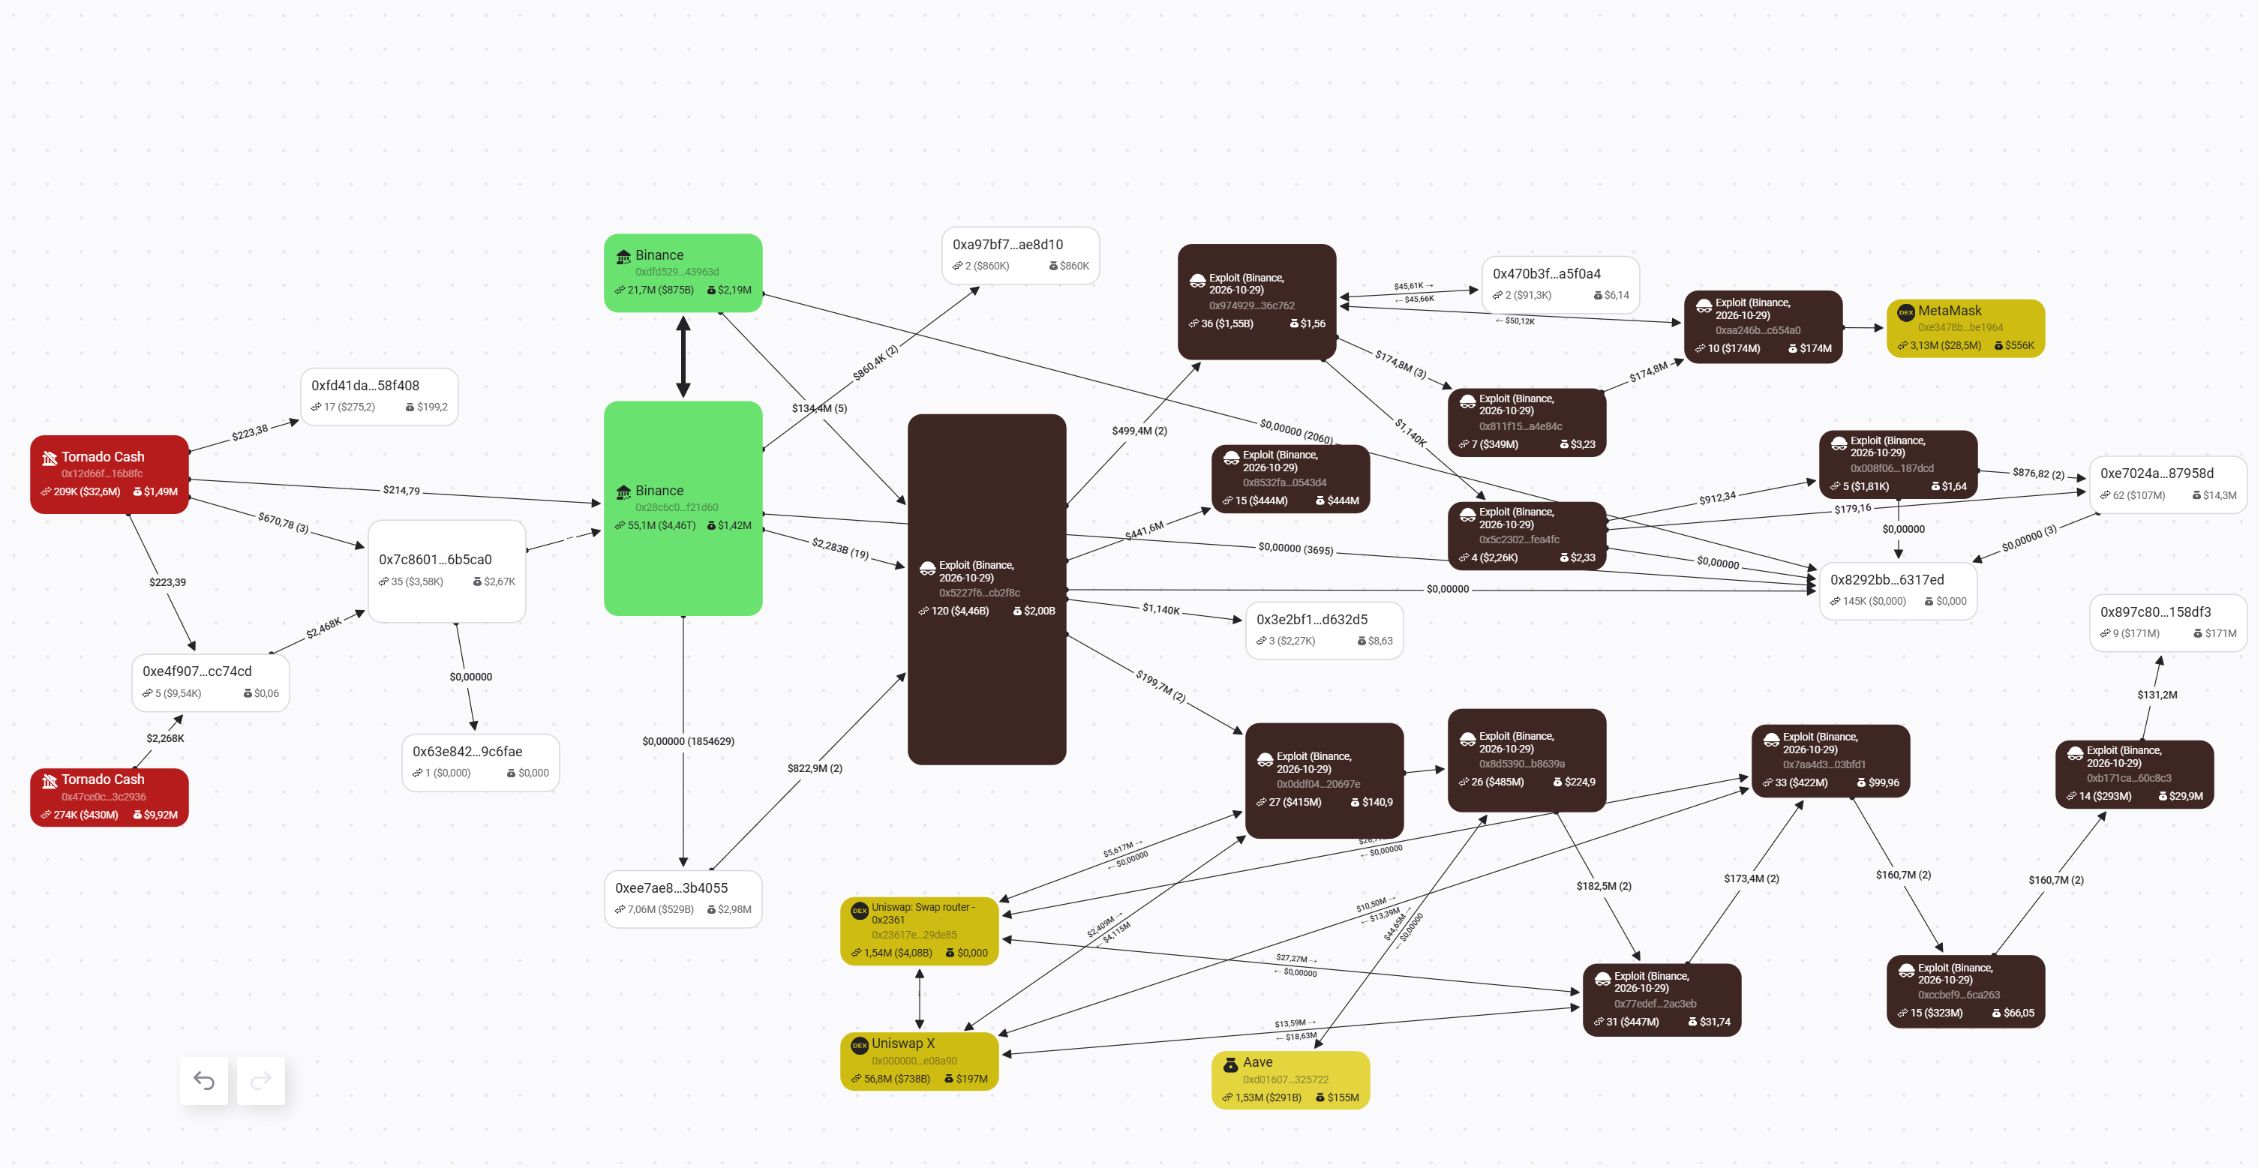 Flusso dei fondi rubati su Ethereum. Fonte: BitOK Graph
Su Tron, 612,7 milioni di USDT sono usciti dal wallet Binance-Hot 7. In 16 swap su SunSwap, il principale exchange decentralizzato di Tron, l’attaccante ha convertito 234 milioni di USDT in 638,2 milioni di TRX.
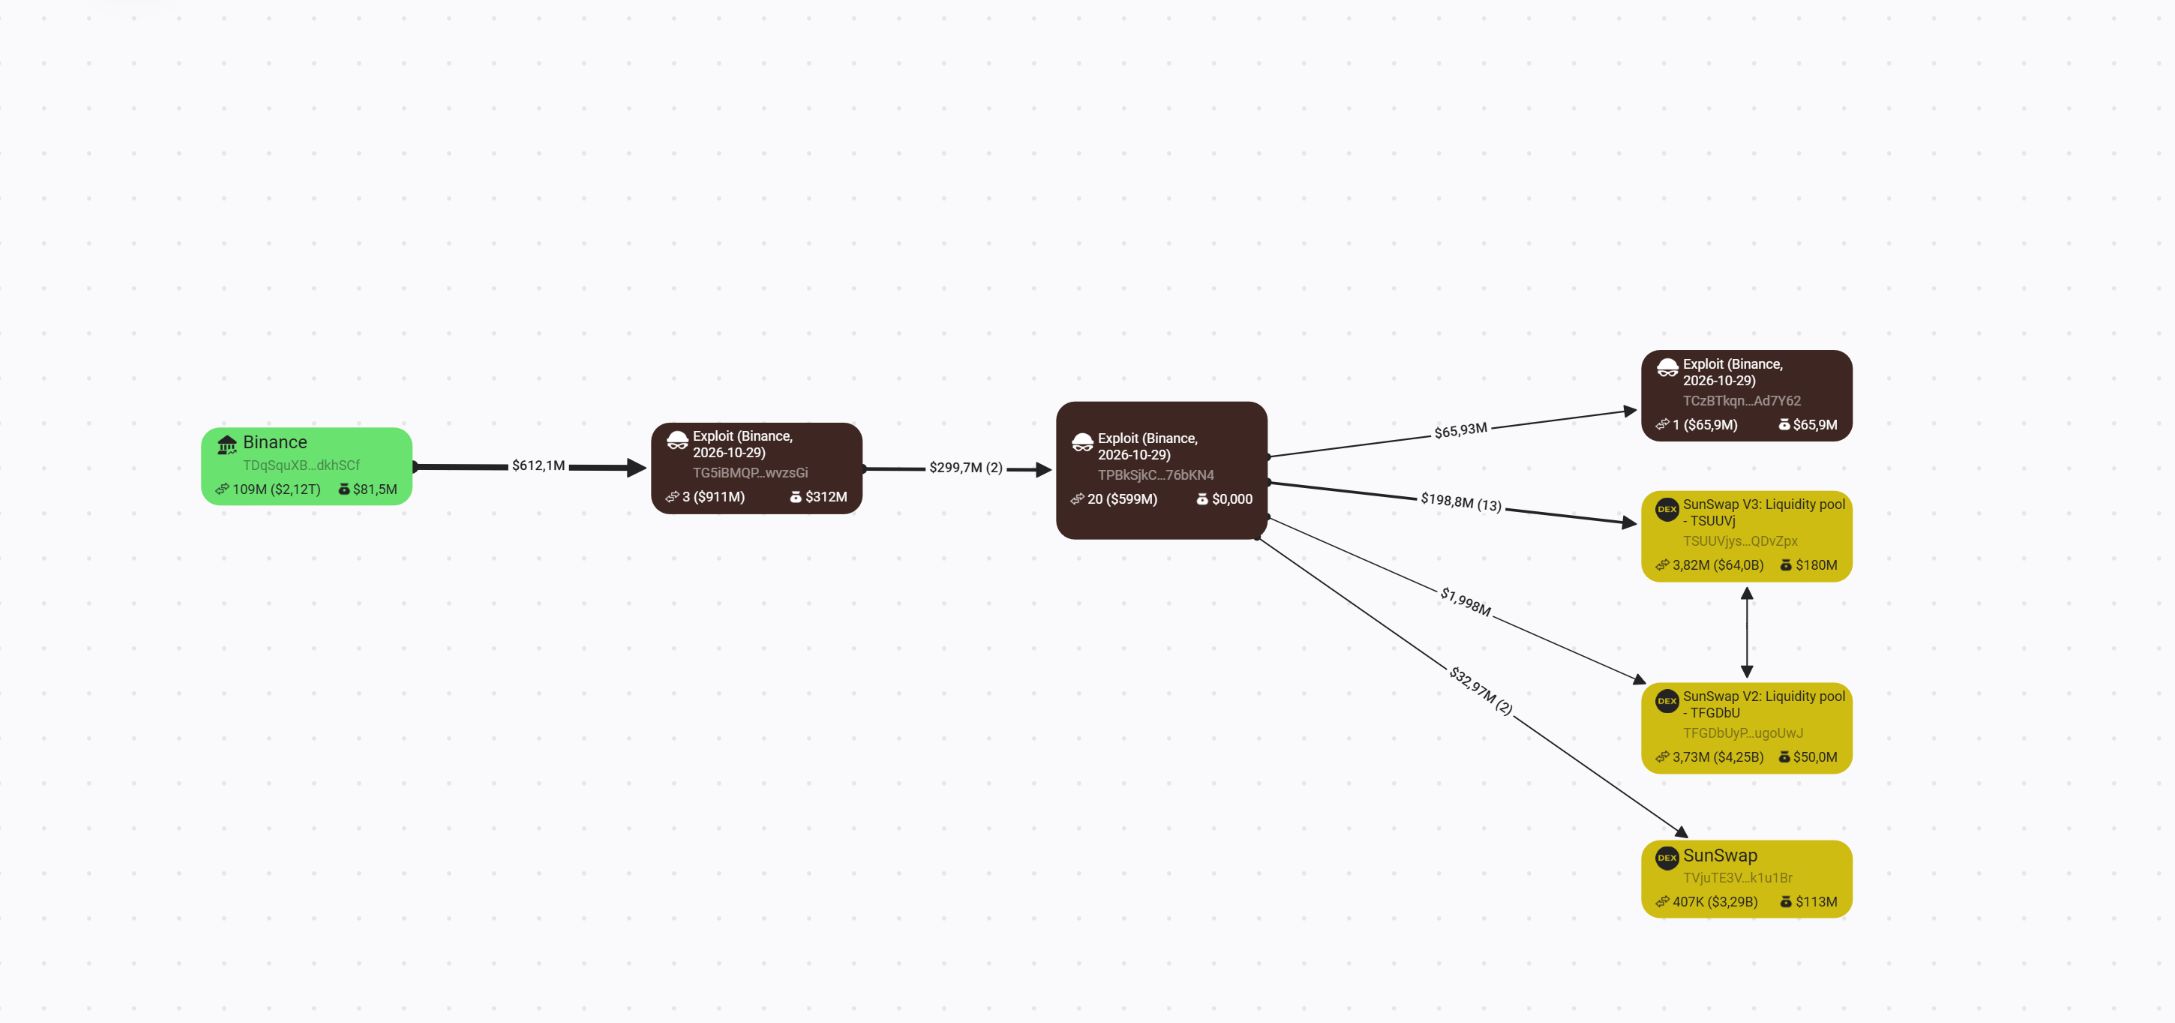 USDT rubati su Tron. Fonte: BitOK Graph.
La corsa al congelamento
Per congelare gli USDT, Tether aveva bisogno di tre approvazioni dal suo wallet multisignature, una configurazione che richiede diversi consensi. Ogni blocco richiedeva fino a 2 minuti e 36 secondi e le richieste in sospeso erano visibili on-chain. L’attaccante poteva vedere arrivare il congelamento e muoversi per primo: un wallet ha spostato 130 milioni di USDT solo 48 secondi prima che venissero bloccati. Tuttavia, in un caso l’attaccante ha esitato e ha perso quasi 175 milioni di USDT.
Tutti gli 823 milioni di USDC sono invece rimasti in un solo indirizzo e sono stati congelati con una semplice transazione.
| Congelati da Tether e Circle | Quantità |
|---|---|
| Ethereum USDT | 1,38 miliardi di dollari |
| Ethereum USDC | 823 milioni di dollari |
| Tron USDT | 378,7 milioni di dollari |
| Avalanche USDt | 8,4 milioni di dollari |
| Totale | 2,59 miliardi di dollari |
Altri issuer hanno congelato USD1, XAUt, PAXG, wBETH e FDUSD, mentre l’emittente di BEAM ha bruciato 984 milioni di token rubati. L’Arbitrum Security Council, un organo d’emergenza composto da 12 membri, ha sequestrato 8.426 ETH e 74,56 milioni di ARB.
In totale, circa 2,79 miliardi di dollari sono stati congelati, bruciati o sequestrati. Tuttavia, 669 milioni di USDT erano ormai già stati convertiti in ETH e TRX.
21:43–00:10 UTC: Il wallet che continuava a essere derubato
Binance 14 era ancora sotto il controllo dell’attaccante.
21:43:59 — una normale ricarica di Binance invia 200 milioni di USDT su Binance 14. Dodici secondi dopo, il contratto li preleva. Gli USDT finiscono su un indirizzo già congelato, ma quasi 370 ETH riescono a fuggire. 22:39 — un altro prelievo porta via 128,49 ETH. 23:56 — 2.961,91 ETH vengono sottratti un minuto dopo essere arrivati. 00:10:35, 30 ottobre — Binance annulla finalmente il passaggio di consegne.L’attaccante ha mantenuto il controllo di quel wallet per quasi quattro ore.
Dove sono finiti i 18.270 BTC
Alle 20:20:06, 11 transazioni hanno spostato 18.270,2 BTC da un hot wallet di Binance, pagando una commissione doppia rispetto al normale. Le monete sono state suddivise in 19 indirizzi, 17 dei quali ne conservano 1.000 ciascuno. Al 30 ottobre, nessuno di questi BTC è stato mosso. Il registro pubblico di Bitcoin li rende sempre tracciabili, ma nessuno può congelarli.
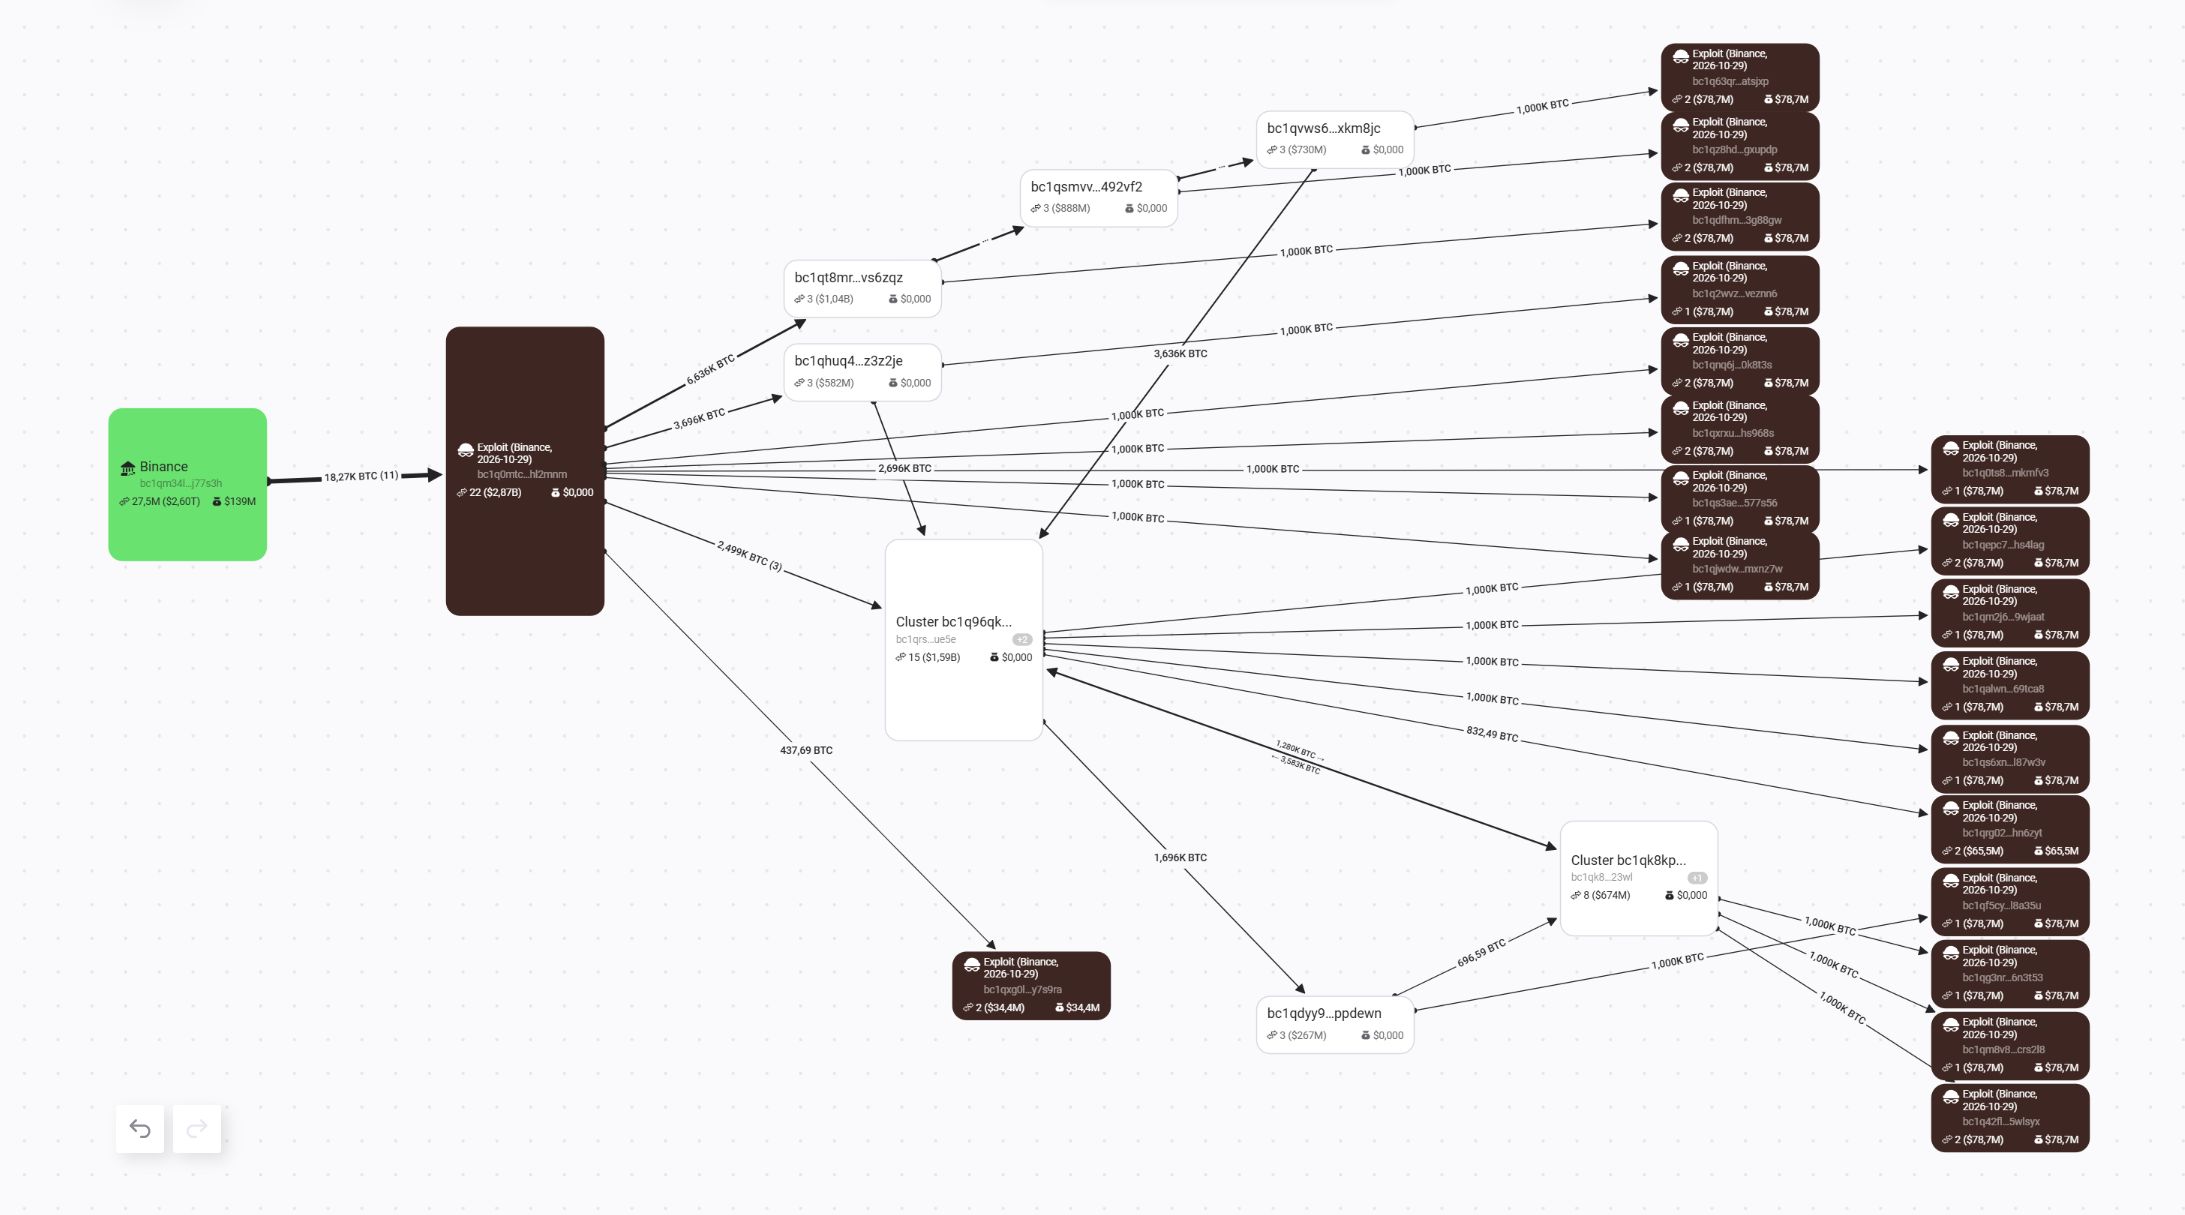 Flusso dei 18.270 BTC . Fonte: BitOK Graph
30 ottobre, 04:02: Il collegamento con Bitget
La scoperta più importante di BitOK: i fondi sottratti a Binance sono finiti sullo stesso indirizzo Ethereum che già aveva raccolto i proventi dell’attacco a Bitget di settembre 2026.
L’attaccante ha trasferito TRX e USDT tramite THORChain, un protocollo che permette lo scambio di coin tra diverse blockchain, ricevendo ETH sull’indirizzo 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7.
Quell’indirizzo aveva già ricevuto ETH tracciato fino all’attacco su Bitget. Questi fondi provenivano da indirizzi Bitcoin presenti nell’elenco pubblicato da Bitget dei wallet degli attaccanti, attivi dal 23 ottobre, e originariamente erano ZEC, una coin mai sottratta a Binance.
Alle 06:20 aveva già ricevuto otto pagamenti collegati a Bitget (349,46 ETH) e cinque legati a Binance (13,63 ETH), per poi inviare i fondi mischiati verso nuovi wallet. Un indirizzo condiviso da solo non permette di identificare chi ci sia dietro a ciascun attacco.
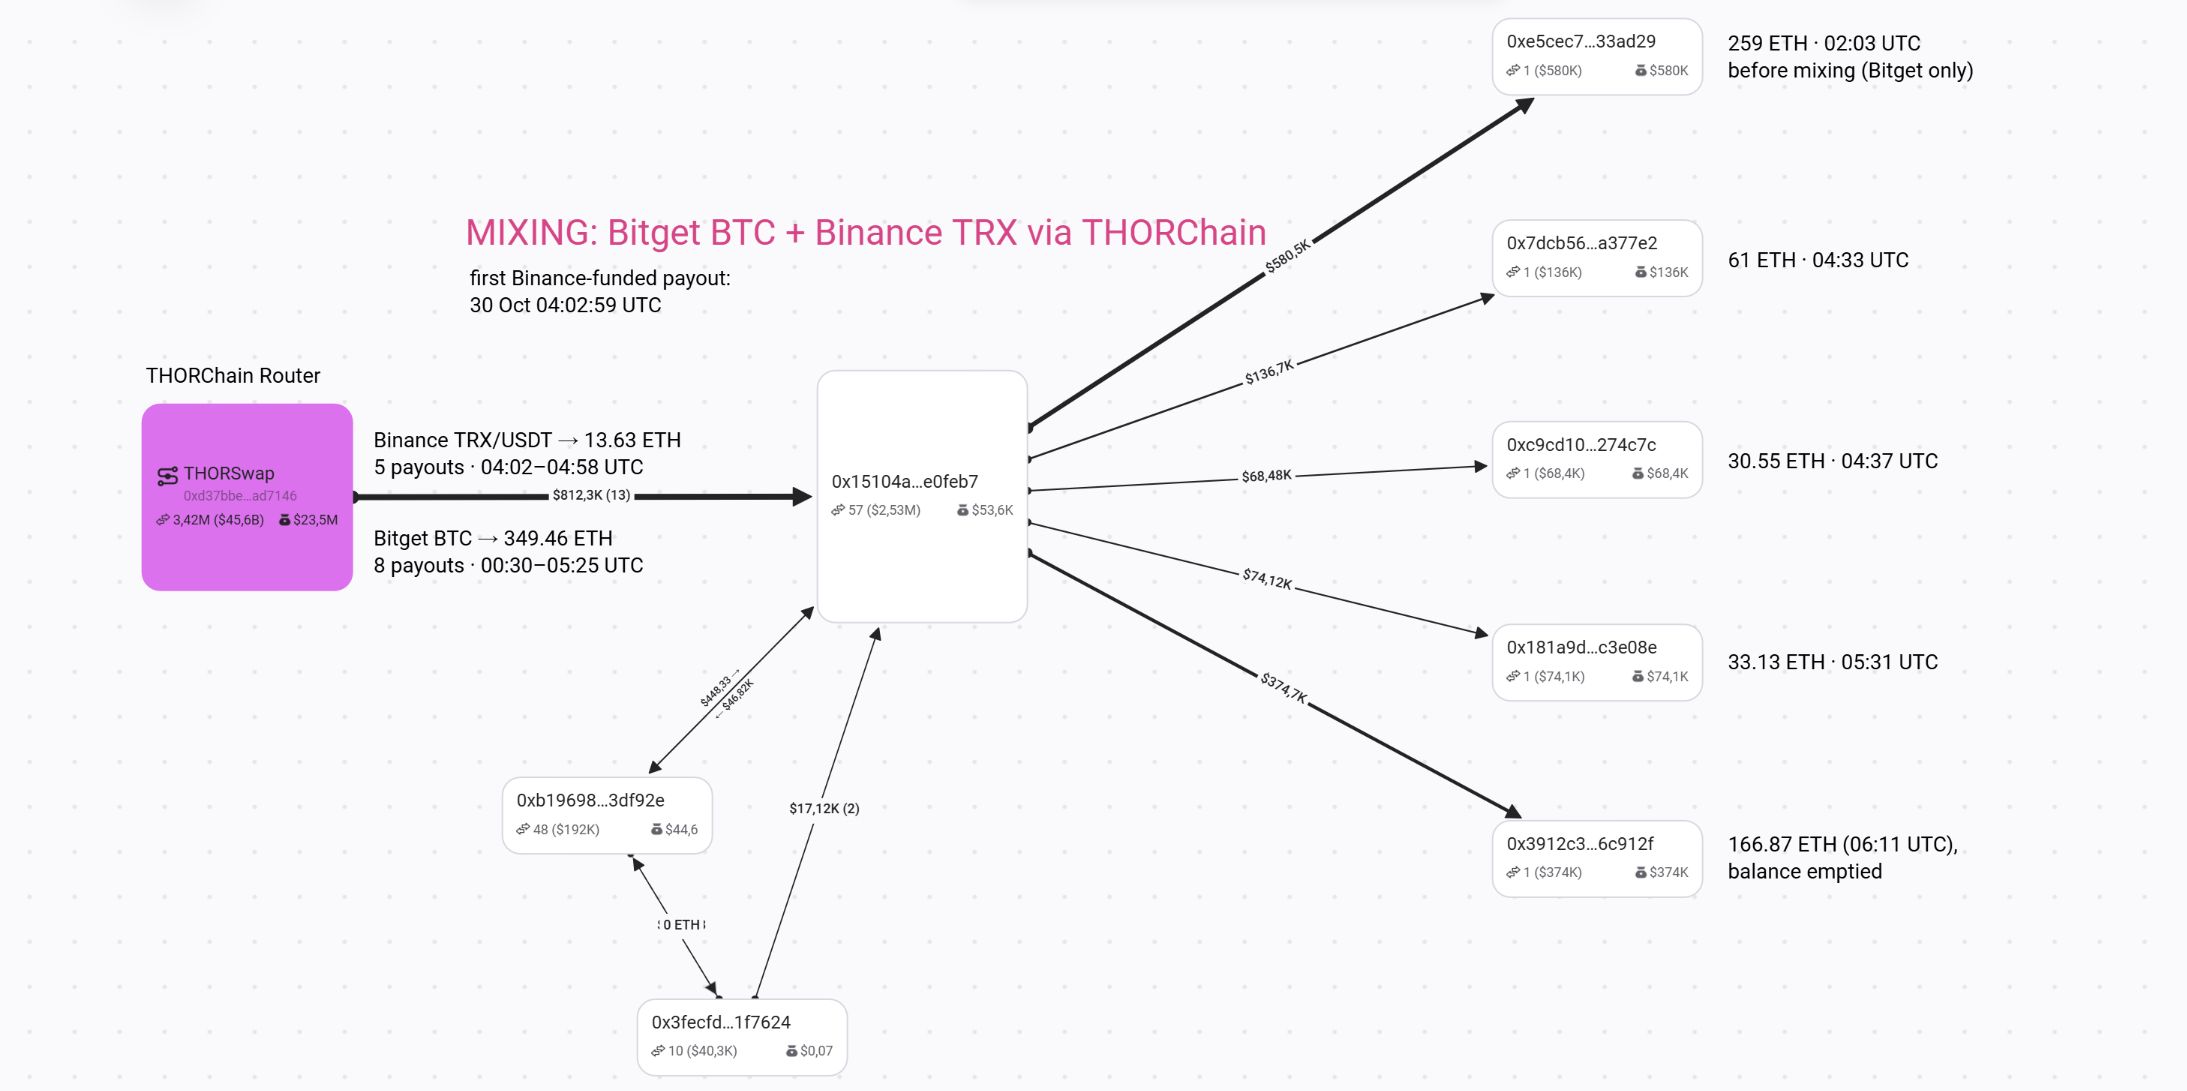 I fondi di Binance e Bitget convergono. Fonte: BitOK Graph.
È stata la Corea del Nord?
Entrambi gli attacchi hanno coinvolto l’accesso a sistemi interni senza sottrarre le chiavi private, e Bitget ha attribuito il proprio hack alla Corea del Nord. BitOK segnala anche caratteristiche riconducibili a gruppi nordcoreani: simulazioni, utilizzo di Tornado Cash, conversione immediata dei token congelabili e preparativi svolti durante l’orario lavorativo UTC+9.
“Il nuovo indirizzo di riciclaggio condiviso individuato è una prova più forte della sovrapposizione operativa rispetto alle sole somiglianze nelle tattiche. BitOK ritiene che i due furti possano essere collegati allo stesso gruppo nordcoreano e che un unico operatore abbia controllato il flusso di riciclaggio osservato. Si tratta comunque di una valutazione analitica, non di una prova dell’identità reale di ciascun partecipante,” ha spiegato in dettaglio BitOK.
La risposta di Binance
Binance ha sospeso i prelievi dai suoi hot wallet Bitcoin e Tron intorno alle 20:36, mentre i depositi sono rimasti attivi. Ha anche promesso di coprire tutte le perdite dei clienti utilizzando il fondo di emergenza SAFU e risorse proprie.
I want to speak to you directly about what happened.
— Richard Teng (@_RichardTeng) October 30, 2026
Bottom line - your money is safe, and we're covering every loss.
Our initial investigation suggests this security incident may have started with a compromised DevOps engineer's laptop. That gave an attacker access to a…
Su tutto il mercato, secondo Coinglass, sono state liquidate posizioni a leva per una cifra pari a 1,58 miliardi di dollari nelle ultime 24 ore.
Cosa stanno detenendo ora gli attaccanti?
Alle 06:20 del 30 ottobre, BitOK ha collegato all’attaccante:
197.460 ETH, 18.270,2 BTC, 233,46 milioni di XRP, circa 970.500 SOL, 675,9 milioni di TRX, e 1,61 milioni di AVAX.Soli ETH, BTC, XRP e SOL avevano un valore di circa 2,95 miliardi di dollari.
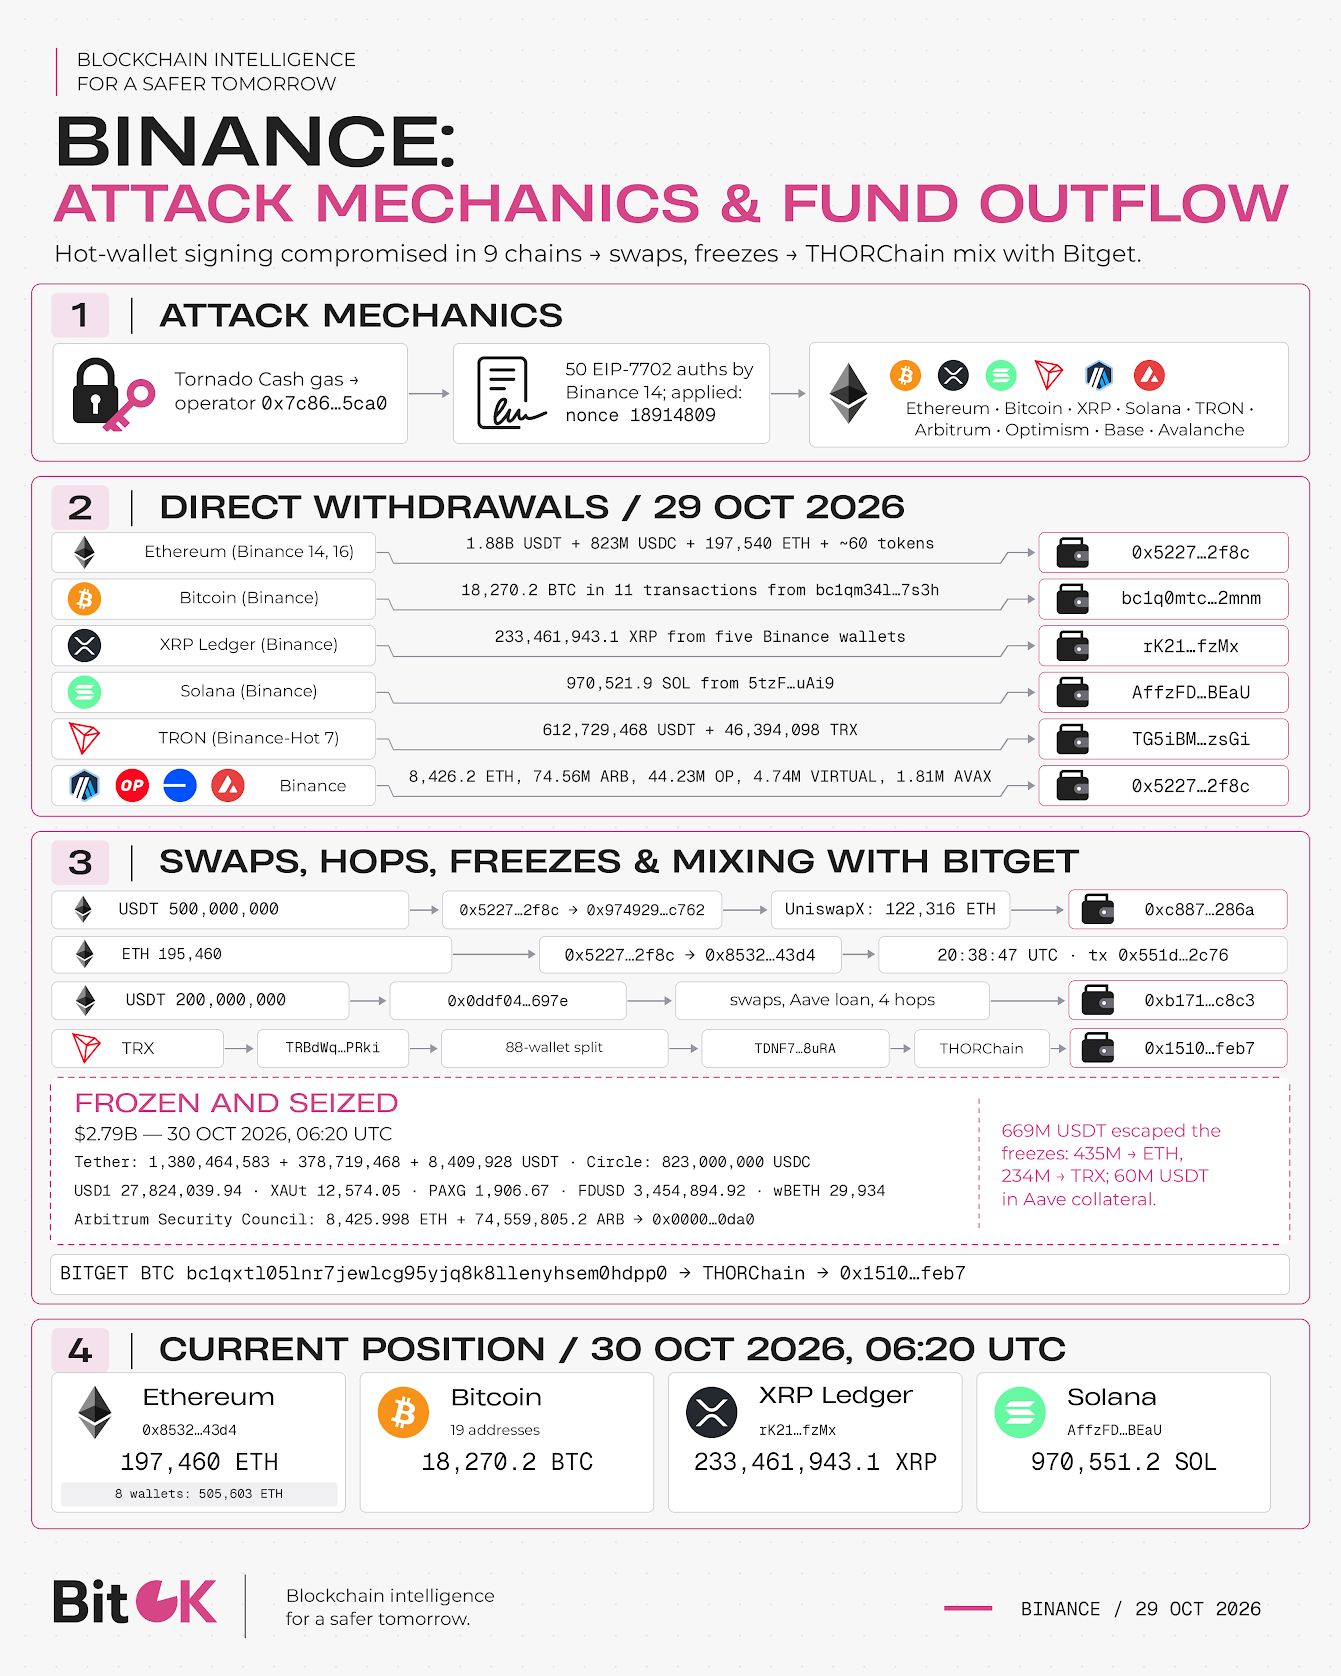 Panoramica dell’attacco. Fonte: BitOK
Gli attaccanti hanno compromesso il sistema che firma i prelievi di Binance. BitOK ha spiegato in dettaglio le lezioni che il settore crypto dovrebbe imparare dall’attacco su Binance.
“L’incidente di Binance mostra come la sicurezza delle chiavi private da sola non sia sufficiente. Gli exchange devono anche implementare controlli sull’autorità di firma, misure di sicurezza contro istruzioni di prelievo sospette, revoca tempestiva dei permessi compromessi e monitoraggio costante dei movimenti di asset tra reti.”
Leggi la storia originale Come è avvenuto l’hack di Binance? Indagine dettagliata sul furto da 6 miliardi di dollari di Harsh Notariya su it.beincrypto.com