

Les incidents de sécurité dans la crypto ont augmenté d'environ 50 % au premier semestre 2026, alors même que le total des pertes a diminué d'environ 60 %, selon un rapport semestriel de la société de sécurité blockchain SlowMist.
La société a enregistré 182 incidents pour une valeur d'environ 956 millions de dollars entre janvier et juin. Un an plus tôt, 121 incidents avaient entraîné environ 2,373 milliards de dollars de pertes.
Les attaques crypto ont augmenté de 50 % en 2026 alors que les montants volés ont diminué
Ces données montrent une divergence entre la fréquence et la gravité. Le nombre d’attaques augmente, mais les plus gros montants sont concentrés sur une poignée de cibles de grande valeur.
Les failles au niveau des smart contracts et de la logique des systèmes sont à l’origine du plus grand nombre d’incidents, avec 85 cas. Les compromissions de clés privées et d’identifiants arrivent en deuxième position avec 17 incidents, suivies par les attaques sur la chaîne d’approvisionnement avec 12 cas.
En valeur, le tableau diffère. Les attaques sur la chaîne d’approvisionnement ont causé les plus grandes pertes, pour un total d’environ 298 millions de dollars. Un seul événement a dominé ce total.
Le hack du Kelp DAO a causé à lui seul une perte de près de 292 millions de dollars, la plus importante du semestre. Les chercheurs ont lié cette attaque à un sous-groupe du groupe Lazarus de la Corée du Nord.
Les failles dans les smart contracts et la logique représentent environ 152 millions de dollars. Les compromissions de clés privées et d’identifiants ont ajouté environ 130 millions de dollars de pertes.
Il est à noter qu’Ethereum (ETH) a été l’écosystème le plus ciblé, avec environ 134 millions de dollars de pertes associées.
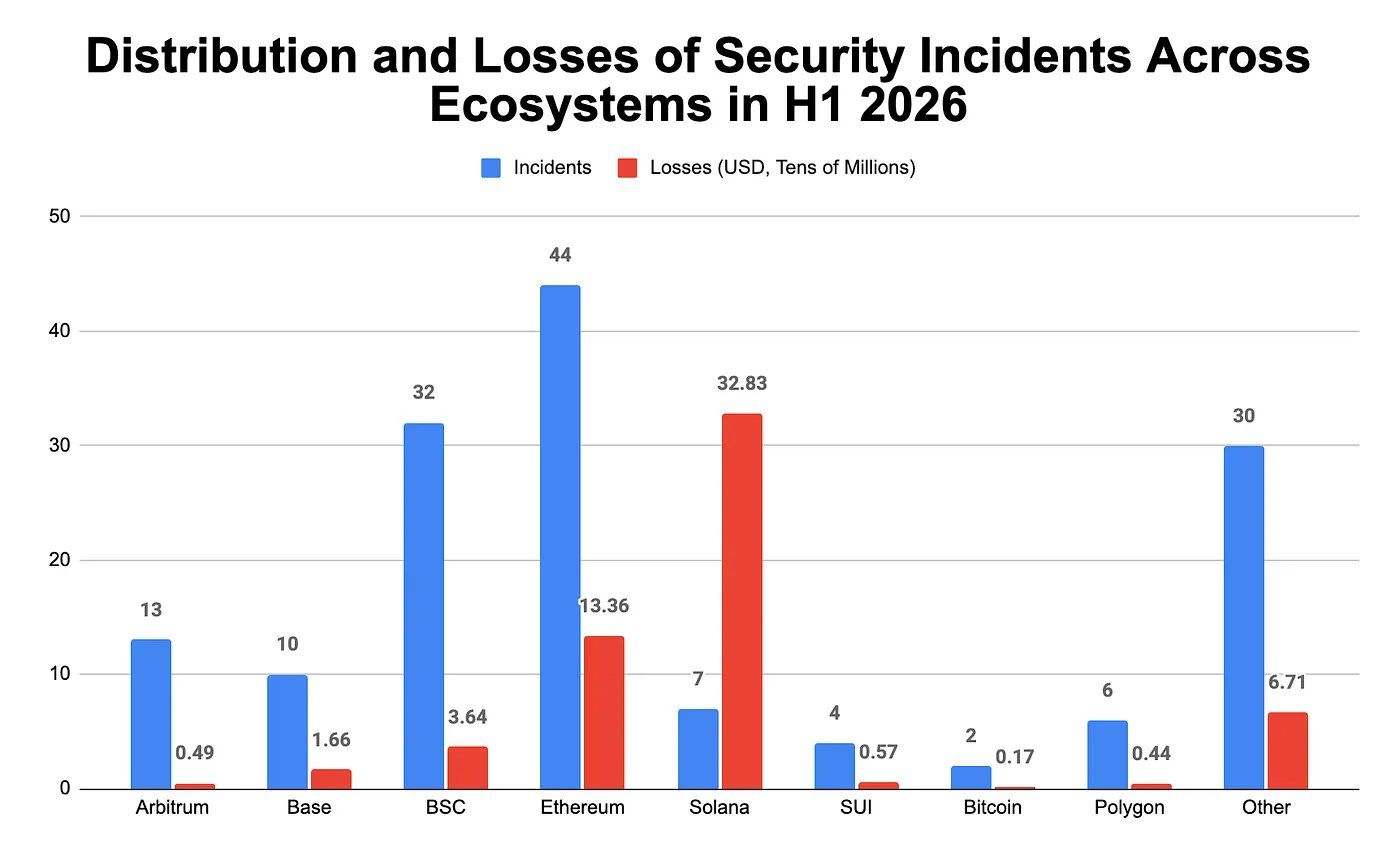 Hacks crypto et pertes au S1 2026. Source : X/SlowMist
Suivez-nous sur X pour recevoir toute l'actualité en temps réel
Comment l’IA fait évoluer les attaques
SlowMist a également souligné l’intelligence artificielle comme une menace croissante. La société affirme que l’IA a réduit la barrière d’entrée pour l’ingénierie sociale et les attaques automatisées. Les attaquants utilisent désormais l’IA tout au long de la chaîne d’attaque.
À titre d'exemple, le CISO de SlowMist a averti en avril qu’HexagonalRodent, un sous-groupe de Lazarus, attirait des développeurs avec de fausses offres d’emploi très rémunératrices et de faux entretiens afin d’injecter du code piégé.
« Les enquêtes associées ont révélé que les attaquants utilisaient largement des outils d’IA comme ChatGPT et Cursor lors des attaques, que ce soit pour générer du code, élaborer le contenu des communications ou optimiser les scénarios d’ingénierie sociale », peut-on lire dans le post.
Les agents IA eux-mêmes sont également devenus des cibles. En mai 2026, un attaquant a d’abord réalisé un airdrop d’un NFT qui permettait des transferts à privilèges élevés, puis a envoyé au chatbot Grok un message en code Morse qu’il a déchiffré en une instruction de transfert cachée.
L’agent de trading associé, BankrBot, a traité ce résultat comme fiable et a déplacé environ 175 000 dollars on-chain. SlowMist qualifie cela d’attaque par « chaîne de confiance d’agent IA ».
Ce constat laisse les défenseurs face à un double défi : le volume des attaques ne cesse d’augmenter, et l’IA est en train de transformer la façon dont ces attaques sont conçues et menées.
Abonnez-vous à notre chaîne YouTube pour retrouver toutes les analyses de nos experts et journalistes
https://youtu.be/GbrXDPZaPdULisez l’article original Les attaques crypto ont augmenté de 50 % en 2026 mais les montants volés ont diminué par Kamina Bashir sur fr.beincrypto.com