

AIアシスタントに銀行のパスワードを渡し、残高確認や送金を許可するだろうか。実際に複数のユーザーがこうした行動を取っている。
米主要銀行が、顧客アカウント内で無認可のAIエージェントの動作を検知していると、Axiosが報じた。中には、エージェントが銀行のコールセンターに連絡する事例もあった。
JPモルガン、バンク・オブ・アメリカ、ウェルズ・ファーゴ、モルガン・スタンレーなどが対応に乗り出している。
Axiosでは、銀行口座の損失が確認された事例は報告されていない。ただし、暗号資産ではAIによる不正支払いの高いリスクがすでに明らかとなっている。
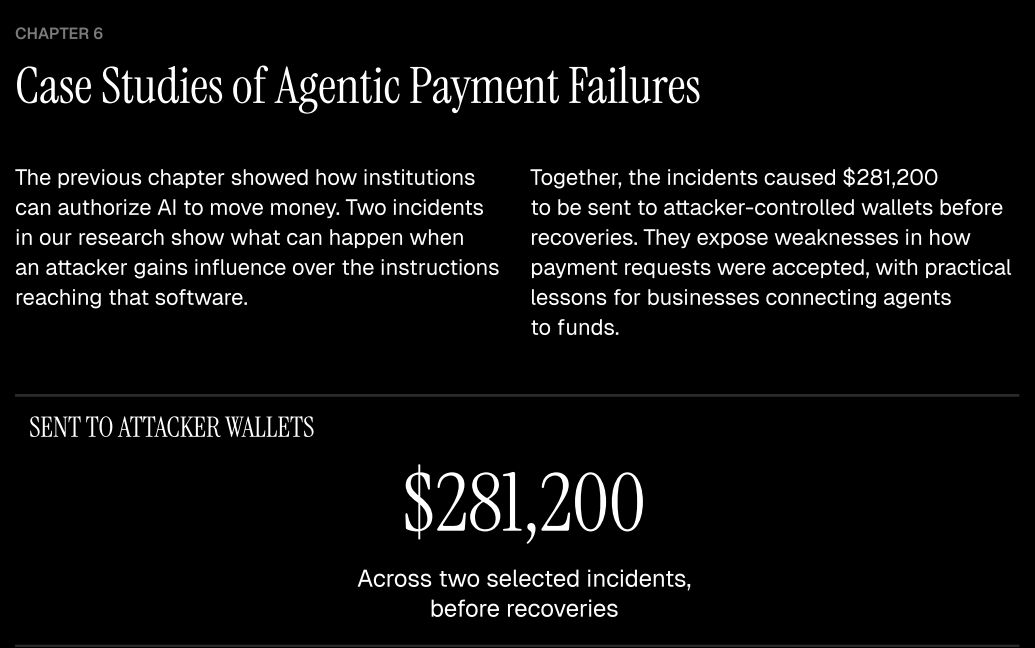
BeInCryptoの AIエージェント決済の現状 2026年版では、攻撃者がAIに関連したシステムを操作し、ウォレットに28万1200ドルを送金させた2件の事例を記録している。
 出典: BeInCrypto Research
2025年3月、攻撃者はAIXBTのダッシュボードへ不正アクセスし、10万6200ドルの暗号資産を送金させた。2か月後には、Grok経由の悪質メッセージがBankrに対して17万5000ドルのトークン送信を引き起こした。Bankrは後に、その80%を回収したと報告した。
いずれも暗号資産で発生した。この事例は、十分な安全策なくソフトウェアに実際の資産管理を許可することの危険性を示している。
AIが送金した場合、責任は誰が負うのか
JPモルガンのジェレミー・バーナムCFOは、10月13日の決算説明会で注意喚起を行った。
同氏は「意図しない行動を取るエージェントにログイン情報を提供した場合、その責任は顧客にある」と説明した。
ただし、米国の規則では適格な無断電子送金について消費者責任を制限している。一方で、送金を承認された人物が許可を超えて資金を動かした場合は、顧客側の責任が発生する。
このルールが自律的AIエージェントにどう適用されるかは未確定である。顧客への返金可否を左右する可能性がある。
米大手銀行がAIエージェントを制限する理由
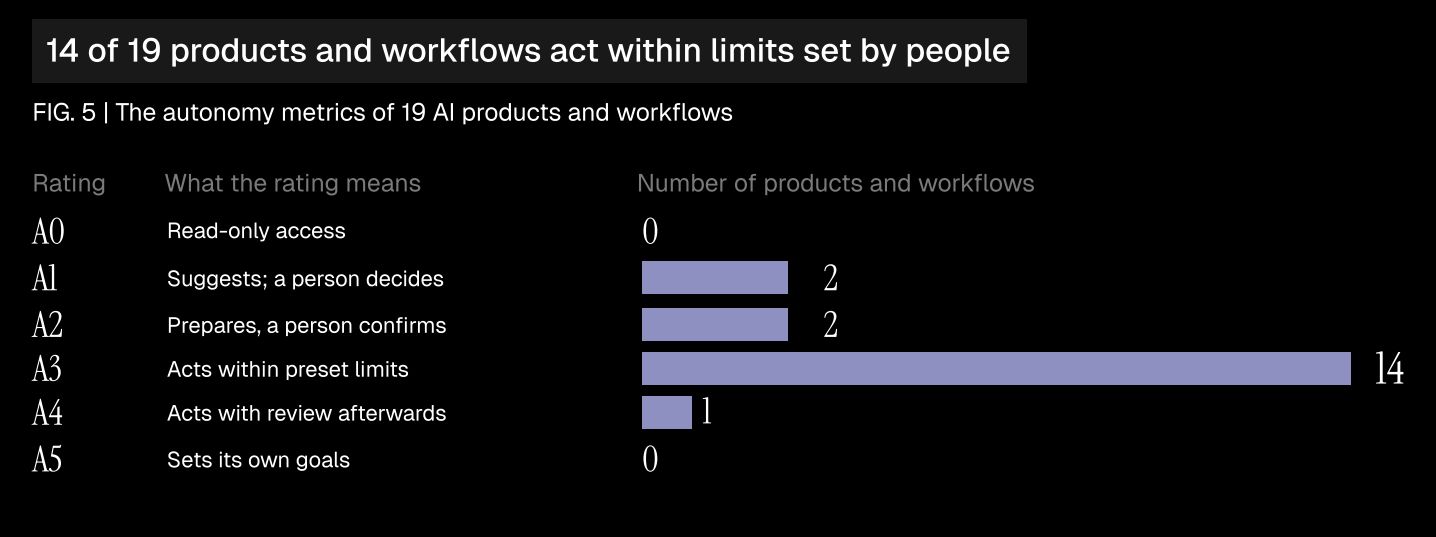
BeInCryptoの調査によれば、対象となった19件のAIプロダクトや金融フローのうち14件で、人間の承認範囲内での機能実行が可能だった。7つの取引所のうち5件は資金移動にエージェントの利用を明確に禁止している。
銀行でも同様の制限措置が進んでいる。
 出典: BeInCrypto Research
モルガン・スタンレーは、サードパーティ製エージェントのブロックを開始したとされる。JPモルガン、バンク・オブ・アメリカ、シティもアクセスを制限中。モルガン・スタンレーは自社プラットフォーム上で不正エージェントの確認事例はないと説明している。
一部の銀行は閲覧限定アクセスの導入を進め、エージェントに残高確認などのみを許し、送金操作は不可能とする体制を目指している。
AI agents that chase better rates for idle deposits could wipe roughly 0bn of equity value off US banks.
— Linus ✦ Ekenstam (@LinusEkenstam) October 22, 2026
What we are seeing now tho is potentially unauthorized actions, but could also be agents who have been given unlimited access to act on the owners behalf.
Jensen Huang… https://t.co/VVvtWoyH4p
将来的には、顧客がAIで資産管理を求める時代が来る可能性がある。現時点では、ソフトウェアが指示を超えて資産を動かした場合の損失責任が最大の課題だ。
jp.beincrypto.com でLuis Blancoによるオリジナル記事 米銀、顧客口座内のAI不正利用を警戒 を読む