

Binance kurucusu Changpeng Zhao (CZ), iki büyük kripto para borsası ve iki Koreli finans şirketini aynı gün etkileyen dört veri sızıntısının ardından, bir güvenlik rehberi paylaştı. CZ, her kripto veri sızıntısının oltalama saldırılarını (phishing), SIM değişimi’ni (SIM swap) ve sosyal mühendisliği daha da tetiklediğini vurguladı.
Şu ana kadar bildirilen vakalarda fon’lar güvende kaldı. Ancak sızan isimler, e-posta adresleri ve telefon numaraları, dolandırıcılara bakiyesi olan borsa kullanıcılarının listesini adeta gümüş tepside sunuyor.
CZ'den Veri Sızıntısı Sonrası SAFU Kalmak İçin 3 Kritik Tavsiye!
4 data leaks reported today:
— CZ 🔶 BNB (@cz_binance) October 28, 2026
1. Coinbase's vendor Amplitude exposed some users’ contact data (funds unaffected).
2. Bithumb (Korea) had user data leaks.
In TradFi, two securities firms in Korea leaked data:
3. Mirae Asset
4. Daishin Securities
You can't prevent a leak, but…
SAFU, ilk olarak 2018’de bir kripto mizahı olarak, “safe” kelimesinin yanlış yazılmasıyla ortaya çıktı. Binance ise daha sonra acil durum fonuna, yani Kullanıcılar için Güvenli Varlık Fonu’na bu ismi verdi.
Öncelikle Zhao, her kripto para borsası için kullanıcıların kendine özgü bir e-posta takma adı oluşturmalarını önerdi. Böylece bir veri sızıntısı olduğunda sorun yalnızca tek yerde kalacak ve kullanıcılar verisinin hangi hizmetten sızdığını kolayca fark edebilecek.
Binance kurucusu ayrıca SMS tabanlı iki faktörlü kimlik doğrulamadan (2FA) uzak durulması gerektiğinin altını çizdi. Onun yerine donanım anahtarları, parola anahtarları veya doğrulayıcı uygulamalar kullanılması daha güvenli çünkü sızan telefon numaraları, SIM değiştirme saldırılarında ana kapı oluyor.
Buna ek olarak Zhao, güvenlikle ilgili veya iade konularında kullanıcı ile iletişime geçen herkesin dolandırıcı olduğunu varsaymak gerektiğini belirtti, hatta o kişi hesap bilgilerini bilse bile. Son zamanlardaki Passport cüzdan oltalama e-postalarında da gerçek ev adreslerinin kullanılması dikkat çekmişti.
Bir kullanıcı, devamlı olarak oltalama e-postaları aldığını yazınca, Zhao hemen bu e-posta adresinin değiştirilmesini tavsiye etti.
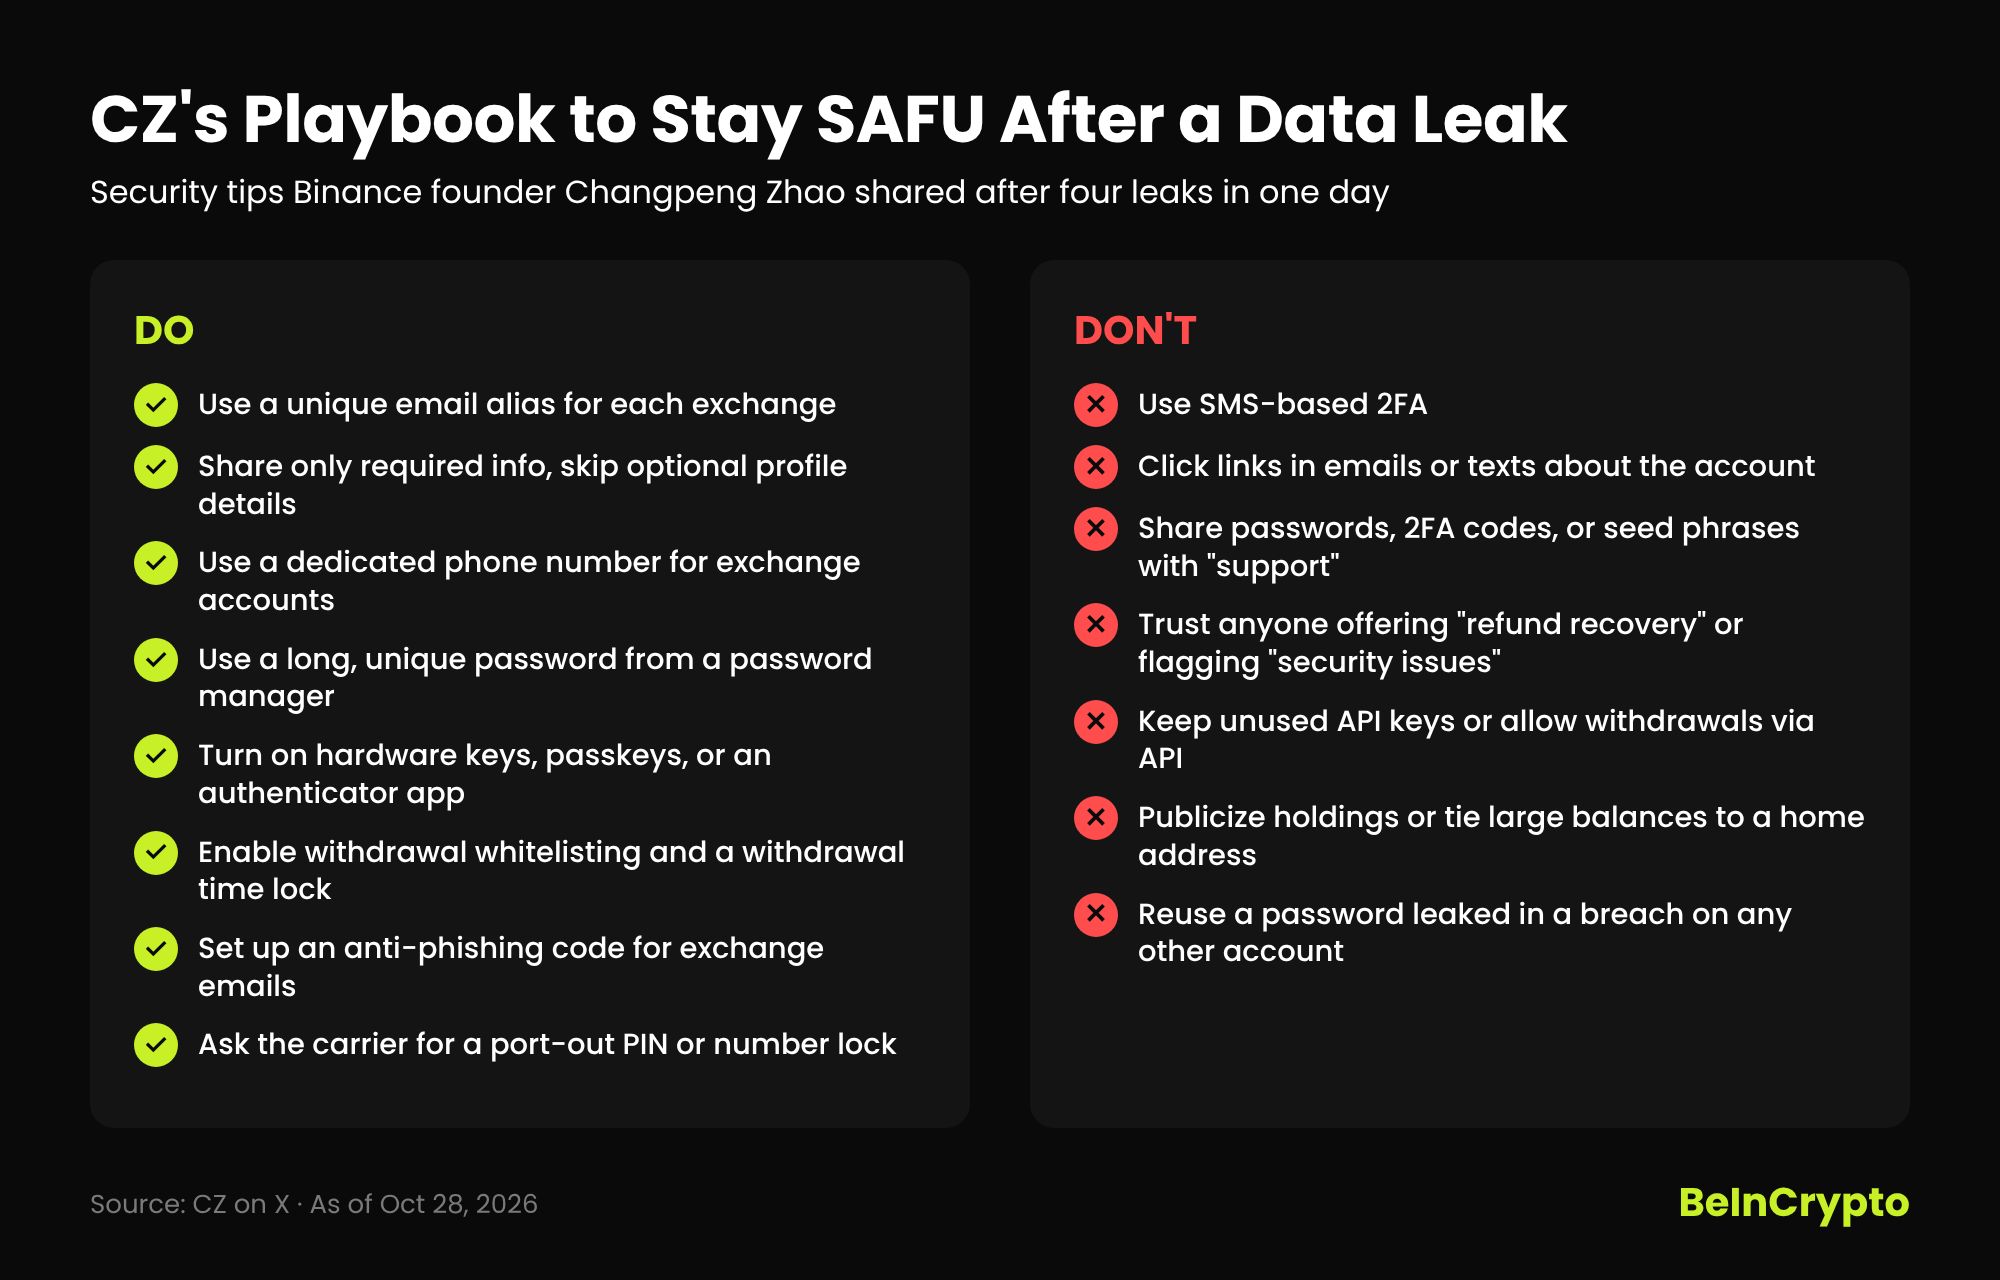 Veri Sızıntısına Karşı CZ'nin SAFU Rehberi. Kaynak: BeInCrypto
Yeni Sızıntılar Neden Tehlikeyi Artırdı?
Coinbase’te yaşanan veri sızıntısı, Zhao’ya göre ABD’li analiz sağlayıcısı Amplitude aracılığıyla gerçekleşti. Öte yandan Bithumb, 27 Ekim’de üçüncü bir şahsın şirketin dahili mobil grup çalışması sistemine sızdığını tespit etti, Korea Times’a göre bu durum yatırımcıları tedirgin etti.
Klasik finans tarafında ise Daishin Menkul Değerler, toplam 38.490 müşterisinin verisinin açığa çıktığını doğruladı. Mirae Asset Global Investments ise saldırganların yalnızca bazı çalışan isimlerini gördüğünü açıkladı.
Bithumb’ın yaşadığı bu gelişme, eylül ayı sonlarında Shinhan Bankası’nda başlayan ve Kore finans sektörünü etkileyen siber saldırı furyasına bir kripto veri sızıntısı daha ekledi. Önceki Kore banka saldırılarının arkasındaki şüpheli saldırganın, sızdırılan verileri nerede satabileceğini bir yapay zekâ aracına sorduğu belirtilmişti.
Fiziksel tehditler de artıyor. Sızan adresler ve varlık bilgileri birleşince, “wrench attack” diye bilinen saldırılar hız kazandı; 2026’nın ilk yarısında suçlular bu yöntemle yaklaşık 30 milyon dolar çaldı.
Geçtiğimiz hafta Zhao, kripto para kullanıcılarının en büyük tehdit kaynağı olarak AI saldırılarından çok, veri sızıntılarını gösterdi. Ardından birkaç gün içinde hem kripto hem geleneksel finans dünyasında dört yeni sızıntı daha yaşanınca dolandırıcılar ellerinde yepyeni iletişim verileri buldu.
Orijinal CZ'den SAFU Uyarısı: Kripto Veri Sızıntısı 4 Büyük Şirketi Vurdu hikayesini Phil Haunhorst tarafından tr.beincrypto.com ’da okuyun