

Des hackers nord-coréens ont finalisé une liste de 216 serveurs web à cibler le 24 octobre, cinq jours avant que Binance ne perde 6,3 milliards de dollars. Les États-Unis étaient en tête de liste, avec 49 cibles.
On ignore encore si l’un de ces serveurs a effectivement été compromis. Les hackers affirment que oui. La société qui les a démasqués précise que ses preuves ne démontrent que le ciblage.
Que contenait la liste noire nord-coréenne ?
La société de cybersécurité Cyfirma a obtenu les journaux de discussion issus du canal privé des hackers. Elle les a reliés avec une « haute confiance » au Lazarus Group, le réseau de hackers étatiques nord-coréen le plus connu.
Le Japon suivait les États-Unis avec 47 serveurs. L’Inde en comptait 31 et la Corée du Sud 30, où l’histoire a été dévoilée dimanche.
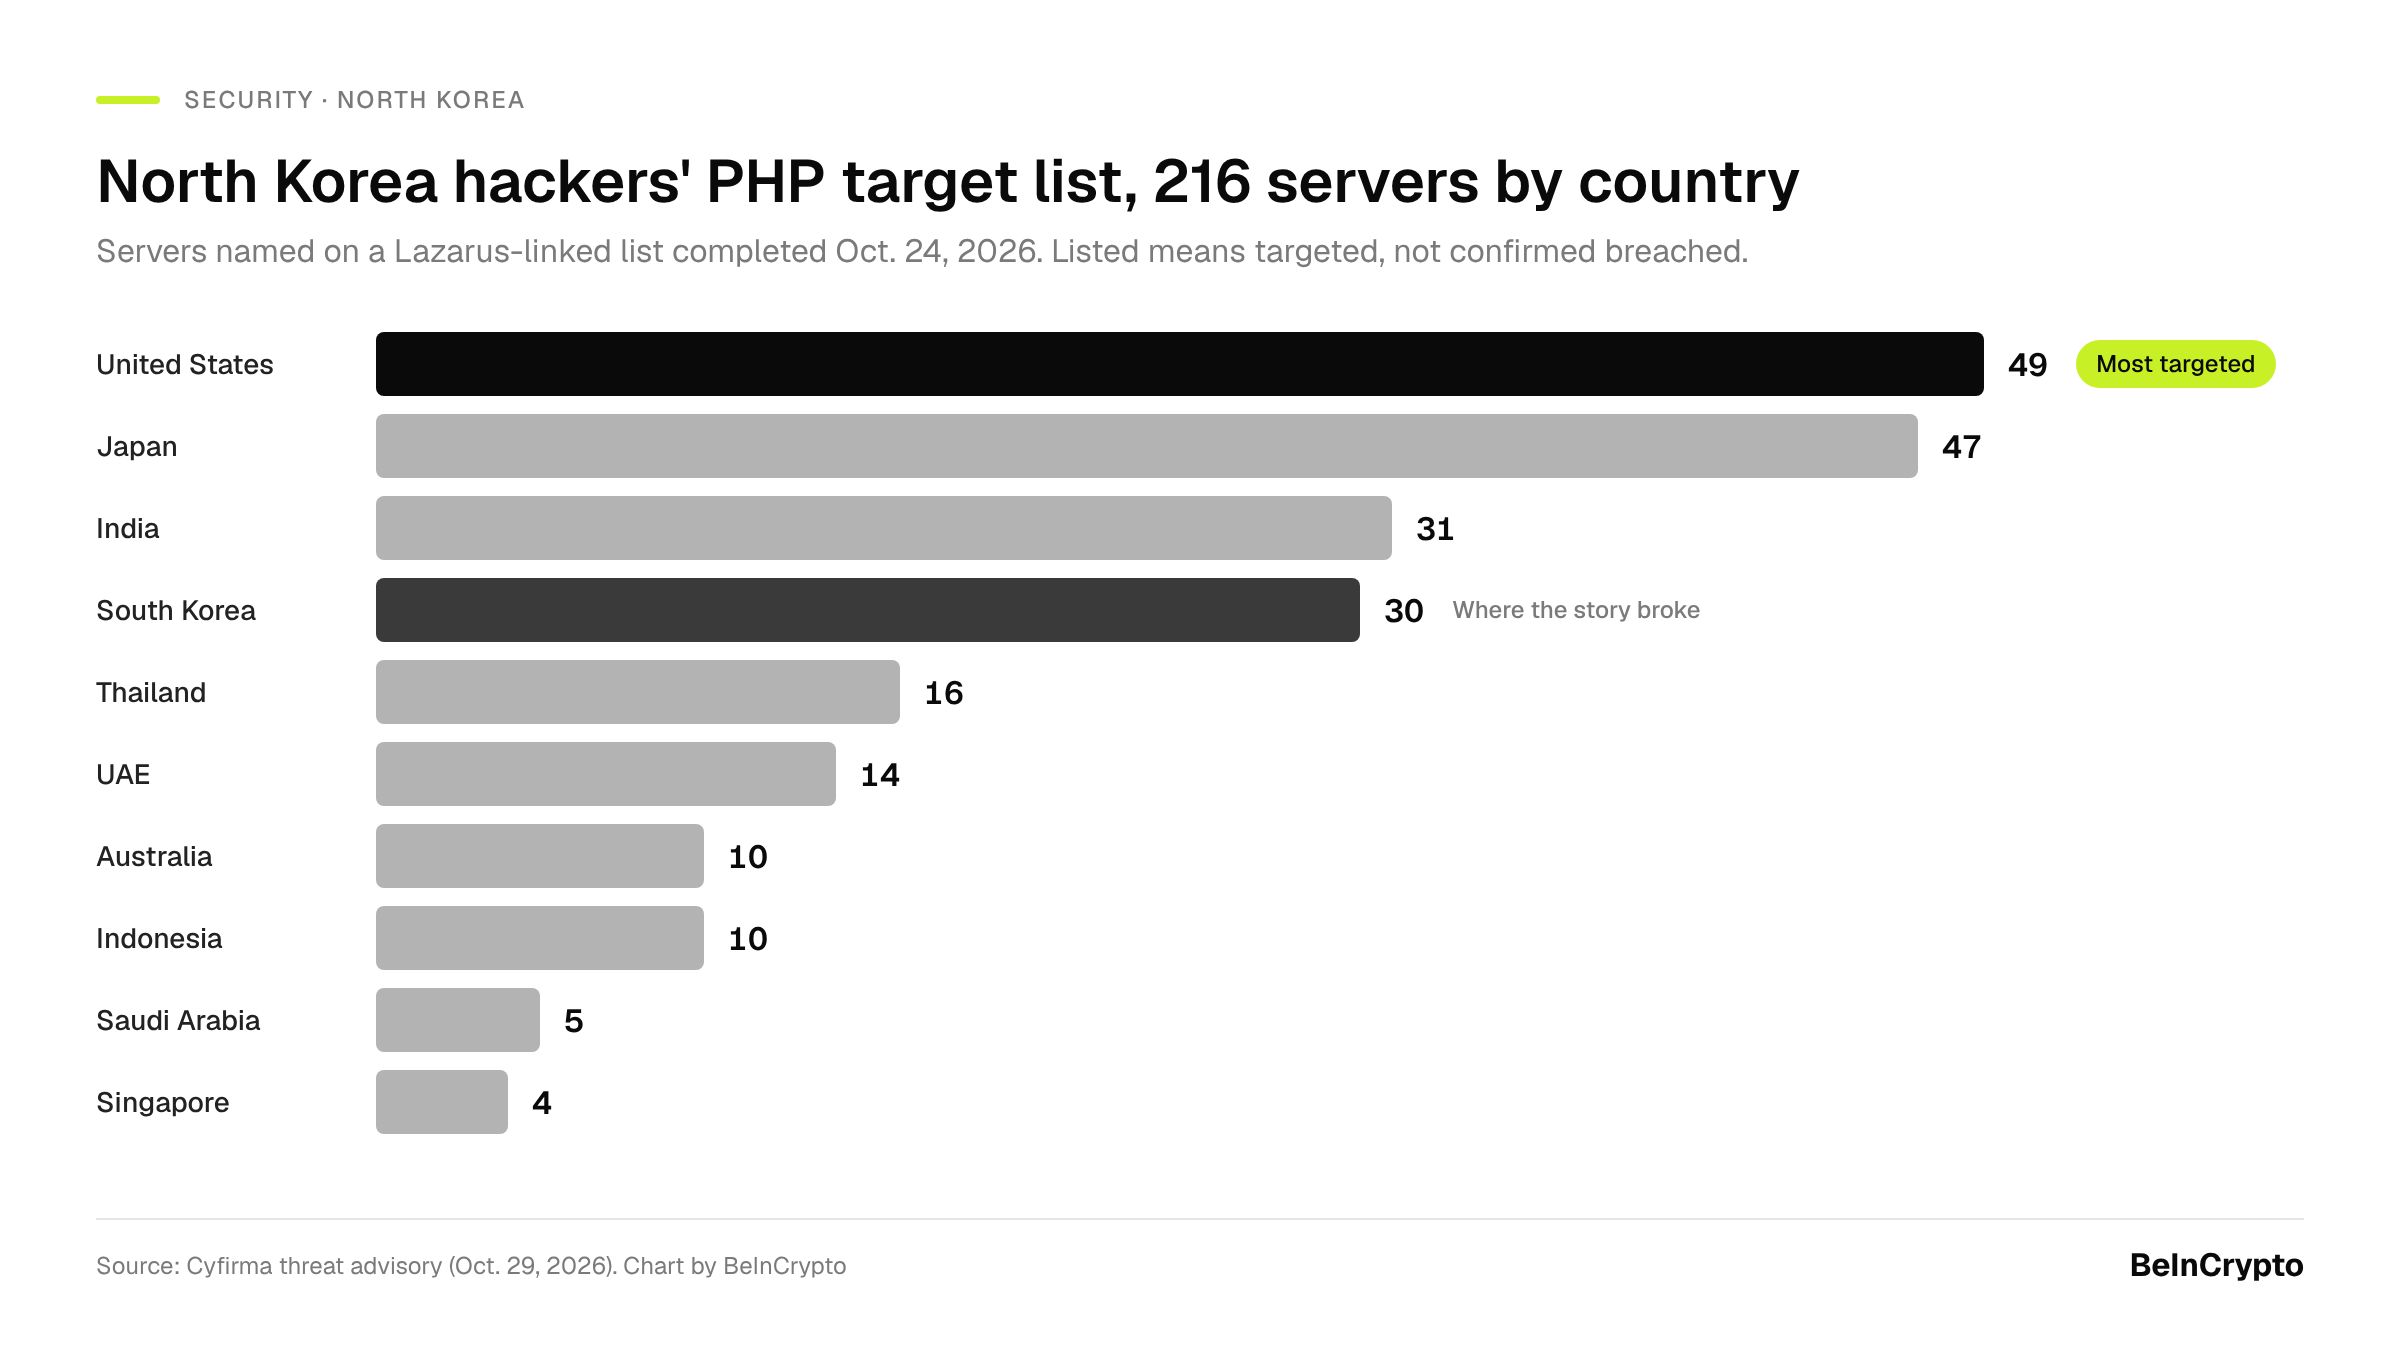 Liste des cibles PHP des hackers nord-coréens, 216 serveurs par pays. Source : Cyfirma, graphique par BeInCrypto
Les pirates traquaient principalement les serveurs utilisant PHP, le logiciel qui gère environ 69 % des sites web, selon les données de W3Techs citées par Tenable. Deux failles critiques, surnommées PHP2Shell, permettent à des attaquants extérieurs de prendre le contrôle des machines non mises à jour.
Des correctifs ont été publiés par PHP le 21 octobre. Cinq jours plus tard, l’agence américaine de cybersécurité CISA a inscrit ces deux failles parmi celles activement exploitées.
Les échanges montrent clairement ce que recherchaient les hackers.
« Nous avons besoin de résultats financiers et de tout ce qui mène à des éléments financiers, de trading ou liés à des wallets », déclare l’Opérateur 1 dans des conversations publiées par Cyfirma.
Les serveurs américains ont-ils été compromis ?
Les hackers se vantaient que la majorité des 216 serveurs « avait déjà quelque chose de planté ». Ils affirmaient aussi que la liste était montée à 581 cibles. Cyfirma n’a vérifié aucune de ces affirmations.
« Figurer sur la liste montre un ciblage, et non une compromission. »
L’avertissement ne cite aucune victime confirmée. Il ne précise pas non plus à quels secteurs appartiennent les 49 serveurs américains.
Cette liste noire est-elle liée au hack de Binance ?
L’avertissement de Cyfirma ne mentionne pas Binance. Le FBI, de son côté, a imputé ce vol à la Corée du Nord et les procureurs américains cherchent à saisir 1,2 milliard de dollars issus de ce hack.
Aurapavant, Chainalysis avait également attribué le vol de 387 millions de dollars de Bitget à des hackers nord-coréens.
Le conseil de Cyfirma est simple : corriger PHP lui-même, puis redémarrer tous les processus PHP. Se contenter de mettre à jour un site web laisse la porte ouverte.
Lisez l’article original Avant le hack de Binance, la Corée du Nord avait ciblé 49 serveurs américains : ont-ils été compromis ? par Lockridge Okoth sur fr.beincrypto.com