

Появилась новая площадка, в стенах которой продают данные, украденные с зараженных компьютеров. К каждому лоту приложено текстовое описание владельца, а нужную жертву можно найти обычным запросом, как в поисковике.
Об этом сообщили аналитики компании кибербезопасности International Cyber Digest.
Хотите еще эксклюзивных новостей и аналитики? Подписывайтесь на наш телеграм-канал , обсуждайте новости и делитесь мнениями о последних событиях рынка в чате!
Доступ к клинике за $10
Площадку проверили запросом «citrix access to healthcare provider», то есть «доступ через Citrix к медицинской организации». Citrix — это программа, через которую сотрудники удаленно подключаются к рабочей сети. В выдаче оказался компьютер со стойки регистрации глазной клиники в Канаде. Вместе с ним продавались сохраненные логины для удаленного доступа. Цена лота — $10.
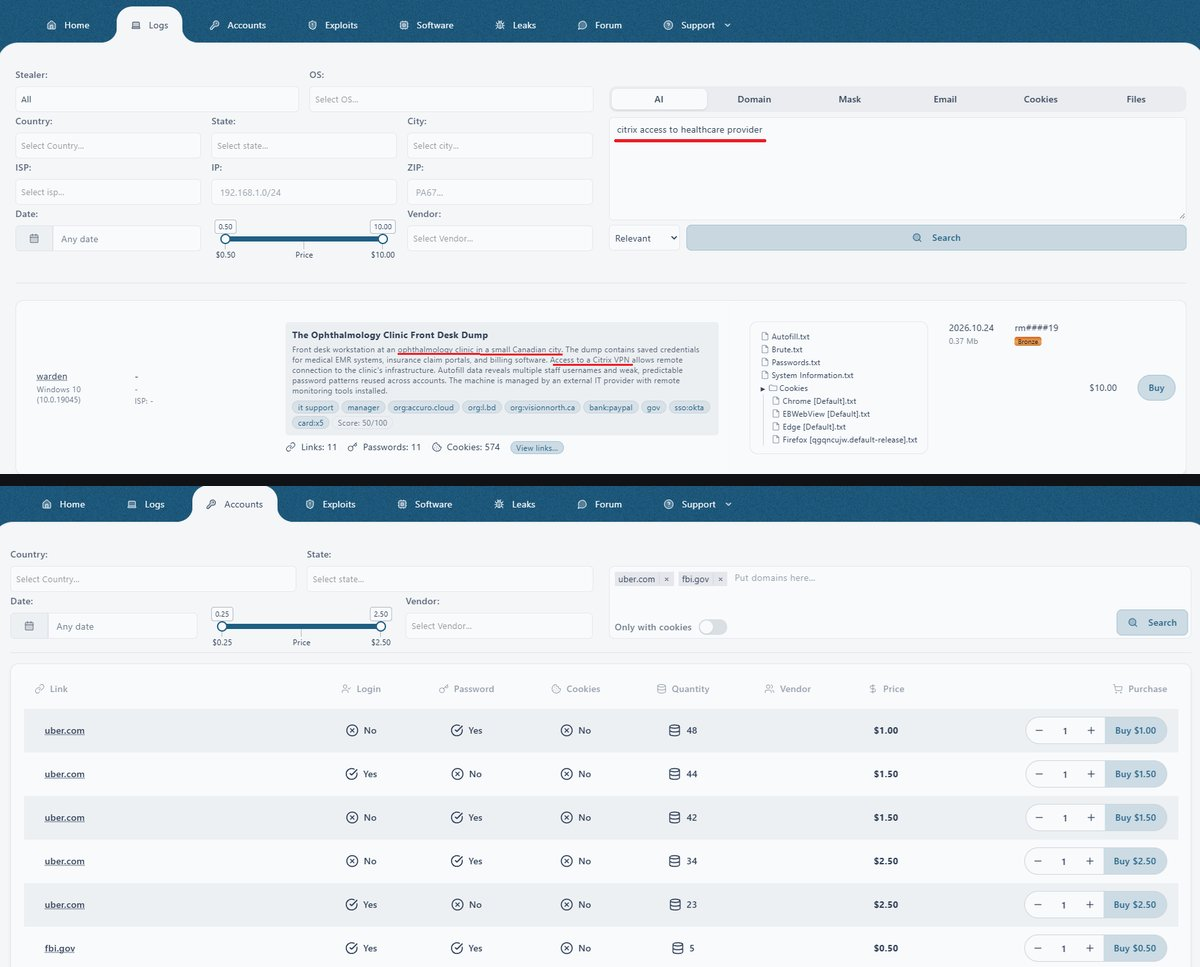 Карточка лота с компьютером канадской клиники и раздел с учетными записями по доменам. Источник: International Cyber Digest.
Судя по скриншотам, в описании лота перечислено, что получит покупатель:
сохраненные логины от медицинских систем, порталов страховых выплат и программ для выставления счетов; доступ к Citrix VPN для удаленного входа в сеть клиники; имена учетных записей сотрудников и слабые пароли, которые повторяются в разных сервисах.В архиве лежат 11 паролей и 574 файла cookie из браузеров Chrome, Edge и Firefox. Среди пометок к лоту есть и PayPal. Это значит, что вместе с рабочими доступами в такие наборы попадают и платежные сервисы.
Клиникой дело не ограничилось. В других лотах предлагают домашний компьютер сотрудника оборонного подрядчика и семейный компьютер госслужащего из Вашингтона.
ИИ-профили
Описание составляет искусственный интеллект — так утверждает продавец. Покупателю не нужно вручную разбирать архивы. Достаточно описать цель словами.
Несколько выставленных логов со своей базой Hudson Rock сопоставила, израильская компания, которая отслеживает вредоносные программы для кражи паролей. Данные совпали.
Логом называют набор сведений с одного зараженного компьютера: пароли, cookie, данные автозаполнения.
Получается, как минимум часть лотов содержит настоящую украденную информацию.
На скриншотах виден и второй раздел площадки. Там продают отдельные учетные записи с фильтром по домену, например uber.com и fbi.gov. Цены в этом разделе — от $0,50 до $2,50 за штуку.
Читайте оригинальную статью Данные канадской клиники выставили за $10: как устроен рынок с ИИ-досье на жертв от Евгения Лиходей на ru.beincrypto.com