

Протокол децентрализованных финансов Summer.fi взломали. По предварительным данным, ущерб уже достиг более $6 млн. Об уязвимости сообщили компании Blockaid, Certik, PeckShield и BlockSec в публикациях в X.
Эксперты по безопасности раскрыли адрес злоумышленника, смарт-контракт эксплойта и уязвимые контракты Lazy Summer.
Хотите еще эксклюзивных новостей и аналитики? Подписывайтесь на наш телеграм-канал , обсуждайте новости и делитесь мнениями о последних событиях рынка в чате!
В ходе атаки на DeFi-протокол Summer.fi похищено около $6 млн
Blockaid сообщила, что система мониторинга зафиксировала инцидент в понедельник утром. Объем потерь оценивается примерно в $6 млн. В посте указаны ончейн-адреса, связанные с атакой:
Адрес злоумышленника: 0x7BF716167B48CF527725722C6d79494b45B3BDCa Смарт-контракт эксплойта: 0x0514F827C129C16418a0933E03C99A6AF982FC61 Пострадавшие контракты Summer.fi и Lazy Summer: 0x98C49e13bf99D7CAd8069faa2A370933EC9EcF17 0xA9ca4909700505585B1aD2a1579dA3b670FFA9c4 0xE9cDA459bED6dcfb8AC61CD8cE08E2D52370cB06Аналитики PeckShield назвали главным пострадавшим хранилище LazyVault_LowerRisk_USDC (LVUSDC), за рисками которого следит Block Analitica. По их словам, после атаки отображаемая доходность (APY) внутри хранилища кратковременно достигла 2,08 млн. Исследователи Certik сообщили об использовании флеш-кредита на $65,4 млн для манипуляции ликвидностью.
Summer.fi (ранее Oasis.app) — это основной интерфейс Lazy Summer Protocol, ончейн-системы хранилищ, автоматически распределяющей депозиты между DeFi-источниками дохода вроде Aave и Morpho.
Токен SUMR просел в цене на 5,3% за сутки и на момент аналитики торговался вблизи $0,00193. Глобальный рынок за это время прибавил более 1% за тот же период.
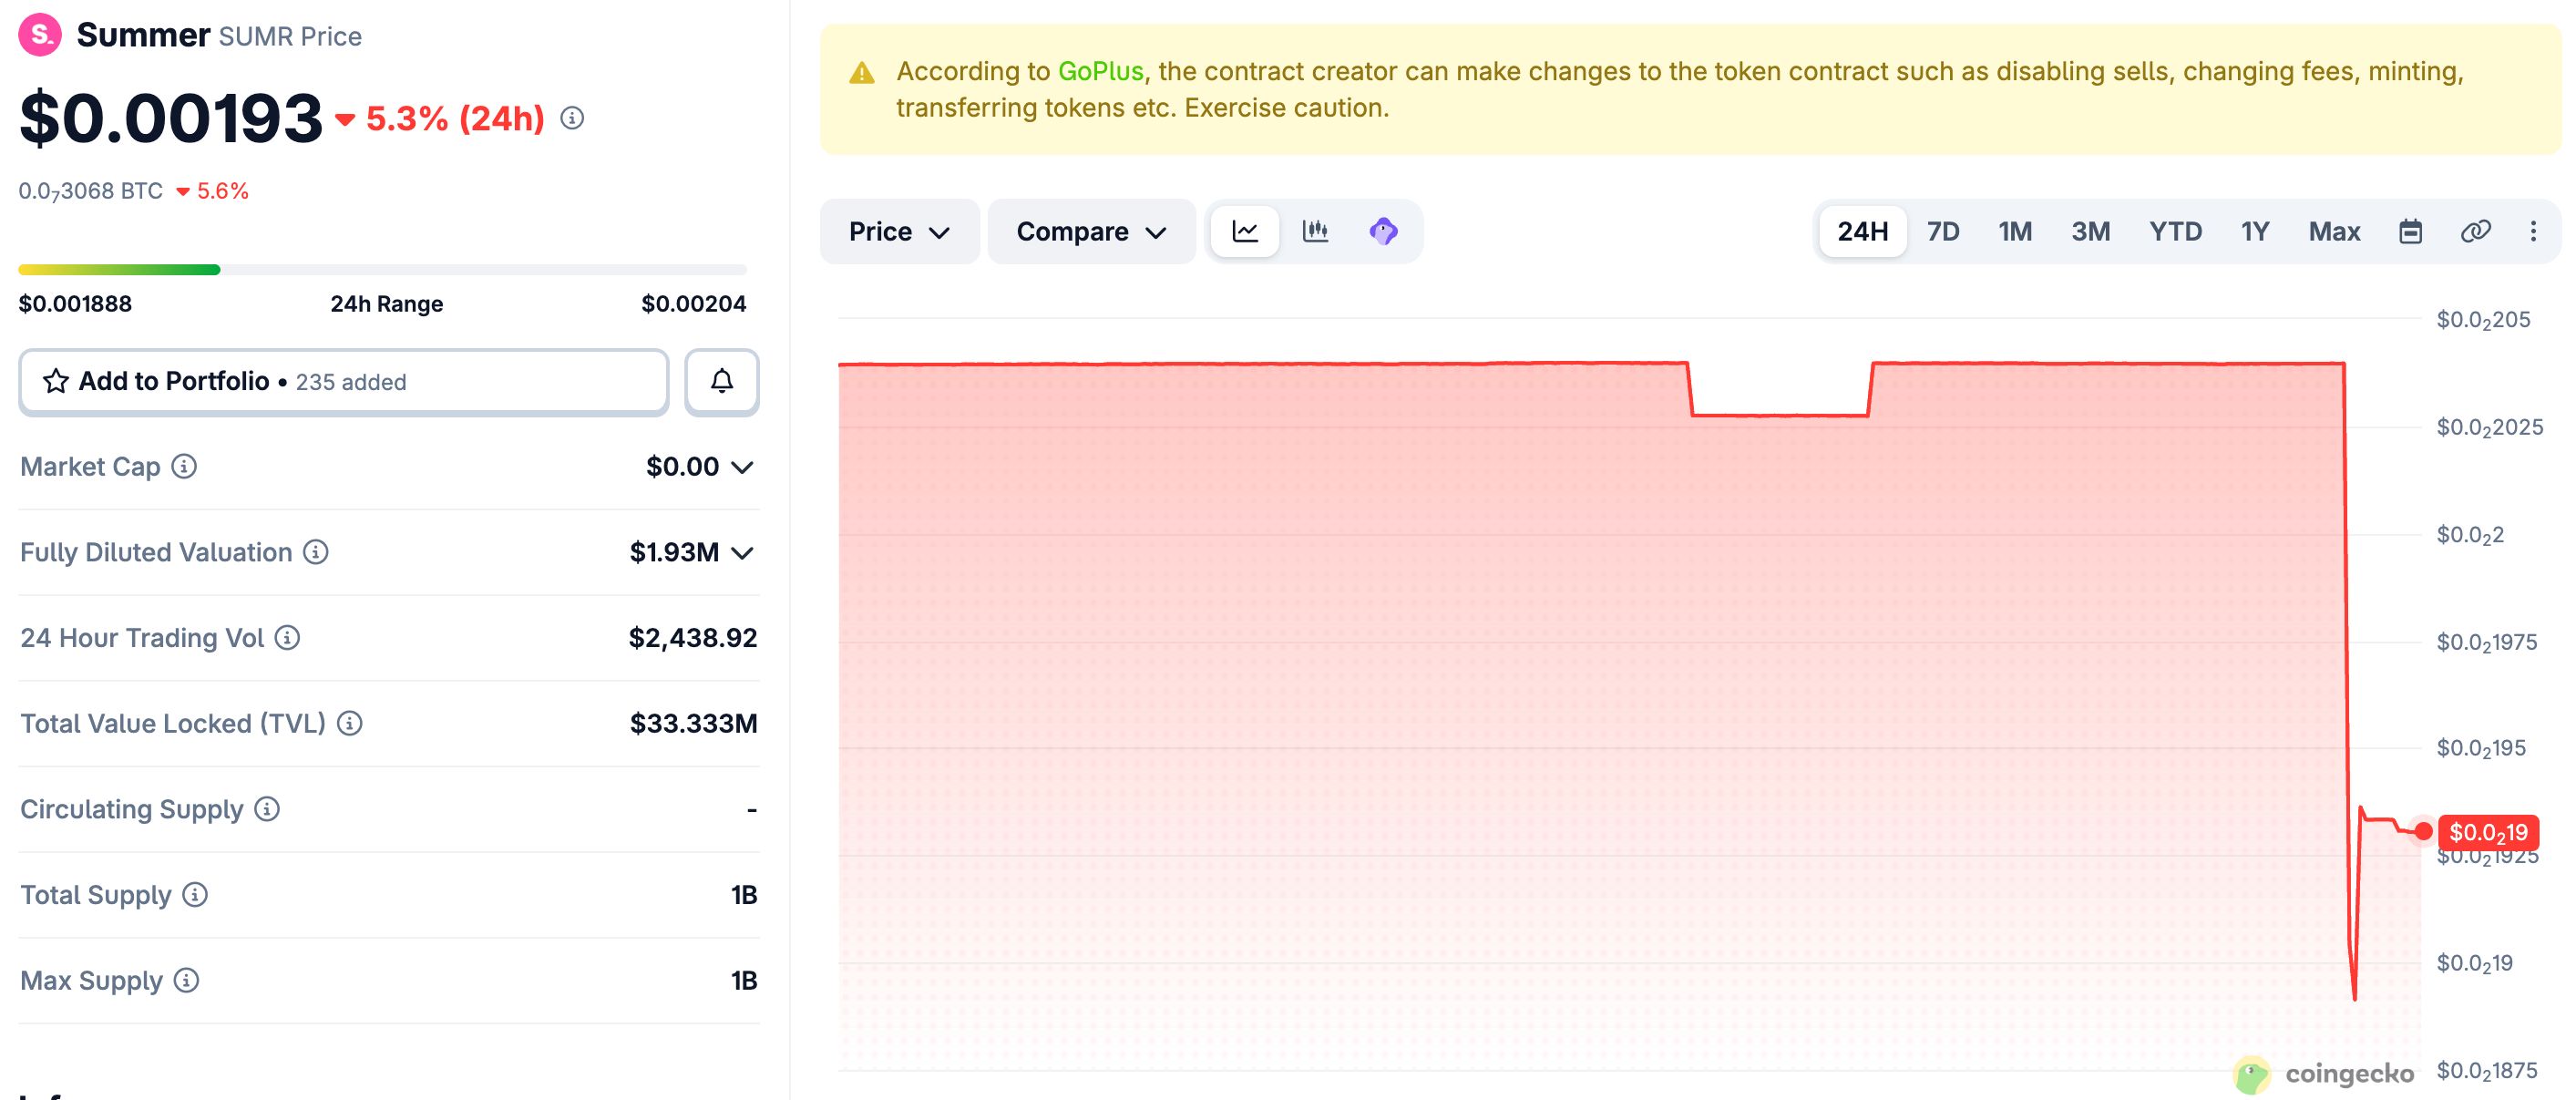 Динамика цены токена SUMR. Источник: CoinGecko
Технические детали атаки
По данным аналитической компании BlockSec Phalcon, первопричиной атаки стала уязвимость в оценке позиций внутри интеграций Ark протокола Summer.fi. Компоненты MorphoV2VaultArk и SiloManagedVaultArk, судя по всему, оценивали позиции через спотовый обменный курс нижестоящих хранилищ.
Это позволяло искусственно завышать отчетный показатель totalAssets внутри одной транзакции, а затем переносить это искажение в учет FleetCommander. Перед основной атакой злоумышленник сначала накопил крупный объем устаревших токенов vgUSDC, вероятно, почти бесплатно, что стало важным элементом для последующего искажения цены доли.
По оценке BlockSec Phalcon, сама атака развернулась в три этапа. Сначала злоумышленник запустил перераспределение средств в хранилищах, что исказило ценообразование долей нижестоящих хранилищ. Затем он внес депозит, чтобы получить завышенную долю участия. На последнем этапе он вывел средства против завышенного учета активов FleetCommander, извлекая деньги из протокола.
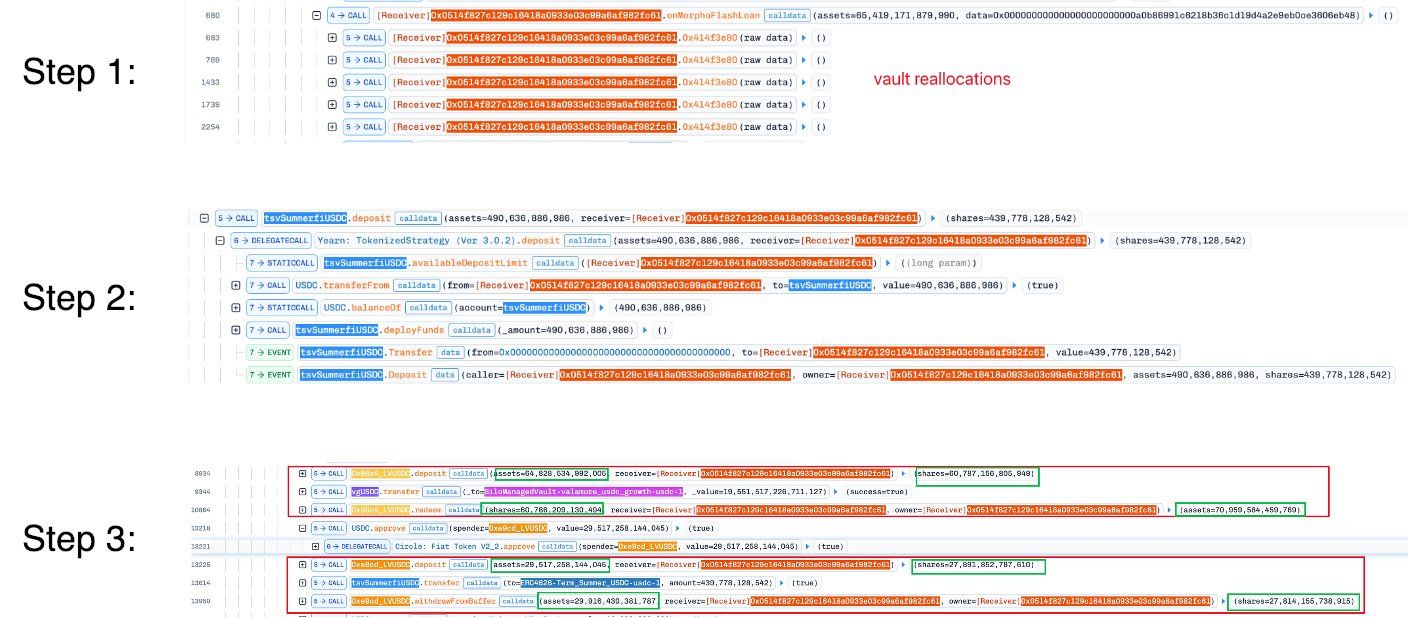 Разбор ончейн-транзакции: флеш-займ Morpho, депозит в vault и перераспределение средств. Источник: BlockSec
По данным DeFiLlama, инцидент стал вторым по счету криптовзломом, зафиксированным в июле. Ранее, в июне, на фоне серии атак криптоплатформы потеряли $75,87 млн в результате 40 хакерских атак. При этом больше всего цифровых средств было утрачено из-за инцидента с Humanity Protocol (H).
Хотите получить доступ к экспертным инсайдам? Подписывайтесь на наш новостной телеграм-канал , а также вступайте в сообщество BeInCrypto ! Читайте последние новости и свежую аналитику криптовалют, ИИ и фондовых рынков. Будьте на шаг впереди толпы каждый день!
Читайте оригинальную статью Хакеры атаковали Summer.fi: из DeFi-протокола похищено $6 млн от Kamina Bashir на ru.beincrypto.com