

Xアカウントに火曜日、覚えのないパスワード再設定メールが届く事案が相次いだ。あるユーザーの受信箱には3分間で8通が到着。本件についてXは、不正侵入はなかったと説明している。
これらのメールはX自身から送信されたもので、偽装送信者によるものではない。攻撃者は、Xのアカウント復旧フォームを使い、公開されているユーザー名に繰り返しリセット要請を行っている。
BEWARE OF THIS!! ENABLE 2FA AND PASSWORD RESET PROTECT ON YOUR X ACCOUNT
— Sweep (@0xSweep) September 1, 2026
Many accounts are getting breached https://t.co/uy5pFsW9hB
Xで最新ニュースをフォロー
Xへの大規模なハッキング未遂
Xはプロダクトエンジニアのムリドル・シンガイ氏を通じて説明した。同氏は動機を示し、不正侵入を否定したうえで謝罪した。
「攻撃者は、XMoneyの利用が広がったことで不正アクセスが可能になったと考えている模様だ。当社は本件について積極的に調査しているが、現時点で侵入があった証拠は確認できていない。複数のメールをお送りしたことをお詫びするとともに、ご理解に感謝する……」とシンガイ氏は述べた。
この件について、会社側のコメントはこの一文のみ。公式Xアカウント、Xサポート、X Moneyのいずれも沈黙を守った。
この動機は時期とも合致する。X Moneyは6月下旬に米国のプレミアム会員向けピア・ツー・ピア送金を開始。預金はCross River Bankで最大1000万ドルまで連邦保険が適用される。
これにより、Xのログイン情報が銀行口座の認証にもなった。リスクが大きくなった。プロファイルが盗まれれば偽トークンプロモーションに利用される可能性もある。ウォレットが盗まれれば資金流出につながる。
情報流出は確認されていない。今回のような攻撃は、過去に犯罪市場で流通した古いメールリストを使うケースが多い。
Xユーザーがリセットスパムを防ぐ方法
Xのリセットフォームは、ユーザー名さえ入力すれば利用できる。ユーザー名は公開情報であり、これが攻撃の入口となる。
すでに対策は存在する。Xのヘルプページでは、「覚えのないリセット」が届いた場合、パスワード再設定保護の有効化を推奨している。有効化すれば、先に登録メールまたは電話番号の入力が必須となる。
元Xプロダクト責任者のニキータ・ビア氏は火曜日、この設定方法を投稿。同氏のスクリーンショットは午後には8万5000回表示された。
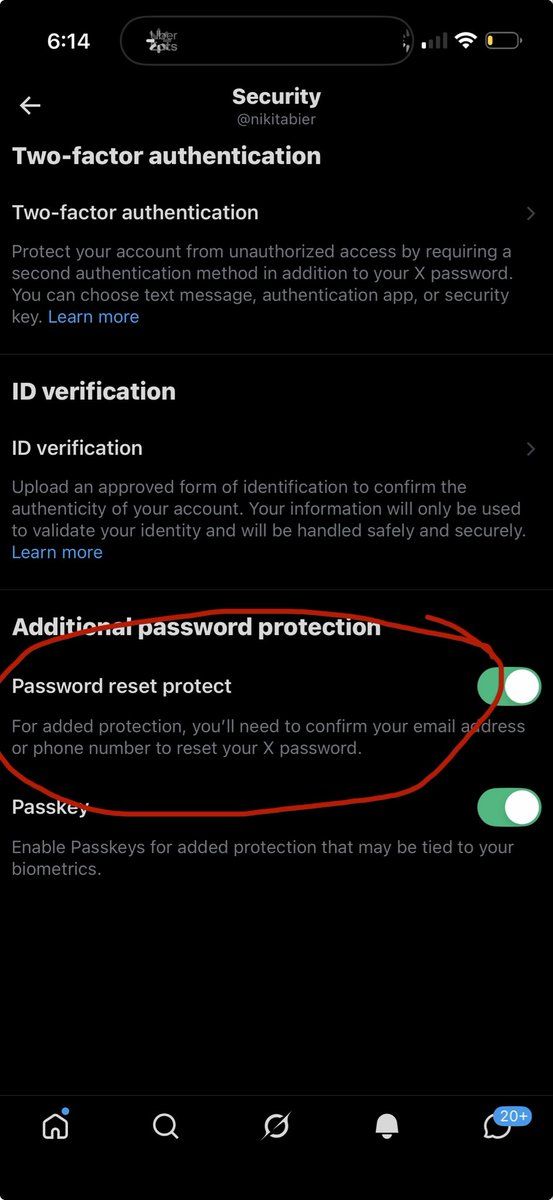
「この設定をオンにするだけでいい」とビア氏は述べた。
さらに2つの対策も有効である。
SMSではなく認証アプリを使用し、パスキーを追加すれば、デバイス認証への連携が強化される。 リセットメールは無視すること。偽の2段階認証プロンプトで暗号資産ウォレットが流出した事例がある。Xは過去にも内部から同様の事案を経験している。2020年7月、攻撃者が社員を巧妙にだまして内部管理ツールへアクセス。確認メールの差し替えやリセット強制などで130アカウントを奪い、11万8000ドル分のビットコインを不正入手した。
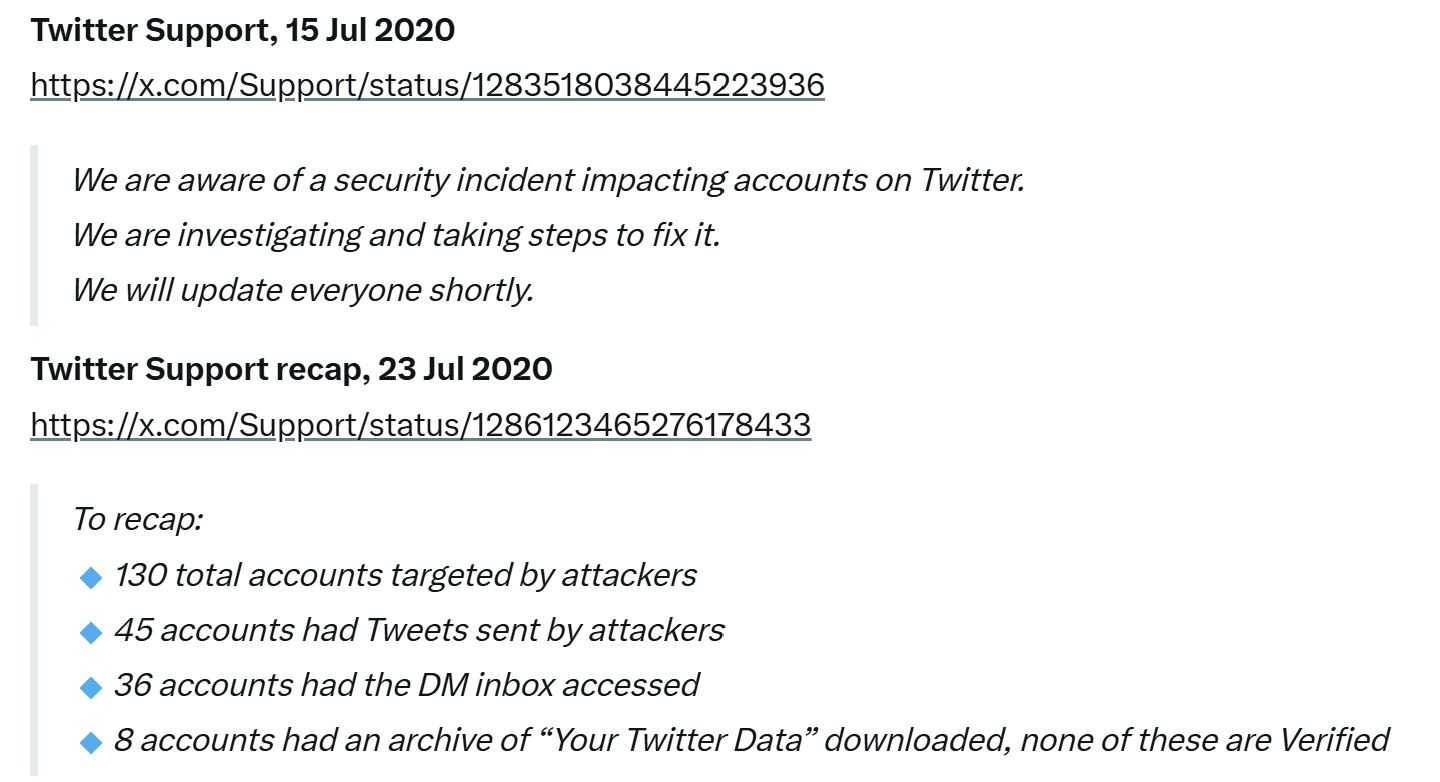 攻撃者は2020年、一部社員を巧みに操作してTwitterの内部システムにアクセスした 出典: Twitter
今回は外部から公開フォームで攻撃がなされている。狙いは変わらない。Xアカウントの 保護強化の助言も同様である。
Xがフォームにレートリミットを設けるか、ユーザー対策に委ねるかは依然不明である。
jp.beincrypto.com でLockridge Okothによるオリジナル記事 X(旧Twitter)で大規模なパスワードリセット攻撃 を読む