

暗号資産詐欺師は、被害者を説得して送金させる会話を自動化できるようになった。犯罪者によるAI活用は過去1年で40%増加したと、TRMラボが8月に報告した。特に詐欺師がこの技術を最も広く活用している。
暗号資産取引所もAIを活用し、不正検知や市場監視、疑わしい行為の特定を行う。このため、セキュリティは二面性を持つ課題となる。同じ技術が脅威の特定に役立つ一方で、犯罪者にもより大規模かつ説得力のある攻撃を可能にする。
これがISO/IEC 42001:2023、人工知能マネジメントシステムの国際規格の意義である。KuCoinはこの認証をいち早く取得したデジタル資産プラットフォームの一つ。
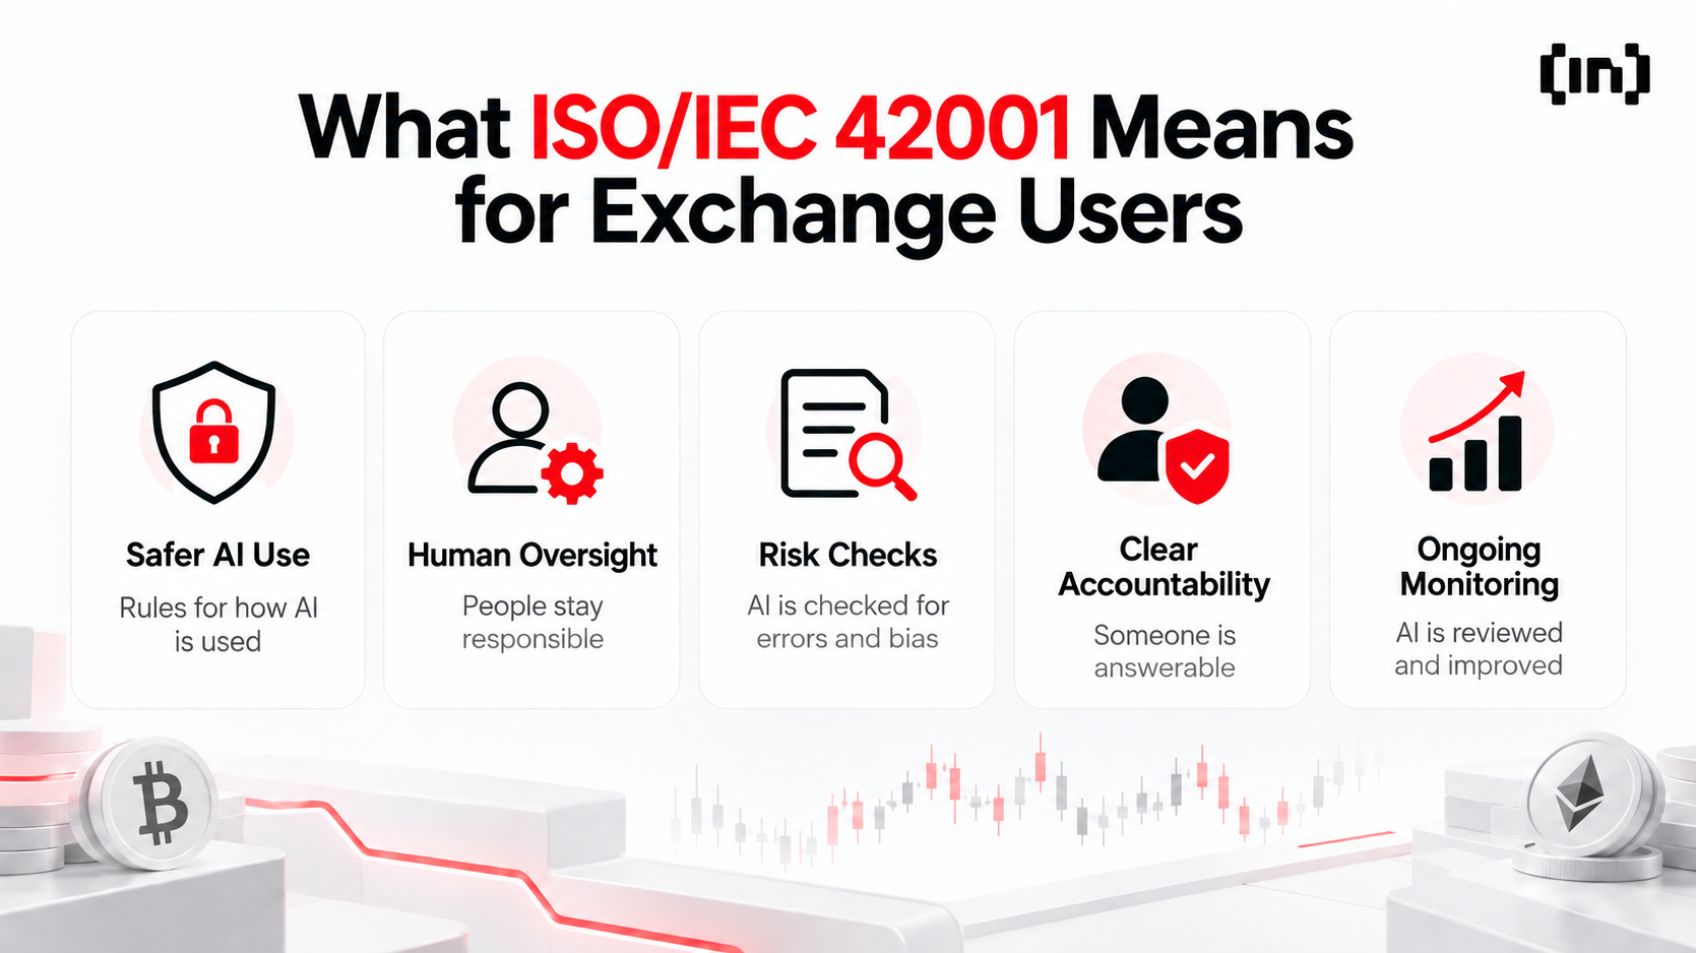 暗号資産取引所ユーザーにとってのISO 42001の意味 出典:beincrypto.com
だが、なぜ利用者はこれを気にする必要があるのか。AIの得意分野は多いが、正当な取引を不審と判断したり、ヘルプへの返答が信頼できない場合もある。このようなAIマネジメント認証は、取引所が判断を見直し、誤りを修正できる体制を持つことを保証する役割を持つ。
AIは暗号資産犯罪にも拡大
TRMのAI活用犯罪指数は、2026年に100点中54点と算出し、2024年の28点から大きく上昇した。これは犯罪者によるAIの利用度を測った指標で、詐欺だけが「成熟」カテゴリに分類された。
🤖 TRM Labs' new AI-in-Crime Adoption Index puts overall AI adoption across crypto crime at 54 out of 100 in 2026, up from 28 in 2024.
— TRM Labs (@trmlabs) August 24, 2026
So far, scams are the only crime type to reach a Mature level of AI adoption. AI's role in scam reports has grown roughly 13x since 2022, and… pic.twitter.com/8a5732pwuN
TRMは2026年上半期に201件の暗号資産ハッキングを記録し、前年の2倍以上となった。全体の4%の事案が損失の75%を占めており、大規模な侵害は主にインフラの脆弱性によるものだった。
損失の集中が、アクセス管理が取引所のセキュリティの中核であり続ける理由となる。AIによる監視も、監視対象システムの信頼性や変更権限を持つアカウントに依存する。
欧州AI規制にも限界
欧州の規制はAI監督に一定要件を課すが、その適用範囲はシステムの用途に依存する。AIに関するデジタル包括法が7月27日に発効し、附属書IIIの高リスクシステムへの義務は2027年12月2日に開始される。
この附属書には信用スコアリングシステムが含まれるが、金融詐欺検知は明確に対象外と明記されている。従って、取引所の取引監視ソフトは自動的に同じ高リスク要件の対象とはならない。用途ごとの個別判断が求められる。
他にも遵守義務がある。8月2日からはAIの透明性ルールにより、利用者と直接対話するAIシステムの提供者は、対話が明白でない場合、利用者に通知する必要がある。顧客サポート用チャットボットも対象に含まれる。
自主的な認証は、取引所にAI監督の枠組みを提供する。ただし、該当する金融規制やデータ保護義務の代替にはならない。
ISO/IEC 42001はこうした原則をマネジメントシステムとして枠組みに落とし込む。組織がAI活用に関する方針とプロセスを策定し、運用・継続的改善することを求める。
KuCoinの認証範囲
KuCoinは、認証はAIマネジメントシステムおよびそれを支える組織機能を対象とすると説明した。発表資料では、デジタル金融分野でAIが詐欺検知や市場監視などに活用されていることを挙げている。
「AIはデジタル金融インフラの基盤的能力となりつつあるが、機能拡大にはより大きな責任が求められる」──KuCoinのBC・ウォンCEOは同社の発表で述べた。
今回の評価で、AI監督が以下に述べる外部監査保証に追加された。SOC 2 Type II報告書は一定期間の統制状況を調査する。その他の標準規格も情報セキュリティやプライバシーマネジメント、事業継続認証は災害等への備えに関するもの。
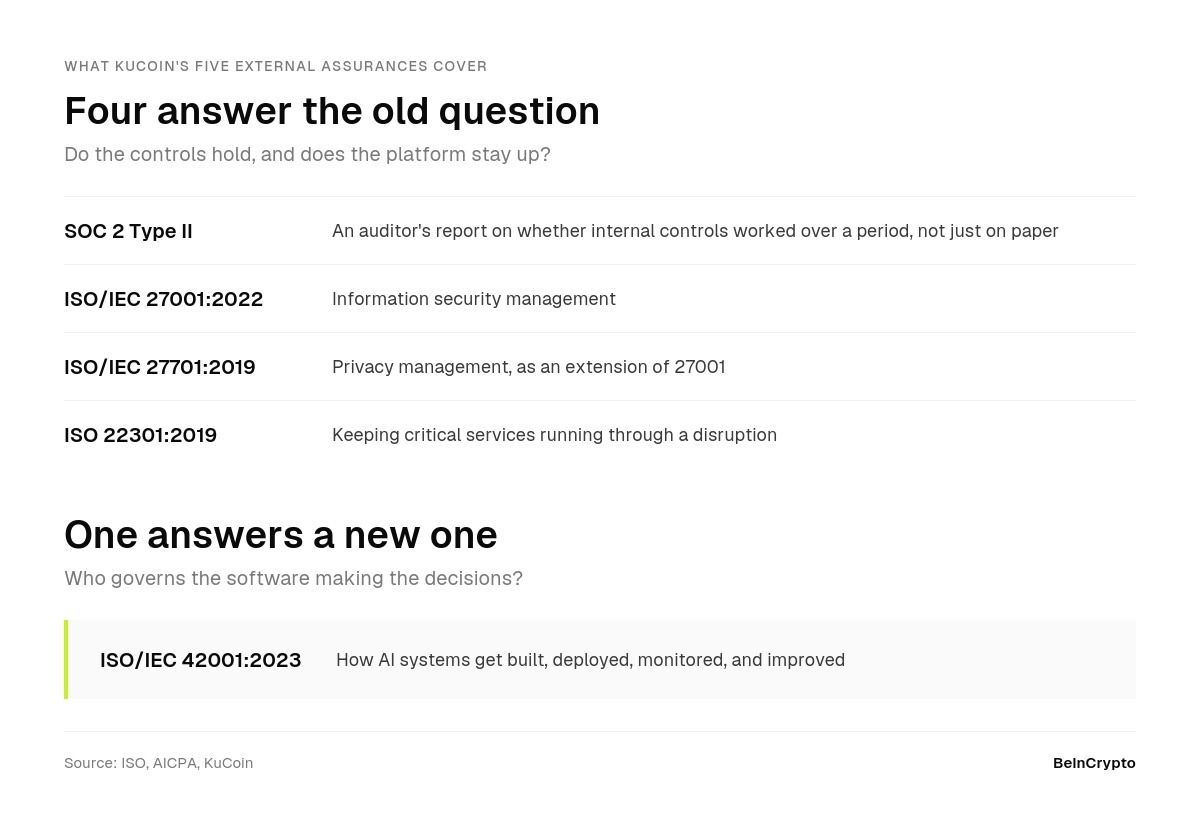 KuCoinのISO 42001が5分野全体で与える保証 出典:beincrypto.com
ISO/IEC 42001は、組織がAIを用いる全過程の管理方法に重点を置く。責任配分やパフォーマンス監視が含まれ、監査人はこれらプロセスを基準に評価できる。
企業はAIの利用目的を明確にし、その社会的影響も考慮する必要がある。また、モデルのアップデートで性能が変わることもあるため、変更内容のレビュー手順も必要になる。
この認証は、2025年に開始した2億ドル規模のトラスト・プロジェクトの一環でもある。同プロジェクトは、セキュリティ、コンプライアンス、透明性、ユーザー保護、運用の強靭化を目指した複数年計画である。
認証が暗号資産の次の段階にもたらす意義
ISO/IEC 42001認証を取得しても、個々のAIモデルが常に正しい結論に至る保証にはならない。この認証の価値は、組織がAIを組織的に運用管理するための必要なプロセスを整備しているかどうかにかかっている。
利用者や機関投資家がプラットフォームを評価する際には、より実務的な問いが生じる。AIシステムの責任者は誰か。自動判断を上書きする権限は誰にあるのか。モデル変更の審査方法はどうなっているか。誤りの記録・修正はどのように行われるか。自らに影響する結果にユーザーが異議を唱える方法はあるのか。
このような問いは、暗号資産プラットフォームがAI支援による分析から、より自律的なシステムへと移行するにつれ、その重要性を増す。将来の応用例は、単に疑わしい取引の特定や市場情報の要約にとどまらず、ワークフローの開始、権限管理、利用者に代わる各種アクションの実行にまで及ぶ可能性がある。
そのような環境では、信頼できるAIの構築には、明確に定義されたアイデンティティ、権限、取引上限、人による介入メカニズム、監査可能な記録が不可欠となる。
jp.beincrypto.com でKamina Bashirによるオリジナル記事 暗号資産でAI詐欺が急増 KuCoinが新たなセキュリティ基準導入 を読む