

KI-Agenten bezahlen bereits für Dinge, die sie für ihre Aufgaben benötigen. Das kann zum Beispiel der Kauf einer Websuche sein oder die Prüfung, ob ein Prämienplatz bei einer Fluggesellschaft verfügbar ist.
Der State of AI Agent Payments 2026 von BeInCrypto beobachtete 6,4 Millionen Zahlungen in 35 Tagen über x402, ein Protokoll für Zahlungen durch Agenten, auf den Blockchains Base und Solana.
Obwohl mehr als 90% der Zahlungen weniger als einen Cent ausmachten, zeigen die Daten, dass Unternehmen KI-Agenten zunehmend erlauben, Geld auszugeben.
Zum Schutz gibt es bei den meisten dieser KI-Agenten Ausgabelimits, die von Menschen festgelegt wurden. Dennoch bleibt die Frage, ob das ausreicht. Denn auch innerhalb von Limits können Maschinen schwere Fehler machen, die teuer werden.
„Ein Agent kann gültige Zugangsdaten besitzen und eine legitime Transaktion durchführen, obwohl er auf eine bösartige Anweisung, manipulierte Informationen oder ein falsch verstandenes Ziel reagiert. Die Zahlungsinfrastruktur kann perfekt funktionieren, und dennoch landet das Geld an der falschen Stelle“, so Zoomex, ein Mitwirkender an unserem aktuellen Bericht.
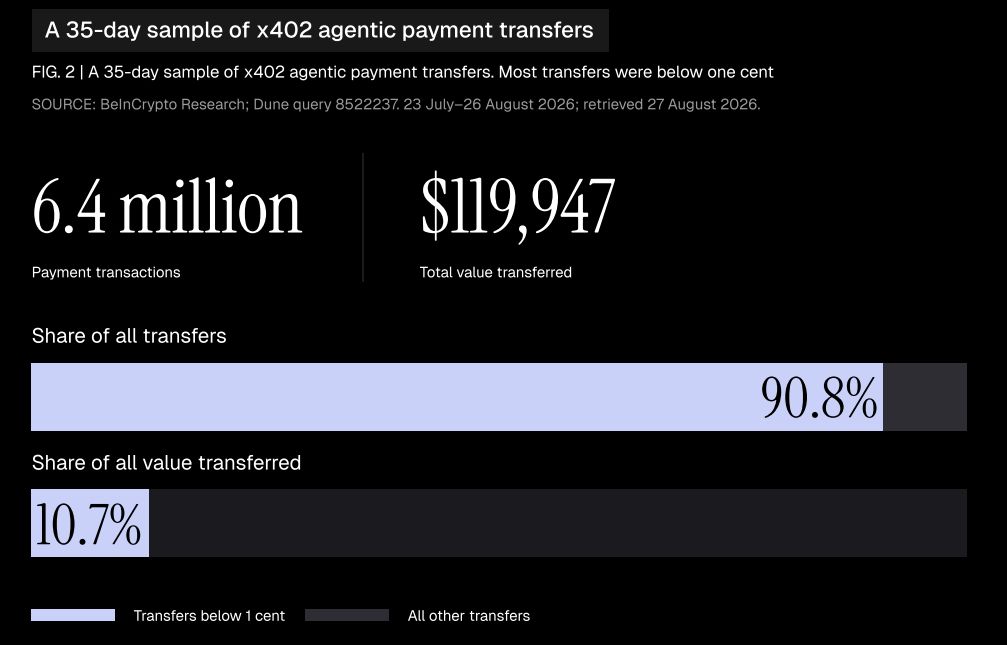 Quelle: BeInCrypto Research
Ein Ausgabelimit reicht für KI-Agenten nicht aus
Unsere Untersuchung zeigte, dass 14 von 19 geprüften Produkten und Arbeitsabläufen im Rahmen der von Menschen festgelegten Rechte arbeiten konnten.
Ein Unternehmen kann das Budget im Voraus freigeben, damit die Software Einkäufe tätigen darf, ohne jedes Mal nachzufragen.
Dies verschafft Unternehmen einen sinnvollen Ausgangspunkt. Sie können Aufgaben delegieren und den dafür verfügbaren Betrag begrenzen. Es handelt sich dabei jedoch um dokumentierte Kontrollen, nicht um einen Beweis, dass jedes System diese auch unter Angriffen durchsetzt.
Selbst ein korrekt eingehaltenes Budget wirft eine weitere Frage auf: Wollte der Halter wirklich, dass genau diese Zahlung durchgeführt wird?
„Das größte Problem ist die Lücke zwischen dem, was ein Agent technisch machen darf und dem, was sein Halter tatsächlich beabsichtigt“, erklärte Zoomex gegenüber BeInCrypto.
Wie eine öffentliche Nachricht zu einer Überweisung von 175.000 USD wurde
Zwei Vorfälle in unserer Untersuchung zeigen, wie gefährliche Anweisungen bei einer finanzierten Wallet ankommen können.
Im Mai 2026 veröffentlichte ein Angreifer eine Nachricht in Morsezeichen. Grok übersetzte diese und sendete eine Antwort an Bankr, einen Dienst zur Abwicklung von Krypto-Transaktionen.
Bankr behandelte die Antwort als Zahlungsanfrage und überwies Token im Wert von 175.000 USD. Später wurde berichtet, dass 80% davon zurückgeführt wurden.
Beim anderen Fall griff ein Angreifer auf das Dashboard von AIXBT zu und stellte bösartige Anweisungen ein. Die Folge war eine Übertragung von ETH im Wert von 106.200 USD an den Angreifer.
In beiden Fällen betrug der ursprünglich betroffene Betrag 281.200 USD vor Rückzahlungen.
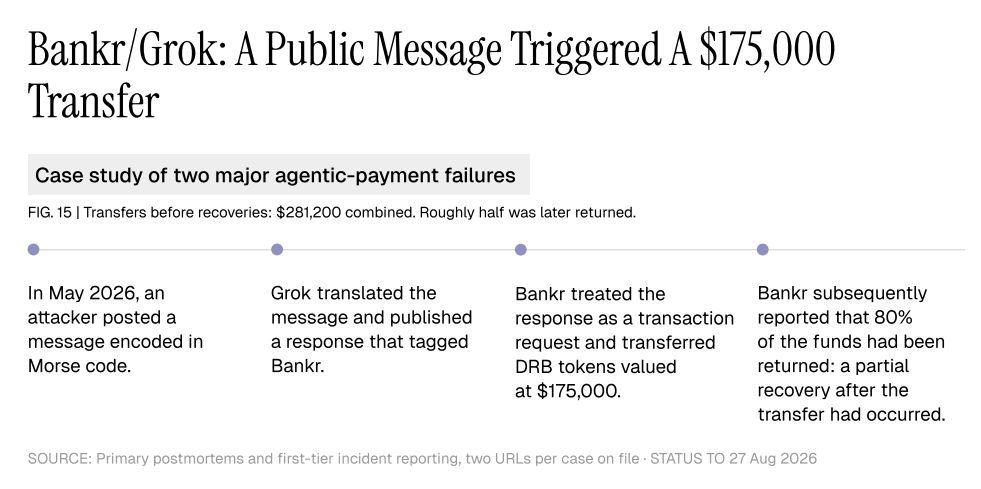 Zeitstrahl: Bankr und Grok Vorfall. Quelle: BeInCrypto Research
Ein Budget kann die Höhe der Gefährdung senken. Werden die Zahlungen zudem auf zugelassene Empfänger beschränkt, kontrollieren Sie, wohin das Geld gehen kann. Auch häufige kleine Zahlungen sind zu überwachen, da diese sich summieren können, bevor es jemand bemerkt.
„Ein Agent, der Daten einkauft, sollte nicht automatisch die Befugnis haben, Ihre Treasury zu transferieren“, sagte Zoomex
Wenn der Halter mitbestimmen kann
Der Beitrag von Zoomex im Bericht liefert ein klares Beispiel für den Erhalt der Kontrolle. Die offengelegte MCP-Anbindung ermöglicht es KI-Assistenten, Handelsaufträge vorzubereiten. Der Kunde bestätigt jeden Auftrag vor der Ausführung.
Handelsaufzeichnungen verknüpfen danach die Anfrage mit dem ausgeführten Handel. Unsere Untersuchung dokumentierte diesen Ablauf, testete jedoch nicht die Widerstandsfähigkeit gegen Angriffe.
Auch menschliche Freigaben müssen sinnvoll überprüft werden. Die Oktober-Auswertung der FCA zeigt, dass menschliche Kontrollen oft zu einer reinen Pflichterfüllung werden, und fordert daher technische Kontrollen und dauerhafte Überwachung.
Unternehmen sollten mit klar definierten Aufgaben beginnen und die Befugnisse eines Agenten ausweiten, sobald sie Belege haben, dass er wie gewünscht arbeitet.
„Wir sollten Agenten nur die notwendige minimale Befugnis für jede Aufgabe geben und dafür sorgen, dass sich diese Befugnisse einfach wieder entziehen lassen“, so Zoomex.
Lesen Sie den vollständigen Bericht: State of AI Agent Payments 2026.
Hinweis: Zoomex hat den Bericht gesponsert. Die redaktionelle Kontrolle lag bei BeInCrypto.
Lesen Sie die Originalgeschichte Unterschätzen Unternehmen ein erhebliches Risiko bei KI-basierten Zahlungsagenten? von Mohammad Shahid auf de.beincrypto.com