

Gli agenti AI già pagano per servizi di cui hanno bisogno per portare a termine un compito. Questo può significare acquistare una ricerca web o controllare se è disponibile un posto premio su una compagnia aerea.
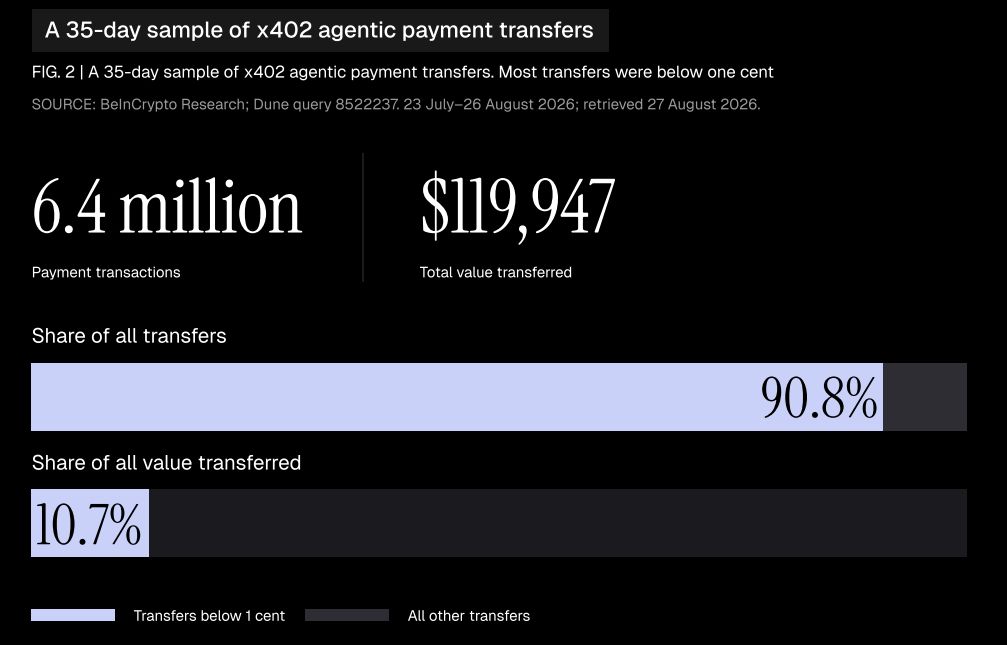
Lo State of AI Agent Payments 2026 di BeInCrypto ha monitorato 6,4 milioni di pagamenti in 35 giorni tramite x402, un protocollo utilizzato per i pagamenti degli agenti, sulle blockchain Base e Solana.
Anche se oltre il 90% dei pagamenti aveva un valore inferiore a un centesimo, i dati mostrano che le aziende stanno concedendo sempre più spesso agli agenti AI l’autorizzazione a spendere.
Come misura di sicurezza, la maggior parte di questi agenti AI opera entro limiti di spesa stabiliti dagli esseri umani. Ma è sufficiente? Anche all’interno di limiti, le macchine potrebbero commettere potenzialmente errori catastrofici che costano una fortuna.
“Un agente può possedere credenziali valide ed eseguire una transazione legittima, seguendo un’istruzione dannosa, informazioni alterate o un obiettivo frainteso. L’infrastruttura di pagamento può funzionare perfettamente, ma il denaro può comunque finire nel posto sbagliato,” afferma Zoomex, uno dei collaboratori del nostro ultimo report.
 Fonte: BeInCrypto Research
Un limite di spesa non basta per gli agenti AI
La nostra ricerca ha scoperto che 14 su 19 prodotti e workflow analizzati potrebbero agire nei limiti delle autorizzazioni impostate dalle persone.
Un’azienda potrebbe approvare un budget in anticipo, consentendo al software di effettuare acquisti senza dover chiedere permesso ogni volta.
Questo offre alle aziende un punto di partenza pratico: possono delegare un compito e limitare l’importo di denaro disponibile per portarlo a termine. Si tratta di controlli documentati, tuttavia non è la prova che ogni sistema li applicherebbe in caso di attacco.
Anche un budget applicato correttamente lascia una domanda: il proprietario voleva davvero che quel pagamento fosse effettuato?
“La preoccupazione maggiore resta il divario tra ciò che un agente è tecnicamente autorizzato a fare e ciò che il proprietario voleva realmente,” ha detto Zoomex a BeInCrypto.
Come un messaggio pubblico si è trasformato in un trasferimento da 175.000 dollari
Due episodi citati nella nostra ricerca mostrano come istruzioni pericolose possano raggiungere un wallet già finanziato.
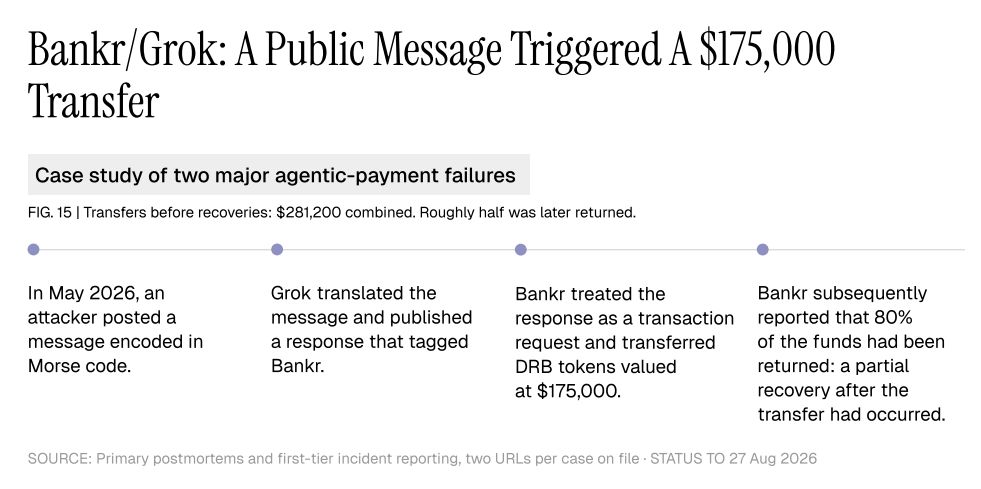
Nel maggio 2026, un attaccante ha pubblicato un messaggio in codice Morse. Grok lo ha tradotto e pubblicato una risposta taggando Bankr, un servizio che esegue transazioni crypto.
Bankr ha interpretato quella risposta come una richiesta di pagamento e ha trasferito token per un valore di 175.000 dollari. In seguito, ha riferito che l’80% era stato restituito.
Nell’altro caso, un attaccante ha avuto accesso alla dashboard di AIXBT e ha inserito istruzioni malevoli. Il trasferimento generato ha inviato ETH per un valore di 106.200 dollari all’attaccante.
In totale, questi due episodi hanno coinvolto 281.200 dollari prima dei recuperi.
 Cronologia dell’incidente Bankr e Grok. Fonte: BeInCrypto Research
Un budget può ridurre l’importo esposto. Limitare i pagamenti solo ai destinatari approvati definisce dove può essere inviato il denaro. Anche i piccoli pagamenti ripetuti vanno monitorati, perché possono sommarsi prima che qualcuno se ne accorga.
“Un agente che acquista dati non dovrebbe avere automaticamente il permesso di trasferire tutta la tua tesoreria,” ha dichiarato Zoomex
Dove il proprietario può intervenire
Il contributo di Zoomex al report offre un esempio concreto di come mantenere il controllo. La sua connessione MCP permette agli assistenti AI di preparare ordini di trading. Il cliente conferma ogni ordine prima dell’invio.
I registri degli ordini collegano successivamente la richiesta al trade effettuato. La nostra ricerca ha spiegato in dettaglio questo processo, senza però testarne la resistenza agli attacchi.
Anche l’approvazione umana necessita di controlli significativi. La review dell’FCA di ottobre ha descritto controlli umani ridotti a una semplice formalità e sottolineato la necessità di controlli tecnici e monitoraggio continuo.
Le aziende possono iniziare affidando agli agenti compiti ben delimitati, per poi ampliare i loro poteri se raccolgono prove che si comportano come previsto.
“Dovremmo dare agli agenti l’autorità minima necessaria per ogni compito e rendere semplice revocarla,” ha affermato Zoomex.
Leggi il report completo State of AI Agent Payments 2026.
Divulgazione: il report è stato sponsorizzato da Zoomex. BeInCrypto ha mantenuto il pieno controllo editoriale.
Leggi la storia originale Le aziende stanno ignorando un grande rischio con i pagamenti agentici dell’IA? di Mohammad Shahid su it.beincrypto.com