

Интернет накрыла эпидемия взломов. Хасиб Куреши, управляющий партнер венчурного фонда Dragonfly, сравнил ее с ковидом. Сначала волна прошла по криптопротоколам, а теперь добралась до остальной сети.
Редакция BeInCrypto выяснила, как заработать на этом интернет-ковиде.
Хотите еще эксклюзивных новостей и аналитики? Подписывайтесь на наш телеграм-канал , обсуждайте новости и делитесь мнениями о последних событиях рынка в чате!
Интернет-ковид
Пост Куреши появился на фоне событий «черного октября». За 20–21 октября в интернете случились четыре серьезных инцидента подряд:
В PHP, на котором работает большинство сайтов, нашли две дыры, через которые можно запускать на сервере любой код без пароля. Индийский центр eMudhra выдавал сертификаты с такими слабыми ключами, что их можно было подобрать за доли секунды. Облачную платформу Railway взломали и вытащили ключи и пароли клиентов. А в Node.js, на котором работают серверы многих приложений, закрыли ошибку, позволявшую запустить чужой код через подготовленный файл.Ошибки в PHP существовали десятилетиями, но превратить их в рабочую атаку удалось только с помощью ИИ. Хакерам стало проще искать и использовать старые дыры.
Куреши считает, что криптоиндустрия приняла удар на себя. Украсть криптовалюту проще, чем деньги с банковского счета, поэтому новые инструменты для атак сначала пробуют на криптопроектах.
В 2026 году число взломов, по его наблюдениям, выросло. Но сумма украденного осталась примерно на уровне 2025 года. Крупные проекты уже успели защититься, в том числе с помощью ИИ. Ломают в основном мелкие протоколы, за которыми никто не следит.
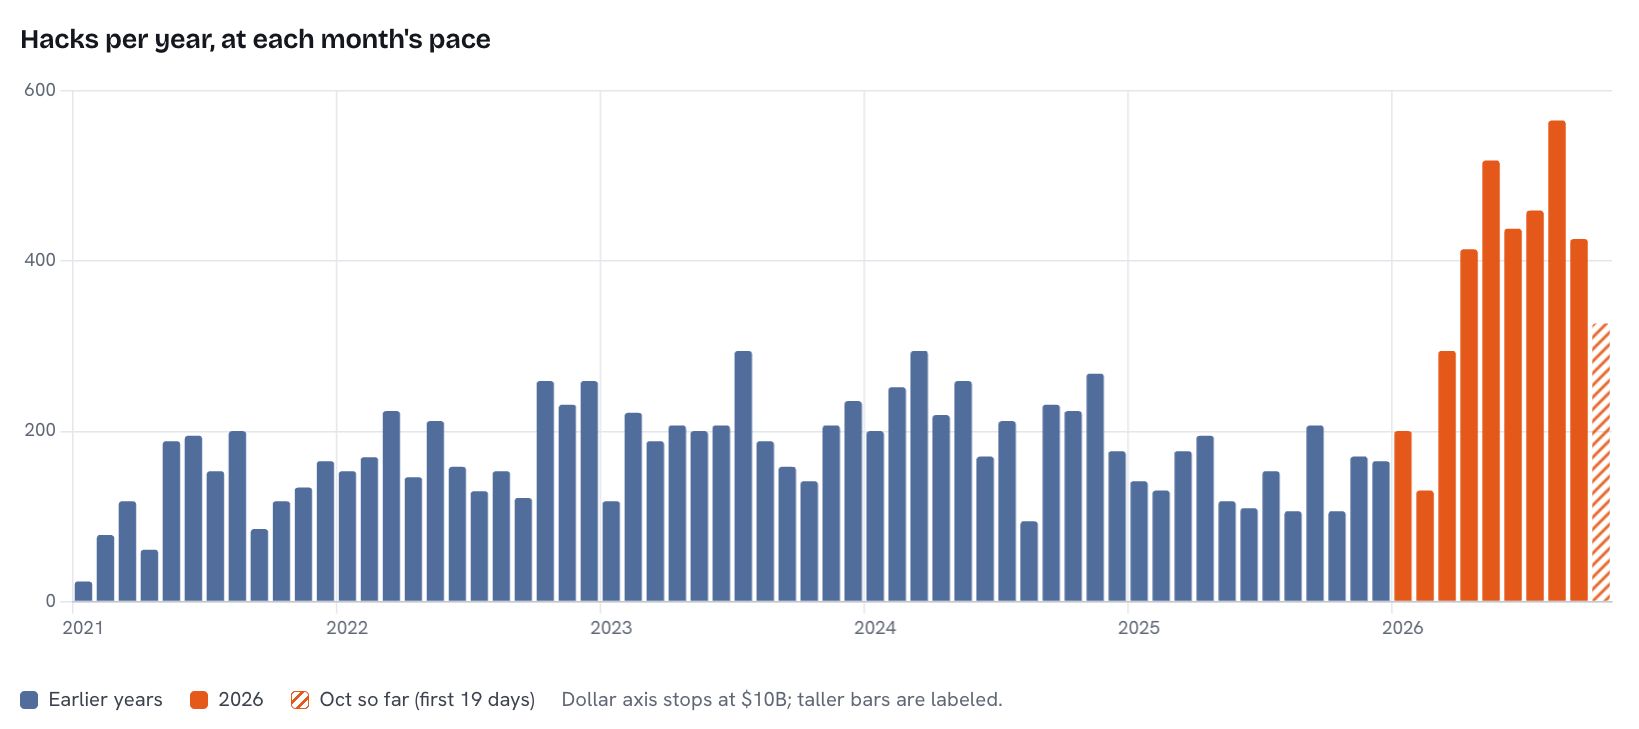 График показывает, сколько взломов было бы за год, если бы каждый месяц шел в том же темпе. С 2021 по 2025 год это 100–300 атак. В 2026 году показатель вырос до 400–560. Источник: X.
Как на этом заработать
Вспомним 2020 год. В марте рынок упал на треть, потому что никто не понимал, сколько продлится ковидный карантин и кто его переживет.
Сразу выросли акции компаний, которые начали решать проблему:
Zoom стал нужен миллионам людей, которые ушли на удаленку. Moderna и Pfizer делали вакцины. Peloton продавал тренажеры тем, кто больше не мог ходить в спортзал.Инвесторы покупали их, потому что спрос на эти продукты вырос в разы буквально за недели.
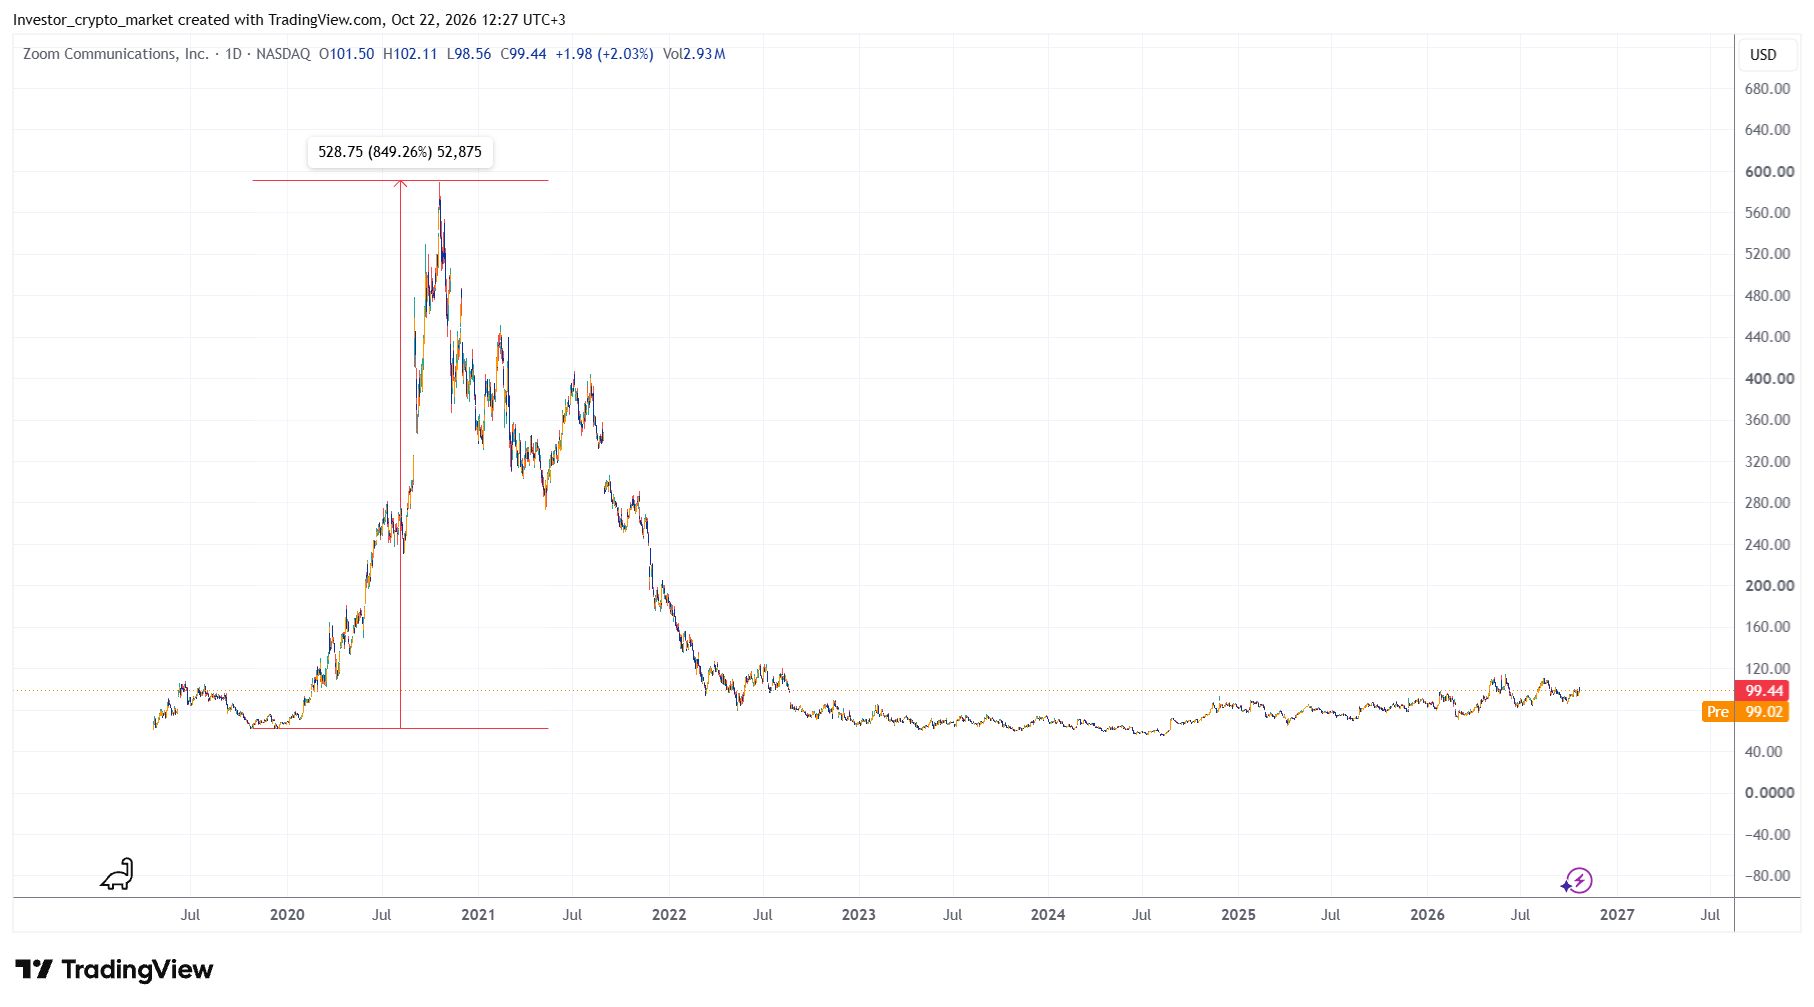 Рост акций Zoom на фоне ковида. Источник: TradingView
Рухнули те, кому карантин перекрыл выручку. Авиакомпании и круизные операторы остались без пассажиров, нефтяники — без спроса на топливо. При этом сам бизнес никуда не делся. Как только ограничения сняли, люди снова полетели и поехали, и акции отыграли падение.
В итоге больше всего заработали те, кто покупал упавшие компании. Рынок удвоился от дна за год с небольшим. А вот Zoom и Peloton после пика потеряли большую часть роста. Спрос на них был временным, а цена учитывала будущее, которое не наступило.
Теперь перенесем это на эпидемию взломов. Ее «вакцина» — компании кибербезопасности: CrowdStrike, Palo Alto Networks, Cloudflare, Zscaler. После «черного октября» их акции уже выросли на 5–7%. Логика та же, что с Moderna: когда вокруг эпидемия, все бегут за защитой. Но и риск тот же. Если рынок уже заложил в цену весь будущий спрос, покупать на пике невыгодно.
Кандидаты на падение — те, у кого много чужих данных и мало денег на защиту. Это могут быть:
небольшие IT-сервисы с устаревшей инфраструктурой; ритейлеры, клиники и страховщики, которые хранят персональные данные и платят штрафы за утечки; страховые компании, которым придется покрывать убытки от взломов.Первый пример уже есть. Бумаги eMudhra рухнули на 20% после отзыва сертификатов. По логике 2020 года интересны именно такие истории: если бизнес уцелеет, акции могут восстановиться, как восстановились авиакомпании.
Читайте оригинальную статью Как заработать на «интернет-ковиде» 2026 года от Евгения Лиходей на ru.beincrypto.com