

業界は、量子コンピューターがビットコインを解読できるほど強力になる時期を問う声を上げ続けている。楕円曲線暗号は30年以上も前から量子耐性がないと指摘されてきたが、業界全体が移行を強制される仕組みはいまだ存在しない。
Fortuneは、楕円曲線暗号によって保護されているデジタル資産のリスク額を2兆ドルと推計する。暗号資産市場全体の時価総額2兆8000億ドルに対し、ほぼ全ての資産クラスが、すでに業界で終わったと合意されている暗号技術に依存している構図。
開発者は新たな署名方式を導入できるが、実際に資産を移動させるには、カストディアンが顧客のために動くこと、また自己管理型の保有者が自分で対応することが前提となる。
参加はあくまで任意であり、リスクが突如として変化しない限り、対応を先送りする合理性が残る。
So there was a big drop in the hardware requirements for the memory efficient version of Shor’s algorithm, and it’s not the number you think.
— Yuvi Lightman | Quantus (@YuviLightman) October 23, 2026
Three days ago it was 672 qubits and 823m T gates. Now it is 660 qubits and 490m T gates. The memory requirements dropped by about 2% but… pic.twitter.com/RlAbzDgS9X
先行移行のコスト
NISTはすでに代替署名方式を標準化済みであり、ポスト量子ソリューションはきょう入手可能である。ECDSAをML-DSAに置き換えるには手直しが必要であり、新方式の署名と公開鍵は大幅にサイズが大きくなる。
カストディープロバイダーも、自ら制御できない要素に依存せざるを得ない。ウォレット単体でポスト量子化することはできず、基盤となるネットワークが新方式の署名タイプをサポートしない限り、カストディアンは資産移行を実施できない。
署名方式は、これらシステムにおける暗号技術の一例に過ぎない。P2P通信、コンセンサス、ゼロ知識証明、ブリッジ、カストディインフラなどもそれぞれ独自の仮定を持ち、取引署名を強化しても他要素の脆弱性は残る。
待機インセンティブが最大の障壁となる。先行者は、再設計・カストディ体制の変更・ハードウェア対応・運用手順の新設といったコストをリスクが遠い段階で負担する構図。
後発組は他者にコスト負担させたうえで、より成熟したツールを採用できる。したがって、対応を先送りする合理性が各参加者に生じる一方、業界全体のリスクは拡大する。
資産の一部は永遠に移行されない可能性があり、コインベースは放置または未移行のコインという未解決問題を指摘している。非アクティブな保有者は自発的なアップグレードに消極的で、廃棄・紛失アカウントは永遠に対応されない。
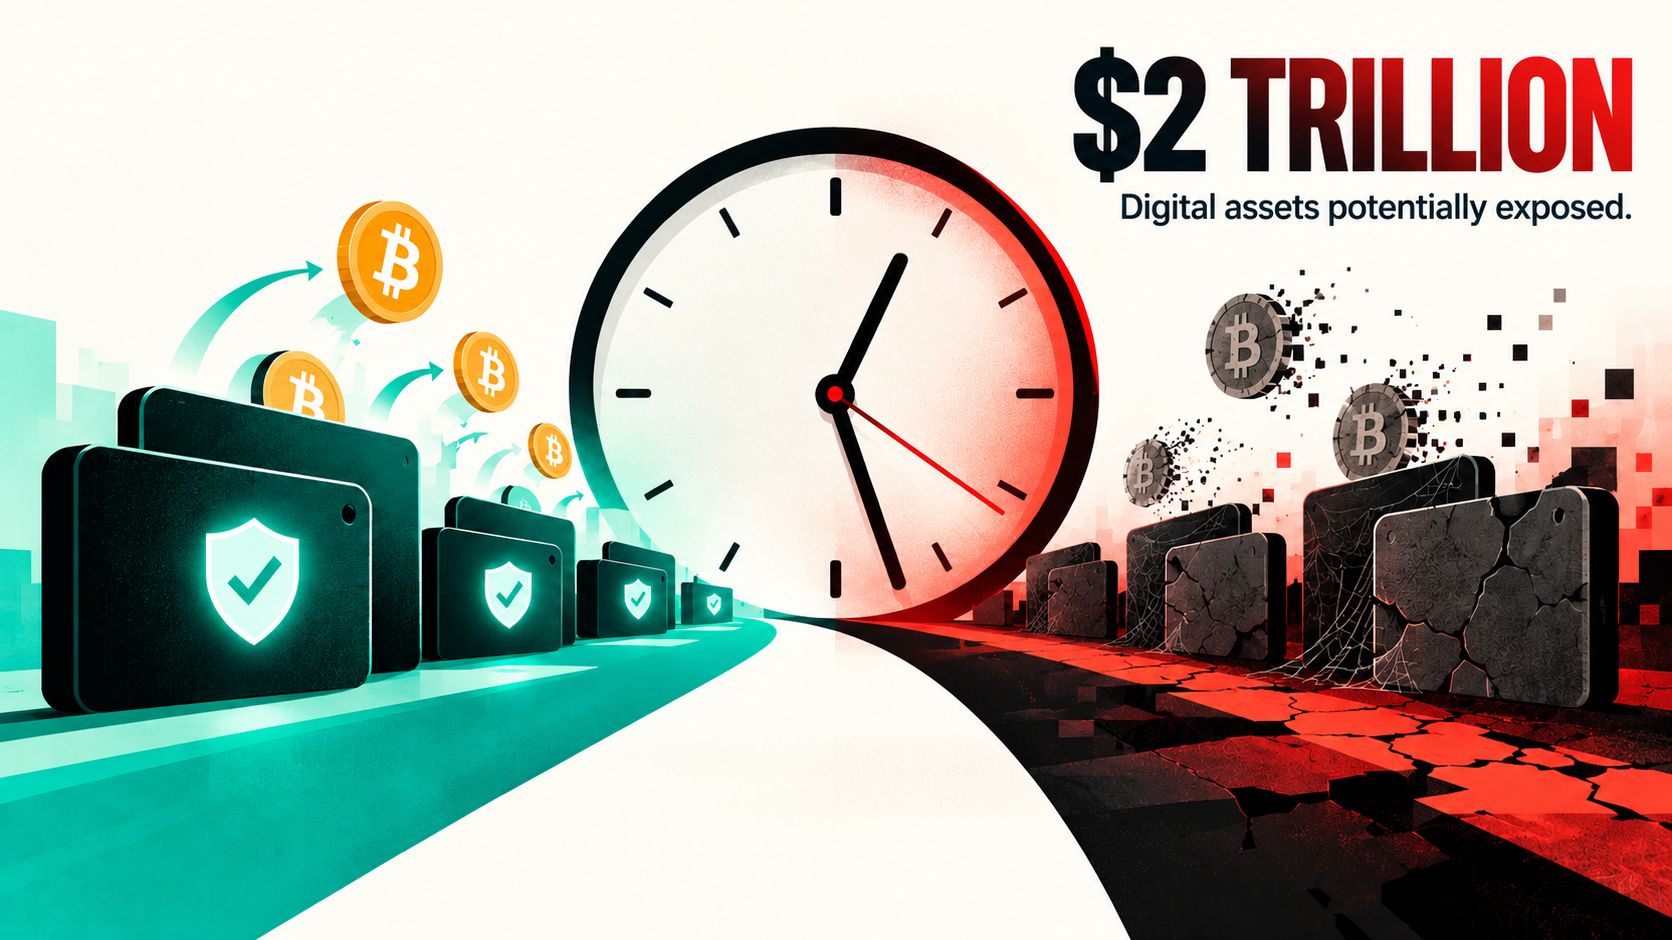 量子攻撃により将来的に2兆ドル相当のデジタル資産がリスクにさらされる可能性があり、ポスト量子セキュリティ移行の緊急性が高まる 出典:BeInCrypto
「任意の調整」には実効性が必要
コインベースは、ビットコインの基盤インフラとウォレットレベルのリスクを区別することで、技術的に正しい問題提起をしている。ビットコインのハッシュ、マイニング、履歴台帳は量子攻撃が狙う署名レイヤーとは異なる。
「直近の脆弱性」をウォレットレベルと呼ぶことは、ビットコイン全体が一度に崩壊するような誤解を防ぐ上で有効である。
「ウォレットレベル」とは暗号技術が破られる場所を示す一方、経済的損害はその範囲を超えて拡大する可能性がある。
1つのウォレットに数十億ドルが保管されていることもあり、管理鍵がメジャーステーブルコインの管理権限を握る事例もある。わずか1つの脆弱な署名が大きな価値や権限を抱えている場合、市場やカウンターパーティー、直接攻撃されていないプロトコルにまで波及する可能性を持つ。
カストディは、局所的な技術障害とシステミックな金融危機の境界を曖昧にする。コールドストレージは盗難や端末流出から秘密鍵を守るが、攻撃者が公開鍵から秘密鍵を導き出せる状況では無力となる。
マルチシグは運用リスクには有効だが、5つの鍵が同じ脆弱な方式を使う限り、多重化しても無効となる。
COULD QUANTUM COMPUTING DRAIN SATOSHI’S BITCOIN FORTUNE?
— BeInCrypto (@beincrypto) October 20, 2026
An AI just cracked an unsolved 1941 Enigma cipher in 10 hours, reigniting fears around Bitcoin’s private keys.
Standard AI can't brute-force a 256-bit key, but future quantum attacks could target exposed Satoshi-era… pic.twitter.com/WNjjFELA2I
基盤となる数学を変えるには実コストが発生する。生のECDSA署名は64バイトだが、ML-DSA-65署名は3309バイトで従来比52倍、ML-DSA-87署名は4627バイトに達し、公開鍵も大きくなる。
この負荷は通信帯域やストレージ、手数料、従来の署名サイズを前提にしたスループット想定、従来サイズを前提に設計されたハードウェアウォレットやカストディシステムに一挙にのしかかる。
この「様子見インセンティブ」があるからこそ、最終的には任意の移行に何らかの制約や強制力が必要となる。プロトコルは旧来の署名方式を廃止でき、取引所やカストディアンは脆弱なアドレス・鍵タイプへの対応を終了できる。
保険会社は従来型脆弱性の引受条件を変えたり、機関投資家や規制当局も独自要件を課すことも可能。いずれ「古い暗号技術にとどまるコスト>移行コスト」という逆転現象が避けがたい。
最初の危機が移行タイミングを決める
圧力はデジタル資産業界全体で一様には訪れない。大手カストディアンや取引所は、目につきやすく高額な標的を抱えるため、まず移行に動く。カストディインフラの一部は既に変化に対応し始めている。
ポスト量子署名への対応は少なくとも1つのハードウェアウォレット製品で実装済みだが、実際はネットワーク側のサポート有無が保護範囲を左右する。小規模プロバイダーや個人保有者の移行はさらに遅れる見通し。
移行期間に上限がなければ、脆弱なウォレットが永久に量子攻撃の標的となり、暗号資産における「無主財産」のような存在となる。期限を設ければ、未移行資産の凍結・バーン・利用制限をどう決めるかという政治的課題が生じる。いずれの方策にもガバナンスコストが伴う。
グーグルの2029年移行目標は、同社自らのシステム向けの計画である。Q-Dayの到来時期を決定づけるものではない。
暗号資産業界は2029年を待機の期限とみなしてはならない。なぜなら、プロトコル、ウォレット、カストディアン、取引所、保有者など全体での移行には数年が必要となるためである。
最初の信頼できる脅威が現れた時点で、業界全体が移行を迫られる。この主導権を業界が握るには、現時点で期限を設定するしかない。
その瞬間が訪れる前に、プロトコル規則、規制カストディ基準、市場アクセス要件など何らかの形で移行期限を定める必要がある。そうでなければ、期限は規制当局や最初の攻撃を成功させた主体によって決定されることになる。
jp.beincrypto.com でChristopher Smithによるオリジナル記事 ビットコインに量子コンピュータの脅威 移行猶予に迫る を読む