

币安(Binance)创始人赵长鹏(CZ)近日发布安全指南,因两家主流加密货币交易所与两家韩国金融企业同日曝出四起数据泄露事件。他警示,每一次加密数据泄漏,都会成为钓鱼攻击、SIM 卡调包与社会工程诈骗的“助燃剂”。
截至目前,所有已披露事件中用户资产均未受损。但姓名、邮箱和电话号码等信息泄露,为不法分子提供了现成的目标清单,持有资金的用户更容易成为攻击对象。
CZ 对防范加密数据泄露的 SAFU 安全建议
4 data leaks reported today:
— CZ 🔶 BNB (@cz_binance) October 28, 2026
1. Coinbase's vendor Amplitude exposed some users’ contact data (funds unaffected).
2. Bithumb (Korea) had user data leaks.
In TradFi, two securities firms in Korea leaked data:
3. Mirae Asset
4. Daishin Securities
You can't prevent a leak, but…
“SAFU”原本是 2018 年加密社区的一个“安全”拼写网络迷因,币安随后将其用于用户资产保险基金——Secure Asset Fund for Users(用户保障基金)。
赵长鹏首先建议,每位用户为不同交易所设置唯一的邮箱别名。这样一旦发生信息泄露,风险可及时隔离,用户也能一目了然地追踪是哪家服务平台泄露了自己的数据。
此外,币安创始人明确反对基于短信的两步验证(2FA)。他推荐使用硬件密钥、身份密钥或身份验证器应用,因为泄露的手机号极易被用于 SIM 卡调包攻击。
另外,赵长鹏提示,任何以安全、退款等理由主动联系用户的人,无论其掌握多少账号信息,都应被视为诈骗分子。例如,近期的 Passport 钱包钓鱼邮件,甚至包含了接收者的真实住址。
有用户反馈持续收到钓鱼邮件时,赵长鹏建议其尽快更换邮箱地址以降低风险。
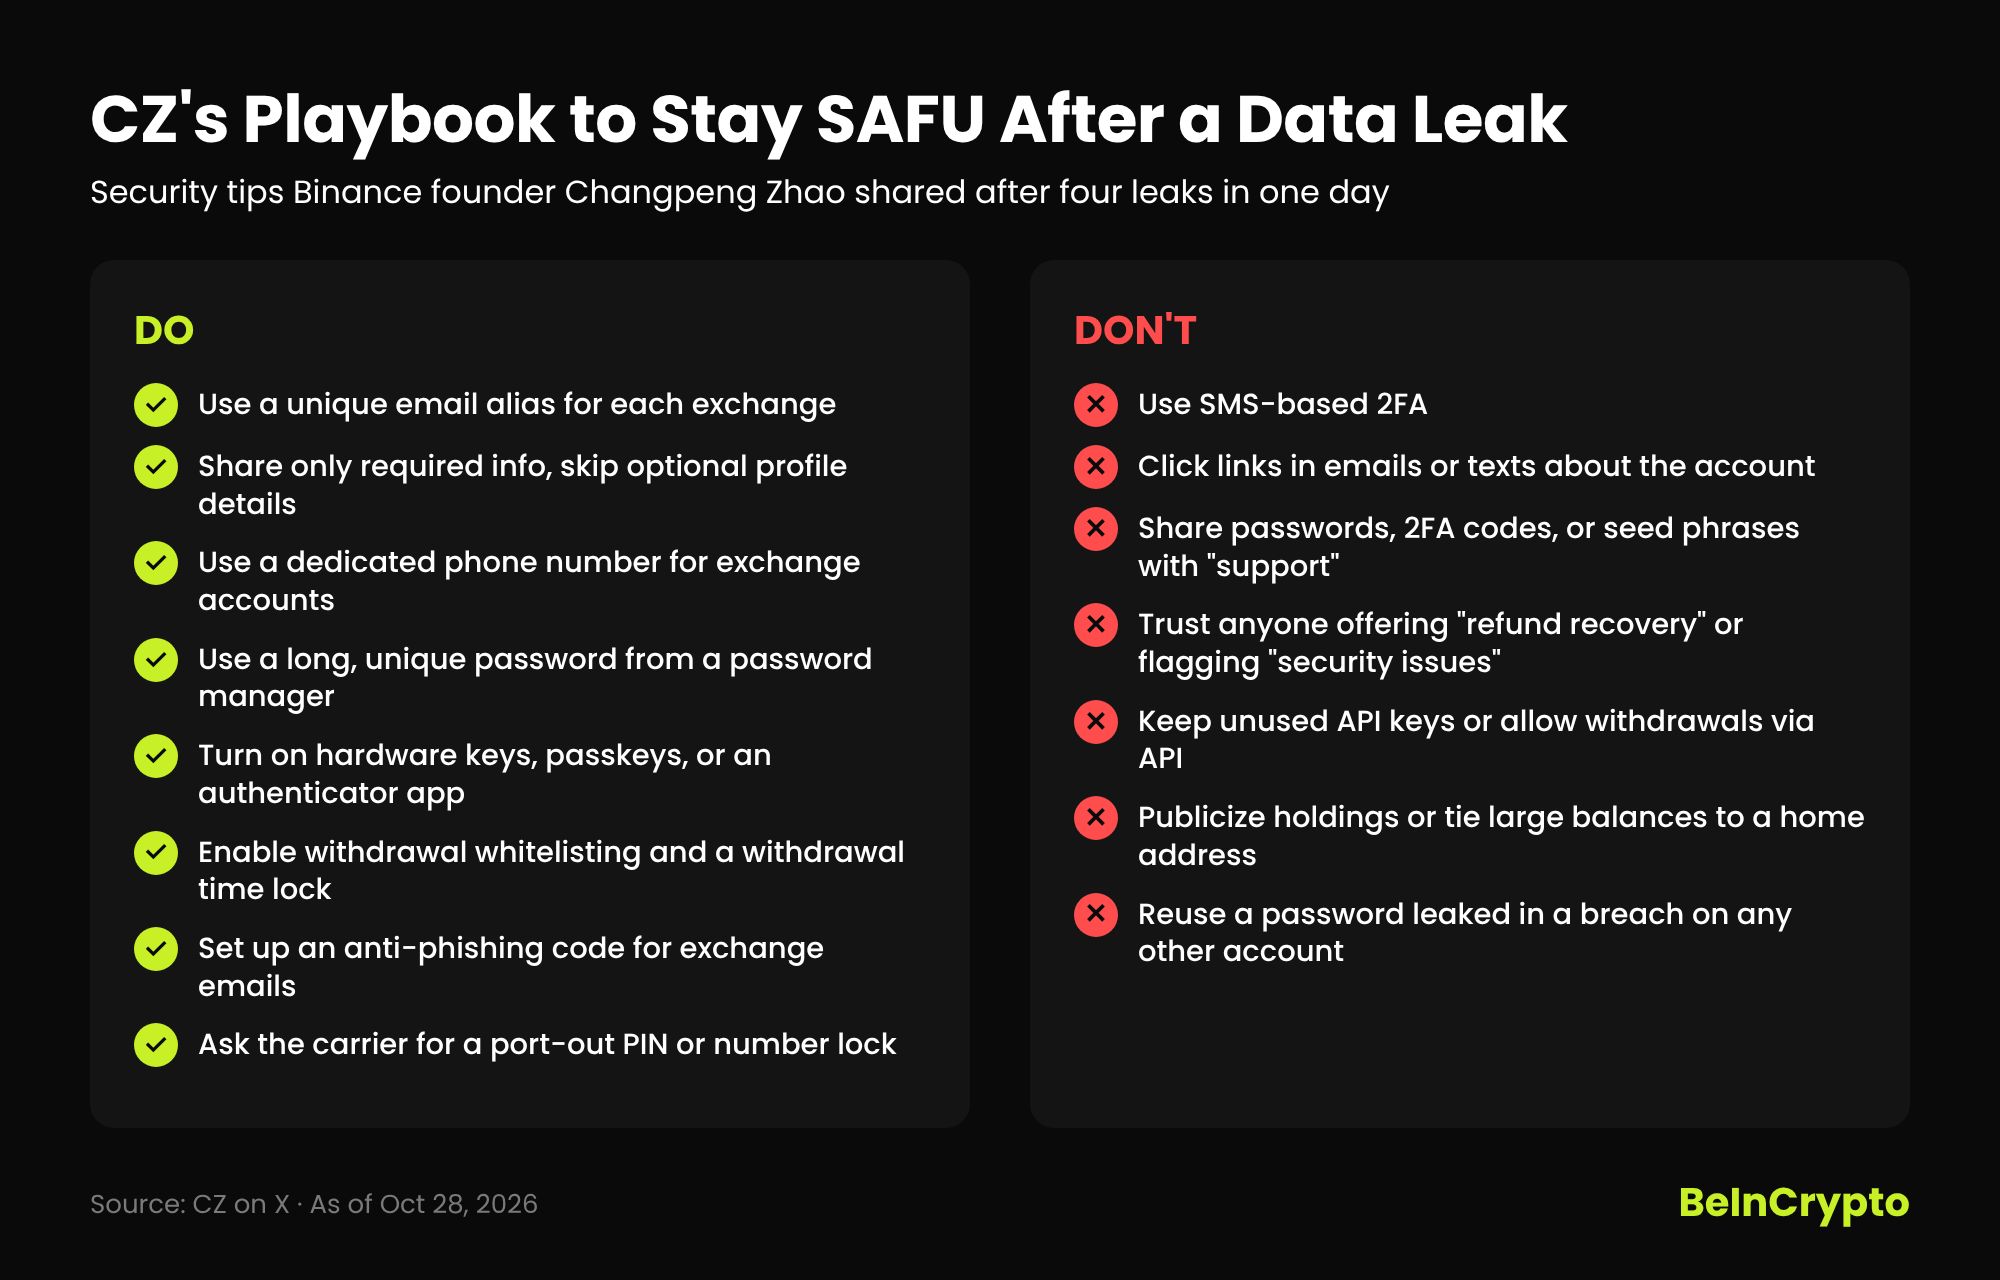 数据泄露后 CZ 的 SAFU 指南。来源:BeInCrypto
为何近期数据泄露事件风险激增?
据赵长鹏披露,Coinbase 的数据外泄源于其美国分析服务供应商 Amplitude。而据 韩国时报 报道,Bithumb 检测到 10 月 27 日有外部人员侵入了其内部移动 OA 系统。
传统金融领域方面,大信证券(Daishin Securities)已确认有 38,490 名客户信息泄露。相比之下,未来资产环球投资(Mirae Asset Global Investments)表示,仅部分员工姓名遭曝光。
Bithumb 的数据泄露再次将焦点拉回自 9 月底新韩银行(Shinhan Bank)事件起持续升级的韩国金融安全危机。据悉,早前的一系列 韩国银行攻击案中,疑似攻击者甚至曾借助 AI 工具查询被盗数据的出售渠道。
物理风险同样持续上升。地址信息泄露叠加持仓数据,已经让所谓的“搬砖攻击”愈发猖獗。据估算,仅 2026 年上半年,犯罪分子通过此类攻击便盗取了约 3 000 万美元的加密资产。(详情)
上周,赵长鹏(CZ)表示,与 AI 攻击比特币密码学机制相比,泄露的数据更容易助长网络钓鱼攻击。仅几天后,又有 4 起新的信息泄露事件被曝光,为不法分子提供了包含加密和传统金融在内的新一批联系方式。
在 cn.beincrypto.com 阅读由 Phil Haunhorst 撰写的原始文章 赵长鹏分享加密安全建议应对数据泄露潮