

Il co-fondatore di Aurora, Alex Shevchenko, afferma che il suo team ha identificato l’hacker della NEAR Intents. Ha dato 48 ore all’attaccante per restituire i fondi sottratti nell’exploit da 3,8 milioni di dollari.
L’ultimatum pubblico elenca indirizzi Bitcoin, BNB Chain, Ethereum e Solana per la restituzione. Tuttavia, Shevchenko aveva già fatto un’affermazione simile dopo un altro exploit su NEAR all’inizio di quest’anno.
L’hacker della NEAR Intents accetterà l’offerta di uscita?
We have identified you, sir.
— Alex Shevchenko 🇺🇦 (@AlexAuroraDev) October 2, 2026
Please return the funds to the following addresses:
Bitcoin: bc1qjhv3hu8rfteh5e8exfmalvx2z3pzlmjlgnzxey
BNB / Ethereum: 0xB18a1aEDfde8B70FD67012C9E9c7a088B4d0C0e7
Solana: AHTfKaeRcaK1sbSG8MFJS2uPxLBChfenigNtvbWEkhKD
You know better than most how…
Shevchenko ha pubblicato l’avvertimento il giorno dopo l’hack di NEAR Intents, che ha colpito il servizio di swap cross-chain il 1° ottobre. Aurora gestisce una rete compatibile con Ethereum costruita sopra il protocollo NEAR.
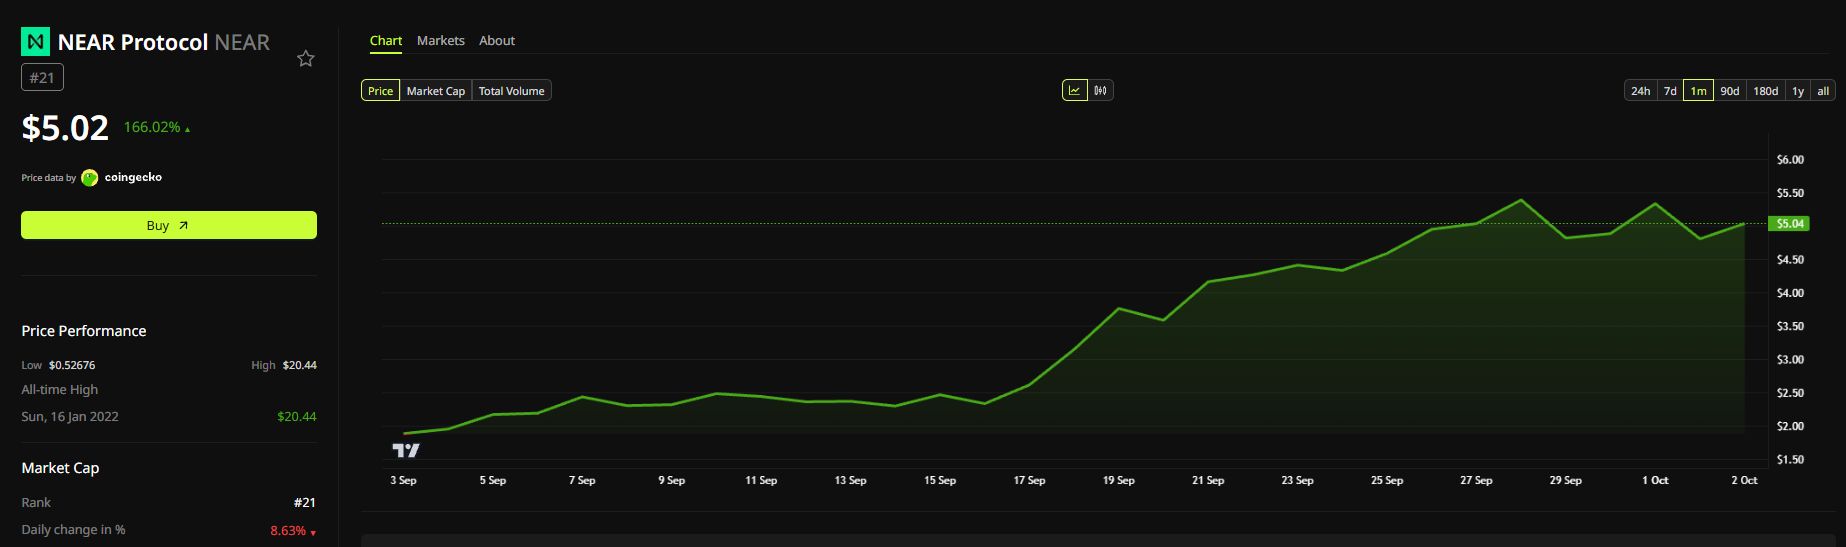 Andamento del prezzo di NEAR (1 mese). Fonte: BeInCrypto
Nel suo post, Shevchenko si è rivolto direttamente all’attaccante, elencando tre wallet. Uno di questi copre sia BNB Chain che Ethereum, dato che le due reti condividono lo stesso formato di indirizzo.
Il post di Shevchenko indirizza inoltre l’attaccante verso la segnalazione responsabile. Questa pratica permette agli hacker di segnalare le falle in modo privato, spesso in cambio di una ricompensa.
Ha aggiunto che l’attaccante sa come funziona questo processo “meglio della maggior parte”. Secondo Shevchenko, la scadenza di 48 ore rappresenta l’ultima possibilità per seguire questa strada.
In particolare, Shevchenko non ha nominato l’hacker della NEAR Intents né ha spiegato in dettaglio come il suo team sia riuscito a rintracciarlo. Non ha nemmeno chiarito cosa accadrà una volta trascorso il termine.
Perché il caso Rhea Finance è rilevante
Ad aprile, Rhea Finance, un hub di finanza decentralizzata (DeFi) su NEAR, ha perso 18,4 milioni di dollari in un exploit, secondo QuillAudits. Le prime stime dell’exploit su Rhea Finance indicavano danni per 7,6 milioni di dollari.
Secondo la società di sicurezza, Shevchenko ha poi confermato pubblicamente che l’attaccante era stato identificato.
Successivamente, l’attaccante ha restituito circa 3,36 milioni di USDC, 1,56 milioni di NEAR e circa 4,4 milioni di dollari in Zcash (ZEC), oltre ad altri asset. Inoltre, Tether ha congelato circa 3,29 milioni di USDT collegati all’attacco.
Queste restituzioni e i fondi congelati hanno lasciato un ammanco di circa 400.000 dollari, che il team di Rhea si è impegnato a coprire.
Due exploit a servizi collegati a NEAR nell’arco di sei mesi sollevano interrogativi sulla sicurezza dell’ecosistema. Tuttavia, il caso Rhea dimostra che un avvertimento pubblico può precedere sostanziose restituzioni. Se anche l’hacker della NEAR Intents dovesse restituire i fondi, le minacce di identificazione pubblica potrebbero diventare uno strumento standard di recupero in tutto il settore DeFi.
Leggi la storia originale Identificato l'hacker di Near Intents: 3,8 milioni di dollari torneranno entro 48 ore? di Phil Haunhorst su it.beincrypto.com