

체이널리시스(Chainalysis)는 3억 8,700만 달러 비트겟(Bitget) 해킹 사건의 배후로 북한 해커를 지목했습니다. 이 회사는 이번 공격으로 올해 북한(DPRK) 연계 주체들이 탈취한 암호화폐 규모가 10억 달러를 넘어섰다고 밝혔습니다.
북한 해커들은 탈취한 XRP를 교차체인 교환을 이용해 비트코인으로 전환하고, 이 토큰을 거래소와 분리해 관리했습니다.
드리프트, 켈프다오 그리고 이제 비트겟
비트겟은 이미 여러 기업이 북한과 연관 지은 4월 2일 공격에 합류하였습니다. 해커들은 4월 1일 드리프트 프로토콜(Drift Protocol)에서 2억 8,500만 달러를 탈취했습니다. 드리프트 측은 이번 공격에 수 개월간의 사회 공학 기법과 대면 만남이 포함됐다고 밝혔습니다.
https://www.youtube.com/watch?v=SghBfA-J7WQ&t=4s4월 18일, 공격자들은 켈프다오(KelpDAO) 브릿지 취약점을 이용해 2억 9,200만 달러를 탈취했습니다. TRM과 레이어제로(LayerZero)는 이 공격을 라자루스(Lazarus) 계열 트레이더트레이터(TraderTraitor) 조직과 연결했습니다.
TRM에 따르면, 이 두 해킹이 4월까지 발생한 전체 암호화폐 해킹 손실의 76%를 차지했습니다. 체이널리시스는 비트겟의 3억 8,700만 달러 해킹으로 2026년 총 피해액이 10억 달러를 상회하게 됐다고 밝혔습니다. 2025년에는 북한 주체들이 암호화폐 시장에서 20억 달러 이상을 탈취했습니다.
체이널리시스는 더 빠른 추적이 필수적이 되고 있다고 밝혔습니다.
“북한이 도난 자금을 이동·은폐하기 위해 점점 더 정교한 자동화 기술을 활용함에 따라, 불법 활동을 신속히 식별하고 이해하는 역량이 점점 더 중요해지고 있습니다.” - 체이널리시스(Chainalysis)
비트겟 최고경영자 그레이시 첸(Gracy Chen)은 사고 직후 이미 북한 소행을 지적했습니다. 그녀는 북한 조직과 일치하는 IP 주소(VPN 사용)를 근거로 들었습니다. 이번 해킹은 2026년 최대 규모 암호화폐 해킹 사건으로 기록되었으며, 9월 손실액도 462% 급증시켰습니다.
교환소 없이 탈취된 XRP가 비트코인으로 전환된 방법
체이널리시스는 9월 24일 해킹 후 첫 3시간 동안 23건의 외부 출금이 이뤄졌다고 밝혔습니다. 이 출금으로 3억 8,700만 달러가 4개 블록체인에 분산되었습니다.
이더리움이 전체 유출의 49.7%로 거의 절반을 차지했습니다. XRP 레저가 40.8%, 프라이버시에 중점을 둔 지캐시(Zcash)는 7.6%, 트론(Tron)은 1.8%였습니다.
보고서에서는 공격자들이 XRP를 거래소로 전송하지 않고, 교차체인 유동성 프로토콜에 예치한 후, 다른 네트워크에서 비트코인으로 인출했다고 강조했습니다.
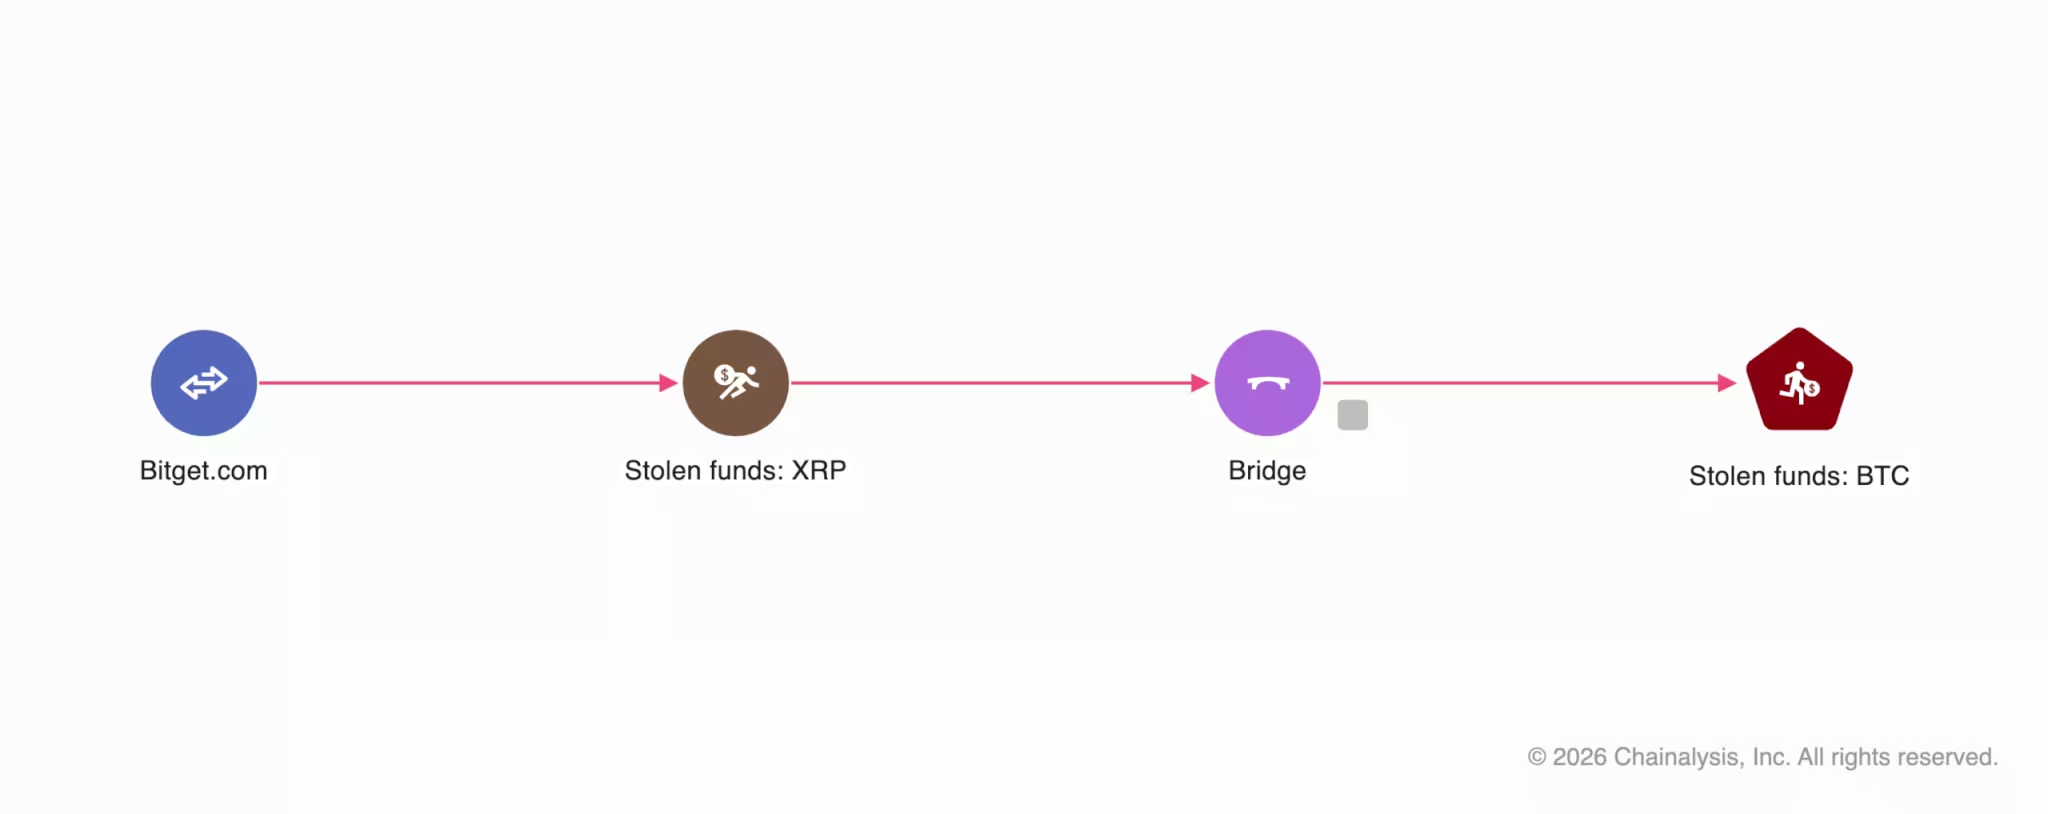 탈취된 XRP가 어떻게 BTC로 전환되었는지. 출처: 체이널리시스(Chainalysis)
체이널리시스는 이 입금과 출금이 서로 연결되어 있음을 확인했습니다. 수천만 달러가 약 36시간에 걸쳐 이 방식으로 이동되었습니다. 추적은 해커가 관리하는 비트코인 주소에서 끝났으며, 지금도 회사가 모니터링 중입니다.
특히, 체이널리시스는 사내 인공지능(AI)으로 맞춤 자동화 도구를 개발하여 교차체인 추적 속도를 높였다고 밝혔습니다. 이로 인해 20시간 넘게 걸리던 브릿지 데이터를 10분 이내로 조사할 수 있게 되었습니다.
체이널리시스는 조사관들이 여전히 논리를 설정하고 결과를 검토한다고 덧붙였습니다.
kr.beincrypto.com 에서 Kamina Bashir의 원본 기사 비트겟 해킹 업데이트…XRP, 비트코인, 북한 연관성 읽기